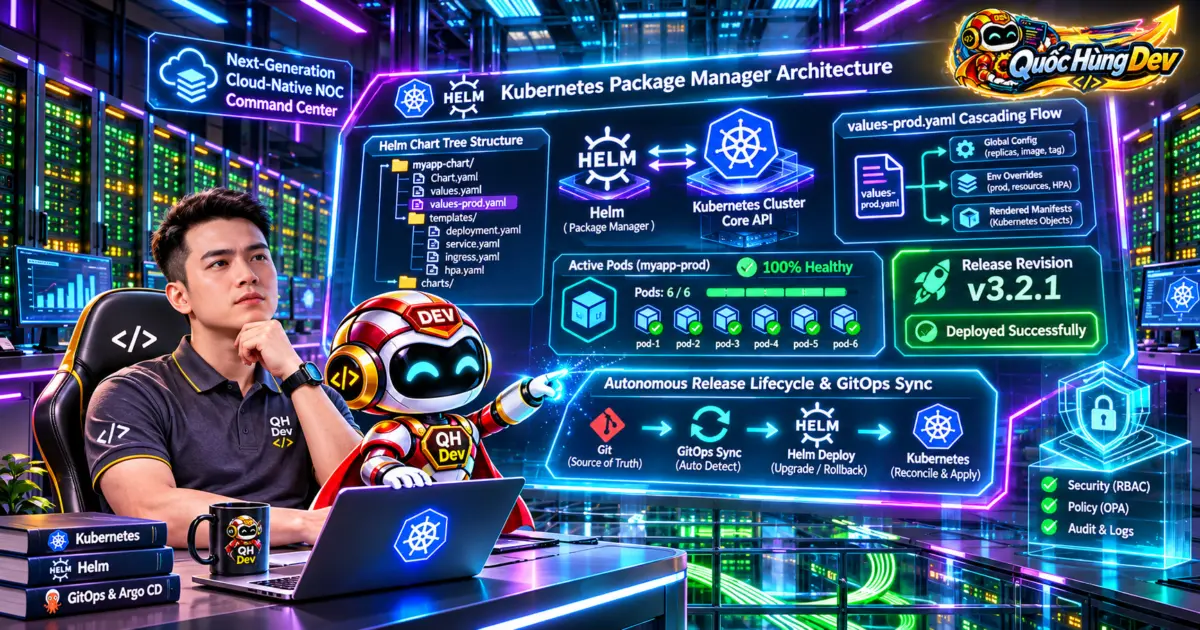
Hướng dẫn Helm Kubernetes đóng vai trò là kim chỉ nam toàn diện cho các kỹ sư hệ thống, chuyên gia DevOps và kiến trúc sư đám mây trong hành trình chuẩn hóa quy trình đóng gói, quản lý phiên bản và tự động hóa triển khai ứng dụng trên cụm container phân tán.
Trong môi trường sản xuất thực tế, việc quản trị hàng loạt tệp tin YAML tĩnh rời rạc thường dẫn đến tình trạng phân mảnh cấu hình (configuration drift) giữa các môi trường staging và production, làm gia tăng rủi ro thất bại khi nâng cấp và cản trở khả năng hoàn nguyên phiên bản.
Bài cẩm nang chuyên sâu về hướng dẫn Helm Kubernetes này sẽ dẫn dắt bạn từ bản chất kiến trúc, so sánh đối chuẩn kỹ thuật, thiết kế biểu mẫu giá trị đa tầng, tối ưu tài nguyên tính toán, cho đến các nguyên tắc an ninh nghiêm ngặt và quy trình xử lý sự cố thực chiến.
Định nghĩa bản chất công nghệ Helm Kubernetes & kiến trúc package manager
Về mặt bản chất kỹ thuật trong hệ sinh thái đám mây, hướng dẫn Helm Kubernetes định nghĩa Helm như một trình quản lý gói (Package Manager) chuyên dụng dành riêng cho hệ thống điều phối container Kubernetes, đóng vai trò tương tự như apt trên Debian/Ubuntu hay npm trong Node.js.
Thay vì buộc người quản trị phải quản lý và áp dụng từng tài nguyên riêng lẻ một cách rời rạc, công cụ này cho phép đóng gói toàn bộ các định nghĩa tài nguyên cần thiết để vận hành một ứng dụng hoàn chỉnh vào một đơn vị phân phối thống nhất được gọi là Chart.
Dự án Helm được bảo trợ chính thức bởi tổ chức Điện toán Đám mây Bản địa (CNCF) với cấp độ hoàn thiện cao nhất. Thay vì tiếp cận theo hướng cấu hình tĩnh, Helm đưa vào mô hình tham số hóa (Parameterized Templating), biến các tệp manifest tĩnh thành các mẫu động có khả năng tùy biến linh hoạt thông qua việc nạp các bộ dữ liệu cấu hình độc lập.
Vấn đề của quản trị manifest YAML thủ công trong cụm Kubernetes
Khi hệ thống phát triển thành kiến trúc vi dịch vụ lớn, phương pháp áp dụng YAML tĩnh thủ công bộc lộ ba điểm nghẽn nghiêm trọng: hiện tượng bùng nổ trùng lặp mã nguồn cấu hình (YAML Sprawl), sự thiếu vắng cơ chế phiên bản hóa ứng dụng đồng bộ, và rủi ro gián đoạn dịch vụ khi hoàn nguyên phiên bản.
Ba thực thể cốt lõi: chart, release và repository
Kiến trúc của Helm vận hành chặt chẽ xoay quanh ba thực thể cốt lõi:
Chart (Gói ứng dụng): Cấu trúc thư mục chứa các tệp siêu dữ liệu mô tả thông tin gói, các tệp mẫu khai báo tài nguyên Kubernetes (Templates) bằng Go Template, cùng tệp định nghĩa các giá trị tham số cấu hình mặc định (values.yaml).
Release (Bản thể triển khai thực tế): Thực thể ứng dụng cụ thể đang hoạt động bên trong một Namespace nhất định sau khi Chart được kết hợp với một bộ giá trị cấu hình và apply lên cụm máy chủ.
Repository (Kho lưu trữ Chart): Máy chủ lưu trữ và chia sẻ các gói Chart nén .tgz đi kèm tệp chỉ mục index.yaml, hỗ trợ cả giao thức HTTP truyền thống và chuẩn OCI Registry hiện đại.
Kiến trúc v3 không còn Tiller: bảo mật RBAC nguyên bản
Ở phiên bản hiện hành, Helm chuyển đổi thành công cụ dòng lệnh thuần túy máy khách (Client-Only CLI), loại bỏ hoàn toàn Pod Tiller trung gian. Helm giao tiếp trực tiếp với Kubernetes API Server thông qua ngữ cảnh kubeconfig, đảm bảo toàn bộ thao tác đều tuân thủ nghiêm ngặt các chính sách phân quyền RBAC trên Kubernetes.
Bảng so sánh tổng quan nhanh & sơ đồ kiến trúc Helm
Để xác định vị trí chiến lược của Helm trong bức tranh tổng thể của hệ sinh thái điều phối container, việc đối chiếu trực quan giữa các phương pháp quản lý manifest hiện nay là bước đệm then chốt.
| Tiêu chí đánh giá | Quản trị YAML thuần | Helm Package Manager | Kustomize Overlays | GitOps Operator (Argo CD) |
|---|---|---|---|---|
| Mô hình cấu hình | Khai báo tĩnh từng tệp rời rạc | Tham số hóa bằng Go Template | Chắp vá nhiều lớp (Overlay Patch) | Đồng bộ khai báo từ kho mã nguồn Git |
| Đóng gói & phân phối | Không hỗ trợ đóng gói chuẩn hóa | Đóng gói Chart nén chuẩn SemVer | Chia sẻ qua thư mục Git Base | Đồng bộ trực tiếp từ Git Repository |
| Quản lý Release & Rollback | Thủ công, dễ lệch trạng thái | Tự động qua Secret, rollback 1 lệnh | Phụ thuộc vào Git Commit history | Tự động nhận diện drift và tự chữa lành |
| Quản lý phụ thuộc | Kỹ sư tự theo dõi và apply thủ công | Tự động qua tệp Chart.lock | Không có cơ chế dependency native | Quản lý phụ thuộc qua ApplicationSet |
| Mức độ phức tạp | Thấp nhất ban đầu, cực cao khi scale | Trung bình, cần học Go Templating | Thấp đến trung bình, cú pháp YAML thuần | Trung bình đến cao, cần hạ tầng GitOps |
| Tình huống tối ưu | Thử nghiệm nhỏ, 1-2 microservice | Phân phối phần mềm, hạ tầng chuẩn | Tinh chỉnh manifest nội bộ tổ chức | Tự động hóa sản xuất quy mô lớn |
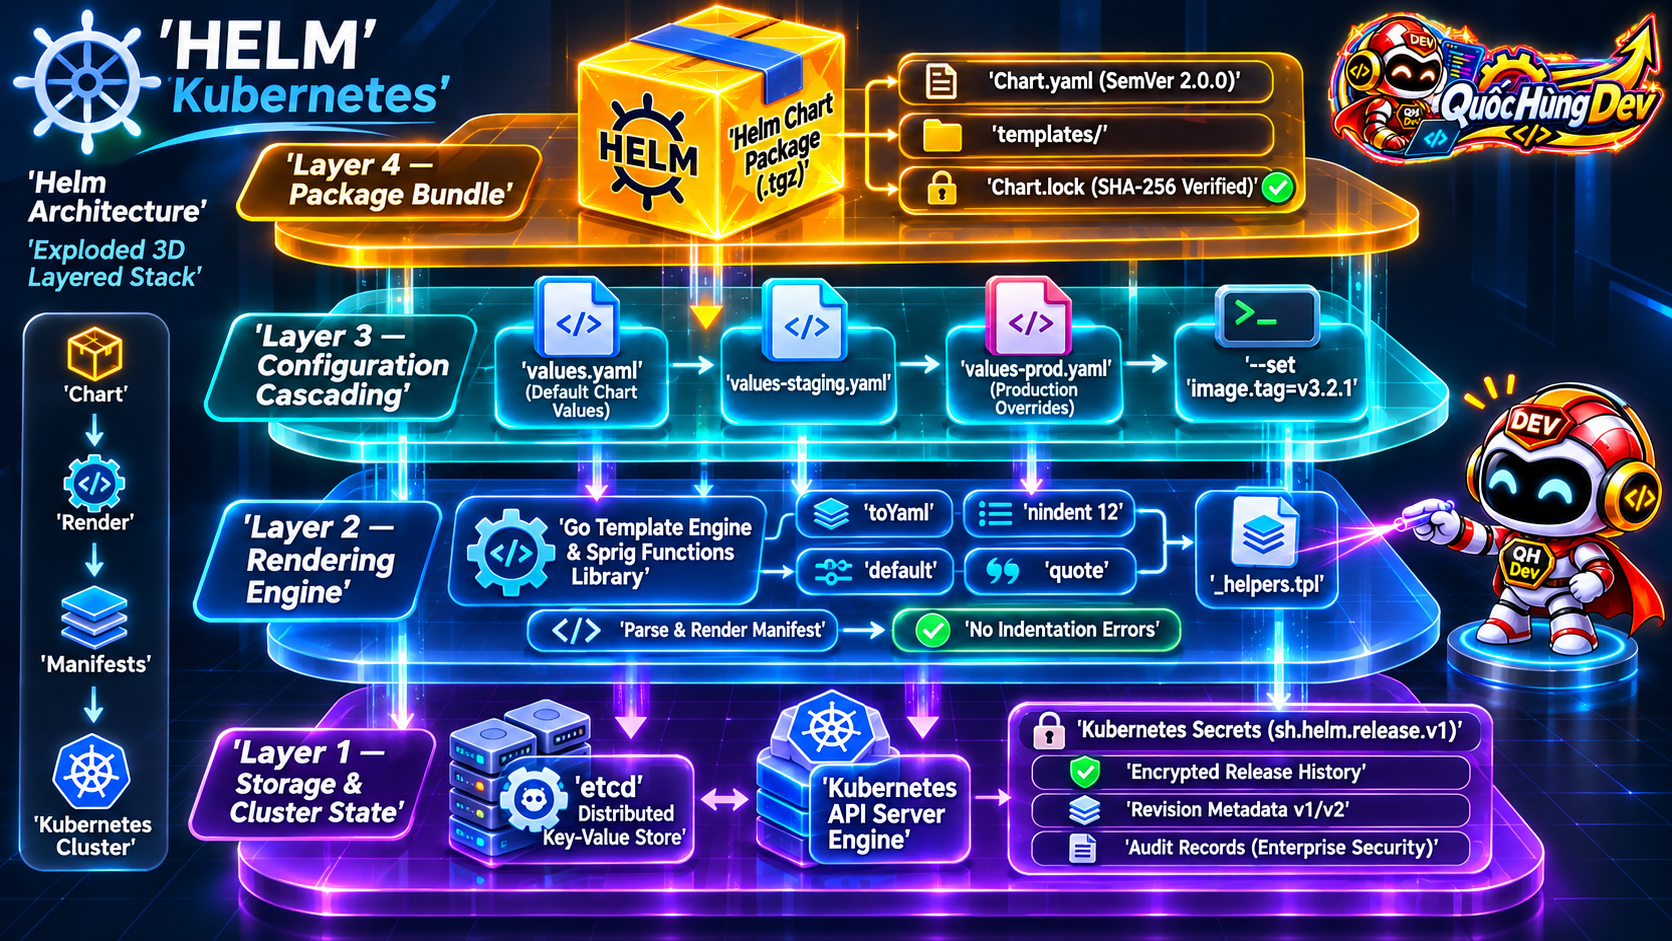
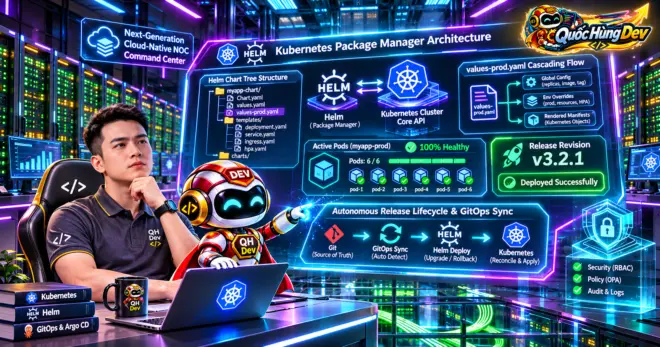
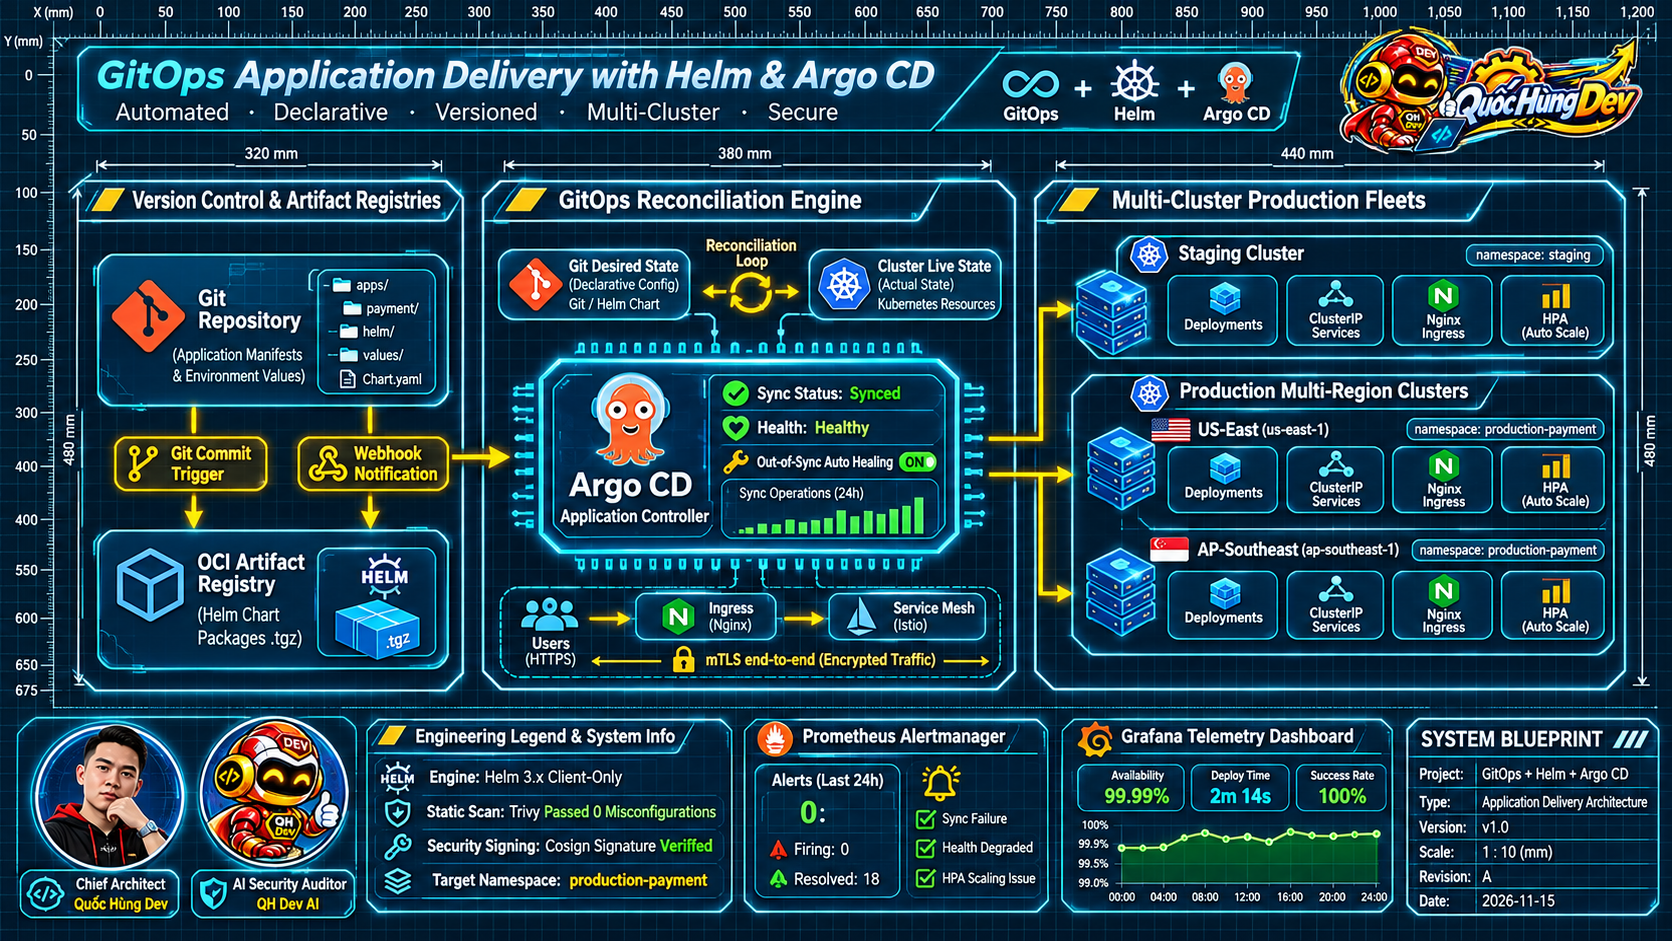
Trong hướng dẫn Helm Kubernetes, luồng xử lý của Helm diễn ra mạch lạc: Kỹ sư kích hoạt lệnh qua Helm CLI, động cơ kết xuất nạp biến từ values vào Go Template để sinh ra manifest Kubernetes hoàn chỉnh. Sau đó, Helm gửi manifest tới API Server qua HTTPS, lưu trữ trạng thái vào etcd Secret và sẵn sàng cho việc hoàn nguyên phiên bản.
Điểm khác biệt cốt lõi: so sánh Helm và Kustomize
Trong các buổi thảo luận kiến trúc hạ tầng, chủ đề so sánh Helm và Kustomize luôn là tâm điểm thu hút sự quan tâm của cộng đồng kỹ sư. Cả hai giải pháp đều hướng tới mục tiêu loại bỏ sự trùng lặp của các tệp manifest và hỗ trợ quản lý đa môi trường, nhưng lại xuất phát từ hai trường phái triết lý thiết kế hoàn toàn trái ngược nhau.
Cơ chế templating bằng Go template so với kỹ thuật patching overlays
Sự khác biệt căn bản nhất khi so sánh Helm và Kustomize nằm ở phương thức biến đổi mã nguồn khai báo. Helm áp dụng triệt để mô hình mẫu hóa có tham số (Parameterized Templating), cho phép dùng biến giữ chỗ và cấu trúc điều kiện if/else linh hoạt. Ngược lại, Kustomize kiên quyết nói không với mẫu hóa, sử dụng kỹ thuật lớp phủ (Overlays) để áp dụng các bản vá Strategic Merge Patch lên manifest gốc.
Khả năng phiên bản hóa, theo dõi release history và rollback tự động
Điểm mạnh vượt trội của Helm khi tiến hành so sánh Helm và Kustomize là khả năng quản lý trạng thái phát hành. Helm tự động lưu trữ từng revision phát hành vào Kubernetes Secret, cho phép xem lại lịch sử bằng helm history và hoàn nguyên tức thì bằng helm rollback. Ngược lại, Kustomize hoàn toàn không lưu trạng thái trên cụm và phụ thuộc vào lịch sử commit trên Git.
Phân phối ứng dụng bên thứ ba qua Artifact Hub và OCI registry
Nếu tổ chức của bạn cần cài đặt và vận hành các thành phần hạ tầng tiêu chuẩn như NGINX Ingress Controller, Cert-Manager, Prometheus Stack hay Kafka, Helm nắm giữ ưu thế thống trị nhờ kho lưu trữ Artifact Hub và OCI Registry toàn cầu. Trong thực tế, mô hình kết hợp hai tầng giữa Helm và Kustomize mang lại hiệu quả tối ưu, tương tự như góc nhìn chiến lược trong bài phân tích so sánh Kubernetes và Docker Swarm.
Phân tích kỹ thuật & cơ chế hoạt động của chart, values và template
Để làm chủ hoàn toàn quy trình xây dựng và bảo trì các gói ứng dụng chuẩn doanh nghiệp theo hướng dẫn Helm Kubernetes, kỹ sư cần thấu hiểu cặn kẽ cấu trúc giải phẫu của một Chart và nguyên lý vận hành của động cơ kết xuất nội tại.
Cấu trúc thư mục chart tiêu chuẩn và vai trò của Chart.yaml
Một Chart tiêu chuẩn được tổ chức theo cấu trúc cây thư mục nghiêm ngặt do Helm quy định:
my-microservice/
├── Chart.yaml          # Siêu dữ liệu khai báo thông tin gói, phiên bản SemVer và phụ thuộc
├── values.yaml         # Các giá trị cấu hình mặc định cho các biến trong template
├── values.schema.json  # Lược đồ JSON Schema dùng để kiểm tra tính hợp lệ của values
├── charts/             # Thư mục chứa các gói Chart phụ thuộc (subcharts)
├── crds/               # Thư mục chứa các định nghĩa tài nguyên tùy biến (Custom Resource Definitions)
├── templates/          # Thư mục chứa các tệp mẫu tài nguyên Kubernetes (Go Templates)
│   ├── _helpers.tpl    # Tệp trợ năng định nghĩa các khối mẫu dùng chung (partial templates)
│   ├── deployment.yaml # Mẫu tài nguyên Deployment điều khiển vòng đời Pod
│   ├── service.yaml    # Mẫu tài nguyên Service định tuyến mạng nội bộ
│   ├── ingress.yaml    # Mẫu tài nguyên Ingress định tuyến lưu lượng từ bên ngoài
│   ├── hpa.yaml        # Mẫu tài nguyên HorizontalPodAutoscaler co giãn tự động
│   ├── NOTES.txt       # Đoạn văn bản hướng dẫn hiển thị trên terminal sau khi cài đặt
│   └── tests/          # Thư mục chứa các bài kiểm tra xác thực sau triển khai
└── .helmignore         # Danh sách các tệp tin loại trừ không đóng gói vào Chart
Kỹ thuật cấu hình helm values yaml đa tầng cho từng môi trường
Kỹ thuật cấu hình helm values yaml đại diện cho cốt lõi của tính linh hoạt trong quản trị Kubernetes hiện đại. Thứ tự ưu tiên ghi đè giá trị trong Helm được áp dụng theo nguyên tắc: values mặc định trong chart < file values theo môi trường (-f values-staging.yaml) < file sản xuất (-f values-prod.yaml) < ghi đè dòng lệnh (--set).
Dưới đây là một ví dụ mẫu về tệp cấu hình helm values yaml được thiết kế chuẩn mực dành cho môi trường sản xuất:
# values-prod.yaml - Mẫu cấu hình chuyên sâu cho môi trường sản xuất
replicaCount: 5

image:
  repository: registry.vnhte.com/enterprise/payment-api
  pullPolicy: IfNotPresent
  tag: "v3.2.1"

imagePullSecrets:
  - name: enterprise-registry-key

fullnameOverride: "payment-api-prod"

resources:
  limits:
    cpu: "2000m"
    memory: "2048Mi"
  requests:
    cpu: "500m"
    memory: "512Mi"

autoscaling:
  enabled: true
  minReplicas: 3
  maxReplicas: 15
  targetCPUUtilizationPercentage: 75
  targetMemoryUtilizationPercentage: 80

ingress:
  enabled: true
  className: "nginx"
  annotations:
    cert-manager.io/cluster-issuer: "letsencrypt-prod"
  hosts:
    - host: payment.vnhte.com
      paths:
        - path: /
          pathType: Prefix
  tls:
    - secretName: payment-prod-tls
      hosts:
        - payment.vnhte.com
Cú pháp Go templating, built-in functions và tệp trợ năng _helpers.tpl
Ngôn ngữ Go Template kết hợp với thư viện hàm Sprig cung cấp các hàm quan trọng như toYaml và nindent để xử lý thụt lề chuẩn xác. Tệp templates/_helpers.tpl định nghĩa các mẫu cục bộ bằng từ khóa define và được gọi lại qua hàm include, đảm bảo tính tái sử dụng và sạch sẽ trong toàn bộ cấu trúc Chart.
Quản lý dependency với Chart.lock và umbrella chart pattern
Khi ứng dụng đòi hỏi các dịch vụ phụ trợ như cơ sở dữ liệu hay bộ nhớ đệm, Helm cho phép khai báo danh mục phụ thuộc trực tiếp trong Chart.yaml. Lệnh helm dependency update tự động tải về các tệp lưu trữ và sinh ra tệp Chart.lock ghi lại mã băm kiểm tra tính toàn vẹn, hỗ trợ đắc lực cho mô hình Umbrella Chart khi cấu hình helm values yaml tập trung.
Vòng đời release và kỹ thuật triển khai thực chiến trên cụm K8s
Khác biệt căn bản giữa một công cụ tạo mẫu thông thường và một hệ thống quản lý gói hoàn chỉnh theo hướng dẫn Helm Kubernetes nằm ở khả năng làm chủ toàn bộ vòng đời phát hành của phần mềm.
Quy trình cài đặt, nâng cấp atomic và rollback revision
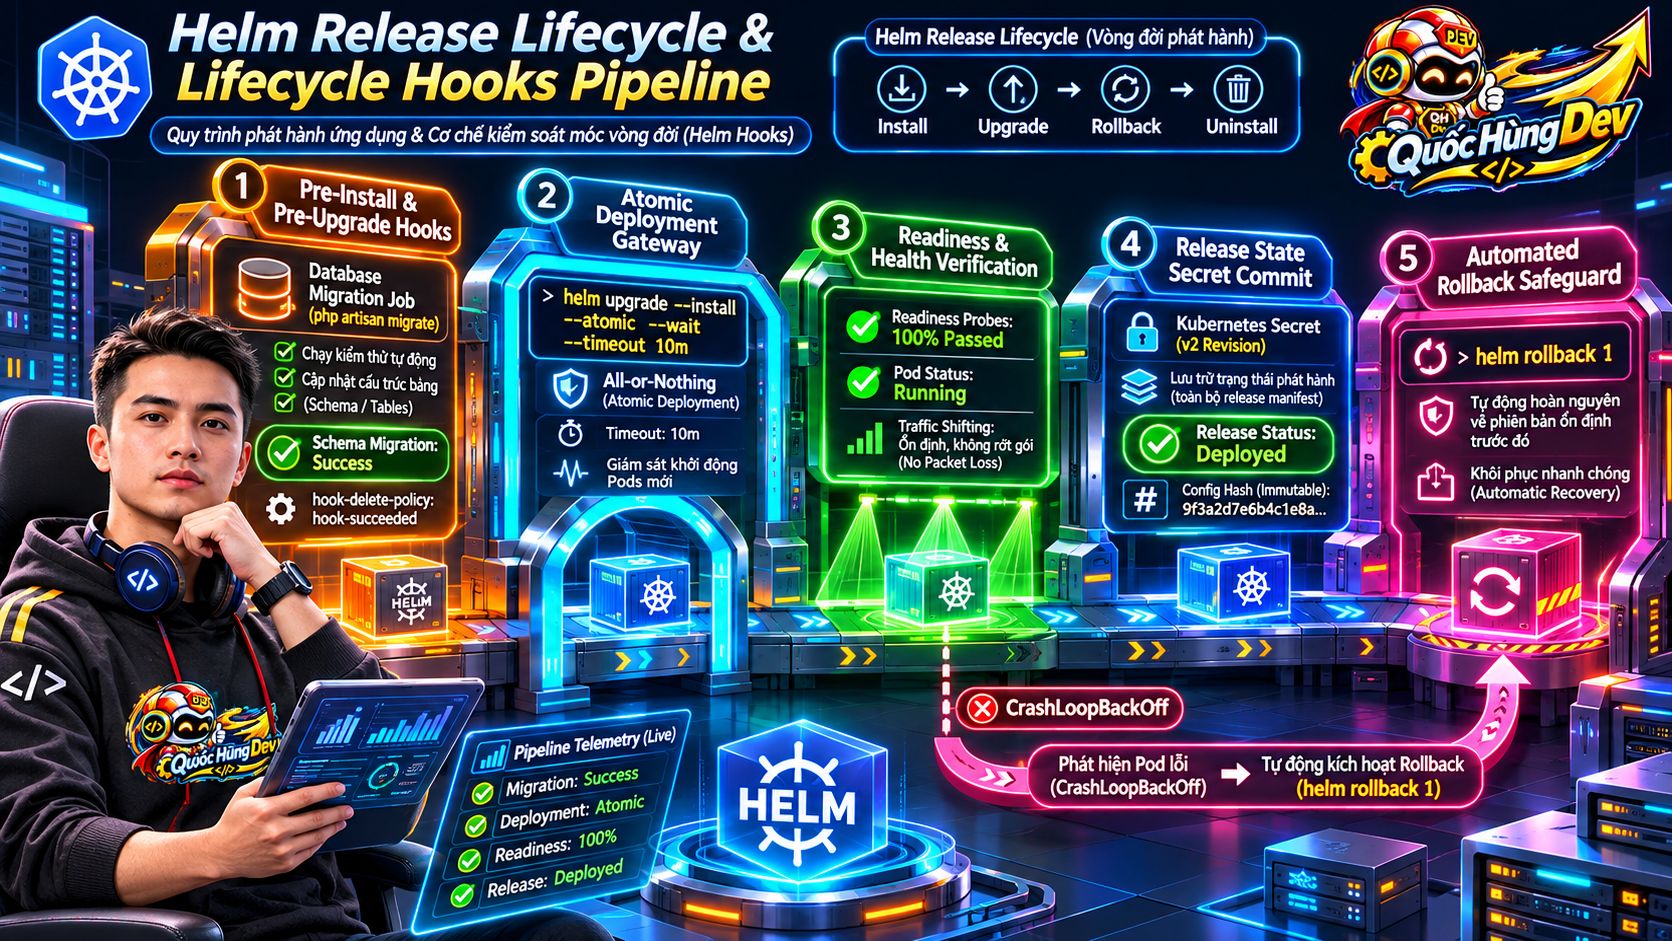
Cờ tham số nguyên tử --atomic kết hợp cùng --wait và --timeout trong câu lệnh helm upgrade --install đảm bảo nguyên tắc All-or-Nothing: nếu có bất kỳ Pod nào không vượt qua Readiness Probe trong thời gian chờ, Helm sẽ tự động hoàn nguyên về phiên bản ổn định trước đó.
Helm lifecycle hooks: pre-install, post-install, pre-upgrade và test
Cơ chế Móc vòng đời (Lifecycle Hooks) thông qua siêu chú thích helm.sh/hook: pre-upgrade cho phép thực thi các tác vụ quan trọng như Database Migration trước khi Pod mới được kích hoạt, đồng thời tự động xóa Job tạm thời bằng hook-delete-policy: hook-succeeded.
apiVersion: batch/v1
kind: Job
metadata:
  name: "{{ .Release.Name }}-db-migration"
  annotations:
    "helm.sh/hook": pre-upgrade,pre-install
    "helm.sh/hook-weight": "-5"
    "helm.sh/hook-delete-policy": before-hook-creation,hook-succeeded
spec:
  template:
    spec:
      restartPolicy: Never
      containers:
        - name: migration-runner
          image: "{{ .Values.image.repository }}:{{ .Values.image.tag }}"
          command: ["php", "artisan", "migrate", "--force"]
Lưu trữ trạng thái release trong Kubernetes Secret và mã hóa nhạy cảm
Toàn bộ lịch sử các phiên bản phát hành của một Release được lưu trữ trực tiếp dưới dạng đối tượng Secret có định dạng sh.helm.release.v1.<release-name>.v<revision> trong chính namespace đó. Dữ liệu này được nén gzip và mã hóa Base64, yêu cầu quản trị viên kích hoạt tính năng mã hóa khi nghỉ trên cơ sở dữ liệu etcd.
Tình huống ứng dụng thực tế theo phòng ban và quy mô hạ tầng
Trong hệ sinh thái doanh nghiệp đa phòng ban, việc áp dụng hướng dẫn Helm Kubernetes không dừng lại ở mức độ là một công cụ tiện ích cá nhân, mà đóng vai trò như một giao thức chuẩn hóa quy trình làm việc giữa các bộ phận kỹ thuật khác nhau.
Đội ngũ DevOps triển khai các hạ tầng nền tảng ingress, monitoring và logging
Các kỹ sư DevOps sử dụng các gói Chart tiêu chuẩn như kube-prometheus-stack để thiết lập hệ thống giám sát phân tán gồm Prometheus, Alertmanager và Grafana, sau đó tích hợp vào quy trình GitOps cho DevOps team với Argo CD nhằm tự động hóa đồng bộ trên các cụm máy chủ.
Đội ngũ phát triển phần mềm đóng gói microservices nội bộ vào CI/CD
Lập trình viên chỉ cần khai báo tệp values ngắn gọn dựa trên Chart mẫu chuẩn mực. Trong quy trình CI/CD pipeline tự động, mỗi nhánh tính năng mới sẽ tự động khởi tạo môi trường thử nghiệm tạm thời (Ephemeral Environment) và dọn dẹp sạch sẽ sau khi hoàn thành kiểm thử.
Nhà phát triển giải pháp SaaS phân phối gói phần mềm đóng gói sẵn cho khách hàng
Các nhà cung cấp giải pháp SaaS đóng gói toàn bộ ứng dụng thành một Chart duy nhất và phân phối qua kho OCI bảo mật, cho phép khách hàng doanh nghiệp tự triển khai trên cụm máy chủ nội bộ chỉ bằng cách cung cấp license key và thông số mạng trong tệp values.
Chi phí vận hành thực tế & kỹ thuật tối ưu tài nguyên helm kubernetes
Trong bài toán quản trị hạ tầng đám mây hiện đại, việc áp dụng kỹ thuật tối ưu tài nguyên helm kubernetes một cách bài bản thông qua các tệp cấu hình giá trị tập trung có thể mang lại mức tiết kiệm chi phí từ 30% đến 50% hàng tháng cho toàn bộ cụm máy chủ.
Phân bổ CPU, memory qua values và chống lãng phí điện toán đám mây
Thay vì để trống hoặc đặt giới hạn quá cao, kỹ thuật tối ưu tài nguyên helm kubernetes thiết lập các định mức requests và limits khoa học kết hợp với Horizontal Pod Autoscaler (HPA). Vào ban đêm khi lưu lượng giảm, HPA tự động co giảm số lượng Pod, cho phép bộ co giãn cụm giải phóng các máy chủ đám mây dư thừa.
Chi phí lưu trữ OCI artifacts và băng thông truyền tải repository
Chuyển dịch sang mô hình lưu trữ OCI Registry loại bỏ chi phí duy trì máy chủ ChartMuseum riêng biệt. Tận dụng tệp .helmignore giúp gói nén Chart chỉ nặng từ 10KB đến 50KB, giúp việc truyền tải trong pipeline tự động diễn ra tức thì và tiết kiệm tối đa băng thông mạng ngoại vi. Đây là một mắt xích then chốt trong chiến lược tối ưu tài nguyên helm kubernetes toàn diện, hạn chế lãng phí không gian đĩa cứng và tăng tốc độ triển khai ứng dụng.
Bảng dự toán chi phí và định mức tài nguyên tối ưu cho cụm microservices
| Hạng mục đánh giá | Trước khi chuẩn hóa Helm | Sau khi tối ưu Helm Values | Hiệu quả cải thiện |
|---|---|---|---|
| Mô hình phân bổ tài nguyên | Gán cứng không có HPA | Định mức khoa học kèm HPA tự động | Tối ưu mật độ Pod tăng 150% |
| Số lượng máy chủ Node | 12 máy chủ ảo c5.xlarge | 7 máy chủ ảo c5.xlarge | Tiết kiệm 5 máy chủ thường trực |
| Tỷ lệ sử dụng CPU trung bình | Khoảng 18% tải thực tế | Duy trì ổn định từ 65% đến 75% | Loại bỏ hoàn toàn lãng phí điện toán |
| Thời gian triển khai trung bình | 45 phút thủ công mỗi lần | Dưới 3 phút tự động qua pipeline | Năng suất phát hành tăng 15 lần |
| Chi phí hạ tầng ước tính | Khoảng 1.850 USD mỗi tháng | Khoảng 1.080 USD mỗi tháng | Cắt giảm trực tiếp 41% ngân sách |
Ma trận ra quyết định theo quy mô hệ thống
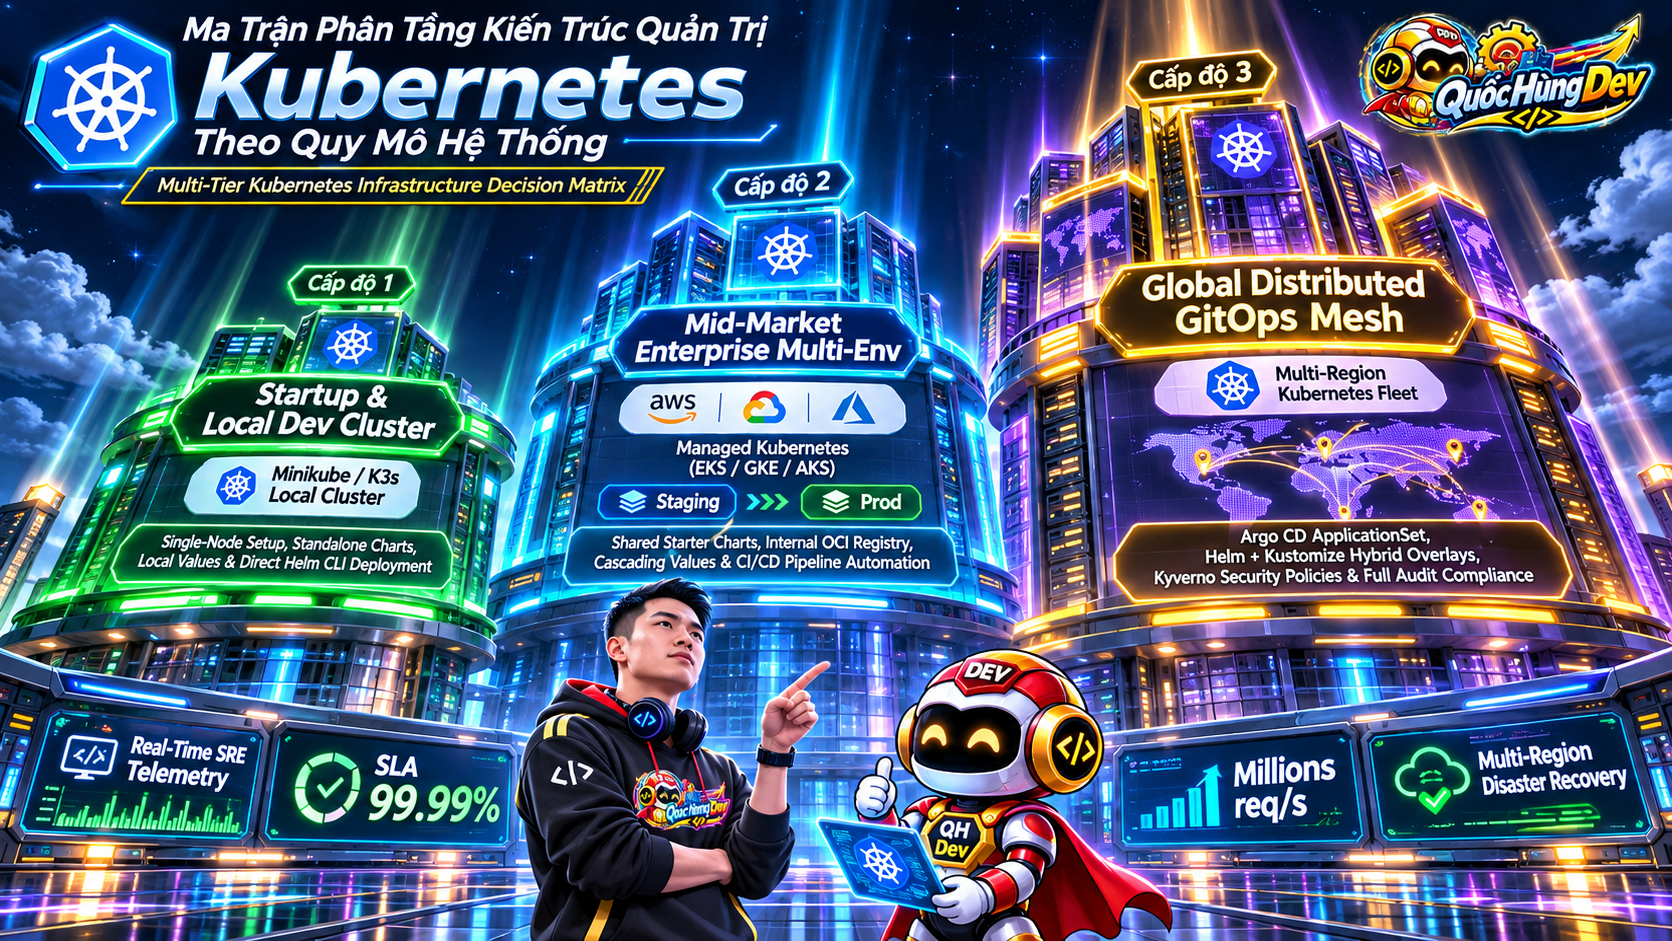
Không có một mô hình triển khai duy nhất nào phù hợp cho mọi quy mô doanh nghiệp. Theo hướng dẫn Helm Kubernetes, việc áp dụng các kỹ thuật quản trị cần phải tương thích với giai đoạn phát triển và mức độ phức tạp của hạ tầng:
Cụm phát triển cục bộ & startup nhỏ
Quy mô từ 1 đến 5 microservices chạy trên Minikube, K3s hoặc máy chủ ảo đơn lẻ. Đội ngũ kỹ thuật duy trì các Chart độc lập đơn giản, lưu trữ values trong cùng kho mã nguồn và triển khai trực tiếp qua Helm CLI.
Hạ tầng doanh nghiệp vừa đa môi trường
Quy mô từ 10 đến 50 microservices trên EKS, GKE hoặc AKS, phân tách staging và production. Chuẩn hóa Chart dùng chung, lưu trữ trên OCI Registry nội bộ, tách riêng values theo môi trường và kiểm thử tự động trong CI/CD.
Hệ thống phân tán quy mô lớn & GitOps đa vùng
Quy mô từ hàng trăm microservices trên nhiều cụm đa vùng. Áp dụng mô hình GitOps toàn diện với Argo CD hoặc Flux CD, quản lý qua ApplicationSet, kết hợp Helm Chart với Kustomize overlays và thiết lập giám sát kiểm toán an ninh.
Checklist an toàn & các nguyên tắc bảo mật khi vận hành Helm
Sức mạnh tự động hóa của các công cụ quản lý gói luôn đi kèm với trách nhiệm an toàn thông tin cao độ theo chuẩn hướng dẫn Helm Kubernetes.
Cảnh báo an ninh hạ tầng: Tuyệt đối không bao giờ thực thi lệnh
helm installđối với các Chart trôi nổi từ các nguồn cộng đồng không xác thực trực tiếp trên cụm máy chủ sản xuất. Mọi gói phần mềm bên thứ ba bắt buộc phải trải qua quy trình quét mã độc, thẩm định nội dung tệp mẫu và kiểm tra chữ ký số trước khi được đưa vào môi trường vận hành thực tế.
Kiểm soát phân quyền RBAC và nguyên tắc đặc quyền tối thiểu
Thay vì cấp quyền ClusterRole rộng lớn, quản trị viên bắt buộc thiết lập Role và RoleBinding cục bộ giới hạn trong không gian tên cụ thể, chỉ cấp quyền thao tác trên các tài nguyên cần thiết và nghiêm cấm can thiệp tài nguyên cấp cụm.
Quản lý mật khẩu an toàn với Sealed Secrets và External Secrets Operator
Tuyệt đối không lưu mật khẩu thô trong values.yaml. Tích hợp External Secrets Operator để tự động kéo bí mật từ HashiCorp Vault hoặc AWS Secrets Manager vào cụm khi triển khai, tuân thủ các nguyên tắc bảo mật container và ranh giới bảo mật kernel container chuẩn mực.
Kỹ thuật quét lỗ hổng bảo mật chart qua Trivy và ký số Cosign
Kích hoạt công cụ Trivy trong pipeline để phát hiện sớm các lỗi cấu hình sai trong Chart, đồng thời ký số gói Chart bằng Cosign trước khi đẩy lên OCI Registry để phòng chống các cuộc tấn công chuỗi cung ứng phần mềm.
Xử lý sự cố helm kubernetes: kỹ thuật debug và bài học thực chiến
Trong quá trình vận hành liên tục, nắm vững các kỹ năng xử lý sự cố helm kubernetes giúp các kỹ sư nhanh chóng khoanh vùng nguyên nhân gốc rễ và khôi phục dịch vụ mà không làm ảnh hưởng đến dữ liệu người dùng.
Lỗi pending-upgrade và cách mở khóa release bị kẹt
Khi Release bị kẹt ở trạng thái pending-upgrade do mất kết nối, quy trình xử lý sự cố helm kubernetes gồm ba bước: tìm Secret lưu trạng thái qua lệnh kubectl get secret -n <namespace> -l owner=helm, xóa Secret của revision bị lỗi bằng lệnh kubectl delete secret, và thực thi lại lệnh nâng cấp với cờ --atomic.
Render manifest ngoại tuyến bằng helm template và kiểm thử cú pháp với helm lint
Sử dụng lệnh helm lint ./my-chart -f values-prod.yaml để kiểm tra cấu trúc cú pháp, kết hợp lệnh helm template my-release ./my-chart -f values-prod.yaml --debug để xuất toàn văn manifest ra màn hình terminal nhằm kiểm tra lỗi thụt lề và biến bị thiếu trước khi triển khai thực tế.
Khắc phục lỗi xung đột custom resource definitions (CRDs)
Helm chỉ cài đặt CRD trong lần đầu chạy helm install và cố tình không nâng cấp CRD khi chạy helm upgrade để tránh xóa dữ liệu tùy chỉnh. Do đó, kỹ sư cần chủ động áp dụng lệnh kubectl apply -f my-chart/crds/ trước khi nâng cấp Chart trong quy trình xử lý sự cố helm kubernetes.
Câu hỏi thường gặp về triển khai và quản trị Helm Kubernetes
Helm v3 khác biệt cơ bản nhất so với thế hệ trước ở những điểm nào?
Khác biệt mang tính bước ngoặt lớn nhất theo hướng dẫn Helm Kubernetes là việc loại bỏ hoàn toàn máy chủ trung gian Tiller. Trong kiến trúc hiện tại, Helm hoạt động như một công cụ dòng lệnh thuần túy máy khách, giao tiếp trực tiếp với Kubernetes API Server và thừa hưởng hoàn toàn quyền hạn RBAC của người dùng thực thi, giúp loại bỏ triệt để nguy cơ bảo mật leo thang đặc quyền.
Làm thế nào để truyền giá trị bảo mật như mật khẩu cơ sở dữ liệu vào Helm an toàn?
Tuyệt đối không lưu mật khẩu thô trong tệp values.yaml đưa lên Git. Phương pháp tối ưu là kết hợp Helm với External Secrets Operator để tự động kéo thông tin nhạy cảm từ các kho khóa bảo mật như HashiCorp Vault hoặc AWS Secrets Manager vào cụm khi triển khai.
Khi nào nên sử dụng Helm và khi nào nên ưu tiên Kustomize?
Helm là lựa chọn số một khi bạn cần đóng gói phần mềm để phân phối rộng rãi, quản lý các dịch vụ nền tảng phức tạp của bên thứ ba, hoặc khi ứng dụng đòi hỏi cơ chế theo dõi lịch sử phát hành và quay lui phiên bản nhanh chóng. Kustomize phù hợp khi quản lý các cấu hình nội bộ thuần túy của doanh nghiệp mà không muốn dùng template.
Lệnh helm rollback có khôi phục lại dữ liệu bên trong ổ cứng PersistentVolumeClaim không?
Không. Lệnh helm rollback chỉ hoàn nguyên các định nghĩa khai báo tài nguyên (Deployment, ConfigMap) về revision trước đó mà hoàn toàn không can thiệp hay khôi phục dữ liệu vật lý bên trong các ổ đĩa PersistentVolume (PVC).
Làm thế nào để lưu trữ và chia sẻ Helm Chart nội bộ trong tổ chức an toàn?
Phương thức hiện đại và an toàn nhất theo hướng dẫn Helm Kubernetes là kích hoạt tính năng lưu trữ OCI Registry có sẵn trên Harbor, Amazon ECR hoặc Google Artifact Registry, sau đó đăng nhập và đẩy gói lên bằng lệnh helm push có xác thực phân tầng.
Mô hình Umbrella Chart có nhược điểm gì cần lưu ý khi áp dụng không?
Nhược điểm lớn nhất của Umbrella Chart là tạo sự liên kết chặt chẽ (Tight Coupling) giữa các dịch vụ vi mô. Khi một microservice gặp lỗi, toàn bộ quá trình nâng cấp có thể bị đình trệ. Do đó, khuyến nghị chuẩn là quản lý mỗi microservice bằng một Chart riêng và dùng Argo CD để điều phối.
Kết luận & định hướng quản trị hạ tầng container bền vững
Trong kỷ nguyên bùng nổ của kiến trúc điện toán đám mây và vi dịch vụ phân tán, hướng dẫn Helm Kubernetes khẳng định giá trị bền vững của Helm như một tiêu chuẩn công nghiệp không thể tách rời trong việc quản lý vòng đời ứng dụng trên cụm container. Bằng việc chuyển đổi phương thức quản trị từ các tệp YAML tĩnh rời rạc sang mô hình đóng gói Chart có cấu trúc, tham số hóa linh hoạt và phiên bản hóa chặt chẽ, công nghệ này giải phóng các đội ngũ kỹ thuật khỏi những thao tác thủ công nhàm chán và tiềm ẩn rủi ro.
Lộ trình làm chủ và chuẩn hóa hạ tầng được khuyến nghị cho các tổ chức bao gồm bốn giai đoạn tuần tự: Bắt đầu từ việc khai thác thành thạo các Chart uy tín trên Artifact Hub để triển khai hạ tầng nền tảng, tiến tới tự đóng gói các microservices nội bộ bằng các Starter Chart tinh gọn, thiết lập chính sách kiểm soát an ninh đa tầng với RBAC và quét lỗ hổng tĩnh, và cuối cùng là tích hợp toàn diện vào đường ống tự động hóa GitOps để hiện thực hóa mô hình phân phối phần mềm liên tục, ổn định và tự chữa lành.