Khi chạy code không tin cậy trong môi trường chia sẻ, bạn sẽ đối mặt với một câu hỏi kiến trúc thực sự: workload của bạn cần kernel riêng, hay chỉ cần cách ly ở cấp process là đủ? Tranh luận về MicroVM vs Container không chỉ đơn thuần là việc chọn lựa công cụ, mà là quyết định về mô hình bảo mật và ranh giới tin cậy (trust boundary) cho toàn bộ hệ thống của bạn.
Bạn đang xây dựng một nền tảng chạy code do người dùng submit. Có thể là CI runner, sandbox thực thi code AI, hoặc multi-tenant API worker. Bạn cần quyết định cách ly mỗi workload khỏi các workload khác và khỏi host. Trực giác thường kéo bạn về phía container — chúng nhanh, quen thuộc và rẻ để chạy. Nhưng khi bạn bắt đầu nghĩ về những gì thực sự ngăn cách process của một tenant với tenant khác, câu trả lời là: namespaces, cgroups, và một kernel chia sẻ. Đó là bản chất của câu hỏi MicroVM vs Container. Việc so sánh MicroVM vs Container giúp các doanh nghiệp bảo mật hệ thống tốt hơn.
Bài viết này sẽ phân tích cách container và MicroVM thực sự hoạt động bên trong, điểm nào mỗi công nghệ gặp hạn chế, và cung cấp một framework quyết định thực tế để chọn lựa giữa MicroVM vs Container dựa trên nhu cầu thực tế của dự án. Bản chất của việc lựa chọn MicroVM vs Container nằm ở sự cân bằng giữa tính an toàn và hiệu suất hệ thống.
Container Là Gì? Bản Chất Cách Ly Phần Mềm
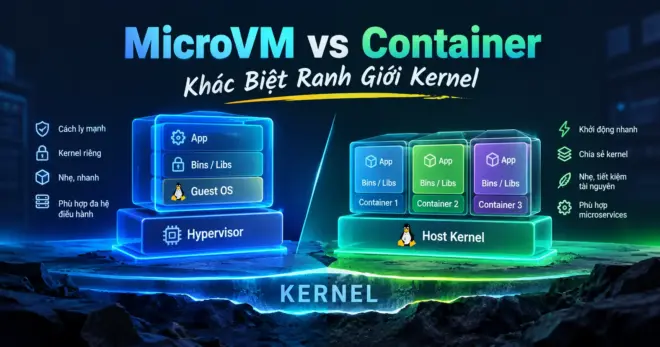
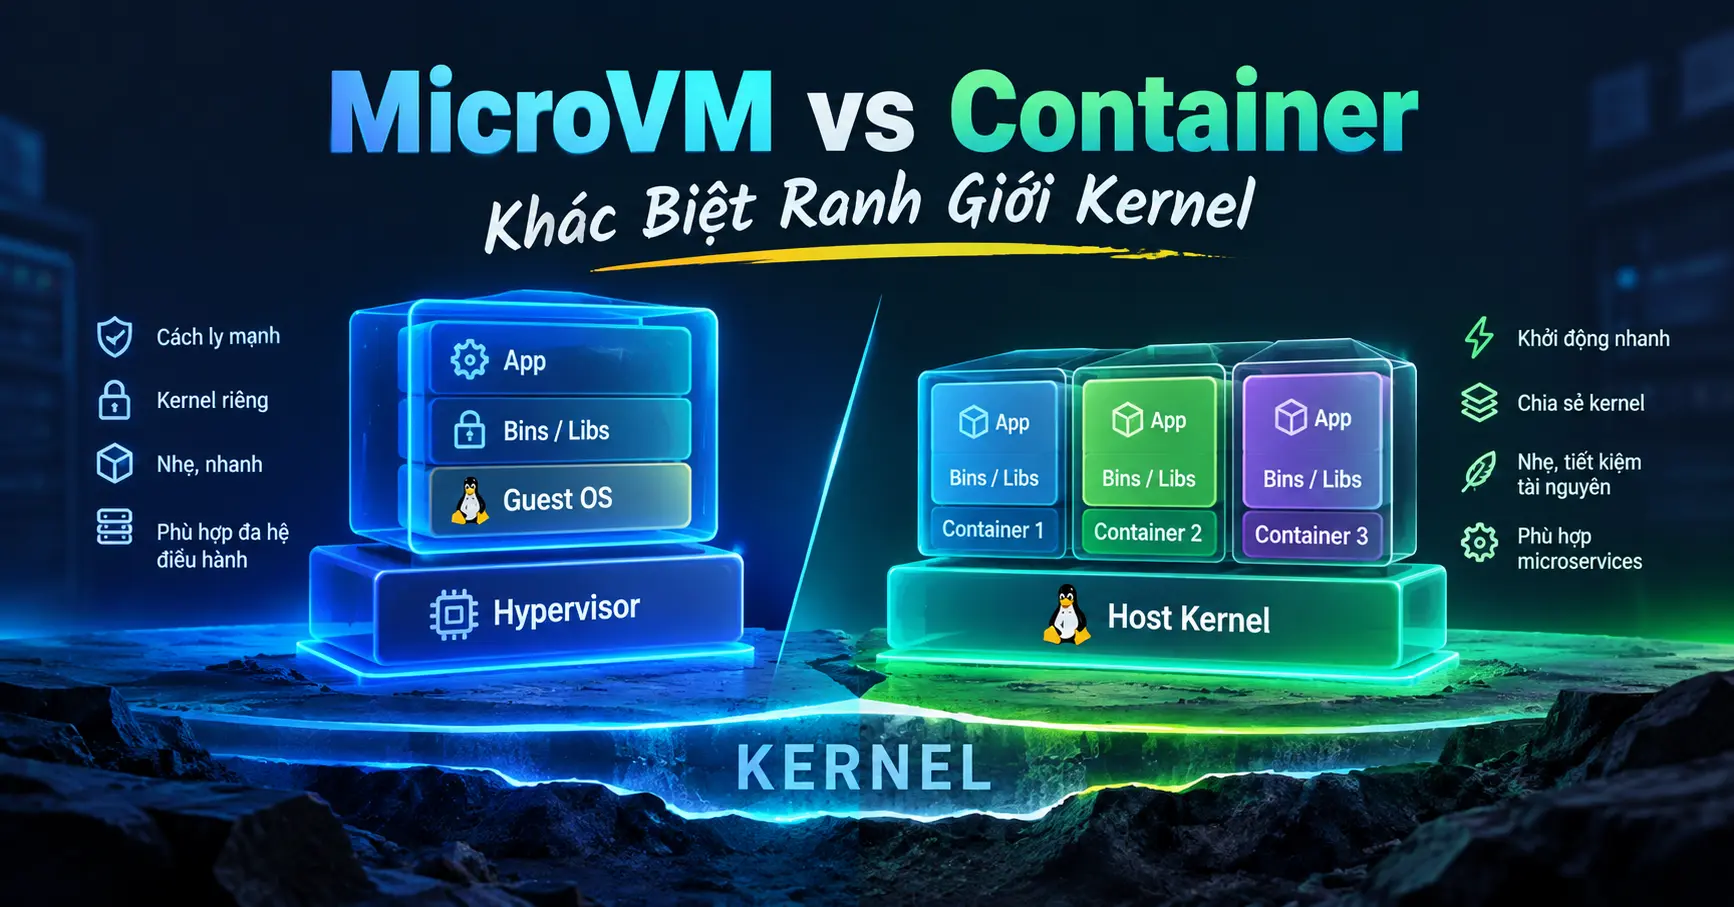
Khi phân tích MicroVM vs Container, ta cần hiểu container không phải là máy ảo siêu nhẹ. Thực chất, nó là một process (hoặc nhóm process) chạy trực tiếp trên kernel của máy host, được bọc trong các cơ chế của hệ điều hành Linux để tạo ra cảm giác cô lập. Khi so sánh MicroVM vs Container, điểm cốt lõi là container chia sẻ chung kernel với host và tất cả container khác trên cùng một máy.
Hai cơ chế cách ly chính của container bao gồm:
- Linux Namespaces: Cung cấp cho process cái nhìn riêng biệt về tài nguyên hệ thống — PID namespace riêng, network namespace riêng, mount namespace riêng, và IPC namespace riêng.
- Cgroups (Control Groups): Giới hạn và phân phối lượng tài nguyên cứng như CPU, memory, network bandwidth, và I/O mà container có thể tiêu thụ.
Thực tế thì, khi một ứng dụng trong container thực hiện một syscall (lệnh gọi hệ thống), lệnh đó đi thẳng đến kernel của host. Nếu có lỗ hổng bảo mật trong kernel đó hoặc trong interface syscall, một workload độc hại có thể escape (thoát) khỏi ranh giới namespace để leo thang đặc quyền và truy cập vào máy host hoặc các container lân cận. Vấn đề container escape là một lớp lỗ hổng bảo mật thực tế, được chứng minh qua nhiều mã CVE nguy hiểm. Đây chính là điểm yếu chí tử của container truyền thống.
Tuy nhiên, ưu điểm lớn nhất của container là tốc độ khởi động tính bằng mili giây, tiêu tốn memory overhead rất thấp trên mỗi instance, và khả năng đóng gói mật độ cực kỳ cao trên cùng một phần cứng vật lý. Đối với hầu hết các ứng dụng web thông thường, background worker tin cậy, container vẫn là lựa chọn mặc định tốt nhất.
MicroVM Là Gì? Cách Ly Phần Cứng Tối Giản
Để phân biệt ranh giới bảo mật của MicroVM vs Container, hãy lưu ý rằng khác biệt hoàn toàn với container, MicroVM là một máy ảo tối giản chạy kernel riêng, có không gian bộ nhớ riêng, và giao tiếp với host thông qua hypervisor boundary thay vì trực tiếp qua host kernel. Phần “micro” ở đây nghĩa là nhà phát triển đã loại bỏ hoàn toàn các phần cứng giả lập không cần thiết như BIOS, virtual GPU, hay ACPI controller. Khi đặt lên bàn cân MicroVM vs Container, MicroVM mang lại mức độ bảo mật vượt trội nhờ ranh giới cô lập phần cứng.
Một đại diện tiêu biểu cho công nghệ này là Firecracker MicroVM, được phát triển bởi Amazon Web Services (AWS) để vận hành AWS Lambda và Fargate. Firecracker MicroVM có thể boot một Linux kernel tối giản trong thời gian dưới 100 mili giây và chỉ expose một API surface cực kỳ nhỏ đã qua audit bảo mật chặt chẽ.
Khi workload bên trong MicroVM thực hiện syscall, guest kernel (kernel riêng của VM) sẽ xử lý lệnh đó. Host kernel phía dưới không hề nhìn thấy hay xử lý trực tiếp syscall của workload. Nếu kẻ tấn công khai thác được lỗi kernel, chúng chỉ có thể kiểm soát guest kernel bên trong MicroVM đó. Để thoát ra ngoài và kiểm soát máy host, chúng bắt buộc phải phá vỡ được hypervisor boundary — một thử thách khó hơn gấp vạn lần.
Đây chính là ý nghĩa thực sự của việc cách ly kernel được thực thi bởi phần cứng. Các extension ảo hóa của CPU (như Intel VT-x hay AMD-V) tạo ra ranh giới vật lý cứng giữa guest và host. Một tiến trình độc hại chạy bên trong MicroVM hoàn toàn không thể đọc ghi trực tiếp bộ nhớ của host hoặc thực hiện syscall lên host kernel. Đây là lý do tại sao ảo hóa phần cứng đóng vai trò quyết định trong việc phân định ranh giới an toàn giữa MicroVM vs Container.
So Sánh Trực Quan: MicroVM vs Container
Để giúp bạn có cái nhìn tổng quan nhanh trước khi đi sâu vào chi tiết kỹ thuật, dưới đây là bảng so sánh các thông số cốt lõi giữa hai kiến trúc MicroVM vs Container. Việc đánh giá chi tiết MicroVM vs Container sẽ mở ra nhiều góc nhìn mới:
| Tiêu chí | Container | MicroVM |
|---|---|---|
| Boot time | Mili giây (chỉ là process fork) | Trăm mili giây (kernel boot tối giản) |
| Memory overhead | Cực thấp (chia sẻ host kernel) | Cao hơn (mỗi VM mang 1 kernel riêng) |
| Chia sẻ kernel | Có (chung kernel với host và container khác) | Không (mỗi instance chạy kernel riêng) |
| Boundary cách ly | Phần mềm (Namespace và Cgroups) | Phần cứng (Hypervisor boundary qua KVM) |
| Syscall surface | Toàn bộ host kernel syscall interface (~300+) | Chỉ expose minimal hypervisor API qua KVM |
| Rủi ro escape | Có (nhiều CVE container escape được ghi nhận) | Rất thấp (đòi hỏi phá vỡ ảo hóa phần cứng) |
| Density trên một host | Cực cao (hàng ngàn container trên một máy) | Thấp hơn (phụ thuộc vào RAM và CPU của VM) |
Kiến Trúc Ảo Hóa Phần Cứng: KVM Hoạt Động Thế Nào Trong MicroVM?
Để hiểu rõ chiều sâu của cuộc so sánh MicroVM vs Container, chúng ta cần phân tích tầng ảo hóa phần cứng. MicroVM tận dụng module KVM (Kernel-based Virtual Machine) của Linux để chuyển đổi host thành một hypervisor (Type-2). Nhưng KVM làm việc đó như thế nào?
CPU hiện đại có các chế độ hoạt động được phân chia bằng các vòng đặc quyền (CPU Rings). Bình thường, host kernel chạy ở Ring 0, và user-space processes chạy ở Ring 3. Khi ảo hóa được bật, CPU bổ sung hai chế độ: VMX Root (dành cho host/hypervisor) và VMX Non-Root (dành cho guest VM). Bên trong chế độ Guest, guest kernel cũng chạy ở Ring 0 và guest processes chạy ở Ring 3.
Nói một cách đơn giản, khi tiến trình trong MicroVM thực hiện lệnh nhạy cảm hoặc truy cập thiết bị phần cứng ảo, CPU sẽ kích hoạt một sự kiện gọi là **VM-Exit**. CPU sẽ tạm dừng VM và chuyển quyền điều khiển về cho hypervisor (ở VMX Root mode) để xử lý. Vấn đề là, việc chuyển đổi ngữ cảnh (context switch) giữa VMX Guest và VMX Host qua sự kiện VM-Exit tiêu tốn chu kỳ CPU. Đây là lý do tại sao MicroVM có độ trễ hiệu năng (virtualization tax) cao hơn so với container truyền thống.
Để giảm tối đa số lần VM-Exit, các công nghệ như Firecracker MicroVM sử dụng giao thức **virtio** tối giản cho I/O (virtio-net, virtio-block). Thay vì mô phỏng toàn bộ driver phần cứng phức tạp, virtio sử dụng các vòng bộ nhớ chia sẻ (shared memory ring buffers) gọi là vrings để truyền dữ liệu nhanh chóng giữa guest và host, giúp tối ưu hóa hiệu năng I/O tiệm cận với container. Nghiên cứu sâu về cơ chế CPU Ring giúp làm rõ lý do tại sao sự đánh đổi về hiệu năng giữa MicroVM vs Container lại tồn tại.
gVisor: Lập Trình Lại Kernel Trong User Space
Khi nghiên cứu về cuộc đối đầu MicroVM vs Container, bạn chắc chắn sẽ gặp một hướng tiếp cận độc đáo từ Google: gVisor. Thay vì ảo hóa toàn bộ phần cứng để chạy một guest kernel, gVisor viết lại một kernel hoàn chỉnh bằng ngôn ngữ Go và chạy nó ở user space của host.
Kiến trúc của gVisor gồm hai thành phần chính:
- Sentry: Đóng vai trò là một kernel độc lập, trực tiếp intercept (đánh chặn) toàn bộ syscall từ ứng dụng container. Nó tự xử lý và phản hồi lại hầu hết các syscall thông thường mà không cần chuyển tiếp xuống host kernel.
- Gofer: Một file system proxy giúp Sentry đọc ghi file an sau một cách an toàn mà không cần cấp quyền truy cập hệ thống trực tiếp cho ứng dụng.
Thú thật là, giải pháp gVisor Docker mang lại sự cân bằng hoàn hảo giữa bảo mật và hiệu năng. Vì không chạy một VM thực sự, nó khởi động nhanh bằng mili giây và tốn cực ít RAM. Tuy nhiên, điểm yếu lớn nhất của gVisor là độ trễ syscall. Khi ứng dụng thực hiện các tác vụ nặng về I/O hay network, việc chuyển tiếp và dịch syscall qua Sentry bằng ptrace hoặc KVM mode tạo ra một khoản thuế hiệu năng (syscall tax) khổng lồ, làm giảm tốc độ xử lý từ 10% đến 30%. Qua đó, gVisor định hình một giải pháp trung hòa độc đáo trong bức tranh so sánh MicroVM vs Container.
Các Công Nghệ Triển Khai MicroVM Phổ Biến
1. Firecracker — VMM Nhẹ Từ AWS
Firecracker MicroVM là Virtual Machine Monitor (VMM) mã nguồn mở được viết hoàn toàn bằng Rust bởi AWS. Firecracker được thiết kế chuyên biệt cho các tác vụ serverless đòi hỏi mật độ cao và thời gian sống ngắn.
Nhờ loại bỏ toàn bộ phần cứng ảo hóa thừa thãi, codebase của Firecracker cực kỳ tinh gọn (~50,000 dòng code Rust so với hàng triệu dòng của QEMU), giúp giảm thiểu tối đa attack surface. Đây là công nghệ cốt lõi đứng sau sự thành công của dịch vụ AWS Lambda danh tiếng toàn cầu. Việc hiểu rõ cơ chế của Firecracker giúp các kỹ sư đưa ra quyết định đúng đắn khi giải bài toán MicroVM vs Container.
2. Kata Containers — Giải Pháp Cho Hệ Sinh Thái Kubernetes
Nếu bạn muốn mang sức mạnh cách ly phần cứng vào Kubernetes mà vẫn giữ nguyên trải nghiệm sử dụng container, Kata Containers chính là câu trả lời. Kata là một dự án nguồn mở tích hợp trực tiếp với giao diện CRI (Container Runtime Interface) của Kubernetes.
Khi bạn deploy một Pod sử dụng Kata Containers, mỗi Pod sẽ được bọc trong một MicroVM riêng biệt. Kata Containers hỗ trợ linh hoạt nhiều hypervisor phía dưới bao gồm Cloud Hypervisor, QEMU, và cả Firecracker, giúp bạn dễ dàng quản lý thông qua Kubernetes YAML thông thường. Do đó, Kata Containers là giải pháp tuyệt vời khi triển khai MicroVM vs Container trên cùng một hạ tầng. Kata Containers mang lại cơ chế cách ly kernel ở cấp độ phần cứng cho Kubernetes. Sự xuất hiện của Kata Containers làm lu mờ ranh giới phức tạp giữa MicroVM vs Container trong môi trường cloud native.
3. gVisor — Tối Ưu Bảo Mật Container Từ Google
Như đã phân tích ở trên, gVisor Docker là sự lựa chọn tối ưu nếu bạn muốn bảo vệ container mà không muốn chịu chi phí overhead của việc boot một máy ảo. Nó hoạt động như một bức tường lửa syscall nằm giữa ứng dụng của bạn và kernel của máy host.
So Sánh Chi Tiết: Kata Containers vs Firecracker vs gVisor
Khi đối chiếu các công nghệ phục vụ cho bài toán MicroVM vs Container, việc lựa chọn giữa Kata, Firecracker hay gVisor sẽ phụ thuộc vào môi trường hạ tầng hiện có của bạn:
| Tiêu chí | Kata Containers | Firecracker | gVisor |
|---|---|---|---|
| Cơ chế cách ly | Ảo hóa phần cứng (KVM) | Ảo hóa phần cứng tối giản (KVM) | Đánh chặn lệnh syscall (User-space) |
| Tích hợp K8s | Native qua CRI (Cực kỳ dễ dàng) | Phức tạp (cần cấu hình wrapper) | Hỗ trợ qua RuntimeClass |
| Hiệu năng I/O | Tốt (gần như native) | Rất tốt (tối ưu hóa virtio) | Kém (bị trễ syscall nặng) |
| Memory Overhead | Trung bình (~15-30MB mỗi VM) | Thấp (<5-10MB mỗi VM) | Cực kỳ thấp (chỉ vài MB) |
| Độ phức tạp vận hành | Thấp (tận dụng công cụ K8s sẵn có) | Cao (yêu cầu tự viết script điều phối) | Thấp (chỉ cần đổi runtime Docker) |
MicroVM vs Container: Khi Nào Nên Sử Dụng Công Nghệ Nào?
Trường hợp nên sử dụng Container truyền thống:
- Bạn đang vận hành mã nguồn do chính đội ngũ của bạn viết và bạn hoàn toàn tin tưởng độ an toàn của nó.
- Dự án yêu cầu mật độ đóng gói (density) tối đa để tiết kiệm chi phí phần cứng và tốc độ khởi động tức thì là yếu tố sống còn.
- Bạn muốn sử dụng các công cụ chuẩn hóa của hệ sinh thái container như Docker, Kubernetes mà không muốn phát sinh thêm nhân sự vận hành hệ thống ảo hóa phức tạp. Bạn có thể tìm hiểu thêm về cách Podman thay thế Docker để tăng cường bảo mật nhờ cơ chế rootless container.
Trường hợp bắt buộc phải nâng cấp lên MicroVM hoặc gVisor:
- Bạn đang xây dựng một nền tảng SaaS chạy mã nguồn do người dùng tải lên (ví dụ: Cloud IDE, nền tảng chấm bài code tự động, CI/CD runners).
- Hệ thống của bạn cho phép chạy các tác vụ AI sinh mã (AI Code Execution) hoặc thực thi các đoạn mã Python tự động lấy từ internet vốn chứa đầy rủi ro độc hại.
- Bạn đang xây dựng môi trường multi-tenant (nhiều khách hàng chung một hạ tầng vật lý) và một vụ rò rỉ dữ liệu giữa các tenant sẽ dẫn tới hậu quả pháp lý nghiêm trọng. Để tăng độ an toàn cho máy chủ của mình, hãy xem qua bài viết hướng dẫn cấu hình CrowdSec WAF bảo vệ máy chủ chống lại các cuộc tấn công quét cổng và xâm nhập bất hợp pháp.
Hiệu Năng Thực Tế: Thử Nghiệm Benchmark Giữa Các Kiến Trúc
Một câu hỏi phổ biến khi cân nhắc MicroVM vs Container là: “Tôi phải hy sinh bao nhiêu hiệu năng để đổi lấy sự an toàn?”. Dưới đây là các dữ liệu đo đạc thực tế từ các bài thử nghiệm benchmark:
Về thời gian khởi động (Startup Latency), trong bài toán MicroVM vs Container, container thông thường chiến thắng tuyệt đối với thời gian dưới 10 mili giây. Tuy nhiên, Firecracker MicroVM bám đuổi rất sát khi chỉ mất khoảng 120-150 mili giây để khởi động một VM hoàn chỉnh từ trạng thái tắt. Kata Containers sử dụng Cloud Hypervisor tốn khoảng 200 mili giây. Đây là những con số hoàn toàn chấp nhận được đối với các ứng dụng Serverless hay On-demand sandbox.
Về hiệu năng CPU, cả hai kiến trúc trong so sánh MicroVM vs Container đều đạt mức tiệm cận với máy vật lý (bare-metal) nhờ các công nghệ Hardware Passthrough của CPU hiện đại. Sự khác biệt lớn nhất nằm ở hiệu năng I/O mạng (Network) và ổ cứng (Disk). Khi chạy các ứng dụng thực hiện hàng triệu ghi chép log mỗi giây, container chỉ tốn 1% hao phí hiệu năng. Trong khi đó, gVisor có thể bị suy giảm hiệu năng ghi tới 25% do syscall tax. MicroVM nhờ sử dụng virtio vring tối ưu giữ mức hao phí này ở khoảng 5-8%. Các chỉ số này phản ánh rõ nét sự đánh đổi về hiệu năng khi chọn MicroVM vs Container.
Thách Thức Vận Hành Và Những Lầm Tưởng Phổ Biến
Rất nhiều kỹ sư DevOps lầm tưởng rằng chỉ cần cấu hình seccomp profile, AppArmor và gỡ bỏ quyền root của container (Rootless) là đã có thể đạt được độ an toàn ngang ngửa với MicroVM. Vấn đề là, dù bạn có khóa chặt container đến đâu, chúng vẫn đang giao tiếp trực tiếp với host kernel. Chỉ cần một lỗ hổng Zero-day leo thang đặc quyền kernel xuất hiện, mọi rào cản phần mềm của container đều sụp đổ.
Tuy nhiên, triển khai hạ tầng phục vụ MicroVM vs Container quy mô lớn không phải là việc dễ dàng. Bạn sẽ phải đối mặt với bài toán cạn kiệt địa chỉ IP (Network IP Exhaustion) khi mỗi MicroVM cần một card mạng ảo tap/macvtap riêng. Đồng thời, việc cấu hình lưu trữ phân tán (distributed block storage) cho hàng vạn VM boot cùng lúc đòi hỏi hạ tầng SSD SAN cực kỳ mạnh mẽ để tránh tình trạng boot storm. Bên cạnh đó, việc giám sát tài nguyên của MicroVM vs Container cũng có nhiều điểm khác biệt lớn. Sự phức tạp trong vận hành MicroVM vs Container đòi hỏi đội ngũ kỹ sư có tay nghề cao.
MicroVM Và Container: Sự Kết Hợp Hoảo Hảo
Có một chi tiết thú vị là cuộc chiến MicroVM vs Container không phải là một trò chơi có tổng bằng không (zero-sum game). Thực tế, xu hướng kiến trúc hiện đại là kết hợp cả hai: chạy các container Docker quen thuộc bên trong một MicroVM an toàn. Đây là một giải pháp lai cực kỳ hiệu quả để giải quyết mâu thuẫn giữa MicroVM vs Container.
Bằng cách này, lập trình viên vẫn có thể build ảnh Docker, đẩy lên Container Registry như bình thường. Khi deploy lên máy chủ, hệ thống tự động bọc container đó vào một MicroVM (thông qua Kata Containers). Bạn có được sự linh hoạt, dễ sử dụng của container cùng với sự an tâm tuyệt đối về mặt bảo mật phần cứng của MicroVM. Nhờ vậy, bạn không cần phải chọn một trong hai mà có thể tận dụng ưu điểm của cả MicroVM vs Container.
Kết Luận
Trận chiến kiến trúc giữa MicroVM vs Container chung quy lại là việc trả lời câu hỏi: “Ranh giới tin cậy của bạn nằm ở đâu, và bạn sẵn sàng chi trả bao nhiêu tài nguyên để bảo vệ nó?”.
Nếu bạn chỉ chạy code do đội ngũ của mình viết, container là lựa chọn tối ưu nhất. Tóm lại, sự cân bằng giữa MicroVM vs Container phụ thuộc hoàn toàn vào mô hình đe dọa của bạn. Nhưng nếu bạn phải mở cánh cửa máy chủ cho code lạ của người dùng hay AI chạy, đừng ngần ngại đầu tư xây dựng một hệ thống cách ly phần cứng cứng cáp với MicroVM. Sự an tâm và an toàn hệ thống luôn xứng đáng với khoản đầu tư hiệu năng nhỏ mà bạn bỏ ra.
Tham khảo thông tin chi tiết và cập nhật mới nhất từ bài viết gốc về cách ly ảo hóa tại: Firecracker MicroVM Documentation.