Ansible là gì đang là câu hỏi then chốt đối với mọi kỹ sư hệ thống, chuyên viên vận hành điện toán đám mây và kiến trúc sư hạ tầng khi đối mặt với bài toán quản trị hàng chục, thậm chí hàng trăm cụm máy chủ phân tán. Trong môi trường hạ tầng hiện đại, việc phải quản lý thủ công từng máy chủ đơn lẻ thông qua SSH không chỉ gây lãng phí thời gian quý báu mà còn tiềm ẩn những rủi ro sai sót thao tác khôn lường có thể làm tê liệt toàn bộ hệ thống dịch vụ trực tuyến.
Sự ra đời của nền tảng tự động hóa mã nguồn mở này đã tạo nên một bước ngoặt mang tính cách mạng trong bức tranh công nghệ thông tin toàn cầu. Thay vì phải dựa dẫm vào các kịch bản shell mong manh, thiếu tính nhất quán và dễ gây lệch cấu hình giữa môi trường phát triển và môi trường vận hành thực tế, tự động hóa server với ansible mang đến phương pháp tiếp cận khai báo trạng thái mong muốn vô cùng chuẩn xác, giúp toàn bộ quy trình thiết lập máy chủ được mã hóa thành các tệp tài liệu rõ ràng, có thể kiểm soát phiên bản và tái lập lại bất kỳ lúc nào.
Bài cẩm nang chuyên sâu này sẽ cùng bạn đi sâu khám phá tường tận từ bản chất kiến trúc không cần cài đặt tác tử thường trú, nguyên lý thực thi module, cách cấu hình ansible inventory, hướng dẫn viết ansible playbook chuẩn mực cho đến kinh nghiệm cài đặt ansible tối ưu trên môi trường production. Qua đó, bạn sẽ nắm trọn vẹn tư duy kiến trúc và kỹ năng thực hành để tự tin làm chủ quy trình tự động hóa máy chủ kiên cường cho tổ chức của mình.
Ansible là gì và kiến trúc tự động hóa agentless
Để định nghĩa đầy đủ bản chất ansible là gì, trước hết chúng ta cần làm rõ vai trò của công nghệ này trong bức tranh vận hành công nghệ thông tin. Ansible là một nền tảng tự động hóa IT mã nguồn mở đa năng thuộc quyền sở hữu của Red Hat, được thiết kế chuyên biệt để giải quyết ba trụ cột vận hành cốt lõi: quản trị cấu hình hệ thống, triển khai ứng dụng phần mềm tự động và điều phối các tác vụ phân tán đa tầng.
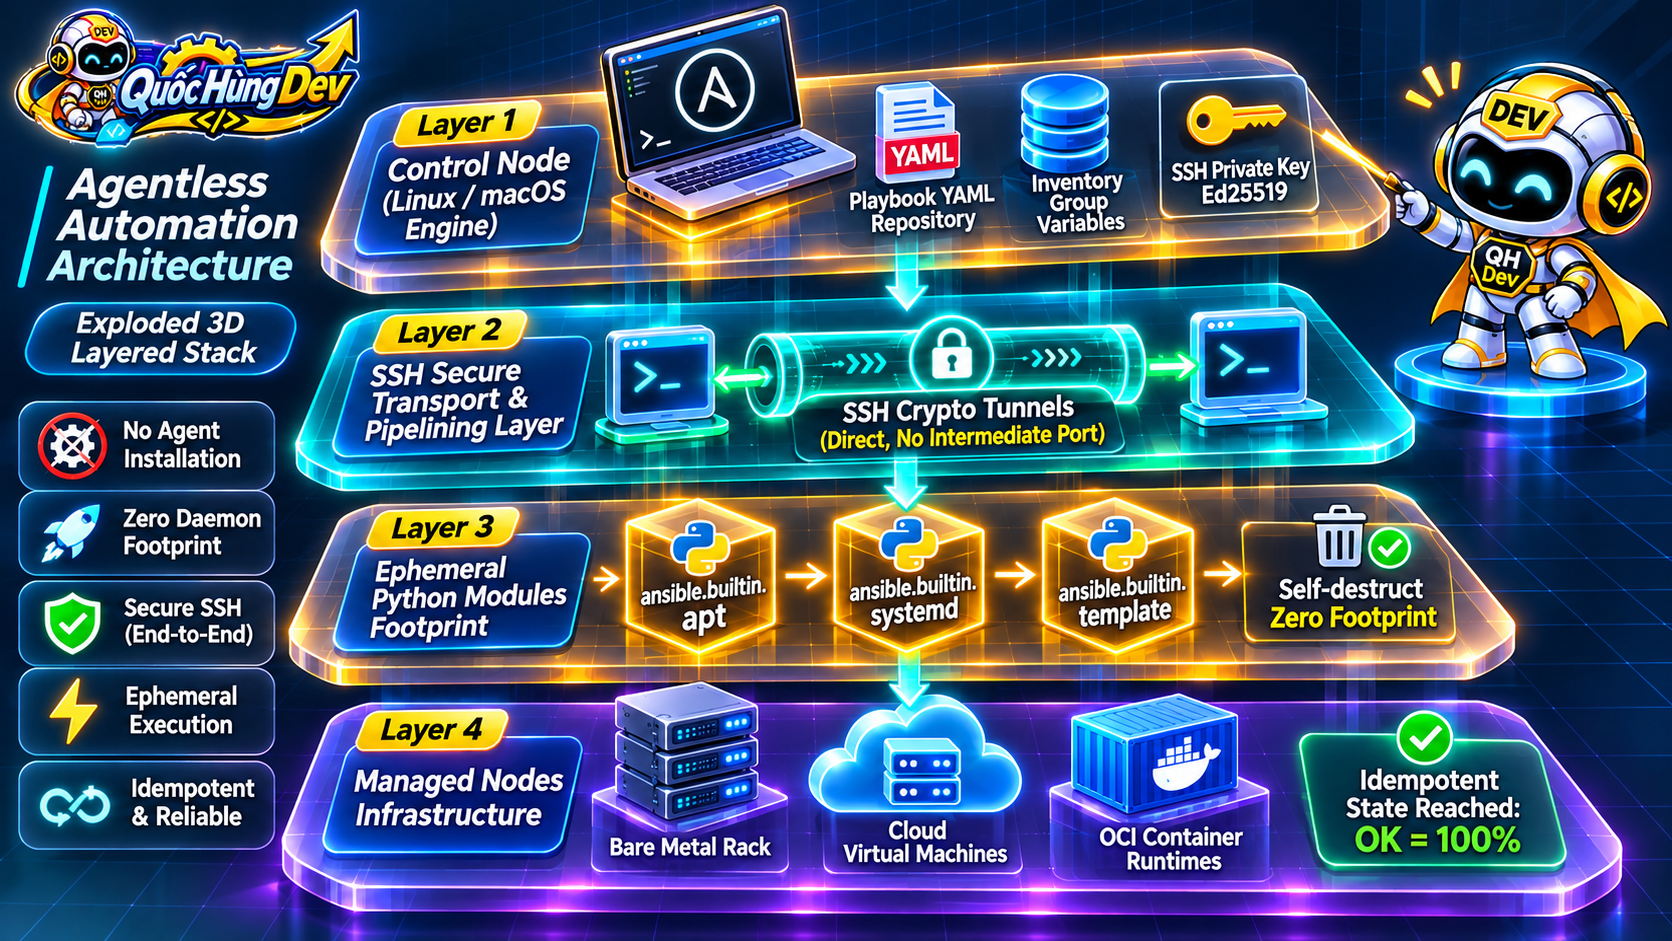
Khác biệt căn bản lớn nhất của nền tảng này so với phần lớn các giải pháp tự động hóa truyền thống nằm ở triết lý kiến trúc Agentless độc đáo. Trong các hệ sinh thái quản trị cũ, để một máy chủ trung tâm có thể điều khiển các máy chủ vệ tinh, đội ngũ kỹ thuật bắt buộc phải cài đặt một dịch vụ phần mềm chạy ngầm lên từng nút mạng đích, đồng thời phải mở thêm các cổng mạng chuyên biệt và liên tục giám sát tình trạng sống còn của các agent này. Với giải pháp này, toàn bộ gánh nặng bảo trì tác tử đó bị loại bỏ hoàn toàn; nền tảng vận hành dựa trên chính những giao thức truyền thông tiêu chuẩn đã tồn tại sẵn trên hệ điều hành đích như giao thức SSH đối với Linux/Unix và WinRM đối với Windows.
Kiến trúc tổng thể của hệ thống Ansible được cấu thành từ ba thực thể kỹ thuật cơ bản gắn kết chặt chẽ với nhau:
- Máy chủ điều khiển (Control Node): Là máy trạm kỹ sư hoặc máy chủ vận hành trung tâm nơi cài đặt Ansible. Đây là điểm khởi phát duy nhất của mọi chỉ thị tự động hóa, chứa các tệp mã nguồn playbook, kho lưu trữ biến môi trường và danh mục thiết bị mạng. Đáng chú ý, Control Node chỉ yêu cầu hệ điều hành nhân Unix (Linux, macOS) có sẵn môi trường Python runtime, hoàn toàn không đòi hỏi cơ sở dữ liệu cồng kềnh phía sau.
- Máy chủ đích được quản trị (Managed Nodes): Danh sách các máy chủ vật lý, máy chủ ảo VPS, vùng chứa container hoặc thiết bị mạng tiếp nhận cấu hình. Các nút này hoàn toàn không phải cài đặt bất kỳ thành phần phần mềm bổ sung nào của Ansible; điều kiện tiên quyết duy nhất là sự hiện diện của dịch vụ SSH server và trình thông dịch Python phiên bản hiện hành.
- Tệp kiểm kê hạ tầng (Inventory): Bản đồ đặc tả danh mục toàn bộ Managed Nodes được tổ chức theo các nhóm logic, kèm theo các tham số kết nối, biến môi trường cục bộ và thông số phân tầng dịch vụ.
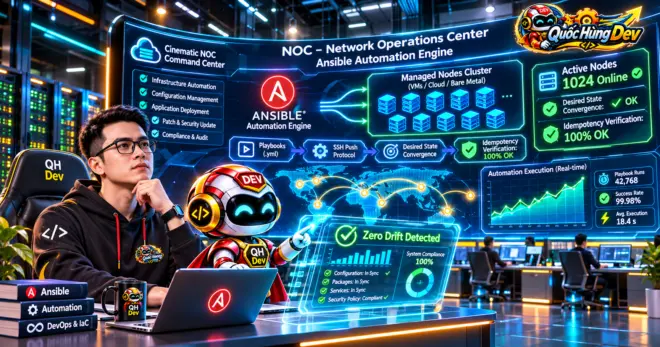
Chu trình vận hành của hệ thống diễn ra vô cùng tinh gọn theo mô hình đẩy. Khi một mệnh lệnh ad-hoc hoặc một playbook được kích hoạt từ Control Node, động cơ Ansible sẽ nạp thông tin từ Inventory, khởi tạo các phiên kết nối SSH mã hóa an toàn song song tới các Managed Nodes mục tiêu. Kế tiếp, Ansible tự động biên dịch các tác vụ thành các đoạn mã Python module độc lập, đóng gói và chuyển tiếp các module này sang thư mục tạm thời trên máy chủ đích thông qua giao thức SFTP hoặc SCP.
Tại máy đích, trình thông dịch Python cục bộ sẽ thực thi trực tiếp module nhận được, đọc trạng thái hiện hành của hệ điều hành, đối chiếu với trạng thái mong muốn và áp dụng các thay đổi cần thiết. Kết quả thực thi được tuần tự hóa thành chuỗi dữ liệu định dạng JSON chuẩn mực và truyền ngược về Control Node. Ngay sau khi quá trình truyền tin hoàn tất, hệ thống lập tức kích hoạt lệnh dọn dẹp, xóa sạch toàn bộ các tệp module tạm thời trên máy đích mà không để lại bất kỳ dấu vết phần mềm thường trú nào. Cơ chế này đảm bảo máy chủ của bạn luôn giữ được độ nguyên bản và độ an toàn bảo mật cao nhất, giải đáp trọn vẹn thắc mắc kỹ thuật về ansible là gì của đội ngũ vận hành.
Một nguyên lý rường cột khác không thể tách rời khi tìm hiểu bản chất ansible là gì chính là tính lũy thừa. Trong toán học và khoa học máy tính, một thao tác được gọi là idempotent nếu việc thực thi thao tác đó một lần hay nhiều lần liên tiếp đều mang lại kết quả trạng thái cuối cùng giống hệt nhau mà không gây ra bất kỳ tác dụng phụ ngoài ý muốn nào. Trong Ansible, hầu hết các module cốt lõi đều được thiết kế tuân thủ nghiêm ngặt nguyên lý này. Nếu một gói phần mềm đã được cài đặt đúng phiên bản, module quản lý gói sẽ tự động bỏ qua thay vì cố gắng cài đặt đè. Nếu một tệp cấu hình đã trùng khớp hoàn toàn với mẫu chuẩn, Ansible sẽ không ghi đè hay khởi động lại dịch vụ. Điều này mang lại sự an tâm tuyệt đối cho các kỹ sư khi chạy lại playbook nhiều lần trên hệ thống production mà không lo sợ làm gián đoạn luồng vận hành.
Bảng so sánh tổng quan nhanh & phân loại công cụ tự động hóa
Để giúp bạn có cái nhìn bao quát toàn diện về bức tranh thị trường công cụ quản lý cấu hình và tự động hóa hạ tầng máy chủ hiện nay, bảng so sánh đa tiêu chí dưới đây đối chiếu chi tiết giữa Ansible và ba giải pháp tự động hóa phổ biến khác:
| Tiêu chí đánh giá | Ansible (Red Hat) | Puppet (Perforce) | Chef (Progress) | SaltStack (VMware) |
|---|---|---|---|---|
| Kiến trúc hệ thống | Agentless (Hoàn toàn không cần agent) | Agent-based (Yêu cầu Puppet Agent) | Agent-based (Yêu cầu Chef Client) | Master-Minion (Hỗ trợ Agentless phụ) |
| Mô hình truyền thông | Push Model (Đẩy chỉ thị từ trung tâm) | Pull Model (Agent định kỳ kéo về) | Pull Model (Client định kỳ kéo về) | Push/Pull Event-Driven qua Bus |
| Giao thức kết nối | SSH tiêu chuẩn, WinRM, HTTPS API | HTTPS chứng chỉ SSL tùy chỉnh | HTTPS chứng chỉ SSL tùy chỉnh | ZeroMQ tốc độ cao hoặc SSH |
| Ngôn ngữ định nghĩa | YAML Declarative (Dễ đọc, trực quan) | Puppet DSL độc quyền | Ruby DSL (Đòi hỏi kỹ năng lập trình) | YAML kết hợp Python Jinja2 |
| Đường cong học tập | Rất thấp (Làm quen trong vài giờ) | Trung bình đến cao (Cần học DSL) | Rất cao (Bắt buộc thành thạo Ruby) | Trung bình (Cần hiểu cơ chế bus) |
| Mức tiêu hao máy đích | 0% RAM nền (Chỉ tốn lúc SSH chạy) | Thường trực 50MB – 150MB RAM | Thường trực 70MB – 200MB RAM | Thường trực 40MB – 100MB RAM |
| Bảo trì hạ tầng | Tối thiểu (Chỉ quản lý Control Node) | Phức tạp (Quản trị PKI, Master) | Rất phức tạp (Chef Server, Berkshelf) | Trung bình (Quản lý Salt Master keys) |
| Quản trị thiết bị mạng | Rất mạnh (Hỗ trợ Router, Switch qua CLI) | Hạn chế (Khó cài đặt agent) | Hạn chế (Khó tương thích thiết bị) | Tốt qua proxy minion |
Nhìn vào bảng đối chiếu, ta thấy rõ lý do vì sao câu hỏi ansible là gì luôn nhận được sự quan tâm đặc biệt của cộng đồng DevOps. Hiểu rõ ansible là gì giúp doanh nghiệp tiết kiệm đáng kể chi phí vận hành phần cứng và thời gian triển khai ban đầu.
Điểm khác biệt cốt lõi: so sánh công cụ tự động hóa đa nền tảng
Khi đặt các nền tảng này lên bàn cân kỹ thuật, câu hỏi đặt ra cho các nhà quản lý kỹ thuật không chỉ dừng lại ở cú pháp dòng lệnh, mà nằm ở triết lý vận hành và sự đánh đổi dài hạn giữa tính đơn giản và khả năng kiểm soát tập trung quy mô lớn.
Đối với giải pháp Puppet, hệ thống xây dựng sức mạnh dựa trên mô hình máy khách – máy chủ chặt chẽ. Mỗi nút máy chủ đích đều chạy một tiến trình ngầm định kỳ liên lạc với máy chủ trung tâm để kéo phiên bản cấu hình mới nhất về áp dụng. Điểm mạnh của mô hình này là khả năng tự động khôi phục cấu hình liên tục: nếu ai đó vô tình đăng nhập SSH vào máy chủ và sửa đổi một tệp tin hệ thống, tiến trình ngầm sẽ phát hiện sự sai lệch và tự động ghi đè lại trạng thái chuẩn. Tuy nhiên, sự đánh đổi ở đây là chi phí quản trị hạ tầng rất nặng nề: đội ngũ kỹ thuật phải duy trì hệ thống chứng chỉ bảo mật số riêng biệt, nâng cấp phiên bản phần mềm đồng bộ, và chấp nhận mức tiêu hao tài nguyên bộ nhớ liên tục trên từng máy chủ ảo.
Đối với Chef, cách tiếp cận lại hướng về lập trình thuần túy với ngôn ngữ Ruby. Các kịch bản của Chef mang lại sự linh hoạt cho các lập trình viên có nền tảng phát triển phần mềm vững chắc. Tuy nhiên, khi so sánh với ansible là gì, sự phức tạp này khiến Chef dần mất thị phần vào tay Ansible. Việc yêu cầu toàn bộ đội ngũ vận hành hệ thống phải thành thạo ngôn ngữ lập trình hướng đối tượng chỉ để tạo một thư mục hoặc mở một cổng tường lửa là một khoản đầu tư quá tốn kém và thiếu thực tế đối với đại đa số doanh nghiệp.
Bên cạnh việc so sánh với các công cụ cùng nhóm quản lý cấu hình, chúng ta cần làm rõ một hiểu lầm kỹ thuật phổ biến: mối quan hệ giữa ansible là gì và Terraform. Nhiều kỹ sư khi mới tiếp cận thường băn khoăn nên lựa chọn công cụ nào cho dự án. Trên thực tế, đây không phải là mối quan hệ đối đầu thay thế mà là sự cộng sinh hoàn hảo.
Bài viết cẩm nang chuyên sâu về Infrastructure as Code với Terraform trên hệ thống đã chỉ rõ: Terraform là chuyên gia số một trong việc cấp phát hạ tầng thô. Terraform chịu trách nhiệm gọi API của các nhà cung cấp đám mây để khởi tạo máy ảo VPS, tạo mạng riêng ảo VPC, cấu hình mạng con Subnet, gắn địa chỉ IP tĩnh và thiết lập cân bằng tải. Tuy nhiên, khi máy ảo đã được bật nguồn, nhiệm vụ cấu hình chi tiết bên trong hệ điều hành máy ảo đó lại là sân chơi độc tôn của Ansible. Sự kết hợp giữa Terraform để dựng phần cứng ảo hóa và tự động hóa server với ansible để cài đặt dịch vụ, phân quyền bảo mật và triển khai mã nguồn tạo nên một chu trình tự động hóa hạ tầng khép kín đạt tiêu chuẩn vàng trong kỹ nghệ DevOps.
Phân tích kỹ thuật & kinh nghiệm cài đặt ansible chuẩn production
Để triển khai thành công hệ thống tự động hóa bền vững, việc tích lũy kinh nghiệm cài đặt ansible đúng quy chuẩn kỹ thuật ngay từ bước khởi đầu sẽ giúp bạn tránh được hàng loạt lỗi phát sinh về xung đột thư viện môi trường Python và tắc nghẽn hiệu năng mạng sau này. Khi tìm hiểu ansible là gì, nhiều người thường nghĩ chỉ cần gõ một lệnh cài đặt là xong, nhưng trên môi trường sản xuất thực tế, việc thiết lập môi trường đòi hỏi sự chuẩn bị kỹ lưỡng.
Trước tiên, hãy cùng rà soát các yêu cầu phần cứng và phần mềm đối với từng thành phần trong cụm tự động hóa:
- Yêu cầu đối với Control Node: Máy tính điều khiển cần chạy hệ điều hành nhân Linux (Ubuntu 22.04 LTS, Ubuntu 24.04 LTS, Debian 12, Rocky Linux 9, RHEL) hoặc macOS. Phần cứng tối thiểu cần 2 lõi vCPU và 4GB RAM cho các hệ thống dưới 50 máy chủ. Khi quy mô cụm vượt quá 200 máy chủ, bạn nên trang bị từ 4 vCPU và 8GB RAM trở lên để xử lý thông suốt các luồng kết nối SSH đồng thời. Python phiên bản từ 3.10 trở lên cùng công cụ quản lý gói pip là điều kiện bắt buộc.
- Yêu cầu đối với Managed Nodes: Máy chủ đích chỉ cần cài đặt dịch vụ OpenSSH Server, cho phép xác thực thông qua khóa bảo mật SSH Key (tuyệt đối không sử dụng mật khẩu gõ tay) và có sẵn Python runtime phiên bản hiện hành. Đối với các máy chủ đích tối giản như Alpine Linux trong container, bạn có thể sử dụng module khởi tạo ban đầu để nạp nhanh gói Python.
Dưới đây là quy trình cài đặt chuẩn mực được các kỹ sư khuyến nghị trên môi trường máy chủ Ubuntu/Debian bằng cách sử dụng kho phần mềm chính thức của Ansible PPA nhằm sở hữu các bản cập nhật bảo mật mới nhất:
# Cập nhật danh mục gói phần mềm hệ thống
sudo apt update && sudo apt upgrade -y

# Cài đặt các gói phụ trợ quản lý kho lưu trữ phần mềm
sudo apt install -y software-properties-common curl git python3-pip python3-venv

# Bổ sung PPA chính thức từ cộng đồng Ansible
sudo add-apt-repository --yes --update ppa:ansible/ansible

# Tiến hành cài đặt gói Ansible Core hoàn chỉnh
sudo apt install -y ansible

# Kiểm tra phiên bản cài đặt và thông số Python nạp vào
ansible --version
Một kinh nghiệm cài đặt ansible đắt giá cần đặc biệt lưu ý: từ các phiên bản hiện hành, kiến trúc phần mềm đã phân tách rõ rệt giữa hai khái niệm: ansible-core (chỉ chứa các module hệ thống cơ bản nhất) và ansible-community (bao gồm hàng trăm bộ sưu tập Ansible Collections từ cộng đồng và các hãng công nghệ lớn như AWS, Google Cloud, Docker, Cisco). Nếu bạn cài đặt qua pip trong môi trường ảo hóa, hãy chủ động sử dụng tệp đặc tả requirements.yml để quản lý phiên bản chính xác cho các bộ sưu tập:
# File: requirements.yml
---
collections:
  - name: ansible.posix
    version: 1.5.4
  - name: community.general
    version: 9.1.0
  - name: community.crypto
    version: 2.20.0
  - name: community.docker
    version: 3.10.2
Bạn thực thi chỉ thị cài đặt các bộ sưu tập độc lập này thông qua công cụ dòng lệnh tích hợp sẵn:
ansible-galaxy collection install -r requirements.ymlTệp cấu hình trung tâm ansible.cfg là nơi quyết định toàn bộ hiệu năng và độ ổn định của hệ thống. Bạn không nên để các giá trị mặc định mà cần tinh chỉnh các tham số quan trọng trong thư mục dự án của mình:
# File: ansible.cfg
[defaults]
inventory           = ./inventory/hosts.ini
roles_path          = ./roles
remote_user         = deploy
host_key_checking   = False
retry_files_enabled = False
forks               = 25
timeout             = 30
callbacks_enabled   = timer, profile_tasks

[privilege_escalation]
become              = True
become_method       = sudo
become_user         = root
become_ask_pass     = False

[ssh_connection]
pipelining          = True
ssh_args            = -o ControlMaster=auto -o ControlPersist=60s -o PreferredAuthentications=publickey
Trong kiến trúc tự động hóa, hiểu rõ ansible là gì và cấu hình chỉ thị forks = 25 cho phép hệ thống mở đồng thời 25 luồng tiến trình song song để cấu hình cho 25 máy chủ cùng lúc, giúp rút ngắn thời gian chạy playbook trên diện rộng xuống gấp nhiều lần so với giá trị mặc định là 5. Trong khi đó, tính năng pipelining = True là đòn bẩy tối ưu hóa tốc độ vượt bậc: nó thực thi module Python trực tiếp qua đường ống kết nối SSH hiện hữu mà không cần thực hiện thao tác chuyển tệp vật lý trung gian qua SFTP/SCP, giảm thiểu tối đa số lượng phiên kết nối mạng phát sinh. Hiểu rõ cơ chế này sẽ giúp bạn giải đáp triệt để thắc mắc kỹ thuật về ansible là gì và cách nó tối ưu hóa tài nguyên mạng.
Cách cấu hình ansible inventory và quản lý hạ tầng tập trung
Nắm vững cách cấu hình ansible inventory là điều kiện tiên quyết để xây dựng một kiến trúc tự động hóa có tổ chức, dễ dàng mở rộng và bảo trì lâu dài. Khi tiếp cận khái niệm ansible là gì, nhiều kỹ sư thường xem nhẹ vai trò của inventory, nhưng thực tế đây chính là trái tim định tuyến của toàn bộ hạ tầng. Inventory đóng vai trò như một cơ sở dữ liệu phân tán mô tả toàn bộ máy chủ, định danh các nhóm nghiệp vụ và gán các biến số tương ứng cho từng vùng môi trường.
Ansible hỗ trợ hai định dạng tệp kiểm kê phổ biến nhất là INI và YAML. Định dạng INI mang ưu thế ngắn gọn, trực quan và dễ đọc nhanh đối với các hệ thống đơn giản, trong khi định dạng YAML sở hữu cấu trúc phân cấp chặt chẽ, hỗ trợ các cấu trúc dữ liệu phức tạp như danh sách mảng và từ điển lồng nhau. Dưới đây là ví dụ thực tế về một tệp inventory theo định dạng INI được tổ chức chuyên nghiệp cho một doanh nghiệp có hạ tầng đa tầng:
# File: inventory/hosts.ini

# Nhóm các máy chủ phục vụ ứng dụng web frontend
[webservers]
web-node-01 ansible_host=10.0.1.11 http_port=80 max_clients=200
web-node-02 ansible_host=10.0.1.12 http_port=80 max_clients=200
web-node-03 ansible_host=10.0.1.13 http_port=80 max_clients=200

# Nhóm các máy chủ cơ sở dữ liệu quan hệ
[databases]
db-primary   ansible_host=10.0.2.21 db_role=primary
db-replica   ansible_host=10.0.2.22 db_role=replica

# Nhóm các máy chủ đệm và lưu trữ tạm thời
[cache_cluster]
redis-01 ansible_host=10.0.3.31 redis_port=6379
redis-02 ansible_host=10.0.3.32 redis_port=6379

# Nhóm phân cấp cha gom toàn bộ môi trường Production
[production:children]
webservers
databases
cache_cluster

# Khai báo các biến áp dụng chung cho tất cả các máy chủ trong hạ tầng
[all:vars]
ansible_user=devops_admin
ansible_ssh_private_key_file=~/.ssh/production_cluster_key
ansible_python_interpreter=/usr/bin/python3
environment_tier=production
Một nguyên tắc thiết kế rường cột khi áp dụng cách cấu hình ansible inventory trong thực tế là: tuyệt đối không nhồi nhét quá nhiều biến số chi tiết vào bên trong tệp inventory chính. Việc để hàng chục tham số cấu hình phức tạp trong một tệp duy nhất sẽ nhanh chóng biến nó thành một cấu trúc khó kiểm soát. Thay vào đó, bạn nên áp dụng chuẩn cấu trúc thư mục phân tách biến group_vars/ và host_vars/ của Ansible:
project_root/
├── ansible.cfg
├── inventory/
│   ├── hosts.ini
│   ├── group_vars/
│   │   ├── all.yml            # Biến chung cho toàn bộ hạ tầng
│   │   ├── webservers.yml     # Biến riêng cho nhóm máy chủ web
│   │   ├── databases.yml      # Biến riêng cho nhóm cơ sở dữ liệu
│   │   └── production.yml     # Biến dành cho môi trường production
│   └── host_vars/
│       ├── web-node-01.yml    # Biến đặc thù riêng cho máy chủ web 01
│       └── db-primary.yml     # Biến đặc thù riêng cho máy chủ db chính
├── playbook_site.yml
└── roles/
Bên cạnh tệp kiểm kê tĩnh, đối với các hạ tầng điện toán đám mây hiện đại có tính chất co giãn động, Ansible hỗ trợ cơ chế Dynamic Inventory Plugins cực kỳ mạnh mẽ. Thay vì phải cập nhật thủ công địa chỉ IP mỗi khi có một máy ảo mới sinh ra, hệ thống sẽ tự động gọi API của các nhà cung cấp đám mây như AWS, GCP hay Azure để thu thập danh sách máy chủ theo thẻ gắn. Ví dụ: một plugin dynamic inventory có thể tự động gom tất cả các máy ảo có tag tương ứng vào nhóm webservers trong thời gian thực, đảm bảo hệ thống tự động hóa luôn phản ánh chính xác hiện trạng hạ tầng sống.
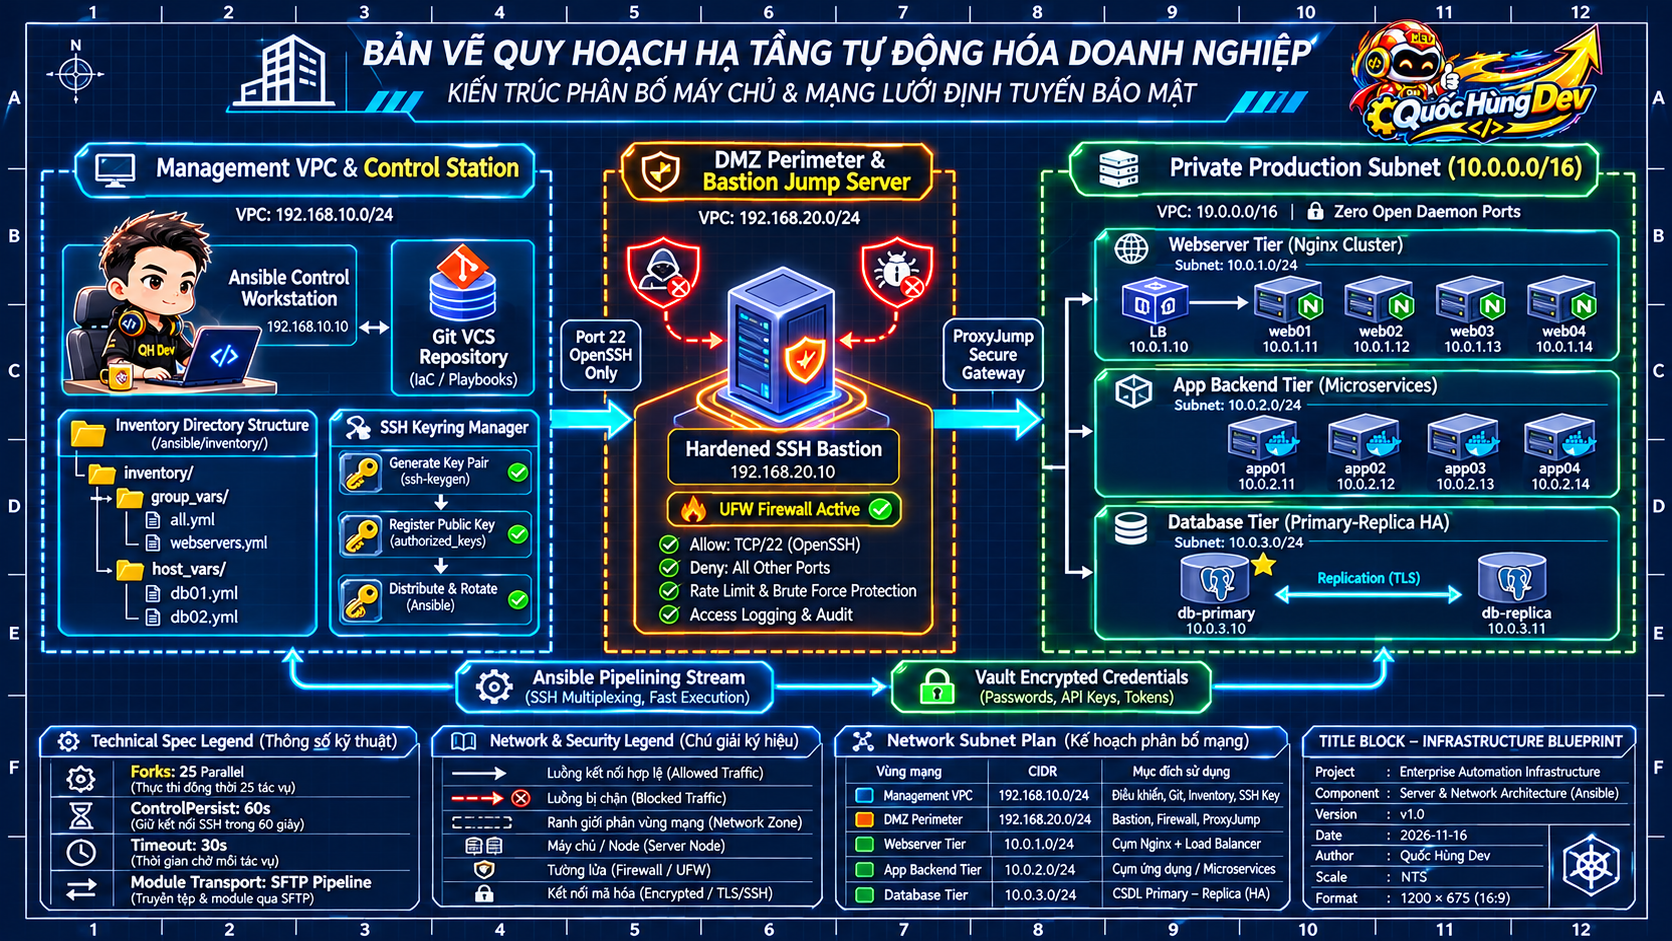
Đối với các môi trường doanh nghiệp có hàng rào bảo mật nghiêm ngặt, nơi các máy chủ dịch vụ nằm sâu trong mạng riêng ảo không có IP công khai, việc ứng dụng ansible là gì để điều hướng toàn bộ lưu lượng của Ansible đi qua một máy chủ pháo đài (Bastion Host / Jump Server). Bạn chỉ cần định cấu hình chỉ thị ProxyJump trong tham số kết nối:
# File: inventory/group_vars/production.yml
ansible_ssh_common_args: '-o ProxyCommand="ssh -W %h:%p -q bastion.vnhte.com"'
Nhờ cơ chế định tuyến thông minh này, các kỹ sư vận hành có thể điều khiển và cấu hình an toàn cho hàng trăm máy chủ trong vùng lõi mà vẫn bảo đảm tuân thủ các quy tắc an ninh mạng khắt khe nhất. Đây là minh chứng rõ ràng cho câu hỏi ansible là gì trong năng lực kiểm soát hạ tầng mạng phân tán.
Hướng dẫn viết ansible playbook tự động hóa cấu hình Nginx
Playbook là trung tâm sức mạnh thực thi của Ansible, nơi bạn mô tả chính xác những gì bạn muốn hệ thống của mình trở thành bằng ngôn ngữ YAML trong sáng. Một hướng dẫn viết ansible playbook chuẩn mực đòi hỏi kỹ sư phải nắm vững cấu trúc phân tầng: từ Play (đối tượng máy chủ nhắm tới) đến Task (nhiệm vụ kỹ thuật cụ thể) và Handlers (bộ xử lý sự kiện theo điều kiện). Qua đó, bạn sẽ hiểu sâu sắc hơn về ansible là gì trong việc quản lý trạng thái máy chủ.
Dưới đây là một kịch bản Playbook thực chiến hoàn chỉnh triển khai dịch vụ máy chủ web Nginx, bảo vệ tường lửa, nạp cấu hình ảo hóa Virtual Host thông qua mẫu Jinja2 động và kích hoạt cơ chế tự phục hồi dịch vụ:
---
- name: Tự động hóa cài đặt và thiết lập máy chủ web Nginx chuẩn production
  hosts: webservers
  become: true
  gather_facts: true

  vars:
    server_admin_email: "admin@vnhte.com"
    nginx_listen_port: 80
    document_root: "/var/www/production_app/public"
    client_max_body_size: "64M"
    fastcgi_read_timeout: 60

  tasks:
    - name: Cập nhật chỉ mục kho gói apt và cài đặt Nginx cùng các công cụ bổ trợ
      ansible.builtin.apt:
        name:
          - nginx
          - curl
          - ufw
        state: present
        update_cache: true
        cache_valid_time: 3600

    - name: Tạo cấu trúc thư mục chứa mã nguồn ứng dụng web
      ansible.builtin.file:
        path: "{{ document_root }}"
        state: directory
        owner: www-data
        group: www-data
        mode: '0755'
        recurse: true

    - name: Khởi tạo tệp trang chủ mặc định tạm thời để kiểm tra dịch vụ
      ansible.builtin.copy:
        dest: "{{ document_root }}/index.html"
        content: |
          <!DOCTYPE html>
          <html>
          <head><title>Hệ thống máy chủ được quản lý bởi Ansible</title></head>
          <body><h1>Ansible Automation Node Hoạt Động Ổn Định</h1></body>
          </html>
        owner: www-data
        group: www-data
        mode: '0644'

    - name: Kết xuất tệp cấu hình máy chủ ảo Virtual Host từ mẫu Jinja2
      ansible.builtin.template:
        src: templates/nginx_vhost.conf.j2
        dest: /etc/nginx/sites-available/production_app.conf
        owner: root
        group: root
        mode: '0644'
      notify: Kiểm tra cú pháp và tải lại cấu hình Nginx

    - name: Kích hoạt liên kết mềm Virtual Host sang thư mục sites-enabled
      ansible.builtin.file:
        src: /etc/nginx/sites-available/production_app.conf
        dest: /etc/nginx/sites-enabled/production_app.conf
        state: link
      notify: Kiểm tra cú pháp và tải lại cấu hình Nginx

    - name: Gỡ bỏ liên kết cấu hình mặc định để tránh xung đột cổng
      ansible.builtin.file:
        path: /etc/nginx/sites-enabled/default
        state: absent
      notify: Kiểm tra cú pháp và tải lại cấu hình Nginx

    - name: Đảm bảo dịch vụ Nginx luôn chạy và tự động khởi động cùng hệ điều hành
      ansible.builtin.systemd:
        name: nginx
        state: started
        enabled: true

  handlers:
    - name: Kiểm tra cú pháp và tải lại cấu hình Nginx
      ansible.builtin.command: nginx -t
      register: nginx_test_result
      changed_when: false
      notify: Tải lại dịch vụ Nginx an toàn

    - name: Tải lại dịch vụ Nginx an toàn
      ansible.builtin.systemd:
        name: nginx
        state: reloaded
      when: nginx_test_result.rc == 0
Hãy phân tích những điểm tinh tế trong kịch bản trên: thay vì sử dụng module thô như shell hay command để gõ lệnh apt install, playbook sử dụng module chuyên dụng ansible.builtin.apt với thuộc tính state: present. Đây chính là biểu hiện rõ nét của tính lũy thừa khi hướng dẫn viết ansible playbook. Khi chạy lại lần thứ hai, hệ thống thấy Nginx đã hiện diện, nó sẽ đánh dấu tác vụ là trạng thái xanh và bỏ qua trong tích tắc.
Đặc biệt, cơ chế handlers kết hợp với chỉ thị notify giải quyết triệt để vấn đề khởi động lại dịch vụ bừa bãi. Máy chủ Nginx sẽ chỉ nhận lệnh tải lại cấu hình (Reload) duy nhất một lần ở cuối phiên chạy, và chỉ xảy ra khi và chỉ khi tệp cấu hình Virtual Host thực sự có sự thay đổi về nội dung. Kỹ thuật này ngăn chặn hoàn toàn nguy cơ gián đoạn các kết nối mạng đang xử lý dở dang của người dùng cuối.
Nội dung tệp mẫu Jinja2 templates/nginx_vhost.conf.j2 minh họa sức mạnh biến số linh hoạt khi ứng dụng vào việc thiết lập máy chủ web:
# Template Nginx Virtual Host do Ansible quản lý tự động
server {
    listen {{ nginx_listen_port }} default_server;
    listen [::]:{{ nginx_listen_port }} default_server;

    server_name {{ ansible_default_ipv4.address }} {{ inventory_hostname }};
    root {{ document_root }};
    index index.html index.htm index.php;

    client_max_body_size {{ client_max_body_size }};

    location / {
        try_files $uri $uri/ =404;
    }

    error_page 500 502 503 504 /50x.html;
    location = /50x.html {
        root /usr/share/nginx/html;
    }
}
Khi các dự án phát triển với quy mô lớn hơn, toàn bộ mã nguồn playbook này cần được tái cấu trúc thành Ansible Roles chuẩn mực. Một Role phân chia các thành phần vào các thư mục độc lập: tasks/main.yml (chứa tác vụ), handlers/main.yml (chứa sự kiện), templates/ (chứa tệp cấu hình mẫu), vars/main.yml (chứa biến nội bộ), và defaults/main.yml (chứa giá trị mặc định cho phép ghi đè). Việc tổ chức theo Role giúp các nhóm kỹ sư có thể tái sử dụng mã tự động hóa trên nhiều dự án khác nhau và dễ dàng chia sẻ thông qua kho lưu trữ mã nguồn nội bộ. Đây là một bước tiến quan trọng giúp giải đáp thắc mắc ansible là gì đối với các kỹ sư muốn nâng cấp kỹ năng quản trị hạ tầng.
Chiến lược tự động hóa server với ansible theo ngành nghề thực tế
Áp dụng tự động hóa server với ansible mang lại những giá trị kinh tế và kỹ thuật to lớn khi được tích hợp vào các kịch bản vận hành thực tiễn hàng ngày của doanh nghiệp. Để hiểu trọn vẹn ansible là gì trong thực tế sản xuất, hãy cùng phân tích bốn bài toán nghiệp vụ tiêu biểu mà hầu hết các tổ chức công nghệ đều phải giải quyết:
1. Quản trị vòng đời tài khoản người dùng và khóa SSH tập trung: Khi một kỹ sư gia nhập hoặc rời bỏ doanh nghiệp, việc phải đăng nhập thủ công vào 50 máy chủ để tạo hoặc thu hồi quyền truy cập là một cơn ác mộng tiềm ẩn rủi ro an ninh rò rỉ thông tin cực cao. Với Ansible, bạn chỉ cần duy trì một danh sách nhân sự tập trung trong tệp biến. Khi chạy playbook, module ansible.builtin.user và ansible.posix.authorized_key sẽ lập tức quét toàn bộ cụm máy chủ, tạo tài khoản mới kèm khóa công khai SSH tương ứng, hoặc khóa vĩnh viễn tài khoản của người đã nghỉ việc chỉ trong vài giây. Kỹ thuật này kết hợp hoàn hảo với bài hướng dẫn SSH Hardening để gia cố lớp phòng thủ ban đầu cho toàn bộ hệ thống.
2. Triển khai ứng dụng không gián đoạn dịch vụ (Zero-Downtime Rolling Updates): Đối với các cụm máy chủ chịu tải cao được đặt phía sau thiết bị cân bằng tải, việc thấu hiểu ansible là gì cho phép kỹ sư việc cập nhật mã nguồn ứng dụng đồng loạt trên tất cả các máy sẽ gây gián đoạn dịch vụ tức thì. Ansible cung cấp chỉ thị serial: 1 hoặc serial: "20%" để thực hiện cập nhật cuốn chiếu. Quy trình diễn ra tuần tự: Ansible tạm thời ngắt nút mạng thứ nhất khỏi cụm cân bằng tải, nạp mã nguồn mới, khởi động lại dịch vụ ứng dụng, kiểm tra sức khỏe thành công, mở lại kết nối mạng cho nút đó, rồi mới tiếp tục chuyển sang xử lý nút mạng tiếp theo. Toàn bộ quá trình diễn ra hoàn toàn tự động mà người dùng truy cập website không hề nhận thấy sự gián đoạn nào.
3. Quản trị vá lỗi an ninh và cập nhật nhân hệ điều hành định kỳ: Khi xuất hiện các lỗ hổng bảo mật nghiêm trọng trong nhân Linux hoặc thư viện OpenSSL, việc cập nhật bản vá trên hàng loạt máy chủ đòi hỏi sự cẩn trọng tuyệt đối để tránh làm sập các dịch vụ đang chạy. Một playbook quản trị bản vá chuyên dụng của Ansible có thể tự động kiểm tra xem máy chủ có cần khởi động lại không thông qua tệp cờ /var/run/reboot-required. Nếu cần, nó sẽ thực hiện lệnh ansible.builtin.reboot có kiểm soát thời gian chờ (Timeout) và tự động xác nhận cổng SSH hoạt động trở lại trước khi chuyển sang nút mạng kế tiếp, kết hợp đồng bộ cấu hình tường lửa UFW để đảm bảo an toàn tối đa.
4. Phục hồi thảm họa và tái thiết hạ tầng trong tích tắc (Disaster Recovery): Trong kịch bản xấu nhất khi một trung tâm dữ liệu gặp sự cố mất điện toàn phần hoặc ổ cứng máy chủ vật lý bị hỏng hóc phần cứng không thể cứu vãn, bạn chỉ cần tạo các máy ảo mới trống trơn và kích hoạt lại toàn bộ bộ sưu tập Ansible Playbook của dự án. Toàn bộ hệ điều hành, người dùng, tường lửa, chứng chỉ số, cơ sở dữ liệu và mã nguồn ứng dụng sẽ được dựng lại nguyên vẹn như thời điểm hoạt động ổn định nhất, biến quá trình khắc phục thảm họa từ vài ngày căng thẳng xuống chỉ còn tính bằng phút. Đây chính là minh chứng thuyết phục nhất cho việc hiểu rõ ansible là gì và áp dụng nó vào bảo vệ hạ tầng doanh nghiệp khi cần tự động hóa server với ansible.
Chi phí triển khai, tài nguyên phần cứng & bài toán mở rộng
Đánh giá hiệu quả kinh tế là yếu tố sống còn khi lựa chọn công nghệ tự động hóa cho doanh nghiệp. Về mặt bản quyền phần mềm, câu trả lời cho câu hỏi ansible là gì về khía cạnh chi phí mang lại ưu thế tuyệt đối nhờ mô hình mã nguồn mở cộng đồng hoàn toàn miễn phí, không giới hạn số lượng nút máy chủ được quản lý và không đòi hỏi bất kỳ khoản phí cấp phép định kỳ nào. Bạn có thể tự do triển khai trên 5 máy chủ thử nghiệm hay 5.000 máy chủ sản xuất mà không phải trả thêm chi phí bản quyền nào.
Đối với các tập đoàn tài chính, ngân hàng hoặc tổ chức doanh nghiệp quy mô lớn đòi hỏi sự hỗ trợ kỹ thuật chuyên nghiệp, cam kết chất lượng dịch vụ (SLA) và giao diện điều khiển tập trung có phân quyền chi tiết (RBAC), Red Hat cung cấp nền tảng thương mại Red Hat Ansible Automation Platform. Nền tảng này tích hợp sẵn cổng thông tin Automation Controller, kho lưu trữ nội bộ Automation Hub và các công cụ phân tích tự động hóa chuyên sâu với mức phí tính theo từng gói máy chủ quản lý hàng năm. Bạn có thể tham khảo thêm tài liệu chính thức từ tài liệu hướng dẫn chính thức Ansible Community Documentation để tìm hiểu các tiêu chuẩn mới nhất.
Về phương diện tài nguyên phần cứng khi đánh giá ansible là gì, do cơ chế Agentless không tiêu tốn RAM hay chu kỳ CPU thường trực trên các máy chủ đích, gánh nặng tính toán duy nhất tập trung tại máy chủ điều khiển (Control Node). Khi quy mô hệ thống mở rộng lên hàng trăm hoặc hàng nghìn máy chủ, hai yếu tố nghẽn cổ chai chính thường xuất hiện là: giới hạn kết nối mạng đồng thời của SSH và tốc độ thực thi tuần tự của mã Python.
Để giải quyết triệt để bài toán mở rộng quy mô lớn khi tự động hóa hạ tầng, các chuyên gia DevOps áp dụng ba giải pháp kỹ thuật tối ưu hóa sau:
- Kích hoạt tính năng SSH ControlPersist: Giữ cho các phiên kết nối mạng SSH ngầm tiếp tục mở trong một khoảng thời gian chờ định sẵn (ví dụ 60 giây) sau khi một tác vụ kết thúc, giúp các tác vụ tiếp theo trên cùng một máy chủ không phải thực hiện lại quy trình bắt tay xác thực SSH tốn thời gian.
- Tích hợp plugin kết nối Mitogen: Mitogen for Ansible là một tiện ích mở rộng viết bằng Python hiệu năng cao, thay thế cơ chế đẩy tệp mã nguồn thông thường bằng giao diện gọi hàm từ xa trực tiếp qua tiến trình Python fork trên máy đích. Việc kích hoạt Mitogen giúp tăng tốc độ thực thi của Ansible Playbook lên từ 300% đến 700%, giảm mức tiêu thụ CPU trên Control Node tới 80%.
- Tổ chức Execution Nodes phân tán: Chia nhỏ danh mục Inventory theo vùng địa lý hoặc phân mạng VPC, triển khai các máy chủ thực thi trung chuyển tại từng vùng để tránh độ trễ mạng diện rộng khi chạy tự động hóa xuyên biên giới.
Ma trận ra quyết định theo quy mô hệ thống máy chủ
Mỗi giai đoạn phát triển của tổ chức đặt ra những thách thức kỹ thuật và mức độ ưu tiên hoàn toàn khác nhau. Khi cân nhắc ansible là gì và áp dụng nó như thế nào cho phù hợp, ma trận dưới đây cung cấp kim chỉ nam kiến trúc rõ ràng giúp bạn lựa chọn mô hình triển khai tự động hóa phù hợp nhất với thực tế hạ tầng của mình:
Hạ tầng khởi nghiệp nhỏ (1 – 15 nodes)
Áp dụng phiên bản Ansible Core chạy trực tiếp từ laptop của kỹ sư hoặc một máy chủ ảo VPS quản trị nội bộ. Quản lý danh mục máy chủ qua tệp inventory tĩnh dạng INI. Toàn bộ mã nguồn playbook được lưu trữ và kiểm soát phiên bản trong kho Git riêng tư. Mục tiêu trọng tâm là tự động hóa các tác vụ lặp lại cơ bản như cấp phát người dùng, cài đặt gói web server, cấu hình tường lửa và đồng bộ mã nguồn ứng dụng.
Doanh nghiệp vừa tăng trưởng (15 – 100 nodes)
Chuẩn hóa toàn bộ kịch bản tự động hóa theo mô hình Ansible Roles chuyên biệt. Tách biệt rõ ràng biến môi trường qua thư mục group_vars/ cho các cụm Development, Staging và Production. Triển khai công cụ AWX mã nguồn mở trên cụm container để cung cấp giao diện web cho đội ngũ kỹ thuật, thiết lập phân quyền dựa trên vai trò và tích hợp các bước chạy playbook vào đường ống CI/CD của GitLab hoặc GitHub Actions.
Hạ tầng phân tán quy mô lớn (> 100 nodes)
Sử dụng cơ chế Dynamic Inventory tích hợp sâu với các nhà cung cấp đám mây để tự động phát hiện máy chủ theo thẻ tag. Ứng dụng Red Hat Ansible Automation Platform với cấu trúc lưới thực thi phân tán trải dài qua nhiều trung tâm dữ liệu. Bắt buộc tích hợp công cụ kiểm thử tự động hóa Molecule và linting mã nguồn trong quy trình phát triển, kết hợp quản lý bí mật mật mã học tập trung thông qua HashiCorp Vault.
Checklist an toàn & lưu ý bảo mật trong thực tế vận hành
Một công cụ tự động hóa sở hữu quyền lực thực thi trên toàn bộ cụm máy chủ cũng đồng thời là mục tiêu tấn công hàng đầu của các tác nhân độc hại. Khi đã nắm bắt ansible là gì, kỹ sư phải ý thức sâu sắc rằng nếu khóa bảo mật hoặc mật khẩu máy chủ bị rò rỉ, toàn bộ hệ thống doanh nghiệp có thể bị chiếm quyền kiểm soát chỉ sau một chỉ thị.
Cảnh báo an ninh hạ tầng sống còn: Tuyệt đối không bao giờ đưa mật khẩu cơ sở dữ liệu, khóa riêng tư SSL, mã thông báo API token hay bất kỳ chuỗi thông tin xác thực nhạy cảm nào vào kho lưu trữ Git dưới dạng văn bản thuần. Mọi dữ liệu bí mật bắt buộc phải được mã hóa trước bằng công cụ Ansible Vault với thuật toán mật mã học đối xứng AES-256 tiêu chuẩn quân đội.
Trong hệ sinh thái công cụ, giải pháp ansible là gì với tính năng Ansible Vault cho phép bạn mã hóa toàn bộ tệp biến hoặc mã hóa từng chuỗi giá trị biến đơn lẻ bên trong tệp. Dưới đây là các câu lệnh làm việc cốt lõi với Ansible Vault mà mọi kỹ sư cần nắm vững:
# Tạo một tệp biến được mã hóa mới hoàn toàn
ansible-vault create inventory/group_vars/production/secrets.yml

# Chỉnh sửa nội dung tệp biến đã được mã hóa an toàn
ansible-vault edit inventory/group_vars/production/secrets.yml

# Mã hóa một chuỗi mật khẩu nhạy cảm để nhúng trực tiếp vào tệp playbook
ansible-vault encrypt_string 'MatKhauSieuBaoMat_XyZ_Secret' --name 'db_root_password'

# Thực thi playbook yêu cầu nhập mật khẩu giải mã Vault qua bàn phím
ansible-playbook -i inventory/hosts.ini playbook_site.yml --ask-vault-pass

# Hoặc sử dụng tệp mật khẩu giải mã tự động trên máy chủ CI/CD an toàn
ansible-playbook -i inventory/hosts.ini playbook_site.yml --vault-password-file ~/.vault_pass.txt
Bên cạnh việc sử dụng Ansible Vault, hãy ghi nhớ và thực thi nghiêm ngặt danh sách kiểm tra an toàn sau đây trước khi đưa bất kỳ playbook nào vào vận hành trên hệ thống production:
- Sử dụng khóa SSH chuyên dụng: Khởi tạo cặp khóa SSH Key riêng biệt dành riêng cho người dùng tự động hóa của Ansible, áp dụng thuật toán Ed25519 tiên tiến thay vì RSA truyền thống, và tuyệt đối cấm chia sẻ cặp khóa này cho nhân sự cá nhân.
- Phân quyền sudo tối thiểu: Cấu hình tệp
/etc/sudoers.d/ansibletrên máy đích chỉ cho phép người dùng Ansible thực thi các lệnh cần thiết mà không yêu cầu mật khẩu, hạn chế tối đa việc trao quyền root toàn quyền không giới hạn nếu không thực sự bắt buộc. - Kiểm thử an toàn trước khi thực thi thực tế: Luôn sử dụng cờ kiểm tra
--checkkết hợp với--diffđể xem trước sự khác biệt cấu hình dự kiến sẽ diễn ra trên máy chủ mà không áp dụng bất kỳ thay đổi thật nào. - Kiểm tra cú pháp và chất lượng mã nguồn: Tích hợp công cụ
ansible-lintvào quy trình kiểm soát mã nguồn Git để tự động phát hiện các mẫu thiết kế lỗi thời, việc sử dụng lệnh thô nguy hiểm hoặc các lỗ hổng phân quyền lỏng lẻo. - Hạn chế tối đa module shell và command: Chỉ sử dụng hai module này khi không có module chính thức nào của Ansible hỗ trợ tác vụ tương ứng, đồng thời bắt buộc phải bổ sung tham số
createshoặcchanged_whenđể bảo đảm tính lũy thừa.
Câu hỏi thường gặp về tự động hóa hệ thống máy chủ
Ansible có thể tự động hóa máy chủ Windows không?
Có, Ansible hỗ trợ quản lý hệ sinh thái máy chủ Windows một cách toàn diện và mạnh mẽ. Mặc dù máy chủ điều khiển (Control Node) bắt buộc phải là hệ điều hành Linux hoặc macOS, các máy chủ đích (Managed Nodes) hoàn toàn có thể là các phiên bản Windows Server hiện đại. Thay vì giao thức SSH, Ansible sử dụng giao thức Windows Remote Management (WinRM) hoặc OpenSSH for Windows kết hợp với các tập lệnh PowerShell tự động để thực hiện cài đặt phần mềm qua Chocolatey, quản lý dịch vụ Windows Services, thiết lập khóa Registry và cấu hình IIS mà không cần cài thêm agent phụ trợ nào.
Ansible khác gì so với việc viết các script bash shell tự động?
Script bash shell thông thường hoạt động theo phong cách mệnh lệnh tuần tự, nghĩa là bạn phải tự lập trình chi tiết từng bước hành động và tự gánh vác việc xử lý mã lỗi nếu có sự cố xảy ra. Quan trọng nhất, script shell thường thiếu tính lũy thừa: nếu bạn chạy lại một script thêm user hoặc bổ sung dòng cấu hình vào tệp tin, script rất dễ gây lỗi trùng lặp dữ liệu hoặc làm hỏng tệp hệ thống. Ngược lại, bản chất ansible là gì mang phong cách khai báo: bạn chỉ cần mô tả trạng thái mong muốn cuối cùng của máy chủ, hệ thống module của Ansible sẽ tự động kiểm tra hiện trạng và chỉ thực hiện can thiệp khi thực sự có sự sai lệch, đảm bảo sự an toàn tuyệt đối khi chạy lại nhiều lần.
Cần làm gì khi máy chủ đích chưa có sẵn trình thông dịch Python?
Trên một số bản phân phối Linux tối giản hoặc trong các container thu nhỏ (như Alpine Linux), môi trường Python runtime có thể chưa được cài đặt sẵn ở lần khởi động đầu tiên. Trong tình huống này, Ansible cung cấp module khởi tạo đặc biệt là raw. Khác với các module thông thường cần Python để tuần tự hóa dữ liệu JSON, module raw sẽ truyền thẳng câu lệnh shell thô thông qua kênh kết nối SSH để cài đặt Python lên máy chủ đích. Sau khi tác vụ nạp Python ban đầu thành công, bạn có thể sử dụng tất cả các module tiêu chuẩn của Ansible một cách bình thường.
Ansible có khả năng tự động phát hiện lệch cấu hình liên tục không?
Do sử dụng mô hình đẩy và không có phần mềm tác tử thường trú chạy ngầm trên máy chủ đích, hệ thống mặc định không tự động quét liên tục để phát hiện việc ai đó sửa đổi cấu hình máy chủ thủ công. Để đạt được khả năng giám sát lệch cấu hình, bạn có thể thiết lập các tiến trình kiểm tra định kỳ thông qua Cron Job trên máy chủ điều khiển, hoặc sử dụng công cụ AWX / Ansible Automation Platform để lên lịch chạy playbook ở chế độ kiểm tra --check mỗi vài giờ một lần. Khi phát hiện trạng thái Changed, hệ thống sẽ tự động gửi thông báo cảnh báo về kênh thông tin của đội ngũ kỹ thuật.
Tại sao playbook chạy rất chậm trên mạng diện rộng và cách khắc phục?
Hiện tượng playbook chạy chậm khi quản lý các máy chủ đặt tại các vùng địa lý xa nhau thường bắt nguồn từ chi phí trễ mạng trong quá trình thiết lập và ngắt các phiên kết nối SSH liên tục. Để khắc phục triệt để hiện tượng này, bạn nên thực hiện ba bước tối ưu: thứ nhất, bật tính năng pipelining = True trong tệp ansible.cfg để giảm số lần chuyển tệp qua lại; thứ hai, kích hoạt ControlMaster và ControlPersist để giữ các kênh SSH ngầm luôn sẵn sàng; và thứ ba, tăng giá trị forks để Ansible xử lý song song nhiều máy chủ cùng lúc thay vì đợi nhau tuần tự. Hiểu được cơ chế này sẽ giúp bạn làm chủ hoàn toàn ansible là gì trên hạ tầng phân tán.
Kết luận & định hướng phát triển hạ tầng tự động hóa bền vững
Trả lời cho câu hỏi ansible là gì không chỉ đơn thuần là việc liệt kê các câu lệnh kỹ thuật hay phân tích một phần mềm quản trị hệ thống, mà chính là sự chuyển dịch tư duy mang tính chiến lược trong kỹ nghệ vận hành hạ tầng công nghệ thông tin hiện đại. Nền tảng này giúp giải phóng sức lao động thủ công của các kỹ sư, loại trừ những sai sót thao tác con người đáng tiếc, và biến toàn bộ tri thức quản trị máy chủ thành những dòng mã nguồn có thể chia sẻ, kiểm toán và kiểm soát phiên bản bền vững.
Sự kết hợp hoàn hảo giữa cơ chế vận hành Agentless tinh gọn, ngôn ngữ đặc tả YAML trong sáng dễ tiếp cận và tính năng Idempotency an toàn đã khẳng định vị thế vững chắc của giải pháp này. Khi nắm rõ ansible là gì và áp dụng nó một cách có phương pháp, bạn đang đặt một nền móng kiên cố cho sự phát triển dài hạn của tổ chức.
Để từng bước đưa giải pháp tự động hóa này vào thực tế hoạt động của doanh nghiệp một cách bài bản và vững chắc, lộ trình bốn bước hành động được khuyến nghị triển khai tuần tự như sau:
- Bắt đầu từ những tác vụ ad-hoc đơn giản: Thiết lập một máy chủ Control Node thử nghiệm, cấu hình tệp inventory cho 2 đến 3 máy chủ phụ và làm quen với việc chạy các câu lệnh ad-hoc kiểm tra trạng thái dịch vụ hoặc thu thập thông tin phần cứng.
- Chuẩn hóa các kịch bản cấu hình cơ bản thành Playbook: Lựa chọn một quy trình thường xuyên phải lặp lại nhiều lần nhất trong tuần (chẳng hạn như khởi tạo tài khoản kỹ sư mới, thiết lập tường lửa UFW hoặc triển khai máy chủ web Nginx) để chuyển hóa hoàn toàn sang dạng kịch bản Ansible Playbook idempotent.
- Tái cấu trúc mã nguồn theo mô hình Ansible Roles và bảo mật Vault: Khi số lượng kịch bản tăng lên, phân tách các thành phần thành các Roles độc lập có tính tái sử dụng cao, mã hóa toàn bộ thông tin nhạy cảm bằng Ansible Vault và đưa toàn bộ thư mục dự án vào kho quản lý mã nguồn Git.
- Tích hợp vào đường ống CI/CD và mở rộng kiểm thử tự động: Nhúng các lượt chạy playbook tự động vào quy trình phát hành phần mềm liên tục, ứng dụng các công cụ kiểm thử như Molecule để đảm bảo mọi thay đổi cấu hình hạ tầng đều được thẩm định nghiêm ngặt trước khi cập nhật lên môi trường sản xuất thực tế.