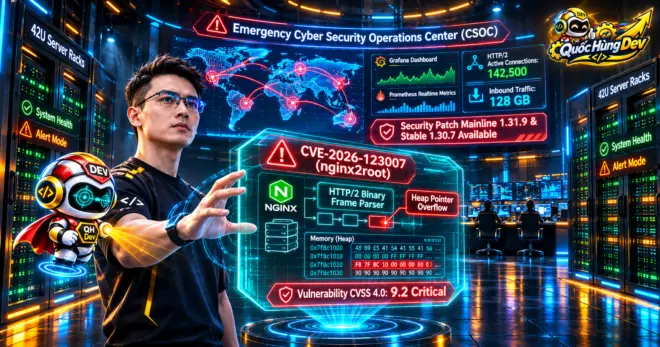
Lỗ hổng CVE-2026-123007 (được cộng đồng an ninh mạng quốc tế định danh bằng biệt danh kỹ thuật “nginx2root”) là sự cố an ninh nghiêm trọng bậc nhất từng được phát hiện trên nền tảng NGINX. Lỗ hổng cho phép đối tượng tấn công không cần xác thực có thể thực thi mã tùy ý từ xa (Remote Code Execution – RCE) trên bất kỳ máy chủ nào đang kích hoạt giao thức HTTP/2, tạo ra mối đe dọa trực tiếp tới tính toàn vẹn của hạ tầng Internet toàn cầu.
Trong khi giao thức HTTP/2 được xem là tiêu chuẩn công nghệ giúp tối ưu hóa vượt bậc tốc độ tải trang thông qua cơ chế ghép kênh (multiplexing) và nén tiêu đề HPACK, việc tồn tại một lỗ hổng tràn bộ nhớ heap ẩn mình suốt hơn một thập kỷ đặt hàng triệu máy chủ web, cấu hình reverse proxy NGINX và các cổng giao tiếp API gateway trước nguy cơ bị chiếm quyền kiểm soát hoàn toàn từ lỗ hổng CVE-2026-123007 mà không để lại dấu vết rõ ràng trong các tệp nhật ký truy cập thông thường.
Bài phân tích chuyên sâu này bóc tách toàn diện nguồn gốc kiến trúc nhị phân của NGINX, cơ chế kiểm soát bộ nhớ dẫn tới lỗi ghi đè heap, phương thức vượt rào bảo vệ ASLR, chuỗi khai thác leo thang đặc quyền từ tiến trình worker lên quyền root hệ thống thông qua module SCTP của nhân Linux, đồng thời cung cấp các phương án giải pháp tường lửa CrowdSec WAF kết hợp hướng dẫn cập nhật bản vá kỹ thuật an toàn tuyệt đối cho hệ thống máy chủ doanh nghiệp.
Bản chất kỹ thuật và nguồn gốc lỗ hổng CVE-2026-123007
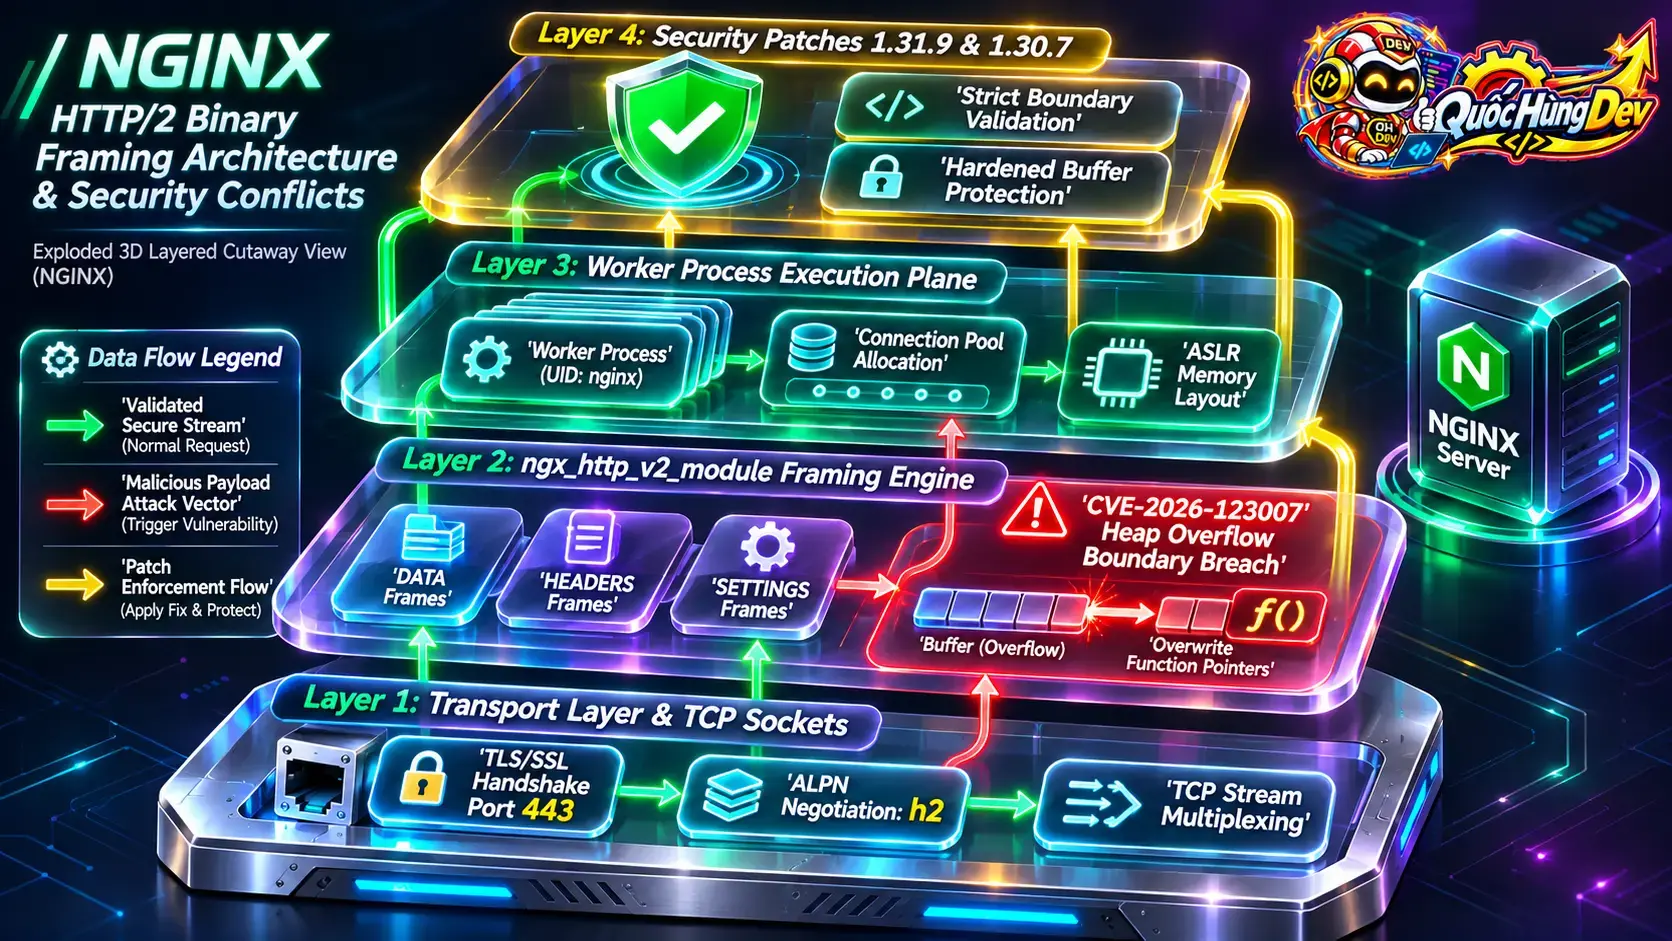
Để hiểu rõ bản chất của lỗ hổng CVE-2026-123007, chúng ta cần quay ngược thời gian về giai đoạn module HTTP/2 chính thức được tích hợp vào mã nguồn NGINX từ phiên bản 1.9.5. Kể từ thời điểm đó, module ngx_http_v2_module trở thành thành phần cốt lõi xử lý các kết nối nhị phân đa luồng trên hàng trăm triệu website khắp thế giới. Khác với giao thức HTTP/1.1 truyền thống xử lý dữ liệu dưới dạng văn bản thuần (plain text), HTTP/2 phân tách các thông điệp thành các khung nhị phân (binary frames) nhỏ, bao gồm khung dữ liệu DATA, khung tiêu đề HEADERS, khung kiểm soát lưu lượng WINDOW_UPDATE và các khung quản lý cài đặt SETTINGS.
Trong quá trình xử lý luồng dữ liệu, NGINX khởi tạo các khối bộ nhớ đệm (buffer pool) liên tục trong không gian bộ nhớ heap nhằm tối ưu hóa hiệu năng và giảm thiểu chi phí cấp phát tài nguyên của hệ điều hành. Lỗ hổng CVE-2026-123007 phát sinh từ một sai sót nghiêm trọng trong logic tính toán ranh giới con trỏ bộ nhớ (pointer boundary check) khi NGINX xử lý việc ghép nối các khung dữ liệu phân mảnh hoặc các khung điều khiển đặc thù gửi liên tiếp từ máy khách. Khi đối tượng xấu gửi một chuỗi khung nhị phân được cấu tạo tinh vi, bộ giải mã của NGINX tính toán sai kích thước thực tế của payload cần xử lý, khiến dữ liệu vượt quá kích thước vùng đệm được cấp phát trước đó.
Hậu quả trực tiếp của sai lệch này là hiện tượng tràn bộ nhớ heap (heap-based buffer overflow). Dữ liệu độc hại được ghi đè trực tiếp lên các cấu trúc dữ liệu liền kề trong bộ nhớ của tiến trình worker, bao gồm các con trỏ hàm (function pointers), bảng điều khiển kết nối và các con trỏ trạng thái xử lý luồng. Với việc ghi đè chính xác các con trỏ hàm này, luồng thực thi của tiến trình NGINX bị bẻ hướng sang vùng nhớ do kẻ tấn công kiểm soát, từ đó dẫn đến thực thi mã tùy ý từ xa RCE.
Lỗ hổng CVE-2026-123007 được đánh giá điểm số CVSS 4.0 lên tới 9.2/10 (mức độ nghiêm trọng Critical). Điểm số đặc biệt cao này phản ánh các đặc tính khai thác cực kỳ nguy hiểm: vectơ tấn công hoàn toàn qua môi trường mạng (Network), độ phức tạp khai thác ở mức thấp đối với máy chủ không có biện pháp phòng thủ chuyên sâu, không đòi hỏi bất kỳ quyền xác thực nào từ người dùng (Privileges Required: None) và không cần sự tương tác từ phía nạn nhân (User Interaction: None). Đối với lỗ hổng CVE-2026-123007, mọi máy chủ NGINX công khai mở cổng HTTPS và hỗ trợ giao thức HTTP/2 đều nằm trong diện ảnh hưởng trực tiếp của lỗ hổng CVE-2026-123007.
Bảng so sánh tổng quan 5 lỗ hổng bảo mật NGINX và điều kiện khai thác
Trong đợt cập nhật an ninh quan trọng này, đội ngũ phát triển NGINX cùng F5 đã phát hành bản vá đồng thời cho 5 lỗ hổng bảo mật nghiêm trọng. Đáng chú ý, tất cả 5 lỗ hổng đều được chấm điểm CVSS 4.0 ở mức 9.2/10, nhưng mỗi lỗ hổng lại phụ thuộc vào những điều kiện cấu hình và mô hình triển khai dịch vụ hoàn toàn khác nhau. Việc nắm rõ điều kiện kích hoạt giúp đội ngũ quản trị phân loại mức độ rủi ro chính xác cho từng cụm máy chủ trong hệ thống.
| Mã định danh CVE | Loại lỗ hổng & Hành vi | Điều kiện môi trường kích hoạt | Mức độ CVSS 4.0 |
|---|---|---|---|
| CVE-2026-123007 | RCE bộ nhớ heap qua khung điều khiển HTTP/2 | Bật giao thức HTTP/2 (chỉ cần listen 443 ssl http2 hoặc http2 on) | 9.2 (Critical) |
| CVE-2026-123633 | RCE do quản lý sai kết nối proxy tới backend | Bật HTTP/2 kết hợp chuyển tiếp request khi worker cạn worker_connections | 9.2 (Critical) |
| CVE-2026-123634 | RCE giải mã địa chỉ proxy động | Tên upstream proxy tạo từ biến động + dùng SSI hoặc subrequest mirror | 9.2 (Critical) |
| CVE-2026-121810 | RCE / DoS trong module giao thức HTTP/3 | Kích hoạt giao thức HTTP/3 qua UDP QUIC (listen 443 quic) | 9.2 (Critical) |
| CVE-2026-113425 | RCE vượt quyền xác thực Mail Proxy | NGINX được cấu hình làm máy chủ Mail Proxy (IMAP, POP3, SMTP) | 9.2 (Critical) |
Nhìn vào bảng đối chiếu trên, chúng ta nhận thấy rằng trong khi các lỗ hổng như CVE-2026-123633, CVE-2026-123634 hay CVE-2026-113425 đòi hỏi các thiết lập cấu hình đặc thù (như proxy động phức tạp, subrequest mirror hoặc mail proxy), thì lỗ hổng CVE-2026-123007 lại mang tính phổ quát cực lớn. Chỉ cần một máy chủ bật lắng nghe HTTP/2 để tăng tốc website là đã thỏa mãn 100% điều kiện khai thác của kẻ tấn công.
Cơ chế tấn công HTTP/2 và kỹ thuật vượt rào cản ASLR
Một trong những câu hỏi kỹ thuật lớn nhất xoay quanh lỗ hổng CVE-2026-123007 là: Làm thế nào kẻ tấn công có thể thực thi mã thành công khi hầu hết các bản phân phối Linux hiện đại đều kích hoạt cơ chế bảo vệ ngẫu nhiên hóa không gian địa chỉ bộ nhớ ASLR (Address Space Layout Randomization)? Các nghiên cứu độc lập từ các nhóm an ninh mạng Wiz, Xint và Rapid7 đã công bố bản chứng minh khái niệm (PoC), vạch trần các kỹ thuật vượt rào cản tinh vi.
Để đạt được mục tiêu khai thác lỗ hổng rce nginx http2, kẻ tấn công phải vượt qua thách thức định vị địa chỉ hàm trong bộ nhớ heap và thư viện dùng chung glibc. Khi ASLR được kích hoạt, địa chỉ nạp mã nguồn, stack, heap và các thư viện động đều bị thay đổi ngẫu nhiên sau mỗi lần tiến trình khởi động lại. Tuy nhiên, kiến trúc xử lý đa tiến trình của NGINX (Master-Worker Architecture) lại mang đến một điểm yếu chí mạng: tiến trình master khởi tạo không gian bộ nhớ ban đầu, sau đó nhân bản ra các tiến trình worker thông qua lời gọi hệ thống fork(). Kết quả là mọi tiến trình worker con đều chia sẻ chung một không gian địa chỉ bộ nhớ ASLR giống hệt nhau.
Nếu một tiến trình worker bị sập (crash) do lỗi phân vùng bộ nhớ (segmentation fault), tiến trình master sẽ ngay lập tức tự động sinh ra một worker mới để thay thế. Nhưng worker mới này lại được nhân bản từ cùng tiến trình master, nghĩa là cấu trúc bộ nhớ ASLR vẫn không đổi. Điều này mở đường cho kỹ thuật tấn công dò tìm từng byte địa chỉ (byte-by-byte brute-force attack) hoặc khai thác rò rỉ bộ nhớ (memory disclosure leak). Bằng cách gửi các khung nhị phân được hiệu chỉnh kích thước cẩn thận, kẻ tấn công kiểm tra phản hồi từ máy chủ; nếu kết nối vẫn duy trì nghĩa là byte đoán đúng, nếu tiến trình crash thì thử lại với byte tiếp theo.
Nghiên cứu từ phòng thí nghiệm Rapid7 chỉ ra rằng kịch bản tấn công khai thác lỗ hổng rce nginx http2 đòi hỏi một lượng lưu lượng mạng rất đáng kể. Trong bản trình diễn thực nghiệm, đối tượng tấn công cần bơm liên tục khoảng 128 GB lưu lượng khung nhị phân HTTP/2 tới cổng dịch vụ trong khoảng thời gian khoảng 2,5 phút. Lưu lượng này nhằm mục đích làm tràn và sắp xếp lại bố cục heap (heap spraying và heap grooming), đưa con trỏ bộ nhớ tới vị trí mong muốn trước khi thực hiện ghi đè con trỏ lệnh.
Yêu cầu về băng thông mạng trong kịch bản này là rất khắt khe: đường truyền kết nối giữa máy tấn công và máy chủ mục tiêu phải duy trì tốc độ truyền tải tối thiểu khoảng 300 Mbit/s. Nếu băng thông mạng bị nghẽn hoặc tốc độ truyền quá chậm, quá trình truyền 128 GB dữ liệu sẽ vượt quá giới hạn thời gian duy trì kết nối mặc định của NGINX (thường là 1 giờ theo cấu hình keepalive_timeout và giới hạn luồng HTTP/2), dẫn đến kết nối bị ngắt quãng và cuộc tấn công thất bại hoàn toàn.
Một phát hiện kỹ thuật đặc biệt thú vị khác là sự phụ thuộc vào vi kiến trúc bộ vi xử lý và hàm sao chép bộ nhớ memcpy của thư viện C chuẩn (glibc). Trên các máy chủ sử dụng bộ vi xử lý kiến trúc x86-64 hỗ trợ tập lệnh mở rộng AVX-512 (cụ thể là hai tập lệnh avx512f và avx512vl), thư viện glibc tự động kích hoạt phiên bản hàm memcpy tối ưu hóa phần cứng bằng thanh ghi vector 512-bit. Kích thước thanh ghi vector này làm thay đổi biên độ căn chỉnh bộ nhớ (memory alignment) trong heap của NGINX, vô tình tạo điều kiện thuận lợi cho việc ghi đè chính xác khối dữ liệu mong muốn mà không gây sập các cấu trúc bộ nhớ lân cận. Tương tự như sự cố mạng trong lỗ hổng CVE-2026-99288 NoisyTCP, các điểm mù giao thức ở tầng nhị phân luôn tiềm ẩn nguy cơ phá vỡ tính sẵn sàng của hạ tầng.
Phân tích đường dẫn leo thang đặc quyền từ worker lên root hệ thống
Khi kẻ tấn công khai thác thành công lỗ hổng CVE-2026-123007 và đạt được khả năng thực thi mã từ xa, mã độc sẽ chạy dưới ngữ cảnh tài khoản người dùng của tiến trình worker NGINX. Trong các cấu hình máy chủ Linux chuẩn hóa, tiến trình worker luôn được thiết lập chạy dưới các tài khoản giới hạn đặc quyền như nginx, www-data hoặc nobody. Ở cấp độ này, kẻ tấn công chưa có quyền hạn quản trị cao nhất trên máy chủ (root privileges) và bị giới hạn bởi quyền truy cập hệ thống tệp cục bộ.
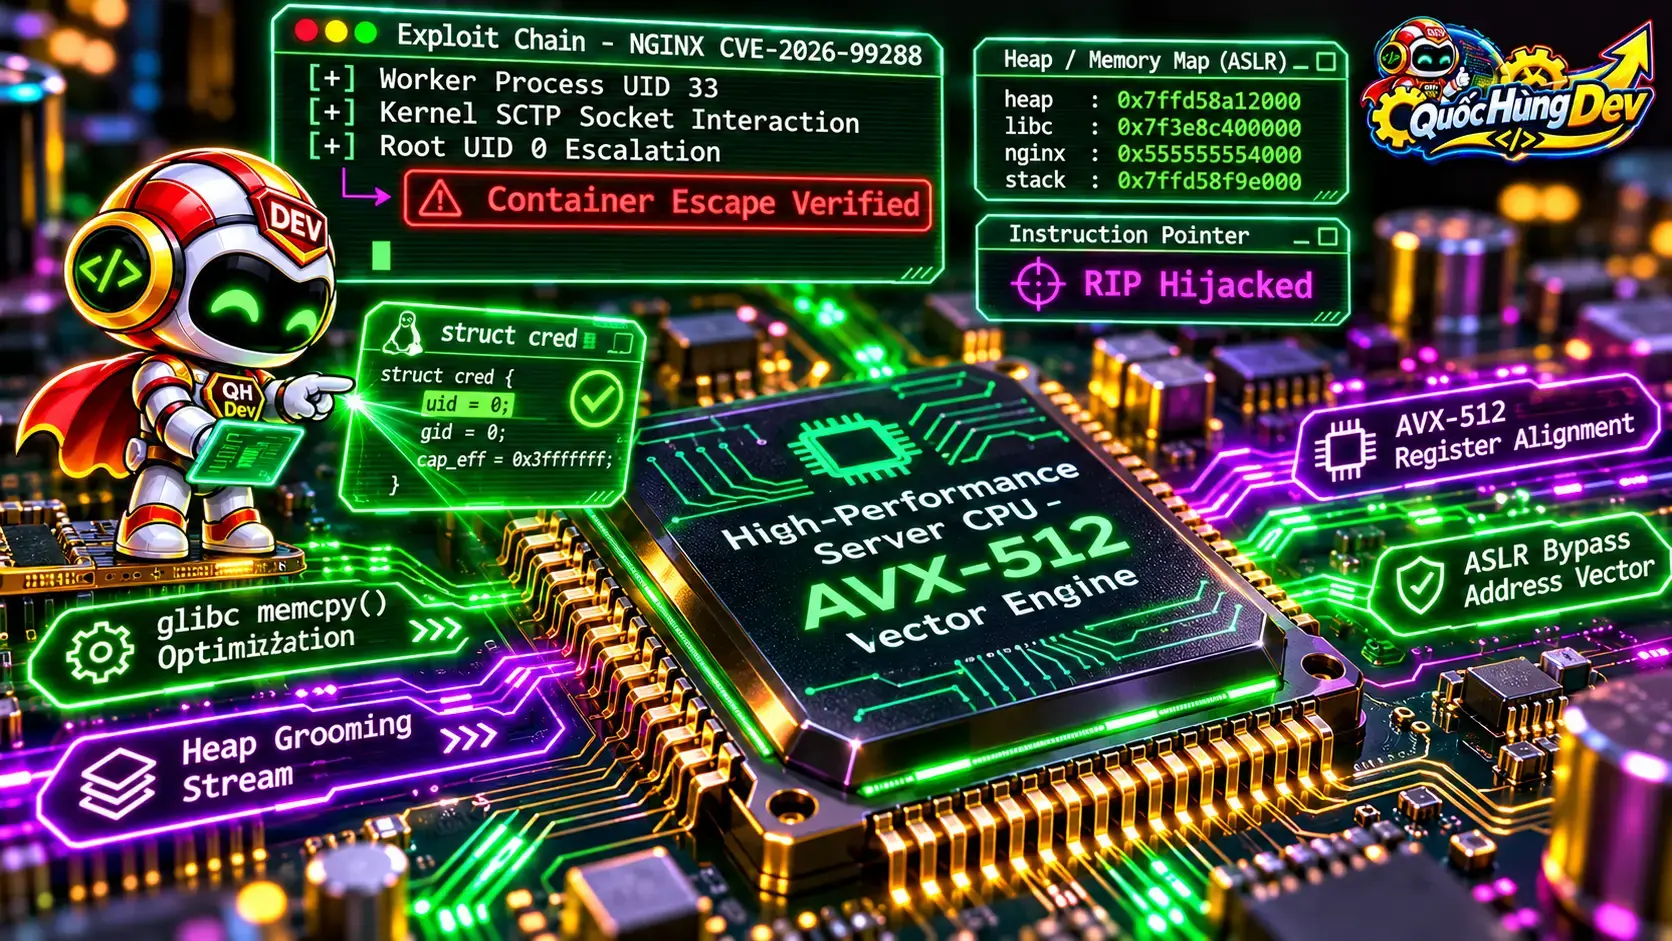
Tuy nhiên, mức độ nguy hiểm thực tế của lỗ hổng CVE-2026-123007 đã tăng vọt sau khi nhóm nghiên cứu an ninh mạng Xint công bố chuỗi tấn công kết hợp (exploit chain). Sau khi chiếm được quyền điều khiển tiến trình worker NGINX, kẻ tấn công có thể tương tác trực tiếp với giao diện tầng nhân (kernel space) của hệ điều hành Linux. Nhóm Xint đã phát hiện ra một đường dẫn leo thang đặc quyền cục bộ (Local Privilege Escalation – LPE) thông qua một khiếm khuyết trong module giao thức SCTP (Stream Control Transmission Protocol) của nhân Linux.
SCTP là giao thức truyền thông tầng giao vận thường được biên dịch dưới dạng module hạt nhân trên nhiều bản phân phối Linux. Khi tiến trình worker NGINX gửi các gói tin socket SCTP đặc thù tới kernel, lỗi xử lý bộ nhớ trong module này cho phép mã độc ghi đè lên cấu trúc thông tin định danh tiến trình struct cred của nhân Linux, nâng chỉ số đặc quyền User ID (UID) và Group ID (GID) của tiến trình từ mức người dùng thông thường (ví dụ: UID 33) lên mức quản trị tối cao (UID 0 – root).
# Vô hiệu hóa module nạp SCTP trên hệ thống máy chủ Linux
echo "install sctp /bin/false" | sudo tee /etc/modprobe.d/no-sctp.conf
sudo update-initramfs -u
Điều gây chấn động mạnh mẽ trong giới kỹ thuật là chuỗi khai thác này có khả năng bẻ gãy hoàn toàn cơ chế cô lập của môi trường container. Kể cả khi NGINX được triển khai bên trong một Docker container độc lập, container này vẫn chia sẻ chung nhân hệ điều hành Linux (shared host kernel) với máy chủ vật lý bên ngoài. Nếu container không được cấu hình chặn các lời gọi socket giao thức đặc thù, mã độc từ worker NGINX trong container vẫn có thể gửi socket SCTP tới kernel của máy chủ host, thực thi mã ở cấp độ root trên host và bẻ khóa thoát container (container escape) một cách ngoạn mục.
Bên cạnh nguy cơ chiếm quyền điều khiển hạ tầng máy chủ web, lỗ hổng CVE-2026-123007 cũng có thể bị lợi dụng như một bàn đạp để xâm nhập sâu vào các ứng dụng nội bộ, tương tự như các chuỗi tấn công khai thác lỗ hổng CVE-2026-87902 WordPress gây thất thoát dữ liệu nghiêm trọng.
Bảng đối chiếu phiên bản NGINX bị ảnh hưởng và danh sách bản vá chính thức
Để bảo vệ hệ thống trước sự tấn công của lỗ hổng CVE-2026-123007, người quản trị cần đối chiếu chính xác phiên bản NGINX đang vận hành trong hạ tầng với danh sách các phiên bản đã được phát hành bản vá. Nhóm phát triển NGINX đã đồng loạt tung ra các bản cập nhật an ninh khẩn cấp cho cả hai nhánh mã nguồn mở Mainline, Stable và phiên bản thương mại NGINX Plus.
| Dòng sản phẩm NGINX | Phiên bản bị ảnh hưởng | Phiên bản bản vá an toàn | Trạng thái & Khuyến nghị |
|---|---|---|---|
| NGINX Open Source Mainline | Từ 1.31.0 đến 1.31.8 | 1.31.9 | Đã phát hành bản vá đầy đủ; nâng cấp ngay lập tức |
| NGINX Open Source Stable & Legacy | Từ 1.9.5 đến 1.30.6 (gồm cả nhánh 1.28) | 1.30.7 | Đã phát hành bản vá đầy đủ; ưu tiên cập nhật hạ tầng sản xuất |
| NGINX Plus (Nhánh phát hành 37.1 – 37.2) | Từ 37.1.0 đến 37.2.0.1 | 37.3.0.1 | Đã phát hành bản vá chính thức cho khách hàng thương mại |
| NGINX Plus (Nhánh phát hành 37.0) | Từ 37.0.0 đến 37.0.7.1 | 37.0.8.1 | Đã phát hành bản vá chính thức cho khách hàng thương mại |
| NGINX Plus Legacy (R34 đến R36) | Toàn bộ các phiên bản R34, R35, R36 | Chưa có bản vá trực tiếp | Bắt buộc áp dụng biện pháp giảm thiểu tắt HTTP/2 khẩn cấp |
| Docker Official Image (Nginx) | Các tag cũ trước đợt phát hành | Tag 1.31.9 và 1.30.7 (Alpine & Debian) | Kéo hình ảnh mới (docker pull) và tái khởi động container |
Một vấn đề vô cùng quan trọng mà các kỹ sư quản trị hệ thống Linux cần lưu ý là sự khác biệt giữa phiên bản mã nguồn NGINX upstream và phiên bản gói cài đặt của từng bản phân phối (distro package). Khi bạn chạy lệnh kiểm tra phiên bản nginx -v, hệ thống chỉ hiển thị số phiên bản mã nguồn gốc. Các bản phân phối lớn như Ubuntu, Debian hay Red Hat Enterprise Linux thường áp dụng chính sách backport bản vá bảo mật: họ giữ nguyên số phiên bản phần mềm nhưng vá trực tiếp mã nguồn vào gói package của hệ điều hành.
Ví dụ: trên hệ điều hành Ubuntu hoặc Debian, một gói NGINX sau khi được cập nhật bản vá CVE-2026-123007 có thể vẫn hiển thị phiên bản là 1.18.0 hoặc 1.22.0 khi gõ nginx -v, nhưng phiên bản gói chi tiết khi kiểm tra qua lệnh dpkg -l | grep nginx sẽ mang số hiệu build vá lỗi (chẳng hạn: 1.18.0-0ubuntu1.12). Do đó, người quản trị không nên chỉ dựa vào lệnh nginx -v mà phải kiểm tra kỹ lưỡng danh mục bảo mật chính thức của từng hệ điều hành để đảm bảo hệ thống đã thực sự nhận được bản vá cve-2026-123007 nginx an toàn.
Hướng dẫn kiểm tra bảo mật NGINX và rà soát kết nối HTTP/2
Để tiến hành kiểm tra bảo mật NGINX trên toàn bộ cụm máy chủ, bước đầu tiên và cơ bản nhất là xác định xem máy chủ mục tiêu có đang kích hoạt và chấp nhận kết nối HTTP/2 qua cổng bảo mật HTTPS hay không. Chúng ta có thể kiểm tra trực tiếp từ bên ngoài Internet bằng công cụ dòng lệnh OpenSSL thông qua cơ chế thương lượng giao thức lớp ứng dụng ALPN (Application-Layer Protocol Negotiation).
# Lệnh kiểm tra ALPN giao thức HTTP/2 từ máy khách từ xa
openssl s_client -connect yourdomain.com:443 -alpn h2 -servername yourdomain.com < /dev/null 2>&1 | grep -i "ALPN"
Khi chạy lệnh trên, nếu kết quả trả về hiển thị rõ ràng dòng chữ ALPN protocol: h2, điều này đồng nghĩa với việc máy chủ web của bạn đang tích cực lắng nghe và chấp thuận giao thức HTTP/2. Nếu kết quả trả về là No ALPN negotiated hoặc hiển thị giao thức khác như http/1.1, máy chủ của bạn không kích hoạt HTTP/2 và do đó không phải là đối tượng bị tổn thương trực tiếp bởi lỗ hổng CVE-2026-123007.
Đối với việc kiểm tra trực tiếp trên máy chủ cục bộ (local server audit), các kỹ sư quản trị cần rà soát lại toàn bộ cấu hình NGINX xem module HTTP/2 có được biên dịch sẵn trong nhị phân và có được kích hoạt trong các tệp cấu hình ảo hóa tên miền hay không:
# Kiểm tra xem NGINX có được biên dịch cùng module HTTP/2 không
nginx -V 2>&1 | grep -o -- '--with-http_v2_module'

# Quét tìm tất cả các file cấu hình đang bật HTTP/2
grep -rnE 'listen.*http2|http2\s+on' /etc/nginx/
Trong các kiến trúc hạ tầng sử dụng mạng phân phối nội dung CDN (như Cloudflare, AWS CloudFront hay Fastly) đứng phía trước làm bộ đệm, cần phân tích cẩn thận hai lớp kết nối riêng biệt: lớp kết nối giữa người dùng cuối (End-User) tới CDN, và lớp kết nối giữa CDN tới máy chủ gốc (Origin Server). Nếu máy chủ gốc NGINX của bạn chỉ giao tiếp với máy chủ CDN thông qua giao thức HTTP/1.1 (không bật HTTP/2 trên kết nối origin), thì origin server được che chắn an toàn trước các luồng payload nhị phân độc hại từ Internet. Tuy nhiên, nếu địa chỉ IP thật của máy chủ gốc bị lộ (origin IP leak) và cổng 443 vẫn mở lắng nghe HTTP/2 công khai, đối tượng tấn công hoàn toàn có thể bỏ qua CDN để nhắm bắn trực tiếp vào máy chủ gốc.
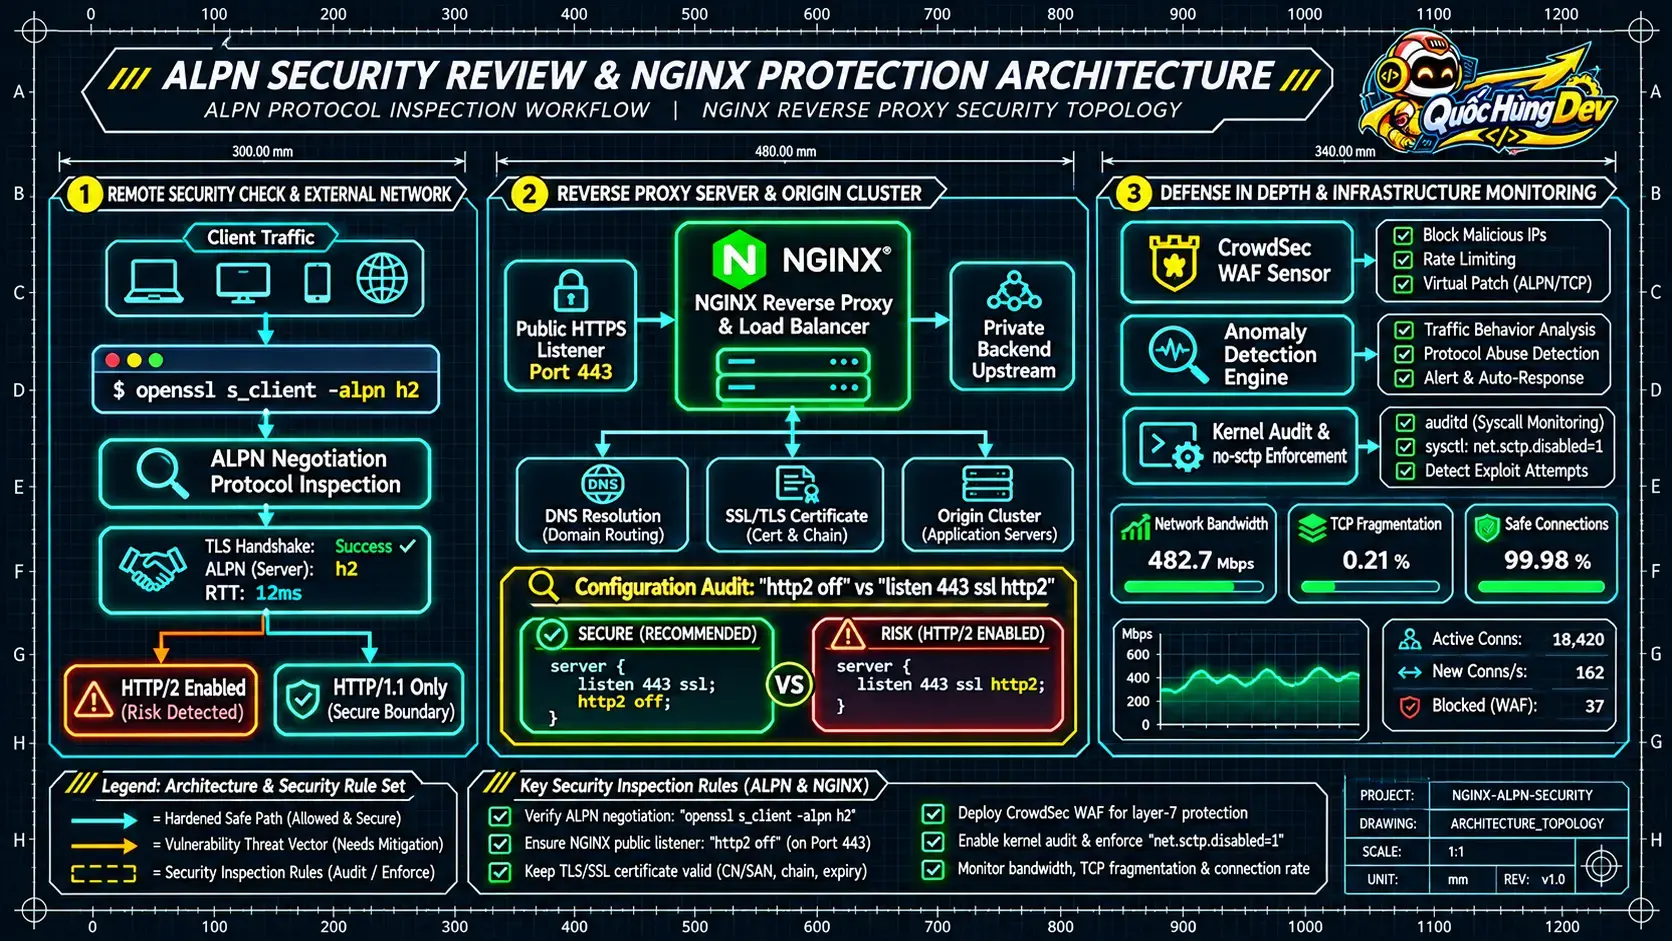
Việc thực hiện kiểm tra bảo mật NGINX định kỳ và xây dựng một quy trình rà soát cổng dịch vụ toàn diện sẽ giúp doanh nghiệp nhanh chóng phát hiện các cấu hình thừa thãi hoặc các điểm mù an ninh mạng chưa được vá kịp thời.
Quy trình vá lỗi và cập nhật NGINX không gián đoạn dịch vụ
Sau khi đã xác định được phiên bản cần xử lý, việc thực hiện hướng dẫn vá lỗ hổng NGINX đòi hỏi sự cẩn trọng tuyệt đối để vừa vá kín lỗ hổng bảo mật, vừa duy trì tính liên tục của các dịch vụ quan trọng đang vận hành trên máy chủ. Một sai lầm kinh điển mà rất nhiều quản trị viên hệ thống mắc phải sau khi cài đặt phiên bản mới là chỉ thực hiện thao tác nạp lại cấu hình bằng lệnh nginx -s reload hoặc systemctl reload nginx.
Lý do thao tác reload không mang lại hiệu quả bảo mật là bởi vì lệnh reload chỉ yêu cầu tiến trình master đọc lại các tệp cấu hình trên đĩa và sinh ra các tiến trình worker mới. Các tiến trình worker cũ vẫn tiếp tục tồn tại trong bộ nhớ để phục vụ nốt các kết nối mạng HTTP/2 hiện hữu với mã nhị phân cũ chứa lỗi. Thậm chí nếu tiến trình master không thay đổi nhị phân nạp vào RAM, mã lỗi vẫn tồn tại nguyên vẹn. Kẻ tấn công vẫn có thể khai thác các kết nối còn mở để thực thi mã từ xa. Vì vậy, việc khởi động lại toàn diện dịch vụ là bắt buộc:
# Khởi động lại toàn bộ dịch vụ NGINX để nạp nhị phân mới vào bộ nhớ
sudo systemctl restart nginx
sudo systemctl status nginx --no-pager | head -n 5
Đối với các hệ thống thương mại điện tử lớn, cổng thanh toán hoặc hệ thống hạ tầng xử lý hàng trăm ngàn lượt truy cập mỗi giây, việc dừng hoàn toàn dịch vụ qua lệnh restart có thể làm đứt gãy kết nối của người dùng đang giao dịch. Trong tình huống này, giải pháp tối ưu nhất là áp dụng quy trình nâng cấp nhị phân trực tiếp không thời gian chết (Zero-Downtime Live Binary Upgrade) theo tiêu chuẩn của NGINX thông qua các tín hiệu quản lý tiến trình của Linux:
# Bước 1: Sao lưu binary cũ và chép file binary mới vào vị trí thực thi
sudo cp /usr/sbin/nginx /usr/sbin/nginx.backup
sudo cp /path/to/new/nginx /usr/sbin/nginx

# Bước 2: Gửi tín hiệu USR2 tới master process để khởi động master process mới chạy song song
sudo kill -USR2 $(cat /run/nginx.pid)

# Bước 3: Gửi tín hiệu WINCH tới master process cũ để dừng cấp phát kết nối mới cho worker cũ
sudo kill -WINCH $(cat /run/nginx.pid.oldbin)

# Bước 4: Sau khi xác nhận master mới xử lý ổn định, ngắt hoàn toàn master cũ
sudo kill -QUIT $(cat /run/nginx.pid.oldbin)
Quy trình 4 bước nâng cấp trực tiếp bằng tín hiệu USR2 và WINCH đảm bảo rằng các kết nối hiện tại được phục vụ chu đáo cho tới khi kết thúc tự nhiên, trong khi tất cả các kết nối mới phát sinh lập tức được tiếp nhận bởi tiến trình NGINX phiên bản mới đã được tích hợp bản vá cve-2026-123007 nginx an toàn.
Phương án giảm thiểu rủi ro khẩn cấp khi chưa thể nâng cấp phiên bản
Trong thực tế vận hành doanh nghiệp, không phải lúc nào đội ngũ kỹ thuật cũng có thể thực hiện nâng cấp phiên bản NGINX ngay lập tức. Đôi khi hệ thống đang sử dụng các module động của bên thứ ba (third-party dynamic modules như ModSecurity, Lua module hoặc custom filters) chưa tương thích với phiên bản mới, hoặc hệ thống đang nằm trong khoảng thời gian đóng băng thay đổi hạ tầng (change freeze window). Trong các trường hợp này, việc áp dụng biện pháp giảm thiểu khẩn cấp (mitigation workaround) là lựa chọn duy nhất để bịt kín cửa ngõ tấn công.
Phương pháp giảm thiểu hiệu quả và triệt để nhất đối với lỗ hổng CVE-2026-123007 là tạm thời tắt hoàn toàn tính năng HTTP/2 trên toàn bộ máy chủ NGINX, đưa dịch vụ quay trở lại hoạt động trên nền tảng HTTP/1.1 an toàn. Tùy thuộc vào phiên bản NGINX bạn đang sử dụng, cú pháp cấu hình sẽ có sự khác biệt rõ rệt:
# Cấu hình đối với NGINX từ phiên bản 1.25.1 trở lên:
# Sử dụng directive chuyên dụng http2 off bên trong khối server {}
server {
    listen 443 ssl;
    server_name example.com;

    # Tắt hoàn toàn giao thức HTTP/2
    http2 off;

    ssl_certificate /etc/ssl/certs/example.crt;
    ssl_certificate_key /etc/ssl/private/example.key;
    # ...
}

# Cấu hình đối với NGINX từ phiên bản 1.9.5 đến 1.25.0:
# Gỡ bỏ tham số 'http2' ra khỏi chỉ thị listen
server {
    # Thay vì viết: listen 443 ssl http2;
    listen 443 ssl;
    server_name example.com;
    # ...
}
Sau khi chỉnh sửa các tệp cấu hình liên quan, hãy kiểm tra tính hợp lệ của cú pháp bằng lệnh sudo nginx -t, sau đó thực hiện restart dịch vụ để cấu hình mới có hiệu lực hoàn toàn. Đồng thời, nếu máy chủ của bạn có thử nghiệm giao thức HTTP/3 qua QUIC, hãy tạm thời tắt luôn chỉ thị listen 443 quic; để loại bỏ hoàn toàn nguy cơ từ lỗ hổng CVE-2026-121810.
Bên cạnh đó, để ngăn chặn nguy cơ leo thang đặc quyền lên root thông qua lỗi kernel SCTP như đã phân tích, người quản trị nên cấu hình vô hiệu hóa module nạp SCTP trên hệ điều hành Linux máy chủ. Thao tác này giúp cô lập hoàn toàn tiến trình worker dù có xảy ra sự cố thỏa hiệp bộ nhớ:
# Chặn tải module sctp vào nhân hệ điều hành Linux
echo "install sctp /bin/false" | sudo tee /etc/modprobe.d/no-sctp.conf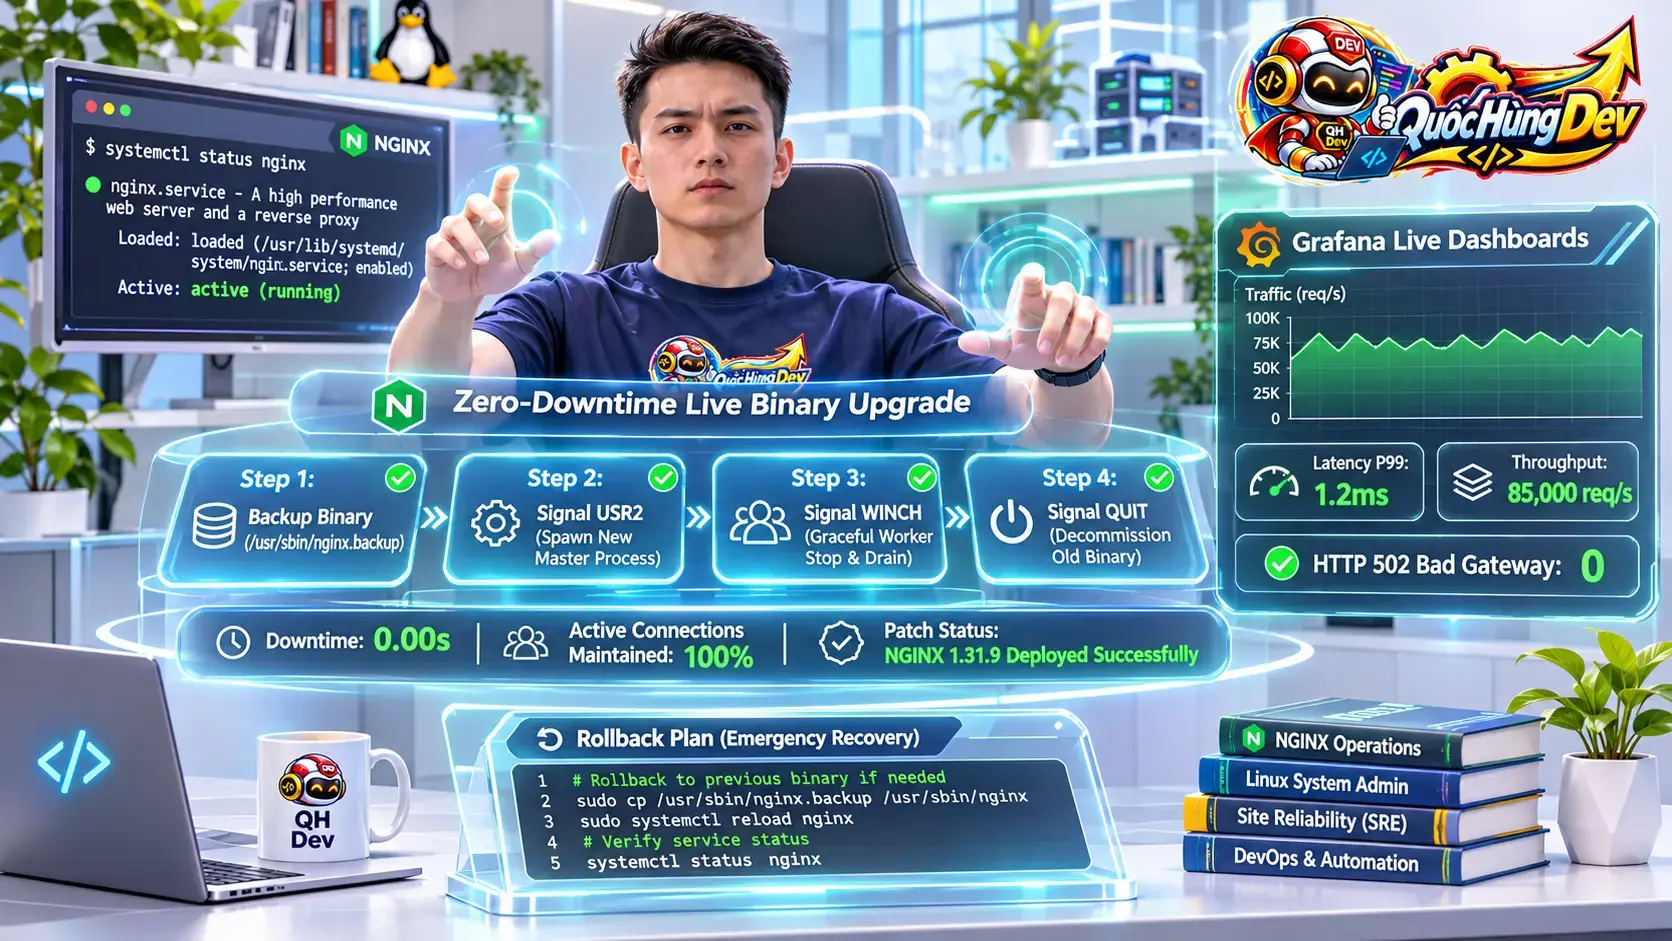
Cần lưu ý rằng việc tắt HTTP/2 chỉ là biện pháp tạm thời giúp chặn đứng 2 lỗ hổng CVE-2026-123007 và CVE-2026-123633, không thể thay thế việc xử lý tận gốc lỗ hổng CVE-2026-123007 và các lỗ hổng khác như cấu hình proxy động hay mail proxy. Ngay khi điều kiện cho phép, doanh nghiệp cần lên lịch trình nâng cấp lên phiên bản phần mềm đã được vá chính thức và bật lại HTTP/2 để bảo đảm hiệu năng tối đa cho người dùng.
Dấu hiệu nhận biết máy chủ đã bị xâm nhập và checklist rà soát log
Một thách thức vô cùng lớn đối với các chuyên gia an ninh mạng khi điều tra sự cố liên quan đến lỗ hổng CVE-2026-123007 là sự thiếu vắng dấu vết trong các tệp nhật ký thông thường. Các tệp nhật ký truy cập tiêu chuẩn (access log) của NGINX chỉ ghi nhận thông tin khi một HTTP request được giải mã cú pháp hoàn chỉnh và gửi tới lớp ứng dụng. Tuy nhiên, vectơ tấn công của CVE-2026-123007 nằm hoàn toàn ở tầng khung nhị phân và khung điều khiển (control frames) của giao thức HTTP/2, được xử lý trực tiếp bởi module lõi trước khi tạo thành một request hoàn chỉnh. Do đó, một tệp access log sạch bóng không hề đồng nghĩa với việc máy chủ an toàn.
Để phát hiện sớm các dấu hiệu máy chủ có thể đã bị đối tượng xấu nhắm mục tiêu hoặc đã bị cài cắm mã độc hậu khai thác, đội ngũ kỹ thuật cần thiết lập quy trình kiểm tra chuyên sâu dựa trên 4 tín hiệu an ninh then chốt sau:
Thứ nhất, kiểm tra danh sách tiến trình con của NGINX. Các tiến trình worker thông thường chỉ đảm nhận việc đọc ghi socket mạng và giao tiếp với backend thông qua giao thức FastCGI hoặc HTTP proxy. Nếu phát hiện tiến trình worker của NGINX sinh ra các tiến trình con lạ như shell dòng lệnh (/bin/sh, /bin/bash), công cụ tải dữ liệu (curl, wget) hoặc các tiến trình thực thi ẩn danh trong thư mục tạm thời (/tmp, /dev/shm), đây là dấu hiệu rõ ràng cho thấy máy chủ đã bị xâm nhập.
# Kiểm tra cây tiến trình NGINX để phát hiện tiến trình con bất thường
pstree -p $(pgrep -f "nginx: master" | head -n 1)

# Tìm kiếm các file thực thi đáng ngờ đang chạy từ thư mục tạm
sudo ls -l /proc/*/exe 2>/dev/null | grep -E '/tmp|/dev/shm'
Thứ hai, theo dõi các sự cố sập tiến trình đột ngột (Worker Crashes) và tệp core dump. Quá trình thăm dò và tấn công bộ nhớ heap thường khiến các tiến trình worker bị sập liên tục trước khi kẻ tấn công tìm ra đúng vị trí con trỏ mong muốn. Hãy kiểm tra nhật ký nhân hệ điều hành qua lệnh dmesg hoặc journalctl để tìm các cảnh báo phân vùng bộ nhớ liên quan đến NGINX:
# Rà soát nhật ký dmesg tìm kiếm lỗi segmentation fault của NGINX
sudo dmesg -T | grep -iE 'nginx.*segfault|nginx.*core dump'
Thứ ba, giám sát các kết nối TCP socket HTTP/2 bất thường. Một đặc điểm điển hình của kịch bản khai thác PoC là việc bơm một lượng lớn dữ liệu nhị phân (hàng chục GB tới 128 GB) thông qua một hoặc vài kết nối TCP kéo dài liên tục. Nếu công cụ giám sát mạng ghi nhận lưu lượng mạng inbound tăng vọt bất thường trên một cổng mạng trong khi số lượng request ghi nhận trên hệ thống ứng dụng không hề tăng tương ứng, cần lập tức phong tỏa địa chỉ IP nguồn để phân tích.
Thứ tư, rà soát các kết nối mạng đi ra ngoài (Outbound Connections) và truy vấn DNS từ máy chủ web. Một khi đã cài cắm shell thành công, mã độc thường cố gắng kết nối ngược về máy chủ điều khiển của đối tượng tấn công (C2 Server – Command & Control) để nhận lệnh hoặc tải thêm công cụ đào tiền ảo, botnet. Việc thiết lập tường lửa nghiêm ngặt chặn toàn bộ kết nối outbound không cần thiết từ máy chủ web là lá chắn sống còn giúp cô lập sự cố kịp thời.
Ma trận khuyến nghị bảo mật NGINX theo mô hình hạ tầng
Mỗi mô hình kiến trúc hạ tầng mang lại mức độ rủi ro và đòi hỏi các biện pháp xử lý sự cố an ninh khác biệt. Dưới đây là ma trận khuyến nghị bảo vệ hệ thống trước lỗ hổng CVE-2026-123007 được phân loại chi tiết theo từng mô hình hạ tầng thực tế của doanh nghiệp:
Hạ tầng VPS và máy chủ vật lý
Cập nhật phiên bản NGINX lên 1.31.9 hoặc 1.30.7 ngay lập tức qua kho lưu trữ chính thức. Khởi động lại dịch vụ triệt để bằng lệnh systemctl restart. Cấu hình vô hiệu hóa module sctp trên nhân hệ điều hành Linux để ngăn chặn hoàn toàn nguy cơ leo thang đặc quyền lên tài khoản root.
Hạ tầng container và Docker
Kéo hình ảnh Docker mới nhất với các tag 1.31.9 hoặc 1.30.7 và tái triển khai container. Thiết lập cờ bảo mật chạy dưới quyền người dùng không đặc quyền (non-root user). Áp dụng Seccomp profile và AppArmor để chặn lời gọi hệ thống socket SCTP từ bên trong container ra ngoài máy chủ host.
Hạ tầng edge và CDN proxy
Kiểm tra cấu hình kết nối giữa CDN và máy chủ gốc Origin. Cấu hình origin server chỉ giao tiếp bằng giao thức HTTP/1.1 nếu không có nhu cầu đặc thù. Thiết lập tường lửa mạng hoặc nhóm bảo mật đám mây (Security Groups) chỉ cho phép các dải IP hợp lệ của CDN truy cập vào máy chủ gốc.
Khuyến cáo an toàn và tuyên bố trách nhiệm bảo mật
Tất cả các thông tin kỹ thuật, phân tích mã độc và lệnh điều tra trong bài viết này được biên soạn độc quyền nhằm mục đích hỗ trợ các kỹ sư quản trị hệ thống, chuyên gia an ninh thông tin và doanh nghiệp nâng cao khả năng phòng thủ, rà soát lỗ hổng và bảo vệ hạ tầng máy chủ hợp pháp. Chúng tôi nghiêm cấm mọi hành vi sử dụng các kỹ thuật phân tích trên vào mục đích xâm nhập trái phép, phá hoại hệ thống hoặc trục lợi bất chính trên không gian mạng.
Câu hỏi thường gặp về lỗ hổng bảo mật NGINX HTTP/2
Làm thế nào để biết chính xác máy chủ NGINX của tôi có bị ảnh hưởng bởi CVE-2026-123007 không?
Máy chủ của bạn chắc chắn nằm trong diện bị ảnh hưởng trực tiếp nếu đồng thời thỏa mãn hai điều kiện kỹ thuật sau: thứ nhất, máy chủ đang chạy phiên bản NGINX mã nguồn mở nằm trong khoảng từ 1.9.5 đến 1.31.8 (hoặc các phiên bản NGINX Plus chưa được vá); thứ hai, máy chủ đang kích hoạt hỗ trợ giao thức HTTP/2 (có chỉ thị listen 443 ssl http2 hoặc http2 on trong cấu hình virtual host). Bạn có thể kiểm tra trực tiếp từ bên ngoài bằng lệnh openssl s_client với tham số -alpn h2 để xác minh giao thức đang hoạt động.
Lỗ hổng CVE-2026-123007 đã bị khai thác trong các cuộc tấn công thực tế ngoài đời chưa?
Tính đến thời điểm hiện tại, cả F5, các hãng bảo mật lớn như Wiz, Rapid7 cũng như cơ quan an ninh mạng CISA đều chưa ghi nhận các chiến dịch tấn công diện rộng khai thác lỗ hổng CVE-2026-123007 ngoài thực tế. Lỗ hổng này hiện vẫn chưa bị đưa vào danh mục các lỗ hổng bị khai thác tích cực (CISA KEV). Tuy nhiên, do mã khai thác chứng minh khái niệm (PoC) đã bắt đầu xuất hiện công khai trên các kho lưu trữ trực tuyến, việc các nhóm tin tặc vũ khí hóa mã độc để tấn công tự động chỉ là vấn đề thời gian ngắn. Do đó, việc triển khai bản vá khẩn cấp là nhiệm vụ tối quan trọng.
Tôi chỉ cần tắt HTTP/2 trong file cấu hình là đã an toàn tuyệt đối chưa?
Việc tắt HTTP/2 bằng cách loại bỏ tham số http2 khỏi directive listen hoặc đặt http2 off là một giải pháp tình thế hiệu quả giúp vô hiệu hóa hoàn toàn điều kiện khai thác của lỗ hổng CVE-2026-123007 và CVE-2026-123633. Tuy nhiên, giải pháp này không thể bảo vệ máy chủ của bạn trước 3 lỗ hổng bảo mật còn lại trong đợt phát hành, bao gồm các lỗ hổng liên quan đến proxy động, mail proxy hay HTTP/3. Do đó, việc tắt HTTP/2 chỉ nên được xem là biện pháp cầm cự ngắn hạn trong khi chờ lịch trình bảo trì để nâng cấp toàn diện phần mềm lên bản vá chính thức.
Tại sao lệnh kiểm tra phiên bản nginx -v vẫn hiển thị bản cũ sau khi cài gói cập nhật từ Ubuntu hoặc Debian?
Điều này hoàn toàn bình thường do chính sách duy trì độ ổn định phần mềm (backport security fixes) của các hệ điều hành Ubuntu và Debian. Đội ngũ phát triển bản phân phối thường trích xuất riêng phần mã sửa lỗi của CVE-2026-123007 và biên dịch lại vào gói cài đặt hiện tại của hệ điều hành mà không nâng số phiên bản chính (upstream version) để tránh làm gãy các tương thích phần mềm khác. Bạn cần sử dụng lệnh kiểm tra chi tiết gói như dpkg -l | grep nginx và đối chiếu số phiên bản bản vá của bản phân phối (ví dụ: Security Notice USN của Ubuntu) thay vì chỉ nhìn vào kết quả của lệnh nginx -v.
Máy chủ NGINX đóng gói bên trong Docker container có giúp cách ly và ngăn chặn được kẻ tấn công không?
Không hề an toàn hơn nếu không có các biện pháp khóa quyền chuyên biệt. Trong các thử nghiệm thực tế của nhóm an ninh Xint, sau khi mã độc chiếm được quyền kiểm soát tiến trình worker NGINX bên trong container, nó có thể tương tác trực tiếp với tầng nhân (kernel space) của máy chủ host thông qua module SCTP. Lỗi bộ nhớ trong module này cho phép mã độc leo thang đặc quyền lên tài khoản root ngay trên máy chủ vật lý bên ngoài và phá vỡ lớp bảo vệ của Docker container. Để phòng ngừa, cần cập nhật hình ảnh container lên tag 1.31.9 hoặc 1.30.7, đồng thời vô hiệu hóa module sctp trên máy chủ host.
Kết luận và định hướng phòng thủ hệ thống web server chuyên sâu
Sự cố an ninh liên quan đến lỗ hổng CVE-2026-123007 là một lời nhắc nhở sâu sắc về mức độ phức tạp của các giao thức truyền thông hiện đại như HTTP/2. Đối với lỗ hổng CVE-2026-123007, ngay cả những phần mềm mã nguồn mở được kiểm thử nghiêm ngặt và vận hành bền bỉ trên quy mô toàn cầu như NGINX cũng không thể miễn nhiễm hoàn toàn trước các sai sót quản lý bộ nhớ ở tầng nhị phân sau hơn một thập kỷ phát triển.
Để xây dựng một chiến lược phòng thủ vững chắc cho toàn bộ hạ tầng máy chủ web doanh nghiệp, các kỹ sư hệ thống cần thiết lập một quy trình quản trị bảo mật chủ động theo 5 trụ cột then chốt: tiến hành rà soát ngay lập tức mọi máy chủ đang mở cổng dịch vụ HTTPS và bật HTTP/2; khẩn trương áp dụng bản cập nhật chính thức NGINX 1.31.9 hoặc 1.30.7 kết hợp quy trình khởi động lại dịch vụ hoặc nâng cấp nhị phân trực tiếp; áp dụng biện pháp vô hiệu hóa HTTP/2 tạm thời nếu chưa thể cập nhật ngay; cấu hình chặn tải module hạt nhân SCTP trên toàn bộ máy chủ Linux; và cuối cùng là tăng cường giám sát lưu lượng nhị phân, cảnh báo sớm các hiện tượng sập tiến trình worker bất thường trong hệ thống.
Để theo dõi các cập nhật bảo mật mới nhất từ nhà phát triển, bạn đọc có thể tham khảo trực tiếp thông báo bảo mật chính thức tại NGINX Security Advisories và tài liệu khuyến cáo kỹ thuật chi tiết của F5 tại F5 Security Notice.
Bảo mật hạ tầng máy chủ không phải là một đích đến tĩnh tại mà là một hành trình liên tục rà soát, đánh giá rủi ro và cập nhật các lớp phòng vệ theo chiều sâu. Việc chủ động ứng phó nhanh chóng trước các sự cố an ninh nghiêm trọng như lỗ hổng CVE-2026-123007 chính là nền tảng cốt lõi giúp bảo vệ tài nguyên số, dữ liệu khách hàng và uy tín bền vững của mọi tổ chức công nghệ trong kỷ nguyên kết nối số hiện đại.