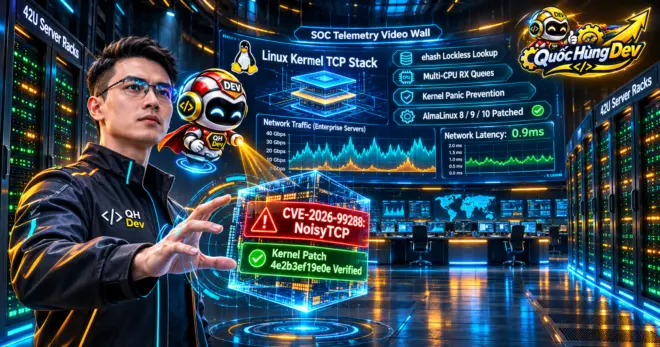
Lỗ hổng CVE-2026-99288 (tên gọi kỹ thuật là NoisyTCP) là lỗi tranh chấp điều kiện trong ngăn xếp TCP của nhân Linux, cho phép kẻ tấn công từ xa gây sập toàn bộ máy chủ không cần xác thực. Khuyết điểm này tồn tại âm thầm suốt hơn một thập kỷ kể từ nhánh nhân Linux 4.4.
Chỉ cần gửi luồng gói tin TCP tới bất kỳ cổng nào đang lắng nghe công khai, kẻ xấu có thể kích hoạt lỗi kernel panic khiến hệ điều hành dừng đột ngột. Trên máy chủ đa dịch vụ hoặc nút chạy container, một lần sập nhân đủ sức làm gián đoạn toàn bộ ứng dụng và phá vỡ cam kết SLA.
Bài viết phân tích cơ chế tranh chấp của lỗ hổng CVE-2026-99288, đối chiếu điểm CVSS, hướng dẫn kiểm tra máy chủ, quy trình nâng cấp nhân AlmaLinux và biện pháp giảm thiểu tạm thời. Toàn bộ nội dung tập trung vào phòng thủ và vá lỗi, tuyệt đối không kèm mã khai thác.
Bản chất kỹ thuật của lỗ hổng CVE-2026-99288 là gì
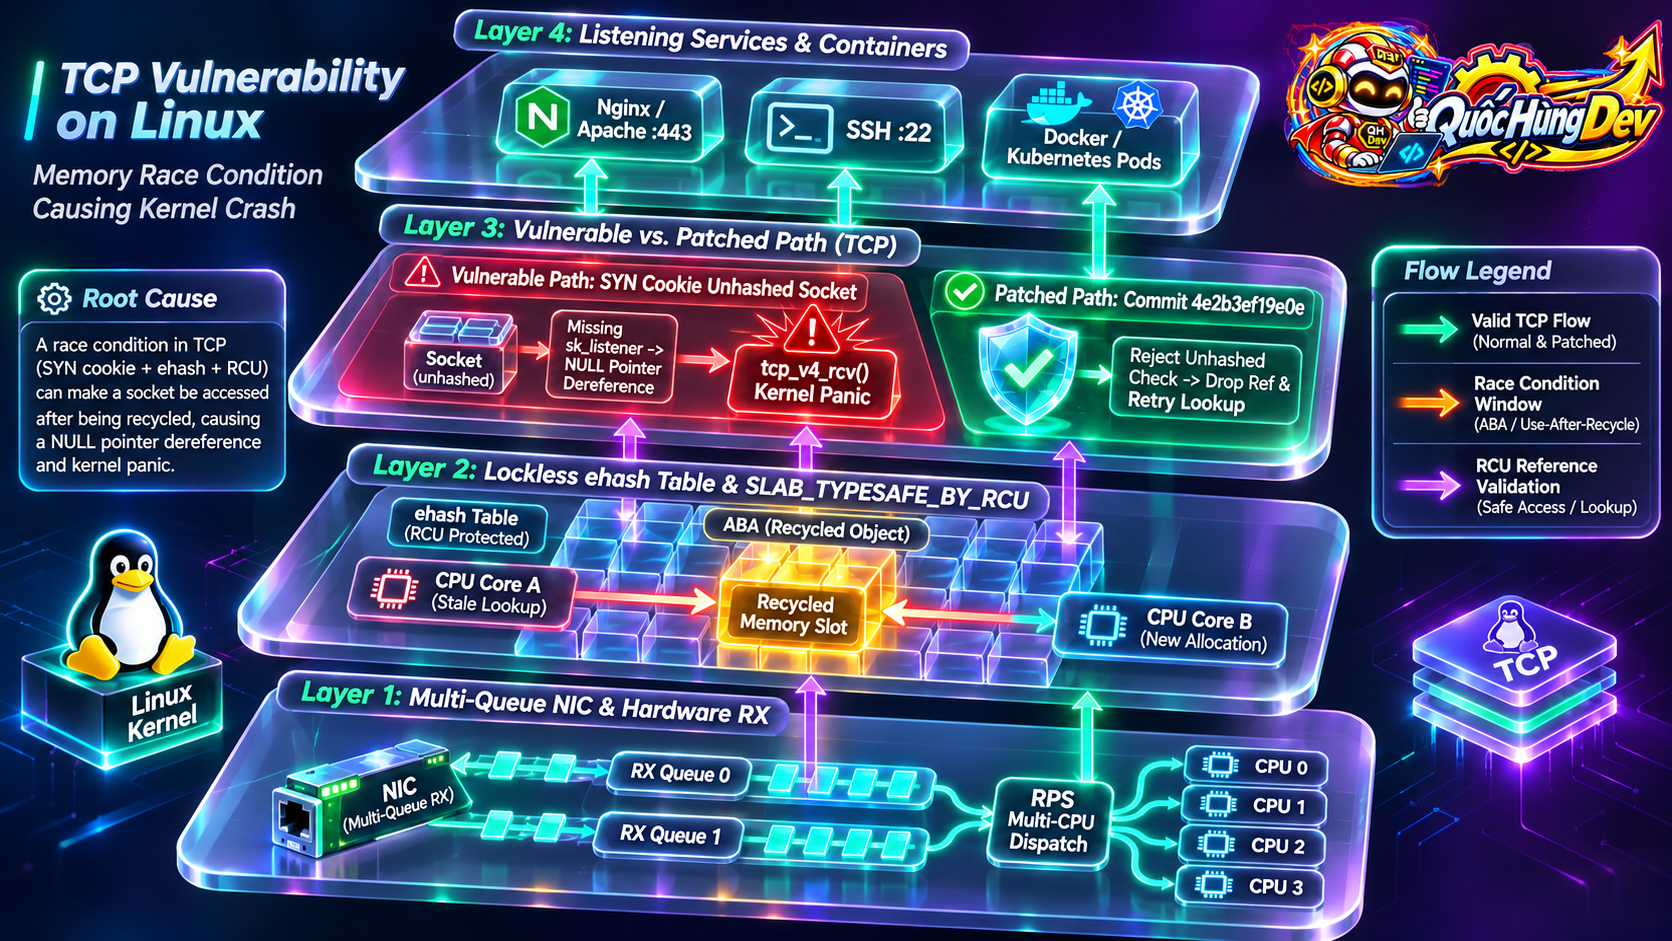
Để xử lý hàng triệu kết nối TCP đồng thời trên phần cứng đa lõi, nhân Linux sử dụng kỹ thuật tra cứu không khóa đối với bảng băm chứa các socket đang thiết lập mang tên ehash. Khi gói tin TCP đi vào, CPU truy vấn bảng ehash bằng bộ tứ IP nguồn, cổng nguồn, IP đích và cổng đích.
Sau khi tìm thấy một mục khớp dữ liệu, luồng nhận sẽ tăng bộ đếm tham chiếu của socket rồi xác minh lại bộ tứ địa chỉ. Tuy nhiên, chính bước xác minh thứ hai này lại chứa điểm mù nghiêm trọng dẫn tới lỗ hổng CVE-2026-99288 trên các hệ thống xử lý mạng đa nhân.
Cơ chế tái sử dụng bộ nhớ và bài toán tranh chấp ABA
Ngăn xếp mạng Linux áp dụng cờ cấp phát SLAB_TYPESAFE_BY_RCU cho các đối tượng socket nhằm giảm độ trễ giải phóng vùng nhớ. Nhờ cơ chế này, vùng nhớ của một socket cũ vừa đóng có thể được tái cấp phát ngay lập tức cho một kết nối mới trên lõi CPU khác trong lúc luồng tra cứu cũ vẫn đang kiểm tra con trỏ.
Đây là lỗi tranh chấp ABA điển hình trong hệ thống đa luồng. Ở lần kiểm tra thứ hai, đoạn mã cũ chỉ đối chiếu lại địa chỉ IP và số cổng nhưng quên xác nhận xem đối tượng socket đó có thực sự còn nằm trong bảng băm ehash hay đã bị gỡ bỏ khỏi bảng từ trước.
Bạn có thể hình dung lỗi này giống như việc gọi lại số điện thoại cũ của người quen nhưng nhà mạng vừa cấp số đó cho người lạ. Nếu bạn chỉ nhìn đúng dãy số mà không xác nhận danh tính đầu dây bên kia, cuộc gọi sẽ nối nhầm ngữ cảnh và làm đổ vỡ quy trình trao đổi.
Kịch bản xấu nhất với SYN cookie gây sập nhân tức thì
Tình huống nguy hiểm nhất xảy ra khi tranh chấp bộ nhớ gặp cơ chế SYN cookie của nhân Linux. Một request socket vừa tái tạo từ SYN cookie vốn chưa nằm trong bảng băm ehash và hoàn toàn không gắn với socket lắng nghe cha (sk_listener).
Khi luồng tra cứu cũ trên CPU khác vô tình trả về request socket chưa băm này cho hàm nhận TCP như tcp_v4_rcv(), mã xử lý đọc vào con trỏ listener rỗng và lập tức gặp lỗi NULL pointer dereference. Nhân Linux buộc kích hoạt kernel panic, khiến máy chủ treo cứng hoặc khởi động lại đột ngột.
Nguồn gốc mã nguồn và cơ chế sửa lỗi của bản vá upstream
Khuyết điểm này bắt nguồn từ commit 079096f103fa trên nhánh nhân Linux 4.4 và tồn tại khoảng mười một năm. Nhà nghiên cứu Hyunwoo Kim (@v4bel) là người phát hiện ra lỗ hổng CVE-2026-99288 đồng thời viết bản vá gốc, được hai chuyên gia Eric Dumazet và Kuniyuki Iwashima thẩm định.
Bản vá chính thức mang mã commit 4e2b3ef19e0e (“inet: reject unhashed sockets during established lookups”) buộc hàm tra cứu IPv4 và IPv6 kiểm tra trạng thái băm ngay sau khi giữ tham chiếu. Nếu socket đã bị gỡ băm hoặc lệch địa chỉ, nhân giải phóng tham chiếu rồi tra cứu lại, đồng thời chuẩn hóa đường giải phóng cho SYN cookie và TCP Fast Open.
Trên các kiến trúc có mô hình nhất quán bộ nhớ yếu hơn như arm64, POWER và RISC-V, hệ thống cần tích hợp thêm bản vá thứ hai mang mã commit 5b5d8f351dd9. Bản vá bổ sung này chèn hàng rào bộ nhớ nhằm ngăn CPU sắp xếp lại thứ tự đọc ghi làm vô hiệu hóa bước kiểm tra trạng thái băm.
Bảng tổng quan lỗ hổng NoisyTCP trên Linux và mức độ nghiêm trọng
Trước khi lập kế hoạch bảo trì khẩn cấp, quản trị viên cần nắm rõ toàn bộ đặc tính kỹ thuật cốt lõi của lỗ hổng NoisyTCP trên Linux. Bảng dưới đây tổng hợp các thông số đã được xác nhận từ cộng đồng nhân Linux và các nhà phát hành hệ điều hành doanh nghiệp.
| Hạng mục kỹ thuật | Thông số và tình trạng ghi nhận |
|---|---|
| Định danh và tên gọi | CVE-2026-99288 (NoisyTCP) — lỗi tranh chấp trong mã tra cứu TCP nhân Linux |
| Tác động chính | Từ chối dịch vụ từ xa không cần xác thực (kernel panic làm sập máy chủ) |
| Biến thể thứ hai | Lỗi Use-After-Free (sử dụng vùng nhớ sau giải phóng), khó kích hoạt hơn |
| Phạm vi nhân bị lỗi | Các nhánh nhân kể từ Linux 4.4 trở về sau (tiềm ẩn khoảng 11 năm) |
| Điều kiện kích hoạt | Có >= 1 cổng TCP đang lắng nghe và xử lý gói song song trên >= 2 CPU |
| Khai thác thực tế | Chưa ghi nhận tấn công, chưa có mã khai thác công khai, chưa có trong CISA KEV |
| Mã bản vá upstream | Commit 4e2b3ef19e0e (và commit 5b5d8f351dd9 cho arm64, POWER, RISC-V) |
Khi đánh giá mức độ nghiêm trọng của lỗ hổng CVE-2026-99288 trong báo cáo rủi ro nội bộ, đội ngũ an toàn thông tin cần lưu ý rằng NVD và nhóm CVE của nhân Linux chưa công bố điểm chốt cuối cùng. Mức điểm hiện có giữa các nhà cung cấp lớn đang phân hóa rõ rệt theo mô hình đánh giá riêng.
| Tổ chức đánh giá | Mức độ và điểm CVSS | Ghi chú chuyên môn |
|---|---|---|
| Red Hat | Important — CVSS 3.1 sơ bộ 7.5 | Điểm sơ bộ chưa chốt; đánh giá lỗi phá tính sẵn sàng, không sửa dữ liệu hay chạy mã |
| Oracle | Mức cao — 8.1 | Chấm điểm rủi ro cao hơn khi cân nhắc tác động trên hạ tầng mạng quy mô lớn |
| Canonical (Ubuntu) | Trung bình (Medium) | Đang tiếp tục phân tích phạm vi ảnh hưởng trên cấu hình nhân Ubuntu mặc định |
| NVD và nhóm CVE kernel | Chưa chấm điểm chính thức | Không nên coi điểm 7.5 sơ bộ của Red Hat là điểm chuẩn hóa cuối cùng từ NVD |
Dù chưa xuất hiện mã khai thác công khai, rào cản kích hoạt quá thấp chỉ từ một cổng TCP đang mở khiến việc trì hoãn cập nhật trở nên rất rủi ro. Khi mã khai thác được công bố rộng rãi, các máy chủ chưa vá sẽ lập tức rơi vào diện bị quét tự động diện rộng.
Điểm khác biệt cốt lõi và phạm vi hệ thống bị ảnh hưởng
Khác với các lỗi ứng dụng chỉ giới hạn ở một phần mềm cụ thể, lỗ hổng CVE-2026-99288 tác động trực tiếp vào lõi ngăn xếp TCP của hệ điều hành. Bất kỳ máy chủ Linux nào xử lý gói TCP song song trên nhiều lõi CPU và có cổng đang lắng nghe đều hội tụ đủ điều kiện bị ảnh hưởng.
Xử lý song song xảy ra khi card mạng có từ hai hàng đợi nhận (RX queue) trở lên hoặc hệ thống bật Receive Packet Steering (RPS). Gần như mọi máy chủ đám mây, máy ảo VPS và máy chủ vật lý sản xuất hiện nay đều thỏa mãn cấu hình mặc định này.
Ảnh hưởng lan truyền từ dịch vụ mặc định tới cụm container
Các dịch vụ cơ bản nhất như web server Nginx, Apache hoặc dịch vụ quản trị từ xa SSH đều mở cổng TCP lắng nghe, đủ để trở thành điểm tiếp nhận lưu lượng gây tranh chấp. Kể cả máy chủ chỉ phân phối tệp tĩnh vẫn chịu tác động giống hệt máy chủ ứng dụng phức tạp.
Đặc biệt nguy hiểm là máy chủ chạy Docker hoặc nút làm việc trong cụm Kubernetes. Vì mọi container trên cùng nút dùng chung một nhân Linux duy nhất, khi lỗ hổng CVE-2026-99288 đánh sập máy chủ gốc, toàn bộ container bên trên sẽ ngừng hoạt động đồng loạt. Hiểu rõ khác biệt ranh giới kernel giữa MicroVM và Container giúp kỹ sư thiết kế biên cách ly an toàn hơn cho hạ tầng đa khách hàng.
Tốc độ sập máy giữa môi trường ảo hóa và phần cứng vật lý
Thời gian kích hoạt thành công lỗ hổng NoisyTCP trên Linux biến thiên mạnh tùy theo phần cứng và cường độ lưu lượng mạng. Trên máy ảo QEMU/KVM, độ trễ lập lịch CPU ảo làm cửa sổ tranh chấp mở rộng, khiến hệ thống có thể sập chỉ trong vòng 5 giây đến 2 phút.
Ngược lại, một máy chủ vật lý yên tĩnh trang bị card mạng 8 RX queue có thể cần khoảng 14 giờ để xảy ra tranh chấp. Tuy nhiên, nguyên tắc chung là máy chủ càng bận rộn, tốc độ tái sử dụng bộ nhớ socket càng cao và thời gian dẫn tới kernel panic càng rút ngắn.
Trên hệ sinh thái tương thích RHEL, cả ba phiên bản AlmaLinux 8, AlmaLinux 9 và AlmaLinux 10 đều bị ảnh hưởng. Ngay cả bản cài đặt mới của AlmaLinux 9.9 (nhân 5.14.0-741.22.1) và AlmaLinux 10.3 (nhân 6.12.0-264.16.1) vẫn chứa lỗi cho tới khi nâng cấp lên hậu tố .2.
Hướng dẫn kiểm tra máy chủ dính CVE-2026-99288 chính xác
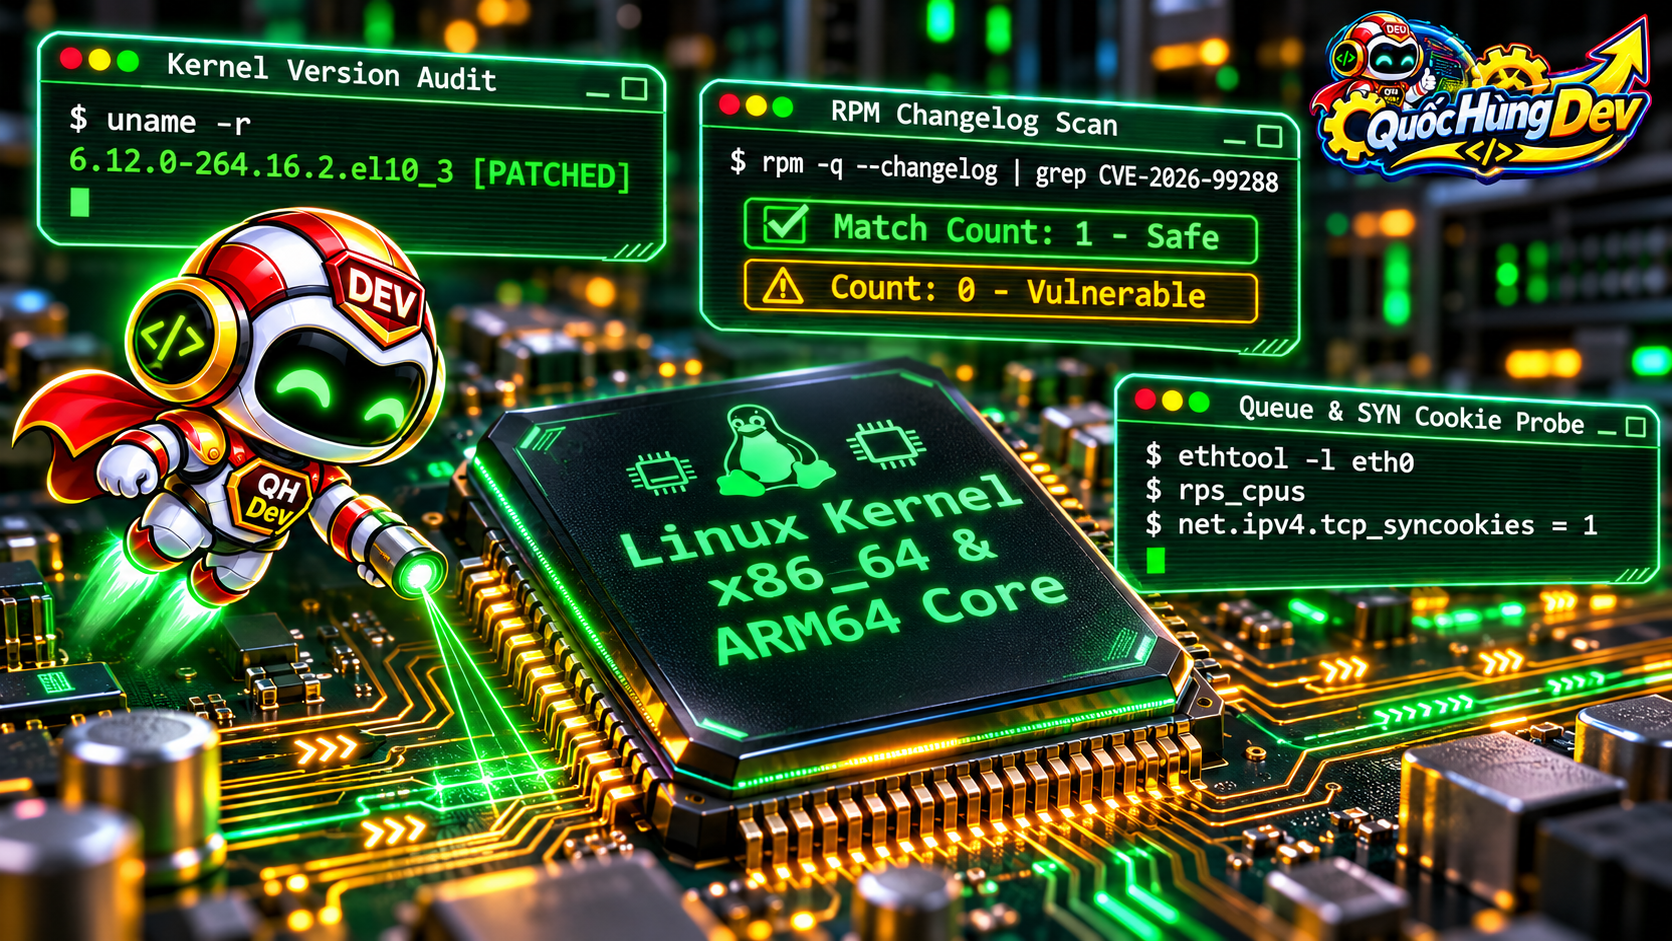
Trước khi áp dụng thay đổi lên hệ thống đang vận hành, bạn cần tiến hành kiểm tra máy chủ dính CVE-2026-99288 bằng cả thông số phiên bản nhân lẫn nhật ký bản vá (changelog). Nhiều bản phân phối giữ nguyên số nhân chính nhưng ghép ngược mã vá (backport), nên chỉ nhìn số phiên bản lớn sẽ dễ kết luận sai.
Truy vấn phiên bản nhân và changelog gói trên AlmaLinux và hệ RHEL
Trên AlmaLinux, Rocky Linux, Oracle Linux và RHEL, quản trị viên nên kiểm tra song song nhân đang chạy trong bộ nhớ và nhật ký thay đổi của gói kernel-core tương ứng. Hai câu lệnh dưới đây hoàn toàn chỉ đọc dữ liệu và an toàn tuyệt đối trên máy chủ sản xuất.
# 1. Xem chính xác phiên bản nhân Linux đang chạy
uname -r

# 2. Đếm số lần mã CVE-2026-99288 xuất hiện trong changelog nhân hiện tại
rpm -q --changelog kernel-core-$(uname -r) | grep -c CVE-2026-99288

# 3. Xem chi tiết mô tả bản vá nếu kết quả lớn hơn 0
rpm -q --changelog kernel-core-$(uname -r) | grep -i -C 2 "CVE-2026-99288"
Nếu lệnh đếm trả về kết quả 0, nhân đang nạp chưa có bản vá cho lỗ hổng CVE-2026-99288 và máy chủ vẫn nằm trong vùng phơi nhiễm. Nếu kết quả từ 1 trở lên và khớp phiên bản đã vá, hệ thống đã được khắc phục ở tầng nhân.
Kiểm tra cấu hình đa hàng đợi mạng, RPS và SYN cookies
Bước tiếp theo khi kiểm tra máy chủ dính CVE-2026-99288 là xác định máy chủ có thực sự bật xử lý đa hàng đợi mạng, cơ chế RPS và SYN cookies hay không. Điều này giúp bạn xếp thứ tự ưu tiên vá trước cho những nút có bề mặt rủi ro cao nhất.
# Tìm tên card mạng mặc định ra Internet
ip route show default

# Kiểm tra số lượng hàng đợi nhận (thay eth0 bằng tên giao diện thực tế)
ethtool -l eth0

# Kiểm tra cấu hình Receive Packet Steering (RPS)
grep . /sys/class/net/eth0/queues/rx-*/rps_cpus

# Kiểm tra trạng thái SYN cookies (1 hoặc 2 nghĩa là đang bật)
sysctl net.ipv4.tcp_syncookies

# Liệt kê toàn bộ cổng TCP đang lắng nghe công khai
ss -tlnp
Nếu ethtool -l báo thông số Combined hoặc RX từ 2 trở lên, hoặc tệp rps_cpus khác 0 đi kèm cổng lắng nghe công khai trên 0.0.0.0, máy chủ đã đủ điều kiện phát sinh tranh chấp. Với cụm hàng chục máy chủ, bạn có thể kết hợp Ansible hoặc tham khảo quy trình tự động hóa quản trị VPS hàng loạt để rà soát nhanh toàn bộ hệ thống.
Bảng đối chiếu phiên bản nhân Linux đã tích hợp bản vá
Bảng sau tổng hợp các phiên bản nhân đã chứa bản vá cho lỗ hổng CVE-2026-99288 trên AlmaLinux, nhánh upstream và các bản phân phối phổ biến khác. Hãy chú ý đối chiếu chính xác hậu tố phiên bản con để tránh nhầm lẫn với bản nhân gốc bị lỗi.
| Bản phân phối / Nhánh | Phiên bản nhân đã vá | Ghi chú phát hành và kỹ thuật |
|---|---|---|
| AlmaLinux 8 | kernel-4.18.0-553.186.2.el8_10 | Phát hành qua repo testing; bản vá được điều chỉnh riêng cho nhân 4.18 cũ |
| AlmaLinux 9 | kernel-5.14.0-741.22.2.el9_9 | Phát hành qua repo testing; bản 5.14.0-741.22.1 trên 9.9 vẫn bị ảnh hưởng |
| AlmaLinux 10 | kernel-6.12.0-264.16.2.el10_3 | Phát hành qua repo testing; bản 6.12.0-264.16.1 trên 10.3 vẫn bị ảnh hưởng |
| Linux Kernel Upstream | 6.12.117, 6.18.63, 7.3.4, 7.4-rc2 | Tích hợp commit 4e2b3ef19e0e; arm64/POWER/RISC-V cần thêm commit 5b5d8f351dd9 |
| Debian, Oracle UEK, CIQ Rocky | Gói cập nhật bảo mật tương ứng | Đã cung cấp bản nhân vá qua kho bảo mật chính thức của từng nhà phân phối |
| Ubuntu và RHEL 8/9/10 | Đang đánh giá / chờ phát hành chuẩn | Theo dõi chặt thông báo USN và RHSA để cập nhật ngay khi có gói chính thức |
Hướng dẫn cách vá lỗ hổng kernel Linux trên AlmaLinux và các bản phân phối khác
Nâng cấp lên nhân đã tích hợp commit 4e2b3ef19e0e là giải pháp duy nhất đóng triệt để cả đường gây kernel panic lẫn biến thể Use-After-Free. Phần này trình bày chi tiết cách vá lỗ hổng kernel Linux an toàn trên AlmaLinux cũng như các hệ điều hành doanh nghiệp phổ biến.
Quy trình cập nhật nhân đã vá trên AlmaLinux 8, 9 và 10
Theo quyết định của ủy ban kỹ thuật ALESCo, AlmaLinux đã chủ động backport bản vá cho lỗ hổng CVE-2026-99288 và phát hành sớm qua kho kiểm thử almalinux-testing trước cả RHEL. Sau khi RHEL tung ra bản nhân chính thức, kênh cập nhật tiêu chuẩn của AlmaLinux sẽ tự động đồng bộ theo.
Khi thao tác trên máy chủ sản xuất, bạn chỉ nên bật kho kiểm thử cục bộ cho duy nhất gói 'kernel*' để tránh kéo nhầm các gói phần mềm chưa ổn định khác. Sau khi hoàn tất cập nhật, máy chủ bắt buộc phải khởi động lại để nạp nhân mới vào bộ nhớ.
# Bước 1: Cài đặt tệp cấu hình kho kiểm thử AlmaLinux
sudo dnf install -y almalinux-release-testing

# Bước 2: Cập nhật riêng nhóm gói nhân từ kho testing
sudo dnf update 'kernel*' --enablerepo=almalinux-testing

# Bước 3: Kiểm tra nhân mặc định vừa ghi vào bộ nạp GRUB
sudo grubby --default-kernel

# Bước 4: Khởi động lại máy chủ để áp dụng nhân đã vá
sudo reboot
Ngay khi hệ thống khởi động lại thành công, bạn cần đối chiếu uname -r với bảng phiên bản đuôi .2 ở mục trên và tắt ngay kho almalinux-testing. Bỏ quên kho testing ở trạng thái bật trên máy sản xuất có thể gây xung đột gói trong các lần cập nhật định kỳ sau này.
# Xác minh nhân đang chạy đã lên bản .2 và có bản ghi CVE trong changelog
uname -r
rpm -q --changelog kernel-core-$(uname -r) | grep -c CVE-2026-99288

# Tắt ngay kho lưu trữ testing trên máy chủ sản xuất
sudo dnf config-manager --disable almalinux-testing

# Kiểm tra lại danh sách kho đang kích hoạt
dnf repolist
Lưu ý chuyên biệt cho AlmaLinux 8 và kiến trúc ARM64
Với AlmaLinux 8, đội ngũ phát triển phải điều chỉnh riêng mã vá vì nhân 4.18 không có tính năng request migration và viết hàm tra cứu khác biệt so với nhân 5.14 hay 6.12. Do đó, bạn nên kiểm thử bản nhân 4.18.0-553.186.2.el8_10 trên môi trường thử nghiệm trước khi triển khai diện rộng lên cụm sản xuất.
Đối với máy chủ sử dụng vi xử lý arm64, POWER hoặc RISC-V, quản trị viên cần đảm bảo bản nhân mới có đủ cả commit chính 4e2b3ef19e0e lẫn commit bổ sung 5b5d8f351dd9. Nếu biên dịch nhân tùy chỉnh mà bỏ sót bản vá thứ hai, cơ chế đồng bộ bộ nhớ yếu vẫn có thể gây hở điều kiện tranh chấp dưới tải cao.
Đồng bộ bản vá trên Debian, Oracle Linux UEK và Rocky Linux
Trên Debian, Oracle Linux UEK hoặc CIQ Rocky Linux, quản trị viên triển khai cách vá lỗ hổng kernel Linux trực tiếp qua kho bảo mật chuẩn mà không cần bật kho kiểm thử. Luôn chắc chắn phân vùng /boot còn dư tối thiểu 200 MB trước khi chạy nâng cấp để không lỗi tạo ảnh khởi động.
# Cập nhật nhân bảo mật trên Debian
sudo apt update
sudo apt install --only-upgrade linux-image-amd64
sudo reboot

# Cập nhật nhân trên Oracle Linux UEK hoặc Rocky Linux có bản vá chuẩn
sudo dnf clean all
sudo dnf update 'kernel*'
sudo reboot
Giải pháp giảm thiểu NoisyTCP tạm thời khi chưa thể khởi động lại
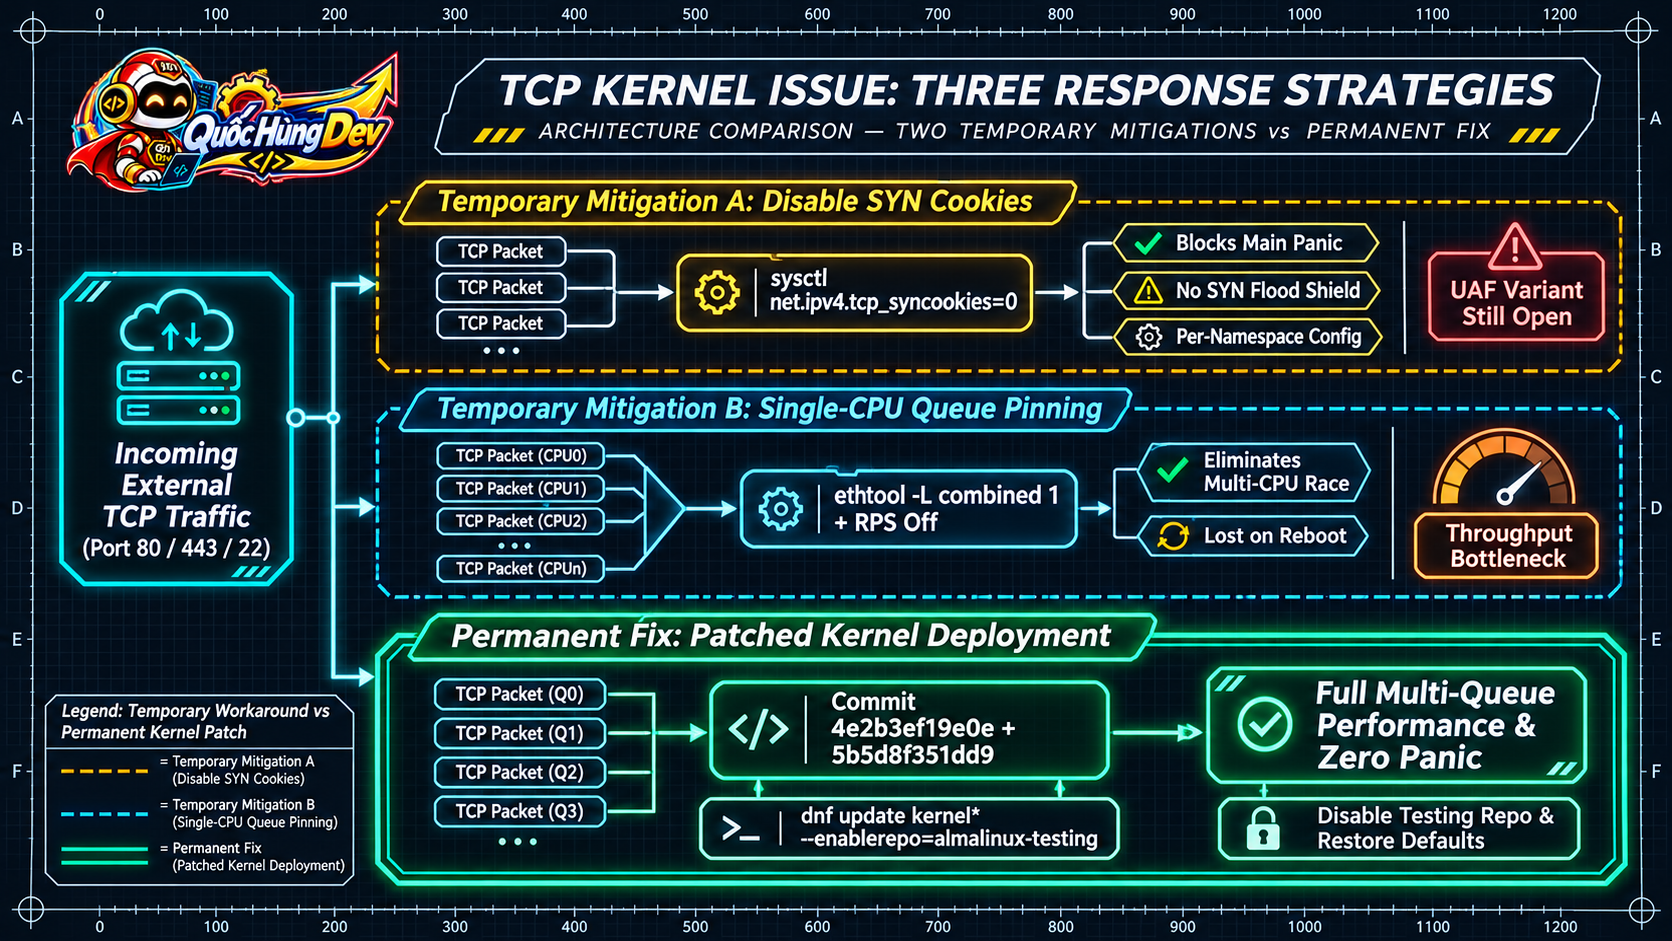
Nếu hệ thống đang phục vụ lưu lượng cao điểm và chưa được phép khởi động lại ngay, quản trị viên có thể áp dụng tạm một trong hai giải pháp giảm thiểu NoisyTCP dưới đây để cắt điều kiện kích hoạt lỗi. Cả hai phương án đều chỉ mang tính cầm cự ngắn hạn, tuyệt đối không thay thế bản vá nhân và cần hoàn nguyên ngay sau khi nâng cấp xong.
Phương án một: tắt TCP SYN cookies
Vì đường kích hoạt gây sập nhân chính của lỗ hổng CVE-2026-99288 cần cơ chế SYN cookies để sinh request socket chưa băm, việc tắt tham số này qua sysctl sẽ chặn biến thể gây crash ngay lập tức mà không làm rớt kết nối đang chạy.
# Tắt tạm thời TCP SYN cookies trên network namespace hiện tại
sudo sysctl -w net.ipv4.tcp_syncookies=0
sysctl net.ipv4.tcp_syncookies
Đánh đổi nghiêm trọng của cách này là máy chủ mất luôn lớp bảo vệ chống tấn công SYN flood, vô tình đổi nguy cơ sập nhân lấy nguy cơ nghẽn kết nối. Ngoài ra, tham số này ăn theo từng network namespace (phải áp riêng cho host và từng container) và không ngăn được biến thể Use-After-Free.
Phương án hai: ép xử lý gói mạng trên duy nhất một CPU
Do tranh chấp chỉ xảy ra khi nhiều lõi CPU xử lý gói TCP song song, việc ép card mạng về đúng 1 hàng đợi phần cứng kết hợp tắt RPS sẽ triệt tiêu hoàn toàn điều kiện phát sinh race trên máy chủ chưa kịp vá.
# Xem số lượng hàng đợi hiện tại để ghi nhận khôi phục sau này
ethtool -l eth0

# Ép card mạng về 1 hàng đợi (dùng 'rx 1' nếu card tách riêng rx/tx)
sudo ethtool -L eth0 combined 1

# Tắt hoàn toàn RPS và RFS để tránh phân phối gói bằng phần mềm
echo 0 | sudo tee /sys/class/net/eth0/queues/rx-*/rps_cpus
echo 0 | sudo tee /sys/class/net/eth0/queues/rx-*/rps_flow_cnt
sudo sysctl -w net.core.rps_sock_flow_entries=0
Hạn chế của biện pháp này là cấu hình sẽ mất sau khi reboot, nhiều NIC ảo trên cloud không hỗ trợ đổi số queue, và dồn toàn bộ lưu lượng về một CPU làm giảm mạnh thông lượng mạng. Trong lúc duy trì, hãy theo dõi tải CPU và SoftIRQ bằng công cụ giám sát hệ thống Linux với Bottom để phát hiện sớm tình trạng nghẽn cổ chai.
| Tiêu chí kỹ thuật | Tắt SYN cookies (Tạm thời) | Ép xử lý 1 CPU (Tạm thời) | Cập nhật nhân đã vá (Dứt điểm) |
|---|---|---|---|
| Chặn đường gây kernel panic | Có (trong namespace đã cấu hình) | Có (loại bỏ xử lý song song) | Có, khắc phục tận gốc |
| Chặn biến thể Use-After-Free | Không chặn được | Có (khi còn duy nhất 1 CPU) | Có, đóng kín cả 2 biến thể |
| Cần khởi động lại máy chủ | Không cần reboot | Không cần (nhưng mất khi reboot) | Có (trừ khi dùng live-patching) |
| Đánh đổi vận hành chính | Mất chống SYN flood; cài từng container | Giảm mạnh thông lượng; tùy loại NIC | Cần cửa sổ bảo trì ngắn để reboot |
| Thời hạn khuyến nghị | Tạm thời < 24 – 48 giờ | Tạm thời < 24 – 48 giờ | Bền vững lâu dài |
Kịch bản ứng phó thực tế theo từng mô hình hạ tầng và phòng ban
Mỗi nhóm kỹ thuật quản lý lớp hạ tầng có mức độ phơi nhiễm mạng và yêu cầu sẵn sàng khác nhau. Phân tách kế hoạch xử lý lỗ hổng CVE-2026-99288 theo vai trò phòng ban giúp tối ưu nguồn lực và vá trúng các nút trọng yếu trước tiên.
Đội vận hành web, cổng API và tường lửa biên
Các máy chủ web công khai chạy Nginx, Apache hoặc bộ cân bằng tải luôn mở cổng 80 và 443 ra Internet, trở thành đích ngắm trực tiếp nhất của lỗ hổng NoisyTCP trên Linux. Đội ngũ cần ưu tiên nâng cấp nhân trên các nút biên nằm ở vùng DMZ trước các máy chủ ứng dụng phía sau.
Với mô hình tách lớp chuẩn như hướng dẫn cấu hình Reverse Proxy Nginx chi tiết, bạn có thể luân chuyển lưu lượng qua nút dự phòng trong khi khởi động lại từng nút biên. Đồng thời, hãy rà soát lại quy tắc lọc cổng theo tài liệu cấu hình tường lửa UFW toàn diện để khóa mọi cổng TCP dư thừa trên giao diện công khai.
Đội nền tảng ảo hóa, container và trung tâm dữ liệu
Trên cụm máy ảo QEMU/KVM hoặc nút chạy Kubernetes, một sự cố kernel panic đơn lẻ sẽ kéo sập hàng chục dịch vụ chạy cùng nút và tạo hiệu ứng dồn tải đột ngột sang các nút còn lại. Đội nền tảng cần thực hiện rút tải từng nút (drain node hoặc live-migrate VM), cập nhật nhân, kiểm tra uname -r rồi mới mở lại lưu lượng.
Quy trình nâng cấp cuốn chiếu không gián đoạn này đạt độ an toàn tối đa khi hạ tầng đã quy hoạch dự phòng nhiều lớp theo chuẩn kiến trúc mạng Data Center và Disaster Recovery. Luôn ưu tiên vá máy chủ vật lý (hypervisor) song song với các máy ảo khách (guest VM) có mở cổng trực tiếp ra ngoài.
Đội an toàn thông tin và quản trị hệ thống nội bộ
Nhiều máy chủ nội bộ không mở web nhưng lại để hở cổng SSH 22 ra Internet, vô tình tạo bề mặt kích hoạt cho lỗ hổng CVE-2026-99288. Tương tự quy trình phản ứng khẩn cấp đã áp dụng cho lỗ hổng bảo mật CVE-2026-87902, đội an ninh cần rà soát ngay toàn bộ dải IP công khai để phát hiện cổng quản trị lộ thiên.
Giải pháp phòng thủ chiều sâu là kết hợp bộ chuẩn bảo mật SSH Hardening trên máy chủ Linux cùng việc đưa toàn bộ truy cập quản trị vào sau mạng riêng ảo chạy giao thức UDP. Khi áp dụng cấu hình máy chủ VPN WireGuard, các cổng TCP quản trị sẽ ẩn hoàn toàn khỏi không gian mạng công cộng.
Chi phí vận hành, tác động hiệu năng và tối ưu ngân sách ứng phó sự cố
Quyết định lựa chọn phương thức vá lỗ hổng CVE-2026-99288 cần cân đối giữa rủi ro gián đoạn dịch vụ, nhân lực bảo trì và chi phí công cụ. Nếu một máy chủ thương mại điện tử bị đánh sập giữa giờ cao điểm, tổn thất doanh thu và chi phí khôi phục phiên giao dịch thường cao hơn nhiều lần chi phí lập lịch bảo trì chủ động.
Cập nhật nhân chuẩn qua DNF hoặc APT hoàn toàn miễn phí về bản quyền phần mềm, chỉ phát sinh chi phí thời gian trực kỹ thuật vào khung giờ thấp điểm. Với hạ tầng lớn yêu cầu uptime liên tục gần như tuyệt đối, công cụ vá nhân trực tiếp không cần khởi động lại (kernel live-patching như kpatch hoặc KernelCare) có mức phí vài USD đến hơn chục USD mỗi nút hàng tháng nhưng loại bỏ hoàn toàn thời gian dừng máy.
| Phương án xử lý | Chi phí bản quyền | Thời gian gián đoạn | Tác động hiệu năng và vận hành |
|---|---|---|---|
| Cập nhật DNF/APT chuẩn và reboot trực tiếp | Miễn phí 100% | 2 – 5 phút / máy chủ | Thấp; phù hợp thực hiện ngoài giờ hành chính |
| Cập nhật cuốn chiếu (Rolling Reboot) trên HA | Miễn phí phần mềm | Xấp xỉ 0 giây | Trung bình; yêu cầu có Load Balancer và >= 2 nút |
| Vá nhân trực tiếp (Kernel Live-Patching) | Trả phí theo nút / tháng | 0 giây (không reboot) | Rất thấp về vận hành; tối ưu cho hệ thống SLA >= 99.99% |
| Kéo dài giảm thiểu ép 1 CPU | Miễn phí phần mềm | 0 giây lúc bật | Rất cao; suy giảm 30% – 70% thông lượng mạng giờ cao điểm |
Phân tích kinh tế kỹ thuật cho thấy việc duy trì giải pháp giảm thiểu NoisyTCP bằng cách ép 1 CPU dài ngày là lựa chọn lãng phí tài nguyên phần cứng nhất. Doanh nghiệp phải trả chi phí thuê máy chủ đa nhân nhưng lại tự giới hạn băng thông mạng vào một lõi duy nhất, do đó cần sớm chuyển sang cập nhật nhân vĩnh viễn.
Ma trận ra quyết định ứng phó theo quy mô hạ tầng
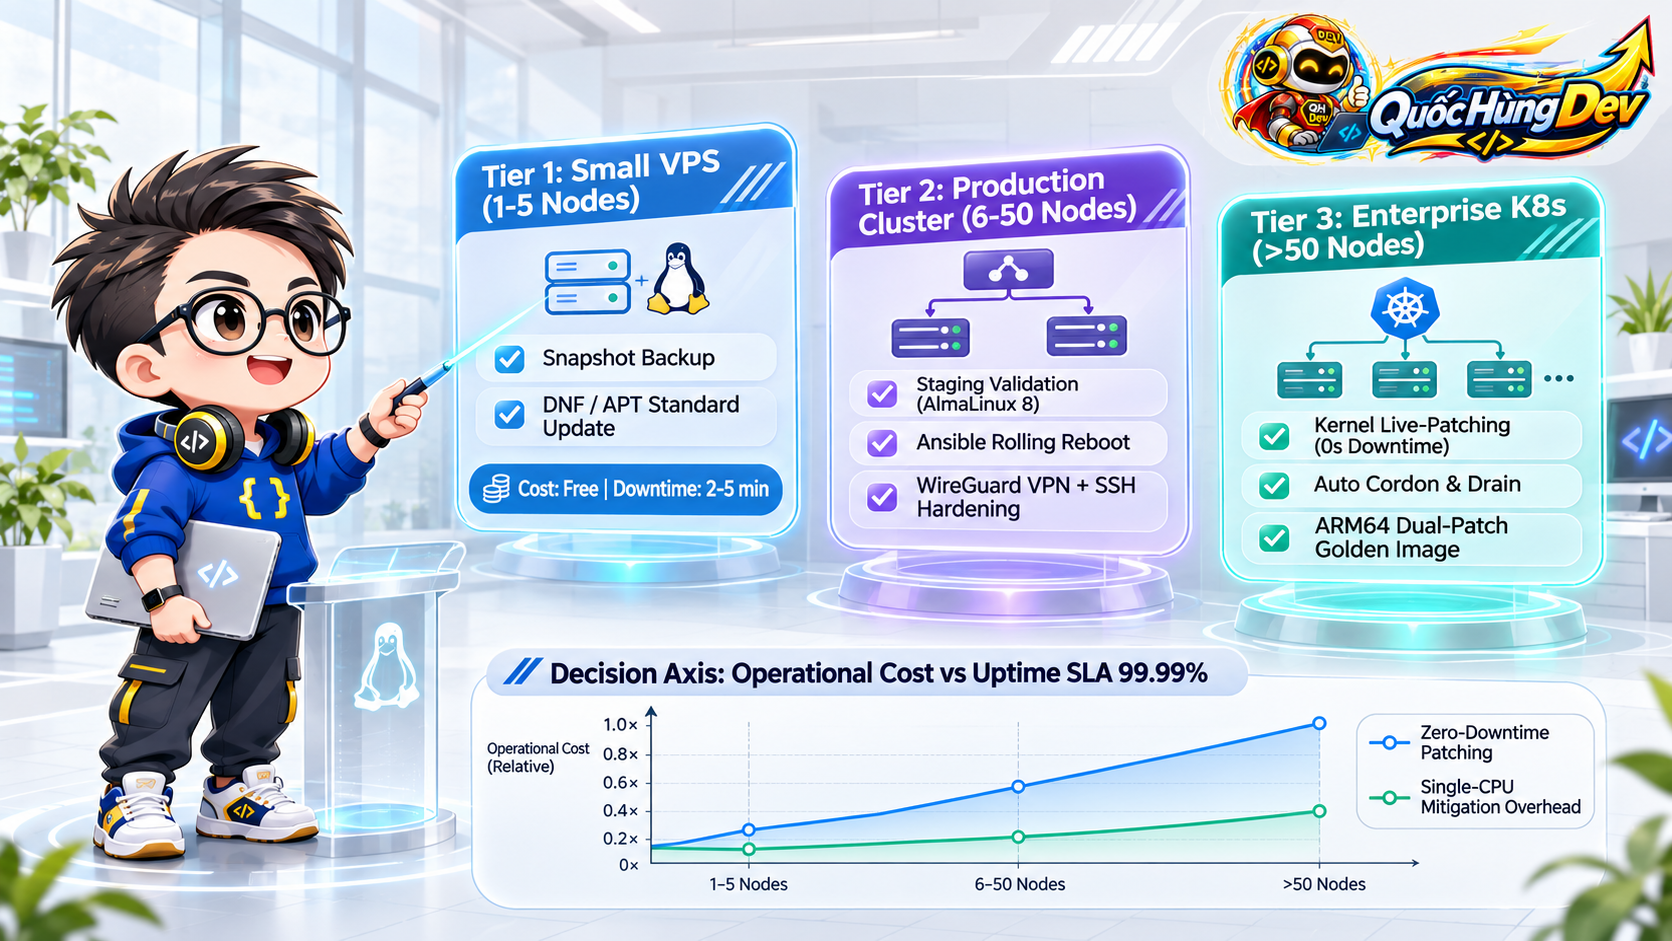
Tùy thuộc vào số lượng máy chủ và kiến trúc sẵn sàng cao hiện có, đội ngũ kỹ thuật nên chọn đúng lộ trình triển khai cách vá lỗ hổng kernel Linux dưới đây để cân bằng giữa tốc độ đóng lỗ hổng và độ ổn định vận hành.
Quy mô nhỏ (1 – 5 máy chủ VPS)
Phù hợp với website doanh nghiệp nhỏ, máy chủ độc lập hoặc môi trường phát triển chạy AlmaLinux hay Debian.
- Chạy lệnh
uname -rvà kiểm tra changelog ngay trong ngày. - Chụp snapshot máy ảo trên bảng điều khiển trước khi nâng cấp.
- Đặt lịch bảo trì 10 phút ban đêm để cài nhân mới, reboot và tắt repo testing.
Quy mô vừa (6 – 50 máy chủ sản xuất)
Phù hợp với hệ thống web chịu tải cao có Reverse Proxy phía trước, cụm cơ sở dữ liệu và máy chủ Docker.
- Ưu tiên kiểm tra và vá ngay lớp biên (Reverse Proxy, Load Balancer).
- Thử nghiệm nhân
.2trên staging trước 4–6 giờ, đặc biệt với AlmaLinux 8. - Cập nhật cuốn chiếu từng nút qua Ansible và đưa SSH ra sau WireGuard VPN.
Quy mô lớn (> 50 nút và cụm Kubernetes)
Phù hợp với cụm ảo hóa đa khách hàng, nền tảng SaaS và hệ thống giao dịch yêu cầu SLA nghiêm ngặt.
- Quét tồn kho nhân tự động toàn cụm và phân nhóm ưu tiên theo cổng công khai.
- Dùng live-patching cho nút lõi không thể reboot, hoặc drain nút theo đợt.
- Kiểm tra đủ cả 2 commit vá trên golden image (kể cả ARM64) trước khi mở rộng cụm.
Checklist an toàn vận hành và lưu ý tuân thủ hệ thống
Can thiệp vào nhân hệ điều hành đòi hỏi kỷ luật kiểm soát thay đổi chặt chẽ nhằm tránh sự cố mất kết nối ngoài ý muốn. Trước và sau khi khắc phục lỗ hổng CVE-2026-99288, hãy xác nhận đủ các hạng mục kiểm tra sau:
- Kiểm tra dung lượng
/boot: Đảm bảo còn trống tối thiểu 200 MB để tạo tệpinitramfsan toàn khi cài nhân mới. - Kiểm thử console ngoài băng: Xác nhận quyền truy cập IPMI hoặc cloud serial console hoạt động trước khi thực hiện
reboot. - Vô hiệu hóa kho thử nghiệm: Chạy
dnf config-manager --disable almalinux-testingngay sau khi xác minh nhân.2chạy ổn định. - Kiểm tra mô-đun nhân ngoài luồng: Xác minh các mô-đun DKMS như ZFS, DRBD hoặc tác nhân bảo mật eBPF biên dịch thành công cho nhân mới.
- Hoàn nguyên cấu hình tạm thời: Bật lại
net.ipv4.tcp_syncookies=1và khôi phục số hàng đợi RX queue mặc định sau khi đã vá xong. - Theo dõi nhật ký nhân: Kiểm tra
dmesg -T --level=err,warntrong 24 giờ sau nâng cấp để phát hiện sớm cảnh báo bất thường.
Lưu ý tuân thủ và giới hạn trách nhiệm: Toàn bộ thông tin kỹ thuật, lệnh kiểm tra và giải pháp giảm thiểu trong bài chỉ phục vụ mục đích phòng thủ và bảo vệ hệ thống thuộc quyền quản trị hợp pháp của bạn. Tuyệt đối không thực hiện gửi gói tin kiểm thử gây lỗi sập nhân lên máy chủ hoặc hạ tầng mạng khi chưa được sự cho phép bằng văn bản nhằm tuân thủ pháp luật và điều khoản dịch vụ (ToS).
Câu hỏi thường gặp về lỗ hổng CVE-2026-99288
Máy chủ chỉ chạy website tĩnh có bị ảnh hưởng bởi lỗ hổng CVE-2026-99288 không?
Có. Lỗi phát sinh ngay tại tầng tra cứu bảng băm TCP của nhân Linux trước khi dữ liệu lên tới ứng dụng web. Chỉ cần máy chủ mở cổng lắng nghe như Nginx hoặc Apache và xử lý gói tin trên từ 2 CPU trở lên là đã bị ảnh hưởng, bất kể phía trên chỉ phục vụ trang HTML tĩnh.
Lỗ hổng NoisyTCP đã bị khai thác ngoài thực tế hay chưa?
Chưa ghi nhận vụ tấn công khai thác ngoài thực tế, chưa có mã khai thác công khai và lỗi chưa nằm trong danh mục CISA KEV. Tuy nhiên, vì điều kiện kích hoạt chỉ cần một cổng TCP mở mà không cần đăng nhập, đội ngũ vận hành không nên đợi tới lúc xuất hiện mã khai thác mới vá.
Chỉ tắt TCP SYN cookies có đủ an toàn để không cần vá nhân Linux không?
Không. Thiết lập net.ipv4.tcp_syncookies=0 chỉ chặn biến thể gây crash chính, không chặn được biến thể Use-After-Free và đồng thời làm mất khả năng phòng chống SYN flood. Đây chỉ là biện pháp cầm cự tạm thời trong lúc chờ nâng cấp nhân chính thức.
Máy chủ mới cài đặt AlmaLinux 10.3 hoặc 9.9 có dính lỗ hổng CVE-2026-99288 không?
Có. Nhân mặc định 6.12.0-264.16.1 của AlmaLinux 10.3 và 5.14.0-741.22.1 của AlmaLinux 9.9 chính là phiên bản bị ảnh hưởng. Bạn cần nâng cấp lên bản đuôi .2 tương ứng từ kho cập nhật rồi khởi động lại máy chủ để khắc phục triệt để.
Tại sao AlmaLinux có nhân vá trước cả thời điểm RHEL phát hành chính thức?
Ủy ban kỹ thuật ALESCo của AlmaLinux đã quyết định chủ động tự backport commit 4e2b3ef19e0e và phát hành sớm qua kho almalinux-testing nhằm giúp cộng đồng kịp thời bảo vệ máy chủ. Khi RHEL công bố bản nhân vá chính thức, kênh phát hành chuẩn của AlmaLinux sẽ đồng bộ theo kịp.
Nâng cấp AlmaLinux 8 có khác biệt kỹ thuật gì so với AlmaLinux 9 và 10?
Có. Nhân 4.18 trên AlmaLinux 8 không có tính năng request migration nên mã vá phải viết điều chỉnh riêng so với nhánh 5.14 và 6.12. Quản trị viên vận hành AlmaLinux 8 nên kiểm thử kỹ nhân 4.18.0-553.186.2.el8_10 trên máy chủ thử nghiệm trước khi cập nhật đồng loạt.
Kết luận và định hướng bảo mật hạ tầng bền vững
Lỗ hổng CVE-2026-99288 đặc biệt đáng lưu ý vì phạm vi ảnh hưởng bao trùm hầu hết máy chủ Linux đa nhân có mở cổng mạng công khai, nhưng lại có hướng xử lý rõ ràng khi bản vá đã sẵn sàng. Thực hiện kiểm kê phiên bản nhân sớm giúp tổ chức chủ động kiểm soát rủi ro trước khi mối đe dọa khai thác thực tế xuất hiện.
Lộ trình chuẩn xác gồm ba bước kỷ luật: rà soát uname -r và changelog trên toàn cụm, áp dụng biện pháp giảm thiểu tạm thời có giám sát với nút biên chưa thể khởi động lại, và hoàn tất nâng cấp nhân kèm bước tắt kho testing cùng khôi phục cấu hình mạng gốc. Về dài hạn, tự động hóa quản lý bản vá, ẩn cổng quản trị sau VPN và thu hẹp bề mặt TCP công khai là nền tảng vững chắc giúp hệ thống đứng vững trước mọi sự cố tầng nhân.