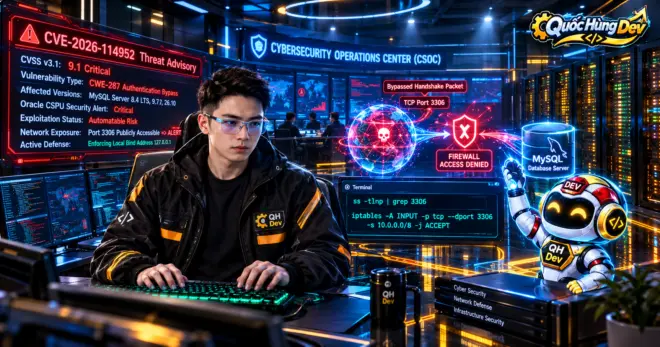
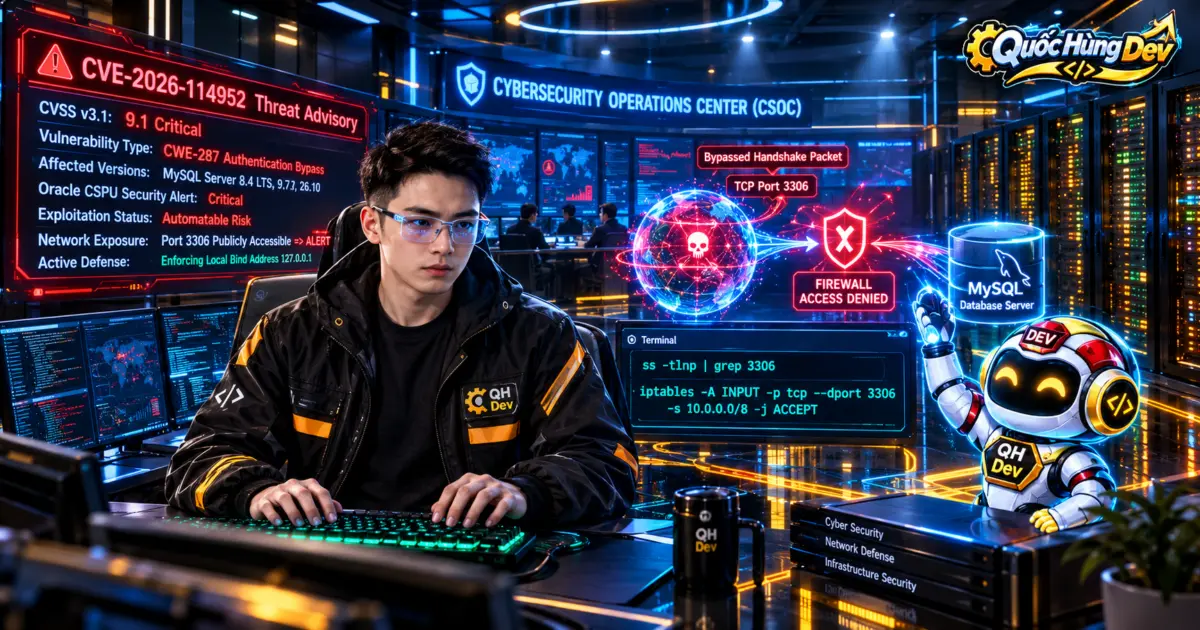
Trong quản trị hạ tầng máy chủ cơ sở dữ liệu hiện nay, lỗ hổng CVE-2026-114952 đang đặt ra thách thức an ninh mạng đặc biệt cấp bách đối với các quản trị viên hệ thống Linux và đội ngũ phát triển web. Được Oracle công bố trong đợt cập nhật khẩn cấp Critical Security Patch Update (CSPU), lỗ hổng này cho phép kẻ tấn công từ xa vượt qua hoàn toàn cơ chế xác thực tài khoản (Authentication Bypass) mà không cần mật khẩu. Mức độ nguy hiểm của lỗ hổng CVE-2026-114952 được ghi nhận điểm CVSS v3.1 lên tới 9.1 ở thang độ Critical, phản ánh khả năng khai thác trực tiếp qua giao thức mạng với độ phức tạp cực thấp.
Sự đối lập giữa một hệ thống cơ sở dữ liệu được phòng thủ chủ động và một máy chủ để ngỏ cổng dịch vụ ra môi trường Internet là vô cùng rõ rệt. Nếu máy chủ chưa được gia cố, kẻ tấn công từ bên ngoài chỉ cần gửi các gói tin bắt tay giả mạo là đã có thể chiếm đoạt phiên làm việc quản trị tối cao, trích xuất dữ liệu bí mật kinh doanh, thay đổi bảng biểu người dùng hoặc thậm chí xóa sạch database production chỉ trong tích tắc. Ngược lại, những hệ thống tuân thủ nguyên tắc Zero Trust, phân tách mạng con cô lập và thường xuyên cập nhật bản vá sẽ hoàn toàn miễn nhiễm trước nguy cơ xâm nhập từ xa của lỗ hổng CVE-2026-114952.
Bài phân tích chuyên sâu này giúp đội ngũ kỹ sư hiểu rõ bản chất kỹ thuật của lỗi logic CWE-287, tiến hành so sánh bảo mật mysql và mariadb để xác định phạm vi ảnh hưởng thực tế, đồng thời cung cấp hướng dẫn khắc phục lỗ hổng mysql từng bước bằng cách thiết lập tường lửa và cô lập cổng kết nối. Bên cạnh đó, chúng tôi phân tích bài toán chi phí ứng cứu sự cố database khi đối mặt với rủi ro rò rỉ dữ liệu, chia sẻ các lưu ý kiểm tra phiên bản mysql trước khi nâng cấp bản vá chính thức và xây dựng chiến lược phòng ngự dài hạn nhằm triệt tiêu hoàn toàn rủi ro từ lỗ hổng CVE-2026-114952.
Định nghĩa bản chất công nghệ và cơ chế bỏ qua xác thực CWE-287
Để nhận diện mức độ đe dọa từ lỗ hổng CVE-2026-114952, chúng ta cần phân tích giao thức client-server trong MySQL. Khi ứng dụng web kết nối database, chuỗi gói tin bắt tay (Handshake Protocol) được truyền qua cổng TCP 3306 hoặc socket cục bộ. Nhận diện các tầng giao tiếp này là nền tảng để ngăn chặn lỗ hổng CVE-2026-114952.
Kiến trúc luồng xác thực client-server trong hệ thống database
Theo thiết kế chuẩn của MySQL Protocol, tiến trình bắt tay xác thực diễn ra qua ba giai đoạn:
- Khởi tạo bắt tay (Initial Handshake Packet): Máy chủ gửi gói tin chứa phiên bản, Connection ID, Capability Flags và chuỗi muối băm (Auth Plugin Data/Salt).
- Phản hồi từ máy khách (Handshake Response Packet): Máy khách băm mật khẩu với chuỗi muối rồi gửi phản hồi kèm tên tài khoản cho máy chủ.
- Xác thực và phân quyền (Authentication Result): Máy chủ đối soát chuỗi băm; nếu khớp sẽ gửi OK Packet xác nhận, nếu sai sẽ hủy kết nối ngay lập tức.
Điểm then chốt là lỗ hổng CVE-2026-114952 can thiệp trực tiếp vào chu trình logic xử lý gói tin xác thực này, làm sai lệch trạng thái kiểm tra tính hợp lệ của người dùng ở giai đoạn phân tích phản hồi. Khi kẻ tấn công gửi gói tin bất thường, lỗ hổng CVE-2026-114952 cho phép phiên làm việc được chấp thuận ngoài ý muốn.
Cơ chế lỗi logic trong thành phần client programs
Theo thông cáo từ Oracle, điểm bất thường của lỗ hổng CVE-2026-114952 nằm ở chỗ lỗi thuộc thành phần client programs thay vì thuần túy trong lõi dịch vụ. Nhóm này gồm các tiện ích dòng lệnh như mysql, mysqldump và mysqladmin. Khi các tiện ích này tiếp nhận dữ liệu từ xa, khiếm khuyết logic khiến việc đối soát băm bị vô hiệu hóa bởi lỗ hổng CVE-2026-114952.
CISA phân loại lỗ hổng CVE-2026-114952 vào CWE-287 (Improper Authentication). Kẻ tấn công có thể gửi gói tin phản hồi đặc chế đánh lừa tiến trình xác nhận đăng nhập thành công, vượt qua mật khẩu qua lỗ hổng CVE-2026-114952.
Thang đo CVSS 3.1 và phân loại lỗ hổng mức critical 9.1
Điểm CVSS v3.1 đạt 9.1 minh chứng mức độ nghiêm trọng của lỗ hổng CVE-2026-114952. Chuỗi vector chi tiết phản ánh các đặc tính:
- Attack Vector – Network (AV:N): Khai thác từ xa qua mạng, không cần quyền truy cập vật lý hay shell máy chủ.
- Attack Complexity – Low (AC:L): Độ phức tạp thấp, không đòi hỏi điều kiện Race Condition.
- Privileges Required – None (PR:N): Không yêu cầu bất kỳ đặc quyền tài khoản nào trước đó; kẻ tấn công ẩn danh vẫn có thể phát động xâm nhập.
- User Interaction – None (UI:N): Không cần tương tác từ quản trị viên hay người dùng.
- Tác động High Confidentiality, High Integrity, High Availability (C:H/I:H/A:H): Kẻ tấn công đoạt toàn quyền đọc, sửa đổi và xóa dữ liệu hệ thống.
Những yếu tố này biến lỗ hổng CVE-2026-114952 thành mối đe dọa có thể tự động hóa khai thác hàng loạt. Đánh giá các chỉ số giúp quản trị viên hiểu rõ rủi ro của lỗ hổng CVE-2026-114952.
Bảng so sánh tổng quan nhanh và sơ đồ luồng dữ liệu
Để xác định hạ tầng có chịu tác động trực tiếp từ lỗ hổng CVE-2026-114952 hay không, bảng dưới đây liệt kê chi tiết các phiên bản phổ biến:
| Phiên bản phần mềm | Mức độ ảnh hưởng | Kênh phát hành bản vá | Hành động đề xuất cho SysAdmin |
|---|---|---|---|
| MySQL Server 8.4 LTS (8.4.0 – 8.4.13) | Bị ảnh hưởng nghiêm trọng | Oracle CSPU khẩn cấp | Chặn cổng 3306 khẩn cấp và cập nhật bản vá 8.4.13.1 ngay khi có sẵn |
| MySQL Server 9.7 Innovation (9.7.0 – 9.7.4) | Bị ảnh hưởng nghiêm trọng | Oracle CSPU khẩn cấp | Áp dụng quy tắc tường lửa cô lập và nâng cấp phiên bản bảo mật mới |
| MySQL Server 26.10 | Bị ảnh hưởng nghiêm trọng | Oracle CSPU khẩn cấp | Kiểm tra gói nhị phân từ nhà phân phối và giới hạn truy cập mạng |
| MySQL Cluster (8.0.0–8.0.50, 8.4, 9.7, 26.10) | Bị ảnh hưởng nghiêm trọng | Oracle CSPU khẩn cấp | Bảo vệ các node quản trị trong mạng riêng ảo và nâng cấp đồng bộ |
| MySQL Server 8.0 (8.0.0 – 8.0.46) | Không dính lỗi trực tiếp | Đã hết hạn hỗ trợ EOL | Không dính lỗi này nhưng cần lên lộ trình nâng cấp vì đã ngừng vá lỗi |
| MariaDB (Tất cả phiên bản) | Không nằm trong diện ảnh hưởng | Mã nguồn client độc lập | Giữ nguyên phiên bản hiện hành, định kỳ rà soát cổng mạng |
Dữ liệu đối chiếu cho thấy lỗ hổng CVE-2026-114952 tập trung vào các bản MySQL thế hệ mới như 8.4 LTS và Innovation. Trong khi đó, MariaDB và các bản cũ không bị ảnh hưởng trực tiếp. Dưới đây là sơ đồ giải thích luồng gói tin xác thực của lỗ hổng CVE-2026-114952:
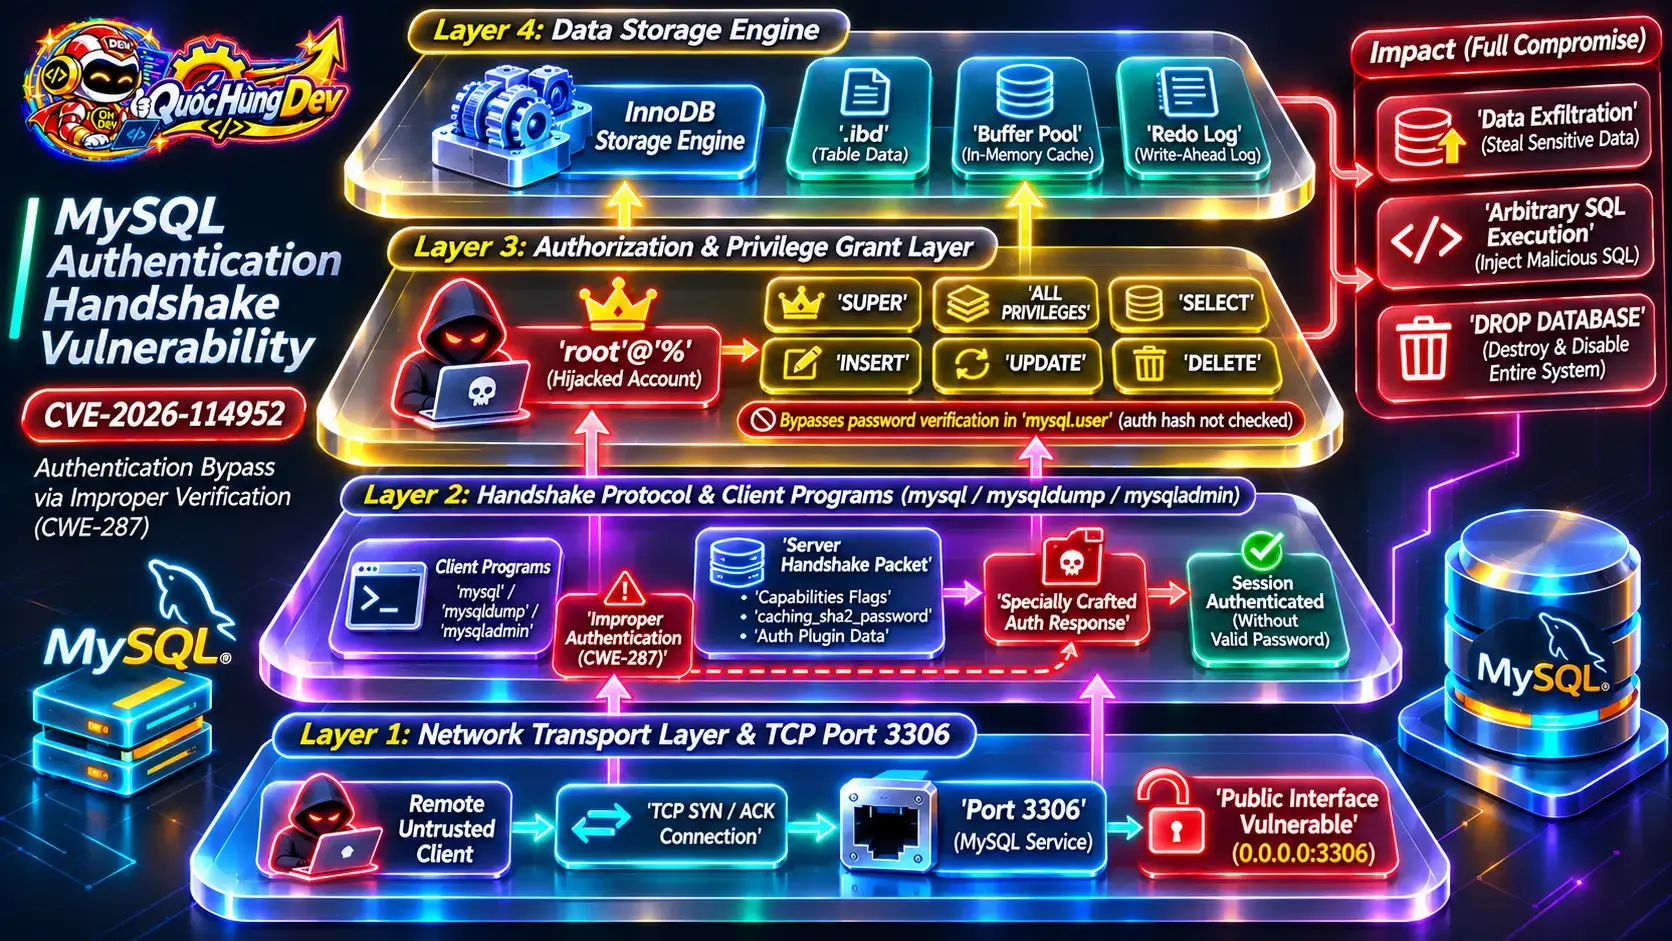
Nếu máy chủ lắng nghe tại 0.0.0.0, kẻ tấn công từ Internet có thể gửi gói tin bắt tay trực tiếp qua cổng 3306. Điều này giải thích vì sao chặn cổng mạng lại mang lại hiệu quả tức thì trước lỗ hổng CVE-2026-114952 trong lúc chờ bản vá chính thức.
Điểm khác biệt lớn nhất: so sánh bảo mật mysql và mariadb
Nhiều quản trị viên thắc mắc vì sao MariaDB không bị ảnh hưởng trong đợt công bố này. Để làm rõ, chúng ta cần so sánh bảo mật mysql và mariadb dựa trên nguồn gốc mã nguồn và sự phân tách kiến trúc.
Khác biệt về mã nguồn client và cơ chế bắt tay handshake
Dù MariaDB phân nhánh từ MySQL, hai dự án đã phát triển theo hai hướng độc lập. Khi so sánh bảo mật mysql và mariadb ở tầng client-server, kỹ sư MariaDB đã viết lại phần lớn thư viện client và tiện ích CLI. Cơ chế xử lý bắt tay và giao thức bảo mật của MariaDB không chia sẻ mã nguồn với các bản MySQL của Oracle.
Sự phân tách mã nguồn giúp MariaDB hoàn toàn nằm ngoài danh sách ảnh hưởng của lỗ hổng CVE-2026-114952. Trong khi mã Oracle dính lỗi logic client, MariaDB kiểm tra chữ ký băm độc lập, ngăn chặn gói tin giả mạo. Đây là điểm sáng khi so sánh bảo mật mysql và mariadb trong môi trường sản xuất thực tế.
Tình trạng vòng đời phiên bản MySQL 8.0 EOL và rủi ro tồn đọng
Với MySQL 8.0, dù không dính lỗ hổng CVE-2026-114952, quản trị viên không nên xem đây là giải pháp an toàn lâu dài. Dòng 8.0 đã kết thúc vòng đời hỗ trợ (EOL) sau bản bảo trì 8.0.46.
Khi chạm mốc EOL, nhà phát hành sẽ dừng toàn bộ bản vá bảo mật và tính năng. Nếu có lỗ hổng zero-day mới trên nhánh 8.0, hệ thống sẽ không có bản vá chính thức. Do đó, dù chưa dính lỗ hổng CVE-2026-114952, việc nâng cấp lên MySQL 8.4 LTS là bước đi tất yếu của doanh nghiệp.
Cơ chế vá lỗi của mariadb so với các đợt cập nhật CSPU
Quá trình so sánh bảo mật mysql và mariadb còn thể hiện rõ nét qua quy trình phát hành bản vá an ninh giữa hai tổ chức. Oracle thường vá lỗi theo từng quý định kỳ. Tuy nhiên, đợt cập nhật khẩn cấp CSPU ngoài lịch cho lỗ hổng CVE-2026-114952 chứng tỏ mức độ nguy cấp mà Oracle nhìn nhận về sự cố này.
Ngược lại, MariaDB phát hành bản vá linh hoạt, các bản sửa lỗi được đẩy vào kho Linux rất nhanh chóng. Với hệ thống chạy MariaDB, dù an toàn trước lỗ hổng CVE-2026-114952, đội ngũ vẫn cần cập nhật định kỳ để phòng ngừa các rủi ro khác. Kết quả so sánh bảo mật mysql và mariadb khẳng định việc quản trị cổng mạng luôn là yêu cầu tiên quyết.
Phân tích kỹ thuật chuyên sâu: giải mã vector tấn công qua mạng
Để đánh giá tác động thực tế của lỗ hổng CVE-2026-114952, chúng ta cần giải mã vector mạng và cách thức kẻ xấu khai thác cấu hình sơ hở thâm nhập database. Hiểu rõ phương thức tấn công của lỗ hổng CVE-2026-114952 là chìa khóa triển khai phòng vệ hiệu quả.
Phân tích vector tấn công CVSS qua cổng 3306 mặc định
Cổng TCP 3306 là mục tiêu săn lùng hàng đầu của các công cụ quét mạng tự động như Masscan hay ZMap. Nhiều quản trị viên vô tình mở lắng nghe trên IP công cộng khiến cổng database bị lộ ra ngoài.
Khi cổng 3306 lộ ra ngoài, kẻ tấn công có thể kết nối thẳng tới máy chủ. Với lỗ hổng CVE-2026-114952, kẻ tấn công không cần tiến hành các cuộc tấn công vét cạn mật khẩu (Brute-force) hay tấn công từ điển vốn dễ bị phát hiện bởi các công cụ bảo vệ máy chủ. Chúng chỉ cần gửi gói tin bắt tay giả mạo kích hoạt lỗi logic client, ép máy chủ cấp phiên hợp lệ. Việc khai thác lỗ hổng CVE-2026-114952 diễn ra vô cùng nhanh chóng.
Nguy cơ rò rỉ dữ liệu, truy cập trái phép và xóa sạch database
Hậu quả khi kẻ tấn công vượt qua xác thực là vô cùng thảm khốc. Khi đã chiếm phiên quản trị qua lỗ hổng CVE-2026-114952, tin tặc có thể thực hiện mọi thao tác SQL trên database:
- Trích xuất toàn bộ dữ liệu nhạy cảm (Data Exfiltration): Kẻ tấn công truy vấn toàn bộ các bảng chứa thông tin khách hàng, thẻ thanh toán, bí mật kinh doanh, địa chỉ email và mật khẩu đã băm.
- Chiếm đoạt quyền điều khiển ứng dụng: Trong các nền tảng CMS như WordPress, kẻ tấn công có thể chèn trực tiếp một tài khoản quản trị mới vào bảng dữ liệu người dùng hoặc thay đổi địa chỉ URL trang web để điều hướng độc giả sang các trang lừa đảo độc hại.
- Phá hủy cấu trúc dữ liệu và tống tiền (Ransomware/Data Wipe): Tin tặc có thể xóa sạch database, mã hóa bảng dữ liệu và tống tiền.
Các hành vi này diễn ra qua câu lệnh SQL chuẩn, giám sát web khó phát hiện cho tới khi thảm họa xảy ra do lỗ hổng CVE-2026-114952 trên hệ thống.
Hiện tượng khai thác tự động hóa theo cảnh báo của CISA
Cảnh báo đáng chú ý của CISA đối với lỗ hổng CVE-2026-114952 là thuộc tính Automatable ở mức Yes. Điều này nghĩa là lỗ hổng CVE-2026-114952 dễ dàng bị đóng gói thành module tự động trong Metasploit hoặc botnet quét mạng.
Dù hiện chưa có mã PoC công khai hay tấn công diện rộng, khoảng cách từ lúc công bố bản vá tới khi có mã khai thác là rất ngắn. Vì vậy, chờ đợi sự cố xảy ra mới hành động sẽ đẩy máy chủ vào tình thế hiểm nghèo trước lỗ hổng CVE-2026-114952.
Quy trình kỹ thuật: hướng dẫn khắc phục lỗ hổng mysql khẩn cấp
Để bảo vệ database trong khi chờ gói nhị phân cập nhật, kỹ sư cần triển khai hướng dẫn khắc phục lỗ hổng mysql theo 4 bước chuẩn mực dưới đây nhằm triệt tiêu bề mặt tấn công của lỗ hổng CVE-2026-114952.
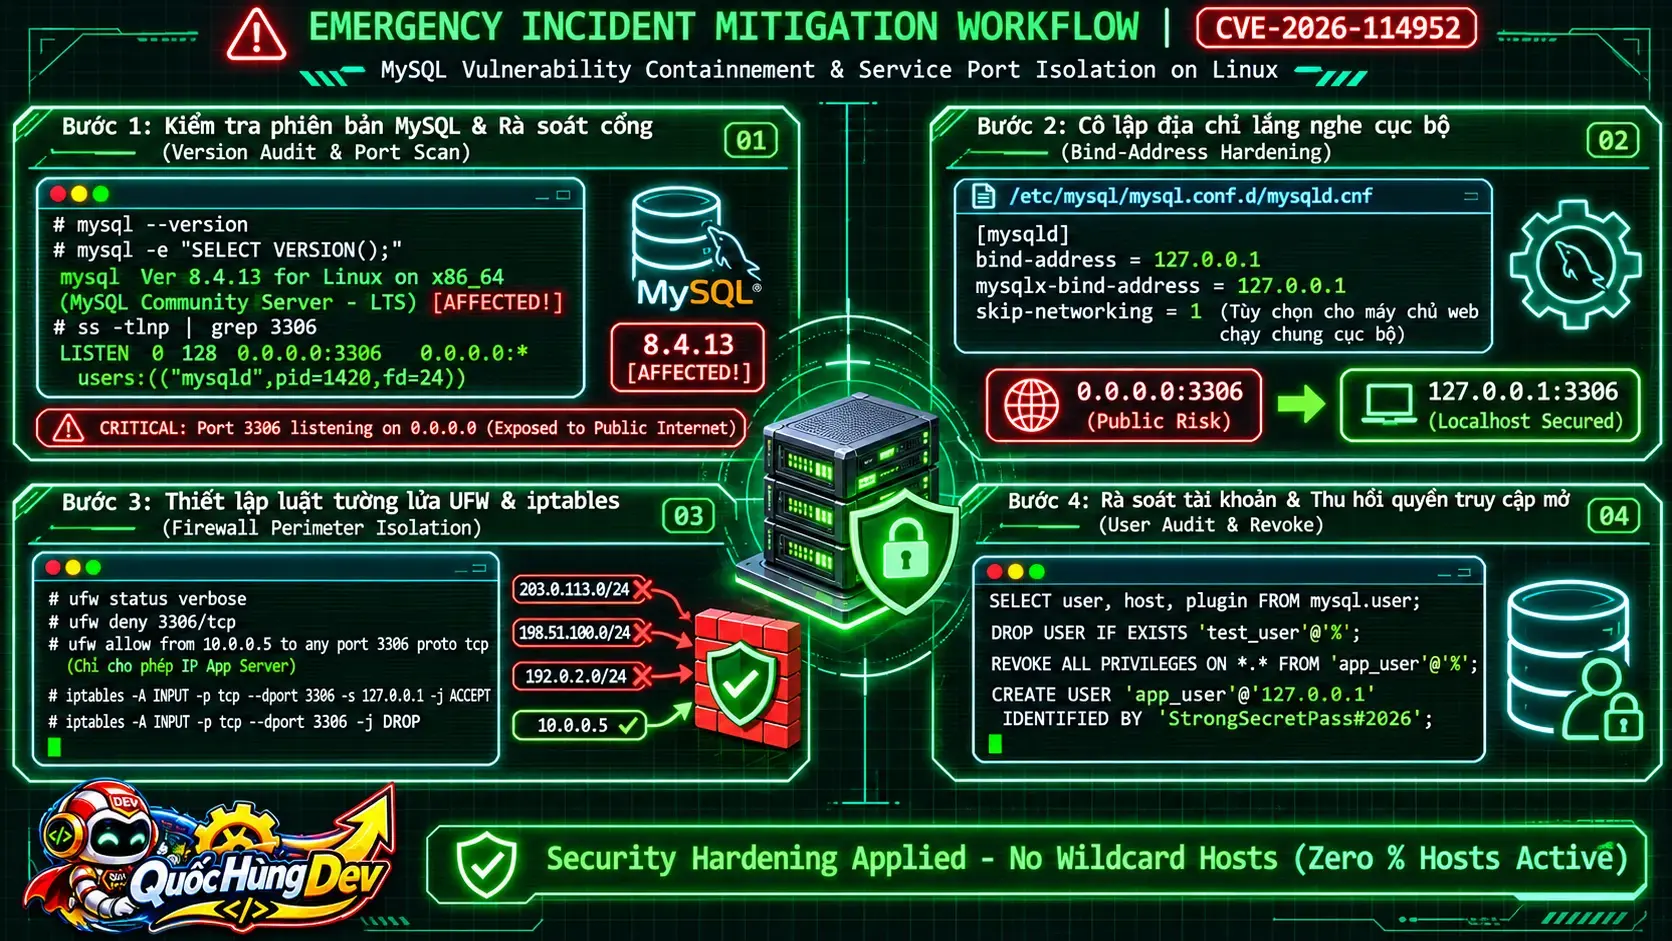
Lệnh kiểm tra phiên bản database đang chạy trên Linux
Bước đầu tiên trong hướng dẫn khắc phục lỗ hổng mysql là xác định chính xác số hiệu phiên bản đang vận hành trên máy chủ. Đăng nhập terminal qua SSH và thực thi các lệnh:
# Kiểm tra phiên bản qua tiện ích nhị phân
mysql --version

# Hoặc kiểm tra trực tiếp từ dịch vụ đang chạy
mysql -u root -p -e "SELECT VERSION();"
Nếu phiên bản thuộc dải 8.4.0–8.4.13 hoặc 9.7.0–9.7.4, máy chủ đang gặp nguy hiểm trực tiếp từ lỗ hổng CVE-2026-114952 và cần được áp dụng ngay các biện pháp cô lập tiếp theo trong hướng dẫn khắc phục lỗ hổng mysql.
Rà soát cổng 3306 và thiết lập cô lập bind-address
Kiểm tra cổng dịch vụ có bị phơi bày ra Internet không bằng lệnh socket:
# Rà soát cổng đang lắng nghe trên máy chủ
ss -tlnp | grep 3306
Nếu cột Local Address hiển thị 0.0.0.0:3306 hoặc :::3306, nghĩa là bất kỳ ai trên Internet cũng có thể gửi gói tin tới dịch vụ database. Để khắc phục, mở tệp cấu hình máy chủ cơ sở dữ liệu (thường đặt tại /etc/mysql/mysql.conf.d/mysqld.cnf hoặc /etc/my.cnf) và chỉnh sửa thông số liên kết:
[mysqld]
# Chỉ lắng nghe kết nối nội bộ từ localhost
bind-address = 127.0.0.1
mysqlx-bind-address = 127.0.0.1

# Nếu ứng dụng web chạy chung trên cùng máy chủ, có thể tắt hẳn giao tiếp mạng qua TCP
# skip-networking
Sau khi lưu tệp cấu hình, khởi động lại dịch vụ bằng lệnh systemctl restart mysql và kiểm tra lại bằng lệnh ss -tlnp | grep 3306 để đảm bảo cổng chỉ còn gắn với địa chỉ 127.0.0.1:3306. Đây là bước mấu chốt trong hướng dẫn khắc phục lỗ hổng mysql giúp vô hiệu hóa hoàn toàn vector tấn công từ xa của lỗ hổng CVE-2026-114952.
Thiết lập tường lửa UFW và iptables chặn truy cập từ môi trường mạng
Để thiết lập phòng thủ chiều sâu, quản trị viên cần cấu hình quy tắc tường lửa nghiêm ngặt. Nếu sử dụng tường lửa UFW trên Ubuntu/Debian:
# Chặn toàn bộ truy cập từ bên ngoài vào cổng 3306
sudo ufw deny 3306/tcp

# Nếu có máy chủ ứng dụng chuyên dụng nằm ở IP riêng (ví dụ 10.0.0.5), chỉ cho phép IP này
sudo ufw allow from 10.0.0.5 to any port 3306 proto tcp

# Tải lại cấu hình tường lửa và kiểm tra trạng thái
sudo ufw reload
sudo ufw status verbose
Nếu hệ thống dùng trực tiếp iptables, hãy áp dụng:
# Cho phép kết nối cục bộ
iptables -A INPUT -p tcp -s 127.0.0.1 --dport 3306 -j ACCEPT

# Cho phép IP máy chủ ứng dụng nội bộ
iptables -A INPUT -p tcp -s 10.0.0.5 --dport 3306 -j ACCEPT

# Chặn tất cả các nguồn truy cập khác vào cổng 3306
iptables -A INPUT -p tcp --dport 3306 -j DROP
Việc thiết lập tường lửa vững chắc là chốt chặn quyết định trong hướng dẫn khắc phục lỗ hổng mysql, bảo vệ database ngay cả khi cấu hình dịch vụ vô tình bị sửa đổi đối với lỗ hổng CVE-2026-114952.
Rà soát tài khoản người dùng và thu hồi wildcard privileges
Một thói quen nguy hiểm thường gặp trong quản trị cơ sở dữ liệu là tạo tài khoản người dùng với ký tự đại diện máy chủ (ví dụ 'db_user'@'%'), cho phép kết nối từ bất kỳ địa chỉ IP nào. Hãy kiểm toán danh sách tài khoản trên console SQL:
-- Rà soát danh sách tài khoản và host được phép kết nối
SELECT user, host, plugin FROM mysql.user;

-- Thu hồi quyền truy cập từ mọi nơi đối với tài khoản ứng dụng
REVOKE ALL PRIVILEGES ON *.* FROM 'app_user'@'%';
DROP USER 'app_user'@'%';

-- Tạo lại tài khoản giới hạn nghiêm ngặt tại localhost hoặc IP mạng riêng
CREATE USER 'app_user'@'localhost' IDENTIFIED BY 'MatKhauPhucTapBaoMatGiaTriCao!#';
GRANT SELECT, INSERT, UPDATE, DELETE ON app_db.* TO 'app_user'@'localhost';
FLUSH PRIVILEGES;
Triệt tiêu tài khoản wildcard giúp thu hẹp bề mặt tấn công, phòng ngừa biến thể khai thác của lỗ hổng CVE-2026-114952. Thực hiện đầy đủ hướng dẫn khắc phục lỗ hổng mysql sẽ bảo vệ cơ sở dữ liệu bền vững.
Tình huống ứng dụng thực tế: bảo vệ máy chủ VPS chạy WordPress và website tin tức
Trên thực tế, hàng triệu trang web tin tức và blog sử dụng hệ quản trị nội dung WordPress vận hành trên các máy chủ ảo VPS. Trong mô hình này, cơ sở dữ liệu lưu giữ toàn bộ tài sản số giá trị nhất: tài khoản ban biên tập, nội dung bài viết, bình luận của độc giả và các thiết lập hệ thống quan trọng. Do đó, tác động tiềm tàng của lỗ hổng CVE-2026-114952 với quản trị web là rất đáng lưu tâm.
Tác động của lỗ hổng đến bảng wp_users và cấu hình wp-config.php
Nếu VPS bị khai thác qua lỗ hổng CVE-2026-114952, tin tặc có thể trực tiếp truy cập vào bảng dữ liệu cốt lõi wp_users và wp_usermeta. Chúng có thể đổi email admin, ghi đè mật khẩu băm hoặc tạo tài khoản super admin mới. Toàn bộ website sẽ bị chiếm quyền kiểm soát mà không để lại vết đăng nhập do lỗ hổng CVE-2026-114952.
Để tìm hiểu thêm về các cơ chế phòng thủ chuyên sâu cho website WordPress trước các mối đe dọa an ninh mã nguồn, bạn đọc có thể tham khảo bài viết phân tích chi tiết về khắc phục lỗ hổng WordPress Core CVE-2026-87902 và giải pháp triển khai CrowdSec WAF bảo vệ máy chủ toàn diện.
Giải pháp cấu hình unix domain socket cho ứng dụng web cục bộ
Đối với các máy chủ VPS mà máy chủ web Nginx/Apache và MySQL cùng nằm chung trên một hệ điều hành, giải pháp tối ưu nhất để miễn nhiễm với lỗ hổng CVE-2026-114952 là chuyển toàn bộ giao tiếp TCP sang Unix Domain Socket. Khi dùng socket, dữ liệu đi qua bộ nhớ kernel, loại bỏ hoàn toàn việc mở cổng TCP.
Trong tệp cấu hình wp-config.php của WordPress, hãy cập nhật hằng số định danh máy chủ cơ sở dữ liệu:
// Thay vì kết nối qua cổng TCP 127.0.0.1:3306
// define('DB_HOST', '127.0.0.1:3306');

// Hãy trỏ trực tiếp vào đường dẫn Unix Socket của hệ thống
define('DB_HOST', 'localhost:/var/run/mysqld/mysqld.sock');
Phương pháp này vừa triệt tiêu khả năng tấn công qua mạng từ lỗ hổng CVE-2026-114952 vừa tăng tốc độ truy vấn database từ 10% đến 20%, kết hợp kỹ thuật tối ưu php-fpm pm.max_children giảm TTFB trên máy chủ.
Tình huống ứng dụng thực tế: xử lý hệ thống doanh nghiệp và cơ sở dữ liệu phân tán
Ở doanh nghiệp lớn, database thường tổ chức dạng cụm phân tán để đảm bảo High Availability. Việc xử lý lỗ hổng CVE-2026-114952 trên các cụm này đòi hỏi quy trình phối hợp kỹ thuật chặt chẽ hơn rất nhiều.
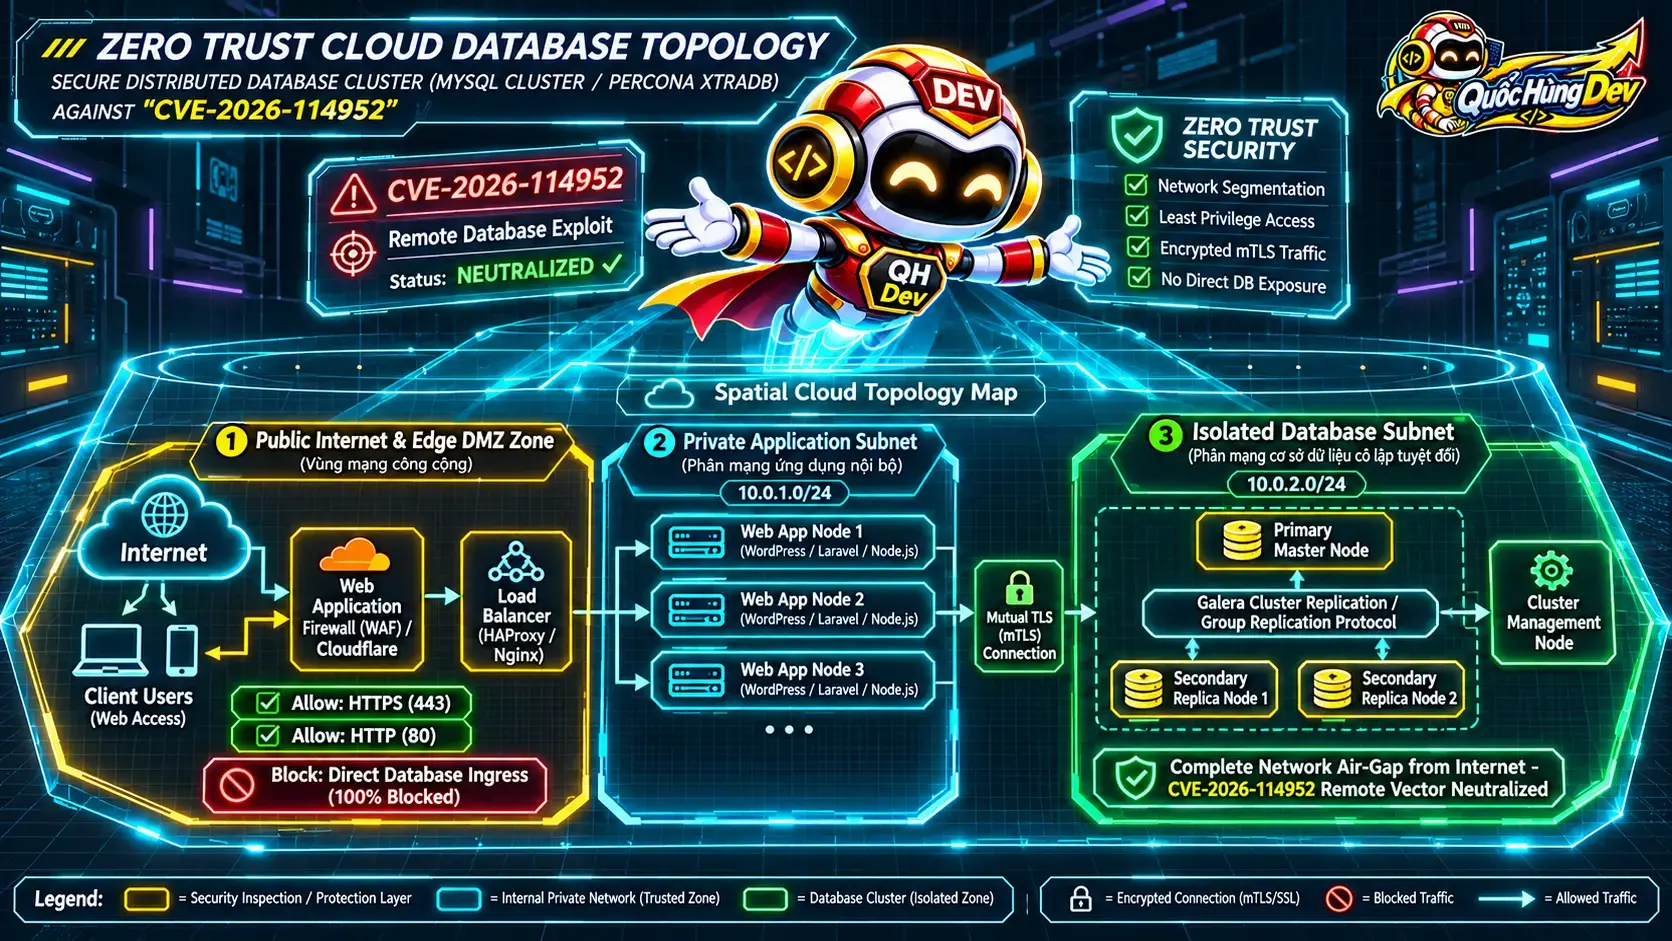
Quy trình xử lý cho cụm database phân tán và percona xtradb
Báo cáo Oracle chỉ rõ các bản MySQL Cluster (nhánh 8.0, 8.4, 9.7) đều chịu tác động của lỗ hổng CVE-2026-114952. Trong cụm, các node quản trị (ndb_mgmd) và data nodes (ndbd) liên tục giao tiếp với SQL nodes (mysqld).
Để bảo vệ cụm an toàn, kỹ sư nên tham khảo mô hình chuẩn trong hướng dẫn cài đặt Percona XtraDB Cluster trên Ubuntu, tiến hành nâng cấp luân phiên từng node sau khi đã cách ly lưu lượng qua load balancer để ngăn ngừa lỗ hổng CVE-2026-114952.
Chiến lược cách ly mạng VPC trên nền tảng điện toán đám mây
Trên đám mây như AWS hay Google Cloud, chiến lược cốt lõi trước lỗ hổng CVE-2026-114952 là áp dụng mạng riêng ảo VPC (Virtual Private Cloud). Database phải nằm trong subnet riêng biệt, tuyệt đối không gán IP công cộng hay Internet Gateway.
Giao tiếp tới database chỉ cho phép từ subnet ứng dụng qua Security Groups chặt chẽ. Khi không có định tuyến từ Internet, nguy cơ khai thác từ xa của lỗ hổng CVE-2026-114952 sẽ bị triệt tiêu ngay từ tầng biên mạng.
Chi phí thực tế, hạn mức sử dụng và chi phí ứng cứu sự cố database
Khi sự cố khai thác database xảy ra, tổn thất tài chính thường vượt xa dự tính ban đầu. Việc tính toán bài toán chi phí ứng cứu sự cố database so với chi phí đầu tư phòng thủ chủ động là cơ sở then chốt để các nhà quản lý đưa ra quyết định đầu tư an toàn thông tin kịp thời trước lỗ hổng CVE-2026-114952.
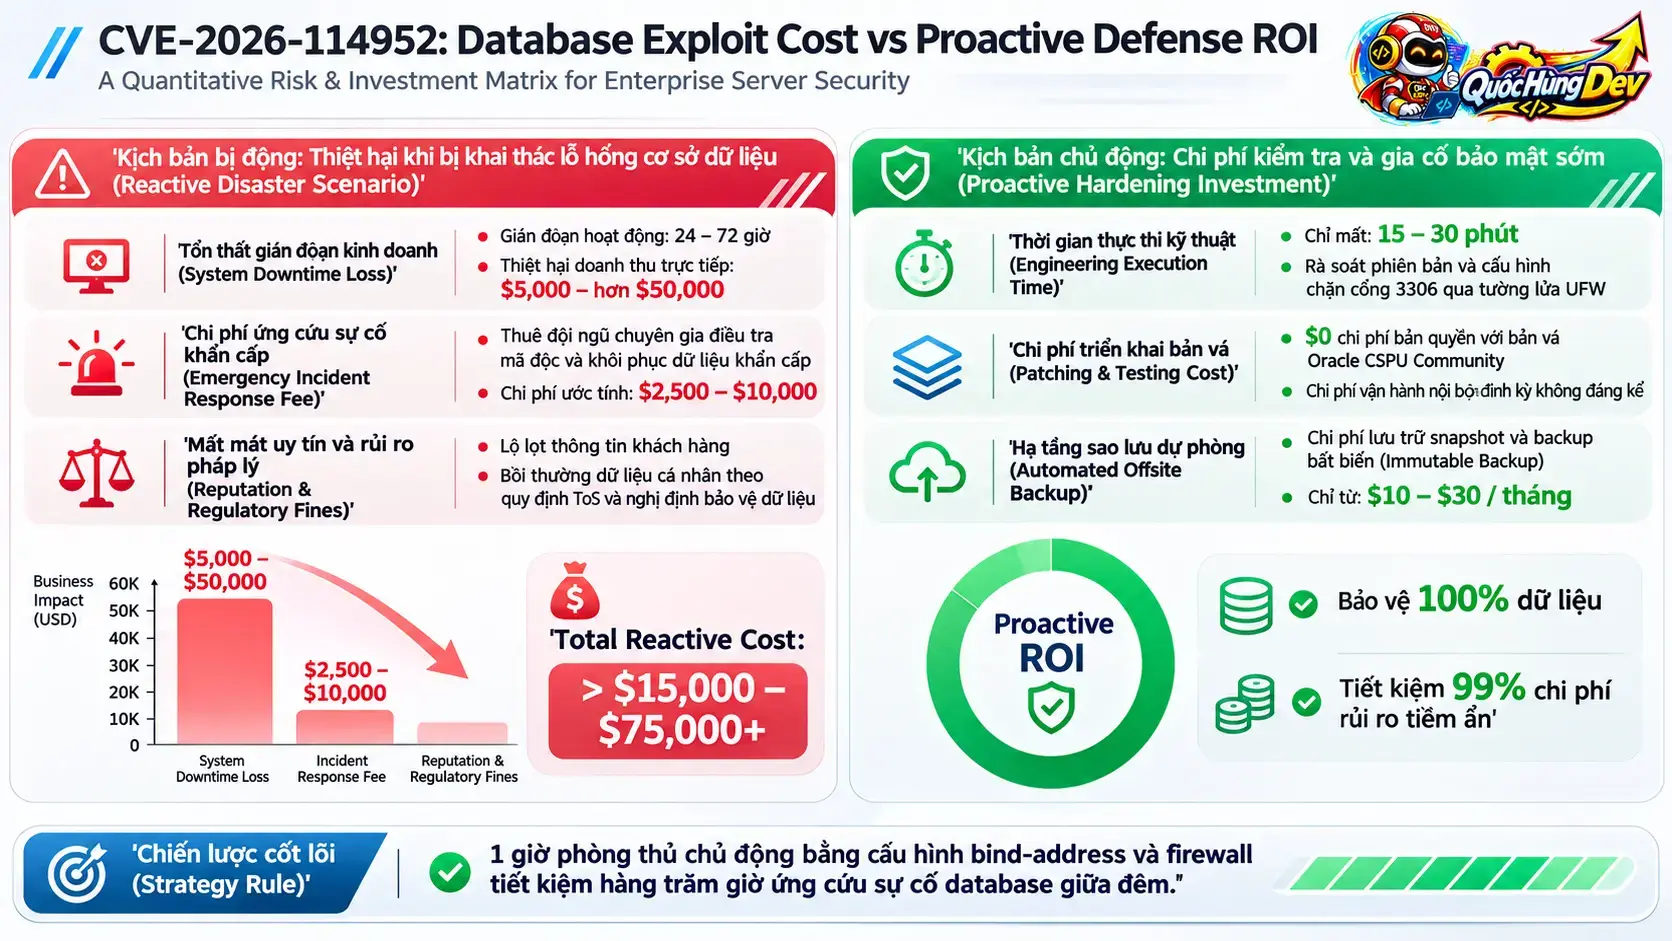
Bảng dưới đây đối chiếu chi phí giữa hai kịch bản: xử lý bị động và chủ động phòng ngừa lỗ hổng CVE-2026-114952:
| Hạng mục chi phí | Kịch bản thụ động (Bị tấn công khai thác) | Kịch bản chủ động (Phòng thủ và rà soát sớm) | Mức độ tối ưu tài chính |
|---|---|---|---|
| Thiệt hại gián đoạn hoạt động | Tổn thất doanh thu nặng nề do database bị sập hoặc ngừng trệ từ 12 đến 48 giờ | Hoạt động kinh doanh thông suốt 100%, bảo trì định kỳ chỉ mất < 15 phút | Tránh thất thoát toàn bộ doanh thu giao dịch trực tuyến |
| Chi phí ứng cứu sự cố database | Thuê đội ngũ chuyên gia điều tra số forensics và cứu hộ dữ liệu khẩn cấp | Tận dụng nguồn lực kỹ sư nội bộ thực thi theo quy trình chuẩn hóa | Tiết kiệm hoàn toàn chi phí thuê ngoài đột xuất |
| Thiệt hại uy tín và khách hàng | Khách hàng mất lòng tin khi dữ liệu cá nhân bị rò rỉ ra các diễn đàn ngầm | Bảo vệ uy tín thương hiệu tuyệt đối, tuân thủ cam kết bảo mật dịch vụ | Duy trì giá trị vô hình và vị thế cạnh tranh trên thị trường |
| Rủi ro pháp lý và bồi thường | Nguy cơ bị phạt hành chính và bồi thường thiệt hại theo quy định pháp luật | Hồ sơ tuân thủ an toàn thông tin minh bạch, đầy đủ chứng chỉ kỹ thuật | Triệt tiêu hoàn toàn rủi ro kiện tụng và chế tài pháp lý |
Những con số phân tích thực tế chứng minh rằng việc bố trí ngân sách cho chi phí ứng cứu sự cố database trong tình huống khẩn cấp luôn đắt đỏ gấp hàng chục lần so với việc đào tạo đội ngũ kỹ sư thực hiện rà soát và cấu hình bảo mật đúng chuẩn. Đừng để hệ thống báo động đỏ mới tìm giải pháp xử lý lỗ hổng CVE-2026-114952.
Đầu tư vào hạ tầng bảo mật từ sớm không chỉ giúp doanh nghiệp tối ưu hóa chi phí ứng cứu sự cố database mà còn ngăn chặn triệt để nguy cơ gián đoạn kinh doanh do lỗ hổng CVE-2026-114952 trên diện rộng.
Ma trận ra quyết định cấu hình theo quy mô hệ thống
Mỗi quy mô hạ tầng đòi hỏi phương án kỹ thuật tương ứng để tối ưu an toàn. Dưới đây là ma trận quyết định khuyến nghị khi đối phó với lỗ hổng CVE-2026-114952:
Hạ tầng máy chủ đơn (VPS nhỏ và vừa)
Áp dụng cho blog cá nhân, website doanh nghiệp nhỏ chạy chung Web và Database trên một máy chủ:
- Thiết lập ngay
bind-address = 127.0.0.1trong tệp cấu hình máy chủ. - Chuyển toàn bộ chuỗi kết nối ứng dụng sang Unix Domain Socket.
- Khóa hoàn toàn cổng 3306 trên tường lửa UFW hoặc bảng iptables.
- Bật chế độ tự động cập nhật các bản vá bảo mật của hệ điều hành.
Hạ tầng tầm trung (kiến trúc phân tầng multi-tier)
Áp dụng cho các sàn thương mại điện tử, cổng thông tin có máy chủ Web và Database tách biệt:
- Gán địa chỉ IP nội bộ cho cơ sở dữ liệu, loại bỏ hoàn toàn Public IP.
- Cấu hình tường lửa chỉ mở cổng 3306 cho danh sách IP máy chủ web chỉ định.
- Xóa bỏ toàn bộ các tài khoản cơ sở dữ liệu có chứa ký tự đại diện wildcard.
- Kích hoạt ghi nhật ký kiểm toán và theo dõi các truy vấn kết nối bất thường.
Hạ tầng doanh nghiệp lớn (cụm phân tán và tính sẵn sàng cao)
Áp dụng cho các hệ thống tài chính, ngân hàng, nền tảng SaaS cụm máy chủ tải cao:
- Cô lập toàn bộ các nút cụm trong phân mạng riêng tư biệt lập của VPC.
- Thiết lập đường truyền mã hóa lẫn nhau qua giao thức mTLS giữa các node.
- Xây dựng quy trình kiểm thử nâng cấp luân phiên trên môi trường Staging.
- Tích hợp hệ thống phát hiện xâm nhập mạng tự động cô lập địa chỉ IP khả nghi.
Định vị chính xác quy mô giúp áp dụng giải pháp phòng ngự mạch lạc, triệt tiêu nguy cơ từ lỗ hổng CVE-2026-114952. Đây là định hướng then chốt để đối phó với lỗ hổng CVE-2026-114952 trong mọi kiến trúc hạ tầng.
Checklist an toàn và lưu ý kiểm tra phiên bản mysql
Trước khi thay đổi cấu hình hay cập nhật trên production, quản trị viên phải tuân thủ quy tắc an toàn dữ liệu:
⚠️ Cảnh báo an toàn dữ liệu sống còn: Tuyệt đối không bao giờ thực hiện nâng cấp phiên bản cơ sở dữ liệu hoặc can thiệp dịch vụ trên máy chủ sản xuất mà chưa hoàn tất việc sao lưu dữ liệu toàn diện. Hãy luôn đảm bảo bản sao lưu được lưu trữ độc lập tại một máy chủ lưu trữ chuyên dụng (như Proxmox Backup Server hoặc kho lưu trữ S3) có cơ chế chống ghi đè bất biến (Immutable Backup) để sẵn sàng phục hồi khi xảy ra sự cố ngoài ý muốn.
Các bước sao lưu database an toàn bằng mysqldump trước khi vá lỗi
Quy trình sao lưu toàn diện cho database với tham số đảm bảo tính nhất quán bảng InnoDB:
# Sao lưu toàn bộ cơ sở dữ liệu với chế độ single-transaction an toàn
mysqldump -u root -p --all-databases   --single-transaction   --quick   --lock-tables=false   --routines   --triggers   --events   | gzip > /backup/mysql_full_backup_$(date +%F_%H%M%S).sql.gz
Để thiết lập giải pháp sao lưu tự động cho hệ thống máy ảo, bạn có thể tham khảo cài đặt Proxmox Backup Server sao lưu VM toàn diện.
Quy trình theo dõi bản phát hành community và triển khai bản vá
Một lưu ý kiểm tra phiên bản mysql vô cùng quan trọng đối với cộng đồng người dùng mã nguồn mở là phân biệt giữa tài liệu thông báo của Oracle và các gói nhị phân Community. Tài liệu CPU440 của Oracle thường cung cấp bản vá trước cho khách hàng có My Oracle Support. Bản vá Community (như 8.4.13.1) sẽ phát hành sau trên kênh tải chính thức và kho phần mềm của Ubuntu, Debian.
Do đó, đội ngũ kỹ sư cần ghi nhớ lưu ý kiểm tra phiên bản mysql và thường xuyên thực thi lệnh kiểm tra kho cập nhật của hệ điều hành:
# Cập nhật danh mục gói phần mềm trên Ubuntu/Debian
sudo apt update

# Kiểm tra các phiên bản mysql-server khả dụng trong kho
apt-cache policy mysql-server
Trong thời gian chờ gói cập nhật xuất hiện chính thức trong kho distro, các bước chặn cổng 3306 và cô lập địa chỉ bind-address theo hướng dẫn khắc phục lỗ hổng mysql ở trên chính là tấm lá chắn bảo vệ an toàn nhất cho máy chủ trước lỗ hổng CVE-2026-114952. Thêm một lưu ý kiểm tra phiên bản mysql là luôn kiểm tra tính tương thích của plugin trước khi nâng cấp.
Cảnh báo liên đới về lỗ hổng bảo mật CVE-2026-114938
Trong cùng đợt CSPU vừa qua, Oracle cũng vá lỗ hổng nghiêm trọng Java4Shell CVE-2026-114938 trên OpenJDK. Nếu máy chủ chạy cả MySQL lẫn ứng dụng Java (như Elasticsearch, Kafka), bạn cần nâng cấp đồng bộ cả hai để tránh tấn công dây chuyền với lỗ hổng CVE-2026-114952.
Câu hỏi thường gặp về lỗ hổng CVE-2026-114952
MariaDB có bị ảnh hưởng bởi lỗ hổng CVE-2026-114952 không?
Hoàn toàn không. MariaDB không nằm trong danh sách các hệ thống bị tác động bởi lỗ hổng CVE-2026-114952 được Oracle công bố. Mặc dù cùng có chung nguồn gốc lịch sử, MariaDB sở hữu bộ mã nguồn thư viện máy khách và cơ chế giao tiếp độc lập. Do đó, nếu máy chủ của bạn đang sử dụng các phiên bản MariaDB (như nhánh 10.6, 10.11 hay 11.4), bạn không cần phải lo lắng về lỗi bỏ qua xác thực này, nhưng vẫn nên duy trì thói quen đóng cổng 3306 khỏi Internet công cộng để đảm bảo an toàn tối đa.
Nếu máy chủ vẫn đang chạy MySQL 8.0 thì có an toàn trước lỗ hổng này không?
Máy chủ chạy MySQL Server nhánh 8.0 không nằm trong diện bị tác động trực tiếp bởi lỗ hổng CVE-2026-114952. Tuy nhiên, điều này không có nghĩa là hệ thống của bạn hoàn toàn an toàn. Dòng sản phẩm MySQL 8.0 đã chính thức kết thúc vòng đời hỗ trợ (End of Life) và không còn nhận được bất kỳ bản vá bảo mật nào trong tương lai. Lời khuyên tốt nhất là quản trị viên nên lập kế hoạch nâng cấp lên MySQL 8.4 LTS đã được vá lỗi đầy đủ thay vì tiếp tục duy trì phiên bản cũ.
Đã có mã khai thác PoC công khai hoặc chiến dịch tấn công thực tế chưa?
Theo ghi nhận từ các tổ chức an ninh mạng uy tín như CISA và NVD, tính đến thời điểm hiện tại chưa có báo cáo nào về việc phát hiện mã khai thác công khai (Proof of Concept) hay các chiến dịch tấn công diện rộng trên thực địa liên quan tới lỗ hổng CVE-2026-114952. Tuy nhiên, do lỗ hổng được đánh giá ở mức Automatable với điểm CVSS 9.1, các chuyên gia an ninh dự báo mã khai thác sẽ sớm xuất hiện. Vì vậy, việc áp dụng biện pháp phòng ngự ngay hôm nay là bắt buộc.
Số hiệu phiên bản vá Community chính thức cho MySQL 8.4 là gì?
Theo thông tin ghi nhận sơ bộ từ ghi chú phát hành nhằm khắc phục lỗ hổng CVE-2026-114952, bản vá dành cho nhánh 8.4 LTS được dự kiến mang số hiệu bảo trì 8.4.13.1. Các kỹ sư quản trị hệ thống nên thường xuyên theo dõi kho phần mềm chính thức của nhà phát hành MySQL và kho ứng dụng của bản phân phối Linux đang sử dụng để tải về gói cập nhật ngay khi được phát hành công khai.
Nếu sử dụng các dịch vụ Database as a Service như RDS hoặc Cloud SQL thì cần làm gì?
Với Managed Database như Amazon RDS hay Cloud SQL, nhà cung cấp sẽ tự áp dụng bản vá cho lỗ hổng CVE-2026-114952. Nhiệm vụ của bạn là kiểm tra Security Groups và Network ACLs, tuyệt đối không mở kết nối 0.0.0.0/0 vào database.
Tại sao chặn cổng 3306 lại là biện pháp phòng thủ cấp bách nhất hiện nay?
Bởi vì lỗ hổng CVE-2026-114952 là một lỗ hổng khai thác từ xa qua giao thức mạng (Network Vector). Nếu cổng dịch vụ cơ sở dữ liệu được cô lập hoàn toàn chỉ cho phép kết nối nội bộ từ localhost hoặc mạng riêng ảo nội bộ, gói tin tấn công từ tin tặc bên ngoài sẽ bị chặn đứng ngay từ tầng mạng trước khi có thể chạm tới tiến trình dịch vụ, giúp hệ thống an toàn 100% trong khi chờ đợi bản vá lỗ hổng CVE-2026-114952.
Kết luận và định hướng công nghệ an toàn bền vững
Bản cập nhật an ninh khẩn cấp giải quyết lỗ hổng CVE-2026-114952 là lời nhắc nhở sâu sắc về tầm quan trọng của việc thiết lập các tầng phòng ngự mạng vững chắc. Trong kỷ nguyên tấn công tự động hóa, mở cổng cơ sở dữ liệu ra Internet là sai lầm nguy hiểm không tổ chức nào nên mắc. Làm chủ và loại bỏ rủi ro từ lỗ hổng CVE-2026-114952 sẽ tạo tiền đề vững chắc cho hoạt động số của doanh nghiệp.
Bằng cách thực hiện nghiêm túc việc so sánh bảo mật mysql và mariadb để xác định phạm vi ảnh hưởng, tuân thủ các bước trong hướng dẫn khắc phục lỗ hổng mysql qua việc thiết lập tường lửa và bind-address, kết hợp với các lưu ý kiểm tra phiên bản mysql định kỳ, các quản trị viên có thể hoàn toàn yên tâm bảo vệ an toàn cho cơ sở dữ liệu của mình. Sự chuẩn bị kỹ lưỡng này không chỉ giúp tổ chức tiết kiệm hàng ngàn đô la từ chi phí ứng cứu sự cố database mà còn củng cố vững chắc niềm tin của khách hàng đối với năng lực bảo mật hạ tầng trước lỗ hổng CVE-2026-114952.
Hãy đăng nhập máy chủ ngay hôm nay, rà soát cổng mạng và thiết lập bảo vệ nghiêm ngặt nhằm triệt tiêu hoàn toàn lỗ hổng CVE-2026-114952. Để mở rộng kiến thức tối ưu hạ tầng cơ sở dữ liệu bền vững, bạn có thể tham khảo thêm bài viết về cơ chế mức cô lập transaction chuyên sâu trong MySQL và 8 sai lầm khiến dự án bị rỗng ruột do database yếu.
Tham khảo tài liệu hướng dẫn kỹ thuật bảo mật chính thức từ Oracle và CISA: Oracle Critical Patch Updates and Security Alerts.