Hãy hình dung một công ty phần mềm đang tăng trưởng nóng từ 15 lên 150 nhân sự: lập trình viên mới vào dự án được cấp thẳng tài khoản quyền lực tối cao admin để tiện làm việc, nhân viên kế toán có thể xem được mã nguồn bí mật trên kho lưu trữ, còn thực tập sinh vô tình gõ nhầm một câu lệnh xóa sạch cơ sở dữ liệu môi trường thử nghiệm. Khi xảy ra sự cố, người quản trị hoàn toàn bế tắc vì không thể xác định ai đã thực hiện thao tác gì và ai có quyền hạn nào trong hệ thống.
Kịch bản hỗn loạn đó chính là bài toán kinh điển thúc đẩy mọi tổ chức công nghệ tìm hiểu RBAC là gì. Viết tắt của cụm từ Role-Based Access Control, đây là phương pháp phân quyền dựa trên vai trò được áp dụng rộng rãi nhất trên thế giới hiện nay, từ các ứng dụng web thông thường cho đến các cụm máy chủ đám mây khổng lồ.
Thay vì mất thời gian gán hàng nghìn quyền hạn riêng lẻ cho từng nhân viên, RBAC là gì thiết lập một tầng trừu tượng thông minh: gom các quyền hạn thành các vai trò (Roles) cụ thể, sau đó chỉ việc chỉ định người dùng vào các vai trò tương ứng. Nhờ đó, việc quản lý quyền truy cập trở nên khoa học, an toàn và dễ dàng kiểm toán theo chuẩn doanh nghiệp.
Nếu bạn từng tìm hiểu cách thiết lập an ninh máy chủ qua bài viết hướng dẫn SSH Hardening hoặc quản lý bảo mật container trong quy tắc Docker Security Best Practices, bạn sẽ thấy kiểm soát quyền hạn chính là lớp giáp phòng thủ đầu tiên. Trong bài viết chuyên sâu này, mình sẽ cùng bạn giải mã cặn kẽ RBAC là gì, 4 cấp độ mô hình theo chuẩn NIST, so sánh chi tiết giữa RBAC và ABAC, kèm file cấu hình Kubernetes RBAC thực chiến.
1. Bản chất kỹ thuật: RBAC là gì và nguyên lý quan hệ bộ ba User – Role – Permission
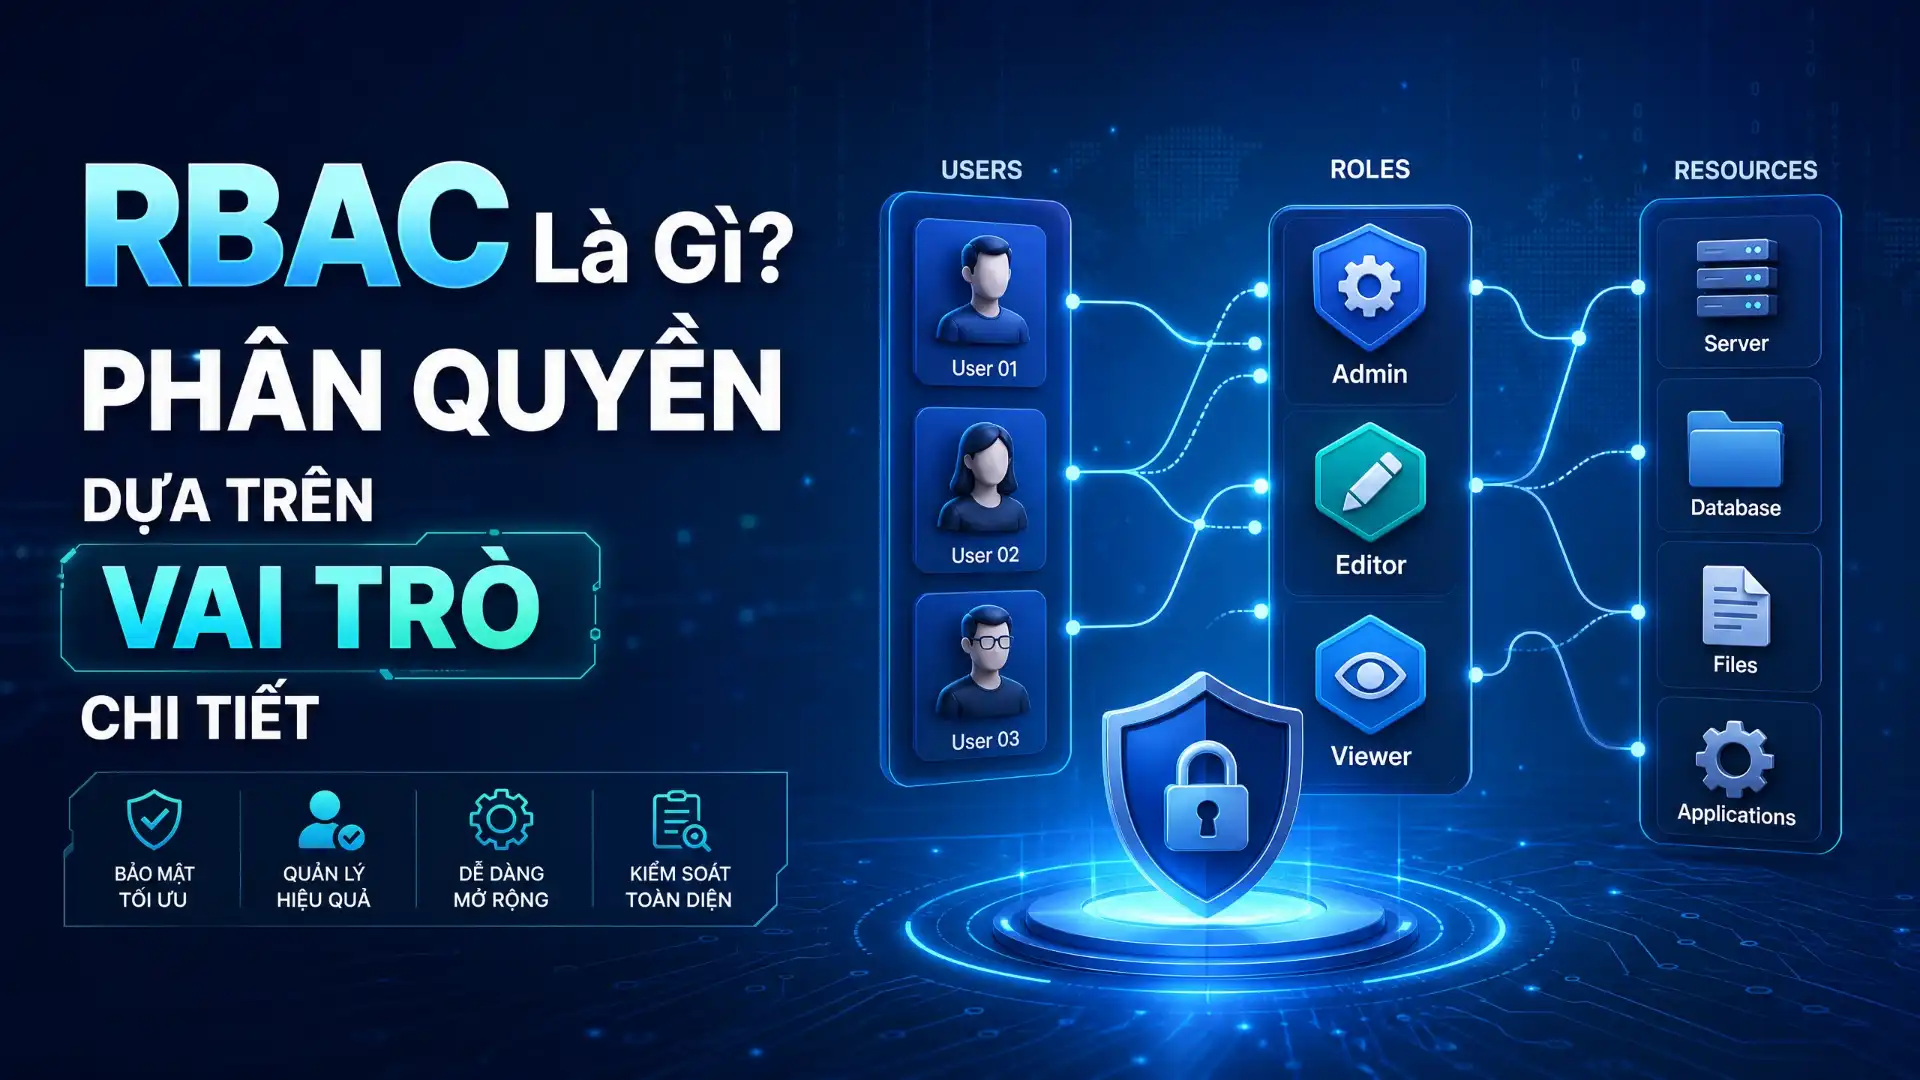
Để hiểu rõ gốc rễ kỹ thuật của RBAC là gì, chúng ta cần phân tích cấu trúc quan hệ cốt lõi giữa ba thực thể cơ bản trong hệ thống. Theo bách khoa toàn thư Wikipedia về Role-Based Access Control, cơ chế này hoạt động dựa trên mối quan hệ nhiều-nhiều (Many-to-Many) gián tiếp:
- Người dùng (Users / Subjects): Là các cá nhân, tài khoản dịch vụ (Service Accounts) hoặc các tiến trình phần mềm yêu cầu truy cập vào tài nguyên trong hệ thống RBAC là gì.
- Vai trò (Roles): Là tập hợp các thẩm quyền nghiệp vụ phản ánh chức năng công việc thực tế trong tổ chức (ví dụ: Kỹ sư phát triển, Quản trị viên hệ thống, Kế toán trưởng, Chăm sóc khách hàng).
- Quyền hạn (Permissions / Privileges): Là sự kết hợp giữa một hành động cụ thể (Action: đọc, tạo, sửa, xóa, thực thi) trên một tài nguyên xác định (Resource: bảng dữ liệu, tệp tin, API endpoint, namespace).
Điểm tinh túy của RBAC là gì là người dùng không bao giờ sở hữu quyền hạn trực tiếp. Mọi quyền hạn đều được gắn vào vai trò, và người dùng chỉ tiếp nhận quyền hạn thông qua các vai trò mà họ được chỉ định. Nhờ đó, việc luân chuyển nhân sự hoặc thay đổi cơ cấu phòng ban diễn ra vô cùng mượt mà mà không để lại các quyền hạn mồ côi (Orphaned Permissions).
Nguyên tắc Least Privilege và phân tách trách nhiệm trong RBAC là gì
Triết lý bảo mật cốt lõi khi vận hành RBAC là gì chính là nguyên tắc least privilege (Quyền hạn tối thiểu): mỗi người dùng chỉ được cấp phát đúng những quyền hạn tối thiểu cần thiết để hoàn thành công việc của mình, không hơn không kém. Một kỹ sư frontend không có lý do gì để truy cập vào cơ sở dữ liệu thanh toán, và một nhân viên kế toán không cần quyền xem mã nguồn ứng dụng.
Bên cạnh đó, RBAC là gì còn hỗ trợ cơ chế Phân tách trách nhiệm (Separation of Duties – SoD): ngăn chặn một cá nhân duy nhất có toàn quyền hoàn tất một quy trình nhạy cảm từ đầu đến cuối (ví dụ: người tạo yêu cầu thanh toán không thể tự duyệt và thực hiện chuyển tiền), từ đó phòng ngừa triệt để các hành vi gian lận nội bộ.
2. 4 Cấp độ mô hình RBAC theo tiêu chuẩn bảo mật NIST
Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) đã chuẩn hóa RBAC là gì thành một tiêu chuẩn kỹ thuật (NIST RBAC Model) gồm 4 cấp độ tiến hóa từ cơ bản đến nâng cao theo tiêu chuẩn NIST về Role-Based Access Control:
1. RBAC0 (Core RBAC): Mô hình cốt lõi
Đây là nền tảng cơ bản nhất của RBAC là gì, định nghĩa mối quan hệ gán quyền đa chiều giữa User, Role và Permission. Tại cấp độ này, một người dùng có thể sở hữu nhiều vai trò, và một vai trò có thể bao gồm nhiều quyền hạn khác nhau mà chưa có sự ràng buộc về mặt phân cấp hay thời gian.
2. RBAC1 (Hierarchical RBAC): Mô hình phân cấp vai trò
Cấp độ này bổ sung tính năng kế thừa quyền hạn theo sơ đồ cây (Role Hierarchy). Vai trò cấp cao tự động thừa hưởng toàn bộ quyền hạn của các vai trò cấp thấp hơn bên dưới. Ví dụ trong RBAC là gì: Vai trò Lead Engineer sẽ tự động có toàn bộ quyền của Software Engineer, kèm theo các quyền bổ sung như phê duyệt Pull Request hay truy cập môi trường Staging.
3. RBAC2 (Constrained RBAC): Mô hình ràng buộc trách nhiệm
Cấp độ này áp dụng các quy tắc ràng buộc nghiêm ngặt để đảm bảo an ninh trong RBAC là gì:
- Ràng buộc tĩnh (Static Separation of Duty – SSD): Người dùng không bao giờ được phép gán đồng thời hai vai trò xung đột (ví dụ: vừa làm Kiểm toán viên vừa làm Kế toán ghi sổ).
- Ràng buộc động (Dynamic Separation of Duty – DSD): Người dùng có thể sở hữu hai vai trò, nhưng không được phép kích hoạt đồng thời cả hai vai trò trong cùng một phiên đăng nhập (session).
4. RBAC3 (Symmetric RBAC): Mô hình toàn diện
RBAC3 là sự kết hợp hoàn hảo giữa RBAC1 (kế thừa) và RBAC2 (ràng buộc). Đây là mô hình toàn diện nhất của RBAC là gì, được áp dụng trong các hệ sinh thái phần mềm doanh nghiệp quy mô lớn, các hệ điều hành và các nền tảng điện toán đám mây như tài liệu quản lý danh tính và truy cập AWS IAM.
3. So sánh rbac và abac: Chọn mô hình nào cho kiến trúc phần mềm hiện đại?
Khi tìm hiểu RBAC là gì, các kỹ sư phần mềm thường gặp một đối trọng quen thuộc là ABAC (Attribute-Based Access Control – Kiểm soát quyền dựa trên thuộc tính). Việc so sánh rbac và abac sẽ giúp bạn xác định rõ khi nào nên giữ mô hình đơn giản và khi nào cần chuyển dịch sang cấp độ phức tạp hơn.
Bảng phân tích chi tiết dưới đây sẽ so sánh toàn diện hai trường phái kiểm soát truy cập này:
| Tiêu chí đánh giá | Mô hình RBAC là gì | Mô hình ABAC |
|---|---|---|
| Căn cứ cấp quyền | Dựa trên vai trò chức danh công việc của người dùng | Dựa trên các thuộc tính của User, Resource, Action và Environment |
| Độ linh hoạt ngữ cảnh | Cố định theo vai trò, khó xử lý ngữ cảnh thời gian, vị trí | Rất cao (ví dụ: chỉ cho xem tài liệu vào giờ hành chính tại trụ sở) |
| Độ phức tạp triển khai | Đơn giản, dễ thiết kế database, hiệu năng tra cứu cao | Rất phức tạp, đòi hỏi engine phân tích policy chuyên dụng (như OPA) |
| Khả năng mở rộng vai trò | Dễ bị bùng nổ vai trò (Role Explosion) khi nghiệp vụ phức tạp | Không sinh thêm vai trò mới, chỉ bổ sung thuộc tính điều kiện |
| Hiệu năng xử lý | Cực nhanh, chỉ cần tra cứu bảng quan hệ hoặc token JWT | Chậm hơn do phải tính toán biểu thức điều kiện động theo ngữ cảnh |
| Khả năng kiểm toán (Audit) | Rất dễ dàng kiểm tra ai có quyền gì thông qua vai trò | Khó kiểm toán toàn diện vì quyền thay đổi động theo từng yêu cầu |
Tóm lại, RBAC là gì là sự lựa chọn hoàn hảo cho 85% các ứng dụng doanh nghiệp nhờ tính đơn giản, dễ bảo trì và hiệu năng vượt trội. Bạn chỉ nên cân nhắc bổ sung ABAC khi hệ thống đòi hỏi các chính sách kiểm soát phụ thuộc vào vị trí địa lý (IP/Geo), thời gian hoặc các thuộc tính dữ liệu thay đổi liên tục.
4. Thiết kế cơ sở dữ liệu phân quyền RBAC chuẩn cho ứng dụng Web
Một câu hỏi thực tế của các lập trình viên backend khi tiếp cận RBAC là gì là thiết kế lược đồ cơ sở dữ liệu (Database Schema) như thế nào để vừa chuẩn hóa (Normalized), vừa đảm bảo hiệu năng truy vấn cao. Dưới đây là lược đồ cơ sở dữ liệu quan hệ gồm 5 bảng chuẩn mực:
-- 1. Bảng lưu trữ danh sách người dùng trong hệ thống
CREATE TABLE users (
    id SERIAL PRIMARY KEY,
    username VARCHAR(50) UNIQUE NOT NULL,
    email VARCHAR(100) UNIQUE NOT NULL,
    is_active BOOLEAN DEFAULT TRUE,
    created_at TIMESTAMP WITH TIME ZONE DEFAULT CURRENT_TIMESTAMP
);

-- 2. Bảng lưu trữ danh mục vai trò trong RBAC là gì
CREATE TABLE roles (
    id SERIAL PRIMARY KEY,
    name VARCHAR(50) UNIQUE NOT NULL, -- Ví dụ: 'admin', 'editor', 'viewer'
    description TEXT,
    created_at TIMESTAMP WITH TIME ZONE DEFAULT CURRENT_TIMESTAMP
);

-- 3. Bảng lưu trữ danh mục quyền hạn chi tiết
CREATE TABLE permissions (
    id SERIAL PRIMARY KEY,
    name VARCHAR(100) UNIQUE NOT NULL, -- Ví dụ: 'posts:create', 'posts:delete'
    resource VARCHAR(50) NOT NULL,     -- 'posts'
    action VARCHAR(50) NOT NULL,       -- 'create', 'delete'
    description TEXT
);

-- 4. Bảng liên kết Người dùng và Vai trò (Quan hệ N-N)
CREATE TABLE user_roles (
    user_id INT REFERENCES users(id) ON DELETE CASCADE,
    role_id INT REFERENCES roles(id) ON DELETE CASCADE,
    assigned_at TIMESTAMP WITH TIME ZONE DEFAULT CURRENT_TIMESTAMP,
    PRIMARY KEY (user_id, role_id)
);

-- 5. Bảng liên kết Vai trò và Quyền hạn trong RBAC là gì (Quan hệ N-N)
CREATE TABLE role_permissions (
    role_id INT REFERENCES roles(id) ON DELETE CASCADE,
    permission_id INT REFERENCES permissions(id) ON DELETE CASCADE,
    PRIMARY KEY (role_id, permission_id)
);

-- Tạo chỉ mục (Index) tối ưu hóa tốc độ truy vấn kiểm tra quyền
CREATE INDEX idx_user_roles_user ON user_roles(user_id);
CREATE INDEX idx_role_permissions_role ON role_permissions(role_id);
Khi người dùng gửi request, hệ thống sẽ thực hiện một câu truy vấn JOIN nhanh hoặc kiểm tra quyền đã được mã hóa sẵn trong token JWT (Claims). Để bảo vệ các API kiểm tra quyền này khỏi các cuộc tấn công quét tự động, bạn nên trang bị thêm kỹ thuật Rate Limiting API tại tầng gateway.
5. Cấu hình thực chiến Kubernetes RBAC: Role, ClusterRole và RoleBinding
Trong hệ sinh thái DevOps và hạ tầng đám mây, kubernetes rbac là cơ chế mặc định và bắt buộc để kiểm soát quyền hạn của kỹ sư và các ứng dụng chạy trên cụm máy chủ. Theo tài liệu phân quyền RBAC từ Kubernetes, hệ thống phân tách rạch ròi giữa hai phạm vi:
- Phạm vi Namespace: Sử dụng
Role(định nghĩa quyền) vàRoleBinding(gán quyền) chỉ áp dụng trong một phân vùng namespace cụ thể. - Phạm vi toàn cụm (Cluster-wide): Sử dụng
ClusterRolevàClusterRoleBindingáp dụng cho toàn bộ cluster (như quản lý Node, Persistent Volume hay kiểm tra các namespace khác nhau trong RBAC là gì).
Dưới đây là tệp tin cấu hình YAML mẫu hoàn chỉnh, thiết lập một tài khoản dịch vụ (ServiceAccount) dành cho kỹ sư phát triển chỉ có quyền đọc Pod và Logs trong namespace production nhằm tuân thủ nguyên tắc least privilege:
apiVersion: v1
kind: ServiceAccount
metadata:
  name: dev-reader-sa
  namespace: production
---
# Định nghĩa quyền hạn chỉ đọc trong namespace production
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  namespace: production
  name: pod-reader-role
rules:
- apiGroups: [""] # Nhóm API cốt lõi
  resources: ["pods", "pods/log"]
  verbs: ["get", "list", "watch"] # Chỉ cho phép xem, cấm tạo và xóa
- apiGroups: ["apps"]
  resources: ["deployments"]
  verbs: ["get", "list"]
---
# Gán vai trò cho ServiceAccount trong RBAC là gì
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: read-pods-binding
  namespace: production
subjects:
- kind: ServiceAccount
  name: dev-reader-sa
  namespace: production
roleRef:
  kind: Role
  name: pod-reader-role
  apiGroup: rbac.authorization.k8s.io
File cấu hình trên minh chứng sức mạnh của kubernetes rbac trong thực tế: bạn hoàn toàn có thể cấp quyền cho kỹ sư xem log để điều tra sự cố trực tiếp mà không phải lo lắng họ vô tình xóa nhầm Pod hoặc thay đổi cấu hình triển khai. Bạn có thể kết hợp phương pháp này trong mô hình GitOps cho DevOps Team để kiểm soát toàn bộ chính sách phân quyền bằng Git.
6. 7 Bước triển khai hệ thống phân quyền dựa trên vai trò thực chiến
Để xây dựng một hệ thống phân quyền dựa trên vai trò hoạt động trơn tru trong doanh nghiệp mà không gây tắc nghẽn công việc, bạn nên tuân thủ lộ trình 7 bước sau:
Bước 1: Khảo sát và Kiểm kê toàn bộ tài nguyên hệ thống
Liệt kê chi tiết mọi đối tượng cần được bảo vệ: các trang quản trị, các endpoint API, các bảng cơ sở dữ liệu, các bucket lưu trữ tệp tin. Việc xác định rõ tài nguyên là tiền đề không thể thiếu để áp dụng RBAC là gì.
Bước 2: Định nghĩa danh mục quyền hạn nguyên tử (Atomic Permissions)
Chuẩn hóa tên gọi quyền hạn theo cấu trúc resource:action (ví dụ: users:create, orders:export, billing:view). Tránh việc gom các quyền quá rộng làm mất đi tính kiểm soát chi tiết của RBAC là gì.
Bước 3: Nhóm các quyền hạn thành các vai trò nghiệp vụ thực tế
Gặp gỡ các trưởng bộ phận để định hình các vai trò chuẩn. Mỗi vai trò trong RBAC là gì phải phản ánh đúng chức năng công việc hàng ngày của nhân viên, hạn chế việc tạo ra các vai trò tạm thời cho từng cá nhân.
Bước 4: Thiết lập cây kế thừa vai trò (Role Hierarchy)
Tận dụng tính năng kế thừa để giảm thiểu công sức quản lý: vai trò Quản trị viên tự động kế thừa quyền của Biên tập viên; Biên tập viên kế thừa quyền của Người xem nội dung trong RBAC là gì.
Bước 5: Triển khai kiểm tra quyền tại tầng Middleware ứng dụng
Tích hợp logic xác thực và ủy quyền ngay tại các cổng chặn (Interceptor/Middleware) của backend. Đảm bảo mọi yêu cầu gửi đến API đều được đối chiếu quyền trước khi chạm vào mã nguồn xử lý nghiệp vụ của RBAC là gì.
Bước 6: Xây dựng quy trình cấp phát và thu hồi quyền tự động
Liên kết hệ thống quản lý danh tính (IdP như Okta, Azure AD, Keycloak) với hệ thống ứng dụng. Khi nhân viên chuyển đổi vị trí hoặc nghỉ việc, quyền hạn trong RBAC là gì sẽ được tự động cập nhật hoặc vô hiệu hóa ngay lập tức.
Bước 7: Thiết lập nhật ký kiểm toán và định kỳ đánh giá lại quyền
Ghi lại toàn bộ lịch sử gán vai trò, thu hồi vai trò và các lần người dùng bị từ chối truy cập (Access Denied). Định kỳ mỗi quý, người quản trị bảo mật phải rà soát lại danh sách người dùng để loại bỏ các quyền hạn dư thừa trong RBAC là gì.
7. Những cạm bẫy Role Explosion và kinh nghiệm kiểm toán phân quyền từ Cypher
Trong quá trình tái cấu trúc hệ thống phân quyền cho nhiều doanh nghiệp, mình nhận thấy căn bệnh nan y phổ biến nhất của RBAC là gì chính là hiện tượng Role Explosion (Bùng nổ vai trò). Đây là tình trạng số lượng vai trò trong hệ thống tăng lên chóng mặt, thậm chí nhiều hơn cả số lượng người dùng:
Khi có một nhân viên cần thêm một quyền đặc biệt, thay vì xem xét lại cấu trúc, người quản trị lại tạo ra một vai trò mới kiểu ‘Kế toán kiêm IT’. Lâu dần, hệ thống trở thành một mớ bòng bong không ai dám chạm vào.
Để ngăn chặn hiện tượng bùng nổ vai trò khi vận hành RBAC là gì, dưới đây là những lời khuyên thực chiến sống còn mà bạn nên áp dụng:
- Giữ số lượng vai trò ở mức tối thiểu: Một tổ chức 200 người chỉ nên duy trì từ 15 đến 25 vai trò nghiệp vụ cốt lõi. Hãy cố gắng ghép nhân viên vào các vai trò sẵn có thay vì tạo mới.
- Tận dụng gán nhiều vai trò (Multi-Role Assignment): Nếu một nhân viên vừa làm nội dung vừa hỗ trợ khách hàng, hãy gán cho họ hai vai trò độc lập (
EditorvàSupport) thay vì tạo ra một vai trò laiEditor_Supporttrong RBAC là gì. - Quy định thời hạn cho các quyền đặc biệt (Time-bound Access): Khi một kỹ sư cần quyền hạn cao để sửa lỗi khẩn cấp, chỉ cấp quyền tạm thời trong 2 đến 4 giờ qua các công cụ JIT (Just-In-Time Access) và tự động thu hồi khi hết giờ.
FAQ — 6 Câu hỏi thường gặp nhất về RBAC là gì
1. Sự khác biệt cốt lõi giữa Authentication và Authorization trong RBAC là gì?
Authentication (Xác thực) là quá trình xác minh danh tính xem bạn là ai (qua mật khẩu, mã OTP). Trong khi đó, Authorization (Ủy quyền) trong RBAC là gì là quá trình kiểm tra xem với danh tính đó, bạn có quyền hạn thực hiện hành động này trên tài nguyên hay không.
2. Có nên lưu trữ danh sách vai trò và quyền hạn trong JWT Token không?
Bạn chỉ nên lưu trữ danh sách tên vai trò (Roles) trong JWT để kiểm tra nhanh tại API Gateway. Tuyệt đối không nhồi nhét hàng trăm quyền hạn (Permissions) vào token vì sẽ làm tăng kích thước HTTP Header và gây khó khăn khi muốn thu hồi quyền ngay lập tức trước khi token hết hạn.
3. Khi nào một hệ thống nên chuyển từ RBAC sang ABAC?
Khi các quy tắc cấp quyền trong RBAC là gì bắt đầu phụ thuộc dày đặc vào ngữ cảnh động: ví dụ như vị trí địa lý của thiết bị, thời gian trong ngày, mức độ rủi ro của mạng kết nối hoặc thuộc tính chi tiết của đối tượng (như chỉ được sửa bài viết do chính mình tạo ra).
4. RBAC có đáp ứng được các tiêu chuẩn tuân thủ bảo mật SOX, HIPAA và ISO 27001 không?
Hoàn toàn có! RBAC là gì là cơ chế bắt buộc trong hầu hết các khung tiêu chuẩn an ninh thông tin quốc tế nhờ khả năng phân tách quyền hạn rõ ràng, thực thi nguyên tắc đặc quyền tối thiểu và cung cấp nhật ký kiểm toán minh bạch cho các thanh tra viên.
5. Làm sao để giải quyết phân quyền theo phòng ban và chi nhánh trong RBAC là gì?
Bạn có thể áp dụng mô hình Scoped RBAC: kết hợp vai trò với phạm vi (Scope/Tenant). Ví dụ: người dùng có vai trò Manager tại phạm vi Chi_Nhanh_Ha_Noi, nhưng chỉ có vai trò Viewer tại phạm vi Chi_Nhanh_TP_HCM.
6. Công cụ mã nguồn mở nào hỗ trợ triển khai RBAC tốt nhất hiện nay?
Các công cụ nổi tiếng nhất bao gồm Keycloak (quản lý danh tính và phân quyền toàn diện), Casbin (thư viện kiểm soát quyền đa ngôn ngữ hỗ trợ cả RBAC và ABAC), và Open Policy Agent (OPA) cho các hạ tầng đám mây hiện đại.
Tổng kết & Góc nhìn thực tế từ Cypher
Khám phá trọn vẹn RBAC là gì sẽ giúp bạn xây dựng nên một hệ thống phần mềm vững chắc, ngăn nắp và có khả năng mở rộng quy mô an toàn. Đó là cây cầu nối vững chãi giữa sơ đồ tổ chức nhân sự thực tế và các dòng lệnh thực thi kỹ thuật trên máy chủ.
Hãy nhớ rằng, chìa khóa của một hệ thống phân quyền xuất sắc không phải là tạo ra thật nhiều vai trò phức tạp, mà là duy trì sự tinh gọn, minh bạch và tuân thủ nghiêm ngặt nguyên tắc least privilege. Làm chủ RBAC là gì ngay từ hôm nay sẽ giúp doanh nghiệp của bạn tự tin mở rộng quy mô đội ngũ mà không bao giờ phải lo lắng về những thảm họa rò rỉ dữ liệu đáng tiếc.








