Hiểu rõ cách phân biệt apt update và apt upgrade là kiến thức nền tảng bắt buộc đối với mọi quản trị viên hệ thống, kỹ sư DevOps và lập trình viên khi làm việc trên môi trường Debian hoặc Ubuntu Linux. Nắm vững việc quản lý gói phần mềm Linux giúp kỹ sư làm chủ hoàn toàn quá trình quản trị phần mềm trên Linux.
Do đó, việc nắm vững cách cơ chế hoạt động của APT giúp tối ưu hóa hiệu suất làm việc, ngăn ngừa thời gian chết ngoài ý muốn và bảo đảm tính sẵn sàng cao cho toàn bộ hạ tầng công nghệ thông tin. Kỹ năng quản trị lệnh hệ thống là thước đo năng lực vận hành thực chiến của quản trị viên.
Bài cẩm nang chuyên sâu này sẽ phân tích chi tiết từng tầng kiến trúc của hai lệnh, từ cách APT tương tác với tệp danh sách nguồn tại /etc/apt/sources.list, cơ chế tải và giải nén tệp deb, bảng so sánh đa chiều, các lệnh mở rộng như apt full-upgrade, apt autoremove, đến quy trình cập nhật chuẩn production và phương pháp xử lý sự cố kẹt khóa APT hiệu quả. Nắm vững việc phân biệt apt update và apt upgrade là bước đệm then chốt để xây dựng hệ thống máy chủ tin cậy và bền vững.
Bản chất công nghệ của APT và cơ chế quản lý gói trên Linux
Để có thể vận hành hệ thống máy chủ một cách thấu đáo, trước hết chúng ta cần hiểu rõ nguồn gốc kiến trúc và vai trò của công cụ quản lý gói Advanced Package Tool (APT). Hiểu rõ kiến trúc này là tiền đề giúp bạn làm chủ hạ tầng Linux trong mọi tình huống kỹ thuật.
Lịch sử phát triển và vai trò của hệ thống quản lý gói APT
Khi nắm vững cơ chế quản trị gói, bạn sẽ nhận ra rằng APT chia tách hoàn toàn hai tác vụ: tác vụ đọc hiểu cấu trúc kho lưu trữ và tác vụ thực thi thay đổi trên đĩa cứng. Sự hiểu biết sâu sắc này mang lại lợi thế lớn khi tối ưu hóa hạ tầng.
Mối quan hệ giữa APT, dpkg và các kho lưu trữ phần mềm
Kỹ năng quản trị dòng lệnh chuyên sâu giúp bạn biết chính xác thời điểm nào APT giao tiếp với mạng và thời điểm nào nó trao quyền cho dpkg. Nhờ đó, việc quản trị gói tin trở nên trực quan.
Cấu trúc tệp tin nguồn trong thư mục sources.list và keyrings
Khi thực hiện quá trình đồng bộ dữ liệu, bạn sẽ thấy tiến trình đầu tiên xác thực chữ ký GPG này trước khi cho phép tiến trình thứ hai tải mã nguồn về máy. Khả năng kiểm soát kho nguồn giúp quản lý an toàn chuỗi cung ứng phần mềm.
Phân biệt apt update và apt upgrade: bảng so sánh và cơ chế luồng
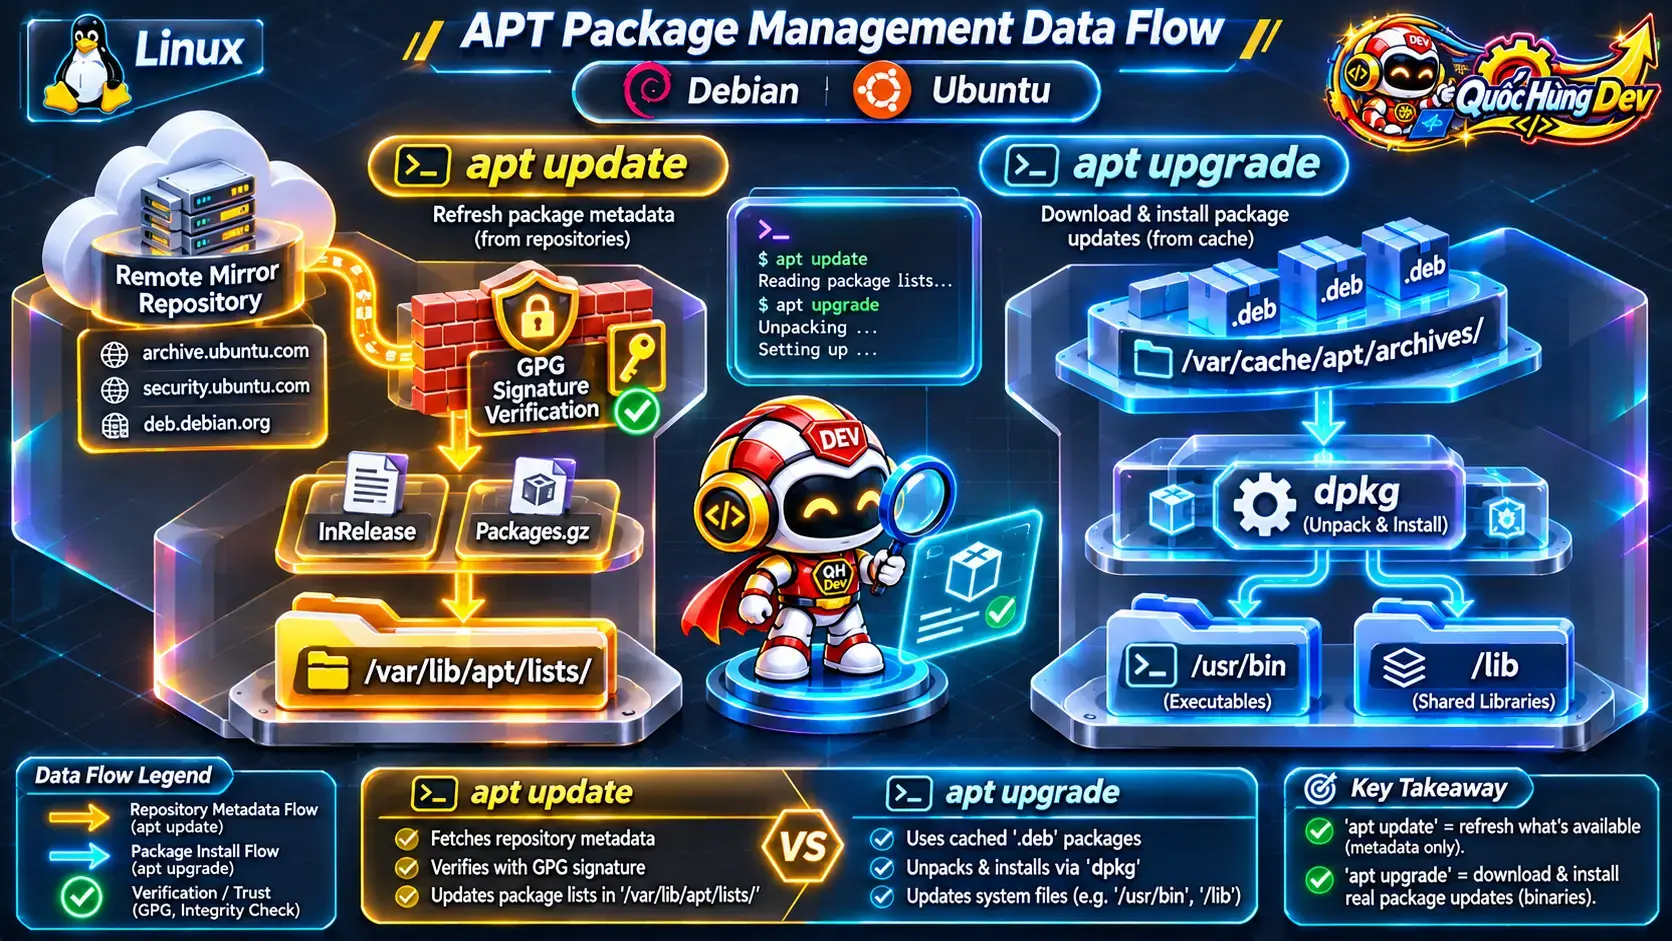
Để giúp các kỹ sư có cái nhìn trực quan và ghi nhớ nhanh chóng, bảng đối chiếu dưới đây làm rõ mọi khía cạnh kỹ thuật khi quản trị máy chủ chuyên nghiệp. Việc đối chiếu hai câu lệnh được hệ thống hóa mạch lạc.
| Tiêu chí đánh giá | Lệnh apt update | Lệnh apt upgrade |
|---|---|---|
| Mục đích cốt lõi | Đồng bộ danh sách gói và siêu dữ liệu phiên bản mới từ kho lưu trữ | Tải gói nhị phân và cài đặt nâng cấp các phần mềm đã có trên máy |
| Vị trí tác động trên đĩa | Ghi dữ liệu vào thư mục chỉ mục /var/lib/apt/lists/ | Lưu tạm tại /var/cache/apt/archives/ và ghi đè vào /usr/bin, /lib |
| Mức tiêu thụ băng thông | Rất thấp (vài megabyte dữ liệu nén chứa danh sách văn bản) | Trung bình đến rất cao (hàng trăm megabyte đến gigabyte tệp deb) |
| Tác động tới dịch vụ | Hoàn toàn không gây downtime, dịch vụ chạy bình thường | Có thể làm khởi động lại dịch vụ hoặc yêu cầu reboot hệ thống |
| Quyền can thiệp tệp tin | Chỉ đọc và ghi siêu dữ liệu chỉ mục nội bộ của APT | Ghi đè tệp nhị phân thực thi, tệp thư viện và cập nhật cấu hình |
| Khả năng xóa phần mềm | Tuyệt đối không xóa bất kỳ phần mềm hoặc gói nào trên máy | Không xóa gói cũ nếu việc nâng cấp đòi hỏi phải gỡ bỏ gói phụ thuộc |
| Thời gian thực thi | Rất nhanh (thường chỉ mất từ 5 đến 30 giây tùy tốc độ mạng) | Lâu hơn (phụ thuộc tốc độ tải gói, giải nén và tốc độ ghi đĩa SSD) |
| Thứ tự thực thi bắt buộc | Bắt buộc phải chạy trước để có thông tin phiên bản mới nhất | Chỉ chạy sau khi lệnh cập nhật chỉ mục đã hoàn tất thành công |
Quan sát bảng so sánh trên, chúng ta thấy rõ ranh giới chức năng khi hai tác vụ cốt lõi. Đây là nền tảng cốt lõi của việc quản trị hệ điều hành trên máy chủ Linux.
Điểm khác biệt cốt lõi: so sánh apt update và apt upgrade chuyên sâu
Khi tiến hành so sánh apt update và apt upgrade ở cấp độ vi mô, chúng ta nhận thấy 6 điểm khác biệt mang tính chất quyết định đối với sự ổn định của hệ điều hành. Nắm bắt trọn vẹn các yếu tố này giúp người quản trị phân biệt apt update và apt upgrade một cách trực quan trong mọi tình huống kỹ thuật phức tạp.
Đối tượng tác động: siêu dữ liệu danh mục so với tệp nhị phân thực thi
Điểm khác biệt đầu tiên khi kiến trúc quản lý gói chính là đối tượng dữ liệu mà câu lệnh xử lý. Điều này khẳng định tầm quan trọng của việc cơ chế hoạt động chi tiết trước khi can thiệp vào máy chủ sản xuất.
Thư mục hệ thống can thiệp: lists cache so với archives cache
Sự khác biệt về thư mục lưu trữ cục bộ là bằng chứng kỹ thuật rõ ràng nhất để hoạt động của hệ thống. Việc kiểm soát tài nguyên đĩa cứng giúp bạn biết chính xác thư mục nào đang chiếm dụng dung lượng đĩa cứng sau mỗi lần thao tác.
Trạng thái biến đổi hệ thống: đồng bộ chỉ mục so với cài đặt ghi đè
Do đó, việc quản trị an toàn hệ thống là ranh giới giữa một thao tác an toàn tuyệt đối và một hành động bảo trì có rủi ro. Hiểu thấu cơ chế biến đổi trạng thái giúp bạn chủ động kiểm soát rủi ro.
Mức độ tiêu thụ băng thông mạng và tài nguyên ổ cứng
Việc tối ưu hóa quy trình bảo trì nhắc nhở bạn không bao giờ kích hoạt nâng cấp khi hệ thống đang chịu tải lớn.
Tác động trực tiếp đến tiến trình dịch vụ và rủi ro gián đoạn
Sự hiểu biết sâu sắc về việc đảm bảo tính liên tục của dịch vụ là chìa khóa để bảo đảm thỏa thuận mức dịch vụ SLA.
Trình tự thực thi logic bắt buộc trong quản trị dòng lệnh
Do đó, quy tắc vàng khi vận hành dòng lệnh an toàn là hai lệnh này có mối quan hệ nhân quả một chiều: luôn luôn phải cập nhật thông tin trước khi thực thi nâng cấp. Làm chủ quy trình này giúp bạn xây dựng thói quen quản trị chuẩn mực.
Phân tích kỹ thuật chuyên sâu về tệp tin nguồn và bộ nhớ đệm APT
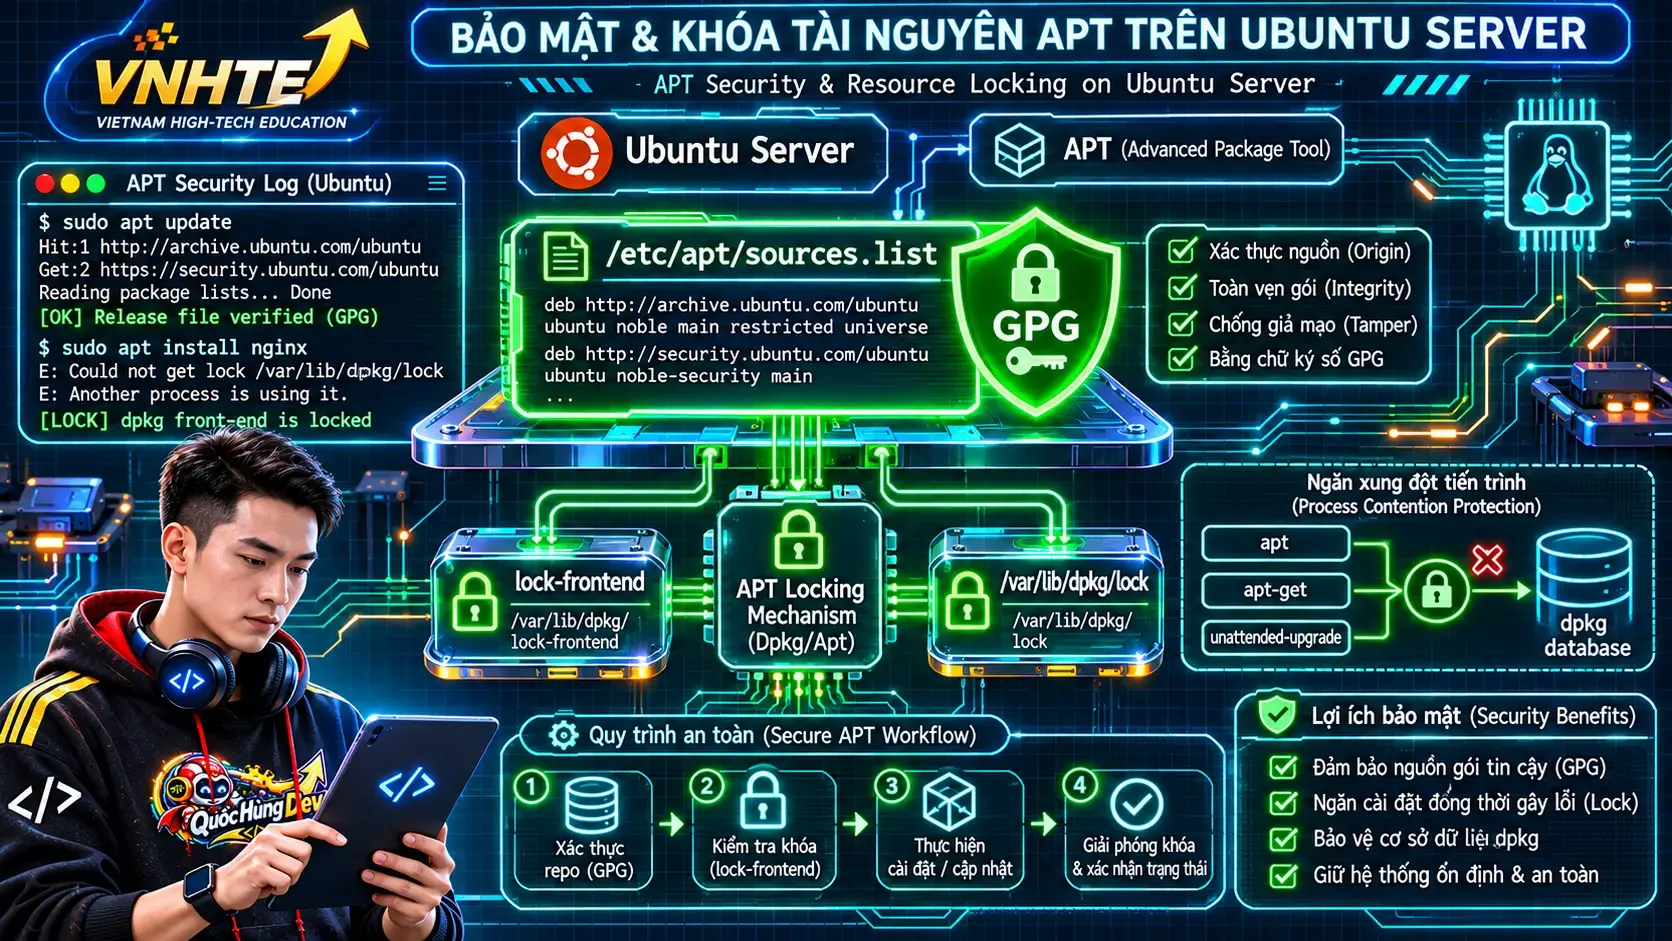
Khi tối ưu hóa hệ thống máy chủ dưới góc nhìn quản trị hệ thống chuyên sâu, chúng ta cần nắm vững cơ chế bắt tay mã hóa và chu trình ghi dữ liệu của APT. Thấu hiểu tầng tệp tin giúp bạn làm chủ trọn vẹn hạ tầng Linux.
Cấu trúc tệp inrelease, release và chữ ký số GPG
Điều này chứng minh rằng việc bảo mật hệ điều hành Linux gắn liền chặt chẽ với an toàn thông tin hệ thống.
Cơ chế bóc tách tệp packages.gz và cập nhật tệp trạng thái cục bộ
Sau khi tệp InRelease được xác thực an toàn, APT tải về tệp Packages.xz hoặc Packages.gz chứa cơ sở dữ liệu văn bản mô tả từng gói. Kỹ năng kiểm soát chuỗi cung ứng phần mềm giúp bạn phân biệt rõ luồng dữ liệu này:
Package: nginx
Version: 1.24.0-2ubuntu7
Architecture: amd64
Maintainer: Ubuntu Developers <ubuntu-devel-discuss@lists.ubuntu.com>
Installed-Size: 1350
Depends: libc6 (>= 2.38), libcrypt1 (>= 1:4.4.28), libpcre2-8-0 (>= 10.22), libssl3 (>= 3.0.0), zlib1g (>= 1:1.1.4)
Filename: pool/main/n/nginx/nginx_1.24.0-2ubuntu7_amd64.deb
Size: 524288
SHA256: 7d8f9a0b1c2d3e4f5a6b7c8d9e0f1a2b3c4d5e6f7a8b9c0d1e2f3a4b5c6d7e8f
Description: Small, powerful, scalable web and proxy server
Thông tin trên cung cấp đường dẫn tệp deb trên máy chủ mirror, dung lượng và mã băm toàn vẹn. Nhờ có dữ liệu này mà lệnh nâng cấp tiếp theo mới tính toán được dung lượng cần tải và kiểm tra sự toàn vẹn của tệp sau khi tải về. Rõ ràng, cơ chế này mang lại cái nhìn sâu sắc về hệ điều hành.
Quá trình tải về lưu trữ tại archives và giải nén dpkg
Đây là chi tiết đắt giá khi bạn quản lý gói nhị phân hiệu quả trên máy chủ.
Phân biệt các biến thể nâng cấp mở rộng và lệnh dọn dẹp hệ thống
Để thực sự làm chủ kiến thức và quản trị hệ thống Debian và Ubuntu toàn diện, chúng ta cần tìm hiểu các biến thể nâng cấp nâng cao cùng các công cụ dọn dẹp hệ thống. Nắm chắc các công cụ phụ trợ mở rộng tầm nhìn quản trị.
Lệnh apt full-upgrade và bản chất dist-upgrade giải quyết phụ thuộc
Kỹ sư cần nắm vững cách các công cụ quản trị nâng cao cùng full-upgrade để áp dụng đúng lúc, tránh việc chạy tùy tiện làm mất các dịch vụ quan trọng.
Lệnh apt autoremove và cờ purge dọn dẹp thư viện mồ côi
Việc kết hợp chuỗi lệnh sau khi vận hành hệ thống chuyên nghiệp là quy chuẩn vàng của quản trị viên Linux chuyên nghiệp.
Lệnh apt list upgradable kiểm tra trước thay đổi hệ thống
Lệnh apt list --upgradable hoạt động ngay sau khi lệnh cập nhật chỉ mục hoàn tất, cho phép xem danh sách chi tiết tất cả các gói phần mềm có phiên bản mới sẵn sàng để nâng cấp mà chưa thực hiện bất kỳ hành động thay đổi nào trên máy. Việc kiểm tra trước khi thay đổi giúp bạn định hình quy trình kiểm tra trung gian này:
# Đồng bộ chỉ mục siêu dữ liệu từ kho phần mềm
sudo apt update

# Liệt kê toàn bộ các gói có bản nâng cấp mới
apt list --upgradable

# Xem thông tin thay đổi chi tiết của một gói cụ thể trước khi quyết định nâng cấp
apt-cache policy nginx
Bên cạnh đó, lệnh apt được tối ưu cho tương tác của con người với thanh tiến trình trực quan, trong khi apt-get phù hợp cho kịch bản tự động hóa script với định dạng đầu ra cố định. Hiểu rõ cách chọn đúng công cụ cho từng tác vụ giúp bạn chọn đúng công cụ cho từng môi trường làm việc.
Quy trình cập nhật ubuntu server an toàn cho môi trường production
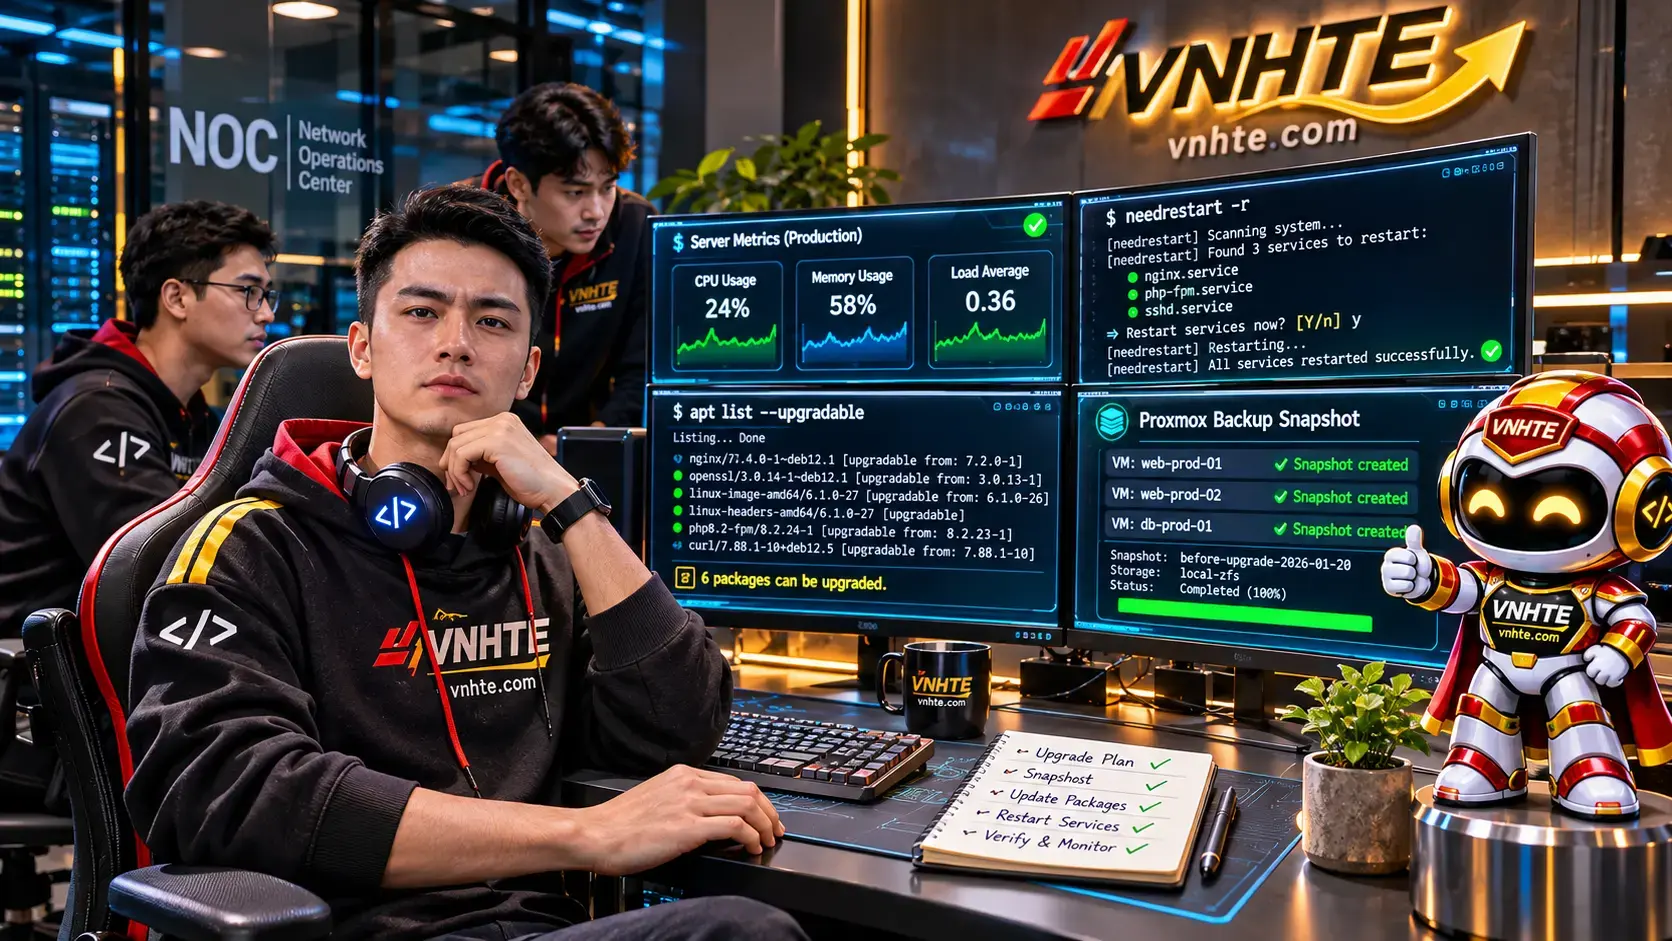
Áp dụng một quy trình cập nhật ubuntu server bài bản kết hợp cùng kiến thức phân biệt apt update và apt upgrade sẽ giúp loại bỏ hoàn toàn các rủi ro sập hệ thống hoặc mất mát dữ liệu. Bài toán bảo trì server trở thành quy chuẩn vận hành bắt buộc.
Bước 1: Kiểm tra tài nguyên ổ cứng và tạo bản sao lưu snapshot
Tiếp theo, luôn tạo bản sao lưu snapshot máy ảo hoặc sử dụng giải pháp cài đặt Proxmox Backup Server chuyên dụng nếu hạ tầng chạy ảo hóa. Nắm vững các rủi ro tiềm ẩn giúp bạn lên kế hoạch sao lưu chủ động.
Bước 2: Đồng bộ chỉ mục siêu dữ liệu và rà soát gói nâng cấp
Sau khi hạ tầng đã có điểm khôi phục an toàn, chúng ta kích hoạt bước cập nhật chỉ mục siêu dữ liệu và rà soát các thành phần sắp sửa được thay đổi:
# Đồng bộ bảng chỉ mục gói từ các máy chủ nhân bản chính thức
sudo apt update

# Kiểm tra danh sách các thành phần sắp được thay đổi
apt list --upgradable
Tại bước này trong quy trình cập nhật ubuntu server, hãy đọc kỹ danh sách các gói nhạy cảm như linux-image, systemd, libc6, máy chủ web Nginx hay cơ sở dữ liệu. Nắm vững việc kiểm soát quy trình nâng cấp mang lại cho bạn sự tự tin tuyệt đối trong bước rà soát này.
Bước 3: Thực thi nâng cấp có kiểm soát và kiểm tra dịch vụ
Khi danh sách gói nâng cấp đã được thẩm định an toàn, chúng ta tiến hành nâng cấp có kiểm soát và kiểm tra các tiến trình cần khởi động lại:
# Nâng cấp toàn bộ các gói an toàn trên hệ thống
sudo apt upgrade -y

# Kiểm tra xem hệ thống có yêu cầu khởi động lại toàn bộ máy chủ hay không
if [ -f /var/run/reboot-required ]; then
    echo "CẢNH BÁO: Nhân Linux mới đã được cài đặt, máy chủ cần khởi động lại!"
    cat /var/run/reboot-required.pkgs
fi

# Quét và khởi động lại các dịch vụ sử dụng thư viện cũ
sudo needrestart -u NeedRestart::UI::stdio -r l
Cuối cùng, dọn dẹp các gói mồ côi bằng sudo apt autoremove --purge -y và xóa bộ nhớ đệm gói bằng sudo apt clean để hoàn tất quy trình cập nhật ubuntu server an toàn. Kiến thức bảo trì máy chủ Linux chính là kim chỉ nam cho sự thành công này.
Kỹ thuật xử lý sự cố kẹt khóa APT và xung đột gói phụ thuộc
Nắm vững bản chất kỹ thuật để vận hành hạ tầng thực chiến sẽ giúp bạn bình tĩnh chẩn đoán và khắc phục sự cố chỉ trong tích tắc. Thấu hiểu cơ chế hoạt động giúp loại bỏ tâm lý hoang mang khi gặp mã lỗi.
Xử lý lỗi kẹt tệp khóa lock-frontend và tìm kiếm tiến trình chiếm dụng
Lỗi phổ biến nhất có thông báo: Could not get lock /var/lib/dpkg/lock-frontend - open (11: Resource temporarily unavailable). Nguyên nhân chủ yếu là do dịch vụ unattended-upgrades hoặc apt-daily.service đang chạy ngầm. Tuyệt đối không dùng lệnh rm xóa tệp khóa ngay lập tức vì sẽ làm hỏng dữ liệu. Hãy sử dụng các lệnh dưới đây để kiểm tra tiến trình:
# Xác định chính xác mã định danh tiến trình (PID) đang giữ tệp khóa
sudo lsof /var/lib/dpkg/lock-frontend
sudo fuser -v /var/lib/dpkg/lock-frontend

# Kiểm tra xem có tiến trình unattended-upgrades nào đang chạy ngầm hay không
ps aux | grep -i apt

# Nếu tiến trình đang chạy hợp lệ, hãy chờ từ 1 đến 3 phút để tiến trình tự kết thúc
# Nếu tiến trình bị treo đơ thực sự (stale process), lúc đó mới cân nhắc dừng tiến trình bằng PID
sudo kill -15 <PID>
Việc hiểu rõ cơ chế khóa này giúp bạn xử lý sự cố máy chủ an toàn trong bối cảnh tranh chấp tài nguyên, giữ cho hệ thống tệp tin luôn nguyên vẹn và an toàn.
Khắc phục trạng thái giao dịch dpkg bị gián đoạn với configure
Nếu máy chủ bị mất điện đột ngột hoặc phiên SSH bị ngắt kết nối giữa lúc nâng cấp, cơ sở dữ liệu dpkg sẽ rơi vào trạng thái dở dang. Để khắc phục, bạn thực thi câu lệnh dưới đây để dpkg tiếp tục chạy các tập lệnh postinst cho các gói còn dở dang:
# Khôi phục và hoàn tất cấu hình cho các gói cài đặt bị gián đoạn
sudo dpkg --configure -a

# Sửa chữa các liên kết phụ thuộc bị đứt gãy nếu có
sudo apt --fix-broken install
Kiến thức chẩn đoán lỗi dòng lệnh chính là điểm tựa để bạn xử lý sự cố chuẩn xác.
Chi phí bảo trì server linux và bài toán tối ưu tài nguyên hạ tầng
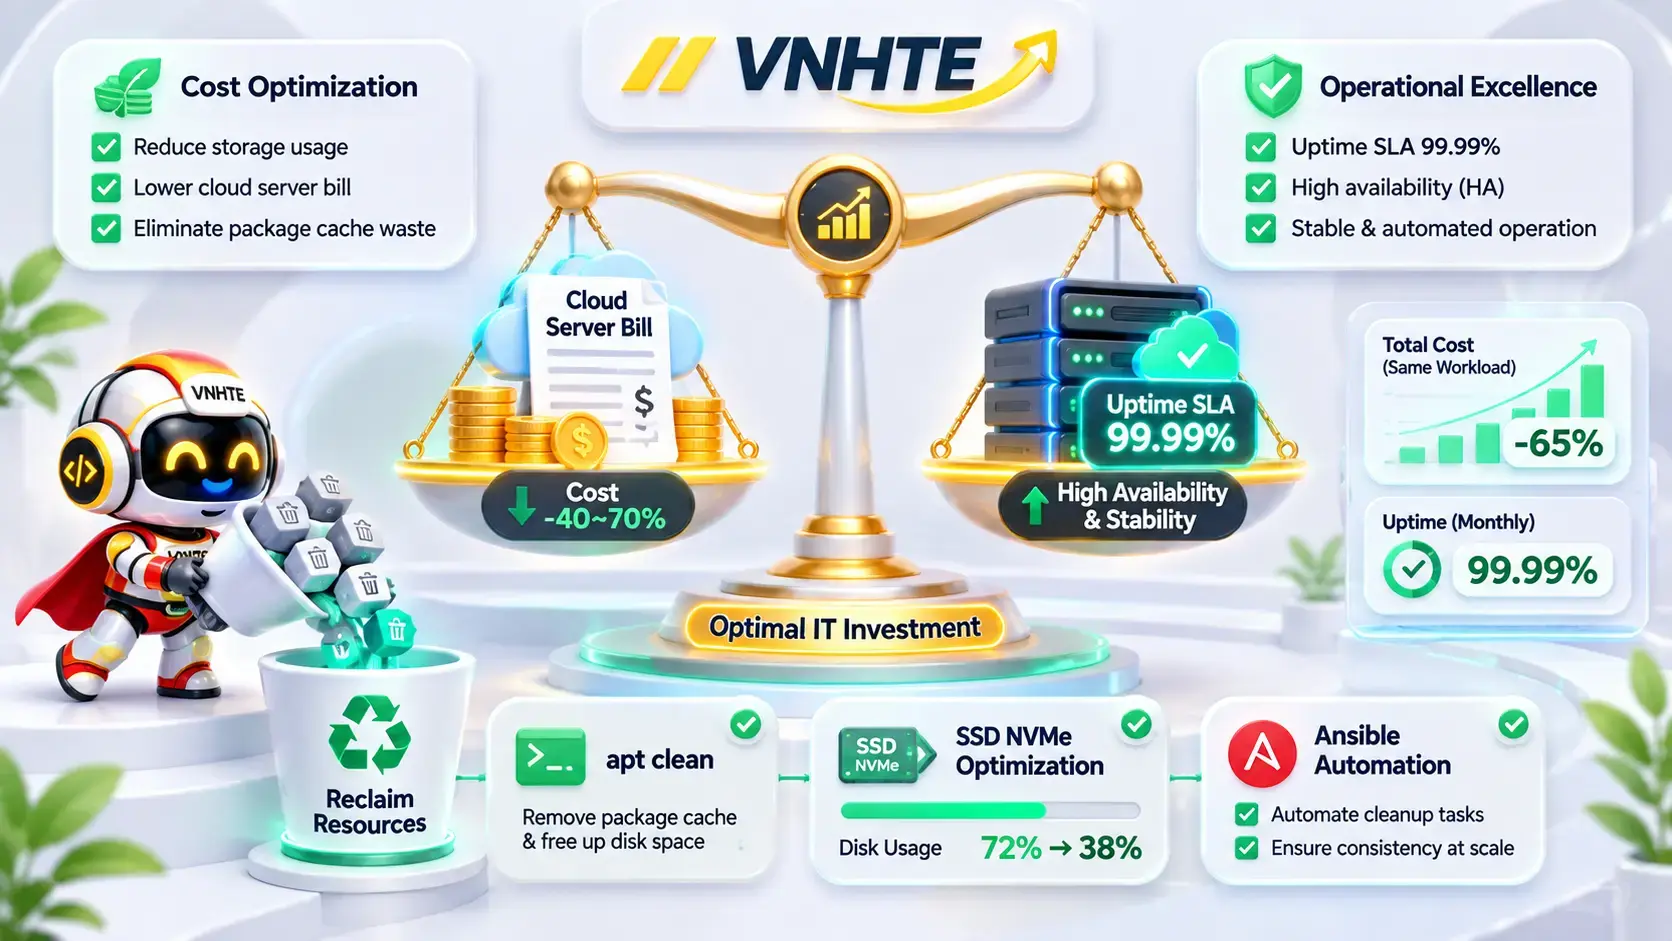
Trong bối cảnh doanh nghiệp vận hành hàng chục hoặc hàng trăm máy chủ ảo, chi phí bảo trì server linux không chỉ đơn thuần là tiền thuê phần cứng hàng tháng mà còn bao gồm chi phí nhân sự vận hành, chi phí rủi ro thời gian chết và hiệu quả sử dụng tài nguyên lưu trữ. Việc nắm vững cách phân biệt apt update và apt upgrade đóng góp trực tiếp vào bài toán tối ưu ngân sách công nghệ thông tin. Thực hành tối ưu gói tin giúp tiết kiệm tài nguyên toàn diện.
Tối ưu dung lượng lưu trữ trên máy chủ ảo VPS bộ nhớ hạn chế
Hiểu sâu cách tối ưu hóa tài nguyên phần cứng giúp bạn cắt giảm chi phí bảo trì server linux thông qua việc dọn dẹp định kỳ với sudo apt clean, tránh việc phải nâng cấp gói VPS đắt tiền chỉ vì ổ đĩa bị lấp đầy bởi các tệp tin rác.
Chi phí thời gian gián đoạn và quản trị cửa sổ bảo trì dịch vụ
Nắm vững việc lập kế hoạch bảo trì định kỳ giúp đội ngũ kỹ thuật phân định rạch ròi: bạn hoàn toàn có thể chạy apt update bất cứ lúc nào trong ngày để rà soát các bản vá bảo mật khẩn cấp mà không ảnh hưởng tới người dùng. Nhờ nắm chắc chi phí bảo trì server linux và rủi ro gián đoạn, đội ngũ quản trị luôn duy trì được sự chủ động kiểm soát rủi ro.
Tự động hóa cập nhật bảo mật và quản trị cấu hình tập trung
Sử dụng gói công cụ unattended-upgrades cho phép hệ điều hành tự động cài đặt các bản vá bảo mật khẩn cấp mà không tự ý nâng cấp các gói ứng dụng phức tạp. Khi quản trị cụm máy chủ quy mô lớn, kết hợp công cụ Ansible và trợ lý dòng lệnh dùng Claude Code quản trị VPS giúp bạn đồng bộ toàn bộ hạ tầng chỉ bằng một kịch bản playbook duy nhất:
---
- name: Bao tri va nang cap cum may chu Linux tap trung
  hosts: all
  become: yes
  tasks:
    - name: Buoc 1 - Dong bo danh muc sieu du lieu goi (apt update)
      apt:
        update_cache: yes
        cache_valid_time: 3600

    - name: Buoc 2 - Nang cap an toan cac phan mem da cai dat (apt upgrade)
      apt:
        upgrade: yes

    - name: Buoc 3 - Don dep thu vien mo coi va tệp tin rac
      apt:
        autoremove: yes
        purge: yes
Kịch bản trên thể hiện đúng trình tự khoa học khi quản trị hạ tầng tự động hóa, giúp nâng cao năng suất quản trị và bảo đảm sự đồng nhất tuyệt đối cho toàn bộ hạ tầng doanh nghiệp. Tối ưu hóa tự động hóa mang lại giá trị vận hành lâu dài.
Ma trận ra quyết định cập nhật hệ thống theo quy mô hạ tầng
Chiến lược quản trị phần mềm cần được may đo chuẩn xác theo quy mô của từng tổ chức. Ma trận dưới đây giúp các nhà quản lý đưa ra lựa chọn chiến lược bảo trì trên thực tế:
Máy chủ độc lập VPS
Việc nắm vững vận hành hệ thống ổn định bảo đảm an toàn cho các hệ thống đơn lẻ này.
Cụm máy chủ quy mô vừa
Hiểu rõ cơ chế nâng cấp giúp điều phối luồng bảo trì mượt mà.
Hạ tầng doanh nghiệp lớn
Doanh nghiệp áp dụng mô hình hạ tầng bất biến: cập nhật phần mềm trên môi trường thử nghiệm, đóng gói thành Image mới và triển khai thay thế toàn bộ node cũ thông qua công cụ như hướng dẫn Helm Kubernetes. Nắm vững cơ chế quản lý gói là nền tảng để thiết kế quy trình đóng gói image chuẩn mực.
Dù ở bất kỳ quy mô nào, việc hiểu rõ bản chất của từng lệnh là điều kiện tiên quyết để vận hành trơn tru. Khi kỹ sư biết rõ cách kiểm soát toàn bộ vòng đời phần mềm, hạ tầng sẽ luôn duy trì được sự ổn định cao nhất.
Checklist an toàn và lưu ý an toàn khi chạy apt upgrade trên máy chủ
Cảnh báo an toàn hệ thống: Nâng cấp phần mềm trên máy chủ sản xuất tiềm ẩn rủi ro phát sinh xung đột thư viện, thay đổi hành vi mặc định hoặc gián đoạn dịch vụ mạng. Tuân thủ nghiêm ngặt các quy tắc an toàn là yêu cầu bắt buộc của kỹ sư DevOps chuyên nghiệp khi thực thi nâng cấp an toàn.
Để đảm bảo an toàn tuyệt đối, hãy rà soát danh sách lưu ý an toàn khi chạy apt upgrade dưới đây trước khi bạn nhấn phím Enter trên cửa sổ dòng lệnh terminal:
- Kiểm tra dung lượng ổ đĩa: Đảm bảo phân vùng gốc
/và phân vùng/varcòn trống tối thiểu từ 2 GB đến 5 GB dung lượng để tải về và giải nén tệp. Nắm vững việc chủ động quản lý dung lượng ổ đĩa giúp bạn luôn chủ động về tài nguyên lưu trữ. - Tạo bản sao lưu snapshot: Luôn tạo snapshot máy ảo hoặc sao lưu cơ sở dữ liệu và các tệp cấu hình quan trọng trong thư mục
/etc/ra vị trí an toàn trước khi chạy nâng cấp. Đây là lưu ý an toàn khi chạy apt upgrade quan trọng nhất. - Luôn chạy cập nhật chỉ mục trước: Thực hiện
sudo apt updateđể bảo đảm máy chủ nắm bắt danh mục phiên bản mới nhất từ kho lưu trữ. Đây là quy chuẩn vận hành máy chủ. - Kiểm tra danh sách gói nâng cấp: Sử dụng lệnh
apt list --upgradableđể rà soát kỹ các gói sắp sửa được thay đổi, đặc biệt lưu ý các thành phần nhân kernel, Nginx hay MySQL. Kỹ năng rà soát trước thay đổi bảo đảm không bỏ sót rủi ro. - Khóa các gói quan trọng nếu cần: Sử dụng
sudo apt-mark hold <package>nếu muốn giữ nguyên phiên bản của một phần mềm quan trọng đang hoạt động ổn định. Việc này giúp bảo vệ phiên bản ứng dụng trọng yếu. - Tránh sử dụng cờ ép buộc -y một cách mù quáng: Trong lần nâng cấp đầu tiên trên máy chủ quan trọng, hãy chạy
sudo apt upgradekhông có cờ-yđể xem bảng tóm tắt dung lượng cần tải và xác nhận các thay đổi một cách có ý thức. - Kiểm tra các tiến trình cần khởi động lại: Sử dụng needrestart hoặc kiểm tra tệp
/var/run/reboot-requiredđể biết chính xác các dịch vụ nào cần nạp lại mã nhị phân mới sau khi nâng cấp xong. Việc rà soát tiến trình sau nâng cấp giúp bạn định vị dịch vụ cần tải lại. - Dọn dẹp gói mồ côi và tệp nén đệm: Thực thi
sudo apt autoremove --purgevàsudo apt cleanđể dọn dẹp và tối ưu máy chủ.
Câu hỏi thường gặp về apt update và apt upgrade
Lệnh apt update có cài đặt hoặc thay đổi phiên bản phần mềm trên máy tính không?
Khi phân biệt apt update và apt upgrade, điều cốt lõi cần nhớ là lệnh apt update chỉ thực hiện đồng bộ danh sách siêu dữ liệu từ các kho lưu trữ từ xa về lưu trữ tạm thời tại /var/lib/apt/lists/. Vì thế, việc hiểu rõ bản chất mang lại sự an tâm tuyệt đối.
Nếu tôi chỉ chạy apt upgrade mà không chạy apt update thì điều gì sẽ xảy ra?
Nắm vững cách vận hành hệ thống chuẩn chỉ giúp bạn không bao giờ mắc phải sai lầm này.
Sự khác biệt giữa apt upgrade và apt full-upgrade là gì?
Hiểu rõ cách lựa chọn phương án nâng cấp chuẩn xác giúp bạn đưa ra lựa chọn an toàn cho từng tình huống.
Tại sao người ta thường gõ lệnh sudo apt update && sudo apt upgrade -y cùng nhau?
Đây là thói quen tiện lợi nhưng cần cẩn trọng khi chạy lệnh bảo trì trên môi trường production.
Làm thế nào để chỉ nâng cấp một phần mềm duy nhất mà không nâng cấp toàn bộ hệ thống?
Kỹ năng kiểm soát từng thành phần phần mềm giúp bạn xử lý linh hoạt các tình huống cập nhật có chọn lọc, nhằm duy trì độ ổn định cao nhất cho hệ thống.
Kết luận và định hướng quản trị Linux chuẩn DevOps
Tổng kết lại, việc hiểu rõ và phân biệt apt update và apt upgrade là nền tảng cơ bản nhưng mang tính quyết định đối với sự ổn định, an toàn và hiệu năng của toàn bộ hạ tầng máy chủ Linux. Nắm vững việc làm chủ môi trường Linux giúp kỹ sư tự tin làm chủ mọi tình huống vận hành.
Việc kết hợp kiến thức này với các công nghệ giám sát nhân sâu như eBPF là gì hay theo dõi các nguy cơ từ lỗ hổng CVE-2026-123007 sẽ nâng tầm năng lực quản trị hạ tầng số của doanh nghiệp. Kiến thức quản trị dòng lệnh luôn là hành trang không thể thiếu.
Sự thấu suốt về bản chất công nghệ đằng sau các câu lệnh chính là dấu ấn của một chuyên gia quản trị hệ thống thực thụ, thể hiện năng lực của kỹ sư DevOps. Hãy luôn thực hành nâng cấp hệ thống một cách có trách nhiệm.
Tài liệu tham khảo chuyên môn: Debian APT Manual Pages, Ubuntu Official Server Guide – Package Management, Debian Wiki APT Architecture, dpkg Package Manager Reference.