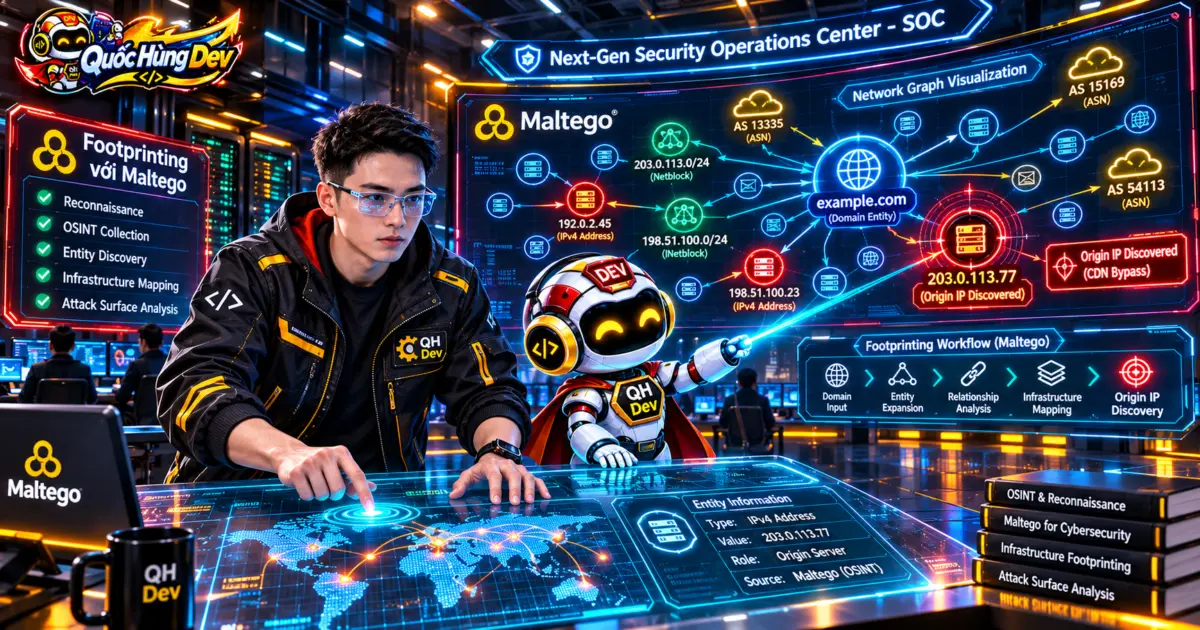
Footprinting bằng Maltego là kỹ thuật nền tảng trong đánh giá an ninh mạng, hỗ trợ xây dựng bản đồ số hóa hạ tầng thông tin mà không cần gửi gói tin quét trực tiếp. Trên môi trường đám mây AWS, GCP hay Azure, áp dụng footprinting bằng Maltego giúp đội ngũ an ninh bao quát toàn bộ bề mặt tấn công tiềm ẩn.
Trong kiểm thử xâm nhập, quét cổng chủ động bằng Nmap dễ kích hoạt cảnh báo trên SIEM, IDS/IPS và bị WAF chặn. Kỹ thuật footprinting bằng Maltego bóc tách thông tin công khai thầm lặng, xâu chuỗi quan hệ thực thể và định vị mắt xích yếu nhất trong chuỗi phòng thủ mà không để lại cảnh báo.
Bài viết cung cấp cẩm nang chuyên sâu về điều tra hạ tầng mạng bằng Maltego, chi tiết hướng dẫn DNS enumeration Maltego, ánh xạ Netblock, vượt qua CDN tìm IP gốc, tối ưu chi phí sử dụng Maltego và so sánh Maltego và Recon-ng. Quy trình footprinting bằng Maltego giúp thiết lập chuẩn mực trinh sát tối ưu.
Định nghĩa bản chất công nghệ Maltego và cơ chế graph pivot trong trinh sát hạ tầng
Maltego là nền tảng phân tích đồ thị liên kết và khai thác thông tin nguồn mở OSINT do Paterva phát triển. Thay vì xuất danh sách dòng lệnh rời rạc, phần mềm mô hình hóa dữ liệu thành các nút thực thể liên kết có hướng khi footprinting bằng Maltego, giúp bao quát toàn bộ mạng lưới.
Khái niệm graph-based OSINT và cấu trúc nút thực thể trong không gian mạng
Trong không gian số, dữ liệu kỹ thuật tồn tại phân tán: DNS trỏ về IP, dải IP thuộc ASN, và ASN thuộc tổ chức. Graph-based OSINT chuyển đổi tài nguyên thành đồ thị mạng hoàn chỉnh. Triển khai footprinting bằng Maltego theo cấu trúc đồ thị mang lại tầm nhìn toàn diện về hạ tầng mục tiêu.
Sức mạnh cốt lõi của nền tảng nằm ở cơ chế chuyển đổi mở rộng. Từ nút thực thể ban đầu, chuyên gia kích hoạt truy vấn tìm thực thể liên quan, lấy thực thể mới làm bàn đạp khai thác sâu hơn. Cơ chế pivot biến footprinting bằng Maltego thành hành trình thám hiểm logic, loại bỏ điểm mù.
Cơ chế hoạt động của transform hub và giao thức trao đổi dữ liệu
Trung tâm vận hành của Maltego là Transform Hub – chợ tích hợp các gói chuyển đổi dữ liệu từ nhà cung cấp uy tín. Một Transform tiếp nhận thực thể đầu vào, truy vấn dữ liệu qua API và vẽ thêm thực thể con. Nhờ đó, footprinting bằng Maltego tích hợp liền mạch với Shodan, Censys và VirusTotal.
Khi Transform được thực thi, Maltego Client đóng gói dữ liệu vào định dạng chuẩn hóa rồi gửi tới máy chủ qua HTTPS TLS 1.3. Máy chủ Transform tương tác với dịch vụ bên ngoài và hồi đáp kết quả. Tiến trình điều tra hạ tầng mạng bằng Maltego trong chiến dịch footprinting bằng Maltego bảo đảm an toàn dữ liệu và tối ưu hiệu năng.
Phân loại trinh sát: thụ động hoàn toàn và thăm dò gián tiếp qua bên thứ ba
Trong kỹ nghệ trinh sát mạng, an toàn phụ thuộc vào phương thức truyền gói tin. Trinh sát thụ động hoàn toàn chỉ thu thập dữ liệu từ bản ghi công khai bên thứ ba, không gửi gói tin đến mục tiêu. Khi footprinting bằng Maltego, phần lớn Transform cốt lõi đều vận hành thụ động, bảo đảm an toàn.
Thăm dò gián tiếp diễn ra khi chuyên gia truy vấn máy chủ mục tiêu thông qua hệ thống trung gian như Shodan hay DNS Cache của Google. Đối tượng tiếp xúc với mục tiêu là hệ thống thu thập của bên thứ ba chứ không phải IP chuyên gia. Nắm rõ điều này giúp tối ưu footprinting bằng Maltego.
Bảng so sánh Maltego và các công cụ trinh sát hạ tầng mạng phổ biến
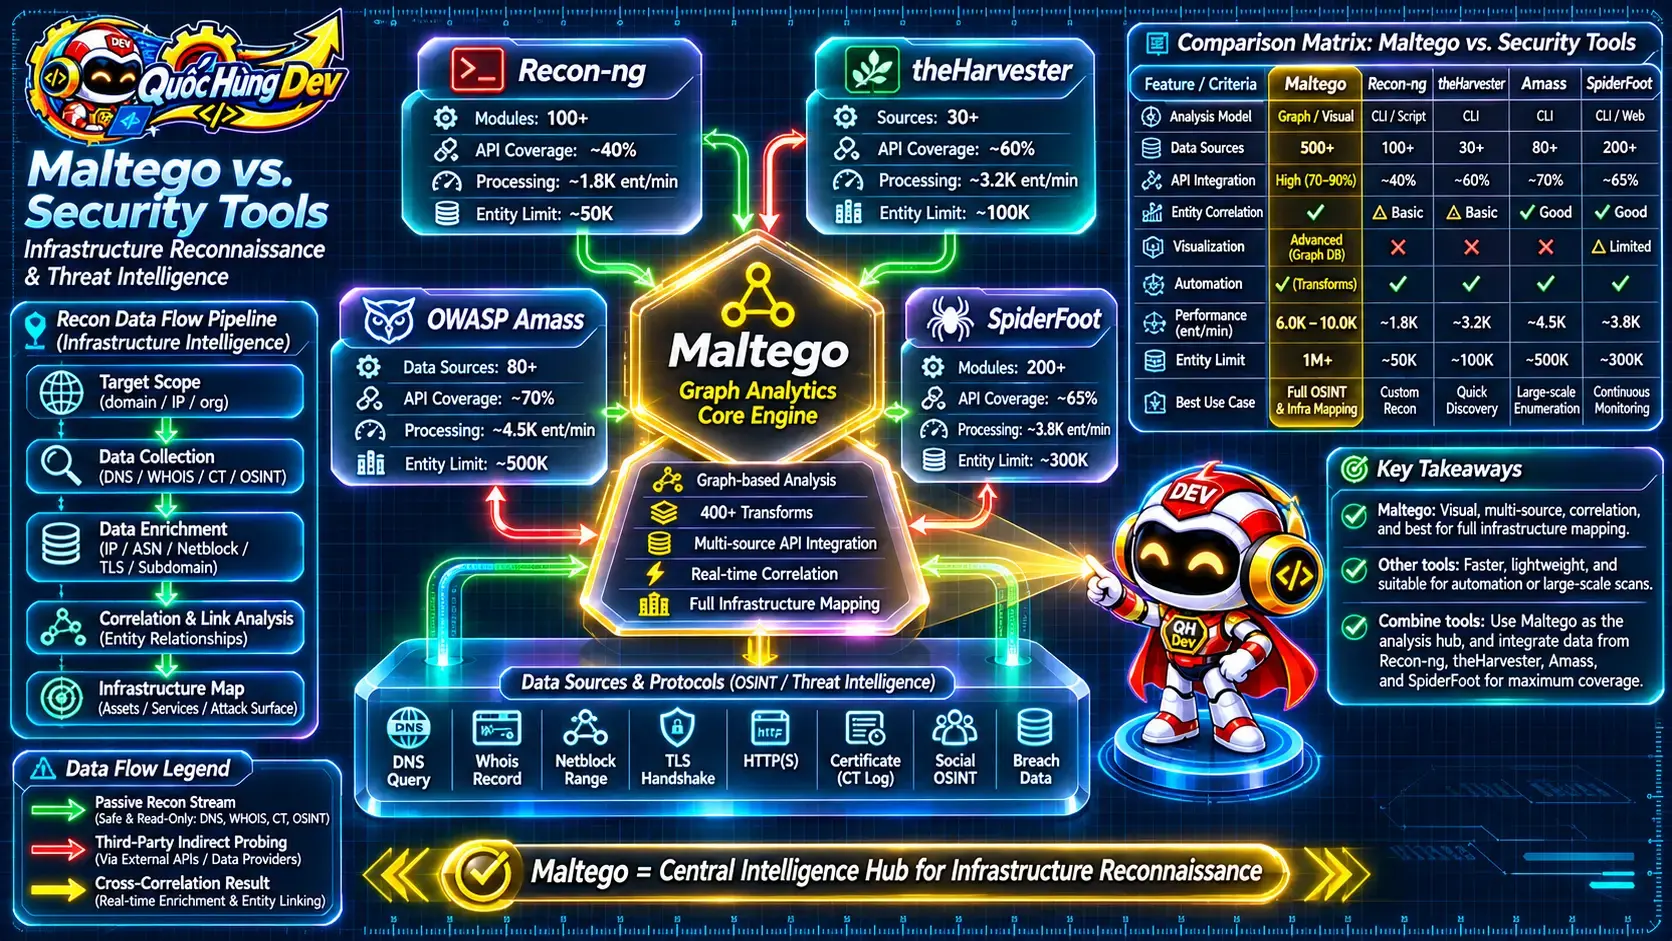
Để xác định vị trí chiến lược của Maltego trong hệ sinh thái an ninh mạng, việc đặt nền tảng này lên bàn cân đối chiếu với công cụ mã nguồn mở quen thuộc là bước đi cần thiết. Mỗi giải pháp sở hữu triết lý riêng. Qua việc so sánh Maltego và Recon-ng, chuyên gia sẽ thấy rõ ưu thế đồ thị của footprinting bằng Maltego.
| Tiêu chí đánh giá | Maltego | Recon-ng | theHarvester | OWASP Amass | SpiderFoot |
|---|---|---|---|---|---|
| Giao diện & Trực quan hóa | Đồ thị nút trực quan tương tác cao | Dòng lệnh dạng bảng CLI | Dòng lệnh thuần CLI | Dòng lệnh CLI hỗ trợ xuất D3 | Giao diện Web GUI hiện đại |
| Mô hình dữ liệu cốt lõi | Graph Network quan hệ đa chiều | Cơ sở dữ liệu quan hệ SQLite | Văn bản và bảng chuỗi phẳng | Đồ thị tri thức lưu trữ GraphDB | Cơ sở dữ liệu sự kiện tương quan |
| Khả năng tự động hóa Pivot | Rất mạnh kích hoạt trực tiếp từ nút | Mạnh thông qua chuỗi lệnh module | Trung bình chỉ thu thập dữ liệu phẳng | Rất mạnh tự động mở rộng theo ASN | Rất mạnh thông qua cấu hình module |
| Tích hợp dữ liệu thương mại | Đa dạng qua Transform Hub bản quyền | Giới hạn qua các khóa API cá nhân | Giới hạn phụ thuộc API miễn phí | Hỗ trợ hơn 80 nguồn dữ liệu mở | Hỗ trợ hơn 200 module nguồn mở |
| Độ phức tạp khi vận hành | Trung bình yêu cầu tư duy đồ thị | Trung bình cấu hình tương tự MSF | Thấp dễ sử dụng cho người mới | Cao yêu cầu tối ưu tài nguyên lớn | Trung bình cấu hình trên trình duyệt |
| Hạn mức bản quyền phần mềm | Bản CE giới hạn hoặc thương mại | Mã nguồn mở miễn phí hoàn toàn | Mã nguồn mở miễn phí hoàn toàn | Mã nguồn mở miễn phí hoàn toàn | Bản mở miễn phí hoặc Cloud trả phí |
Kết quả phân tích so sánh Maltego và Recon-ng cho thấy Recon-ng mạnh mẽ trong tự động hóa dòng lệnh CI/CD, nhưng thiếu khả năng trực quan hóa quan hệ mắt xích quy mô lớn. Ngược lại, footprinting bằng Maltego cung cấp năng lực gom cụm trực quan, theo dõi luồng dữ liệu thời gian thực giữa các phân vùng mạng.
Điểm khác biệt cốt lõi: khả năng xâu chuỗi đa tầng từ domain đến netblock và ASN
Điểm khác biệt cách mạng của footprinting bằng Maltego so với công cụ dòng lệnh phẳng là năng lực bóc tách hạ tầng nhiều lớp. Chuyên gia an ninh không dừng lại ở danh sách IP đơn thuần, mà cần thấu hiểu logic phân bổ: IP do ai quản lý, thuộc trung tâm dữ liệu nào và nằm ở dải mạng nào.
Chuỗi liên kết nhân quả đa chiều từ domain đến các lớp hạ tầng vật lý
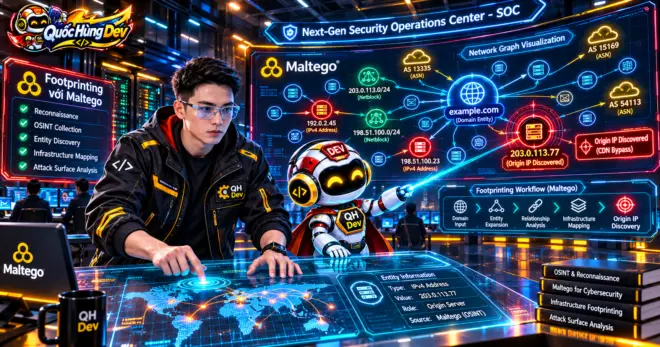
Khi bắt đầu chiến dịch điều tra hạ tầng mạng bằng Maltego cho doanh nghiệp lớn, quá trình xâu chuỗi diễn ra theo trình tự nhân quả chặt chẽ. Từ nút Domain, chuyên gia phân giải Authoritative Nameservers. Từ Nameserver, công cụ trích xuất IPv4 rồi ánh xạ vào dải mạng Netblock do cơ quan quản lý Internet cấp phát.
Từ Netblock, hệ thống tự động định tuyến ngược về Số hiệu Hệ Tự trị ASN. Trên đồ thị footprinting bằng Maltego xuất hiện bức tranh hạ tầng gồm ba tầng: tầng định danh tên miền, tầng địa chỉ mạng và tầng kiểm soát định tuyến vật lý BGP. Đây là cơ sở xác định bề mặt tấn công chính xác.
Khắc phục điểm mù CDN và phát hiện địa chỉ IP gốc của máy chủ ứng dụng
Thách thức lớn đối với kỹ sư an ninh hiện nay là sự xuất hiện của các mạng lưới CDN và tường lửa đám mây như Cloudflare hay Akamai. Khi phân giải DNS, bản ghi A trỏ về IP của CDN, che giấu máy chủ gốc. Quét bảo mật trực tiếp lên các IP này không mang lại kết quả trong footprinting bằng Maltego.
Bằng kỹ thuật footprinting bằng Maltego chuyên sâu, chuyên gia có thể vượt qua lớp bảo vệ này nhờ phân tích tương quan dữ liệu. Thông qua phân tích lịch sử DNS, kiểm tra bản ghi MX và bản ghi SPF/TXT lưu thông tin máy chủ nội bộ, chuyên gia tìm ra IP gốc để đánh giá an ninh.
Quản lý bùng nổ đồ thị và kỹ thuật phân tách cụm thực thể theo mức độ ưu tiên
Một trở ngại khi footprinting bằng Maltego trên hạ tầng lớn là hiện tượng bùng nổ đồ thị. Khi chạy lệnh mở rộng toàn diện trên dải Netblock /16 hoặc ASN lớn, không gian làm việc sẽ quá tải với hàng ngàn nút thực thể, làm giảm hiệu quả phân tích của chuyên gia an ninh.
Để làm chủ không gian đồ thị, kỹ sư cần áp dụng bộ lọc thực thể và phân loại quan hệ theo mức ưu tiên. Maltego cung cấp bố cục trực quan như Hierarchical Layout, Organic Layout và tính năng nhóm cụm để gom thực thể. Kỹ thuật này giữ cho không gian footprinting bằng Maltego luôn gọn gàng.
Hướng dẫn DNS enumeration Maltego và kỹ thuật bóc tách bản ghi nâng cao
Hệ thống phân giải tên miền (DNS) được xem là cuốn danh bạ kỹ thuật số của Internet, chứa đựng chỉ dẫn chi tiết về cách tổ chức bố trí máy chủ dịch vụ. Nắm vững kỹ thuật khai thác DNS là yêu cầu bắt buộc đối với chuyên gia bảo mật nhằm tối ưu hóa hiệu quả footprinting bằng Maltego.
Quy trình nở tên miền con đa nguồn và đối chiếu chéo thực địa
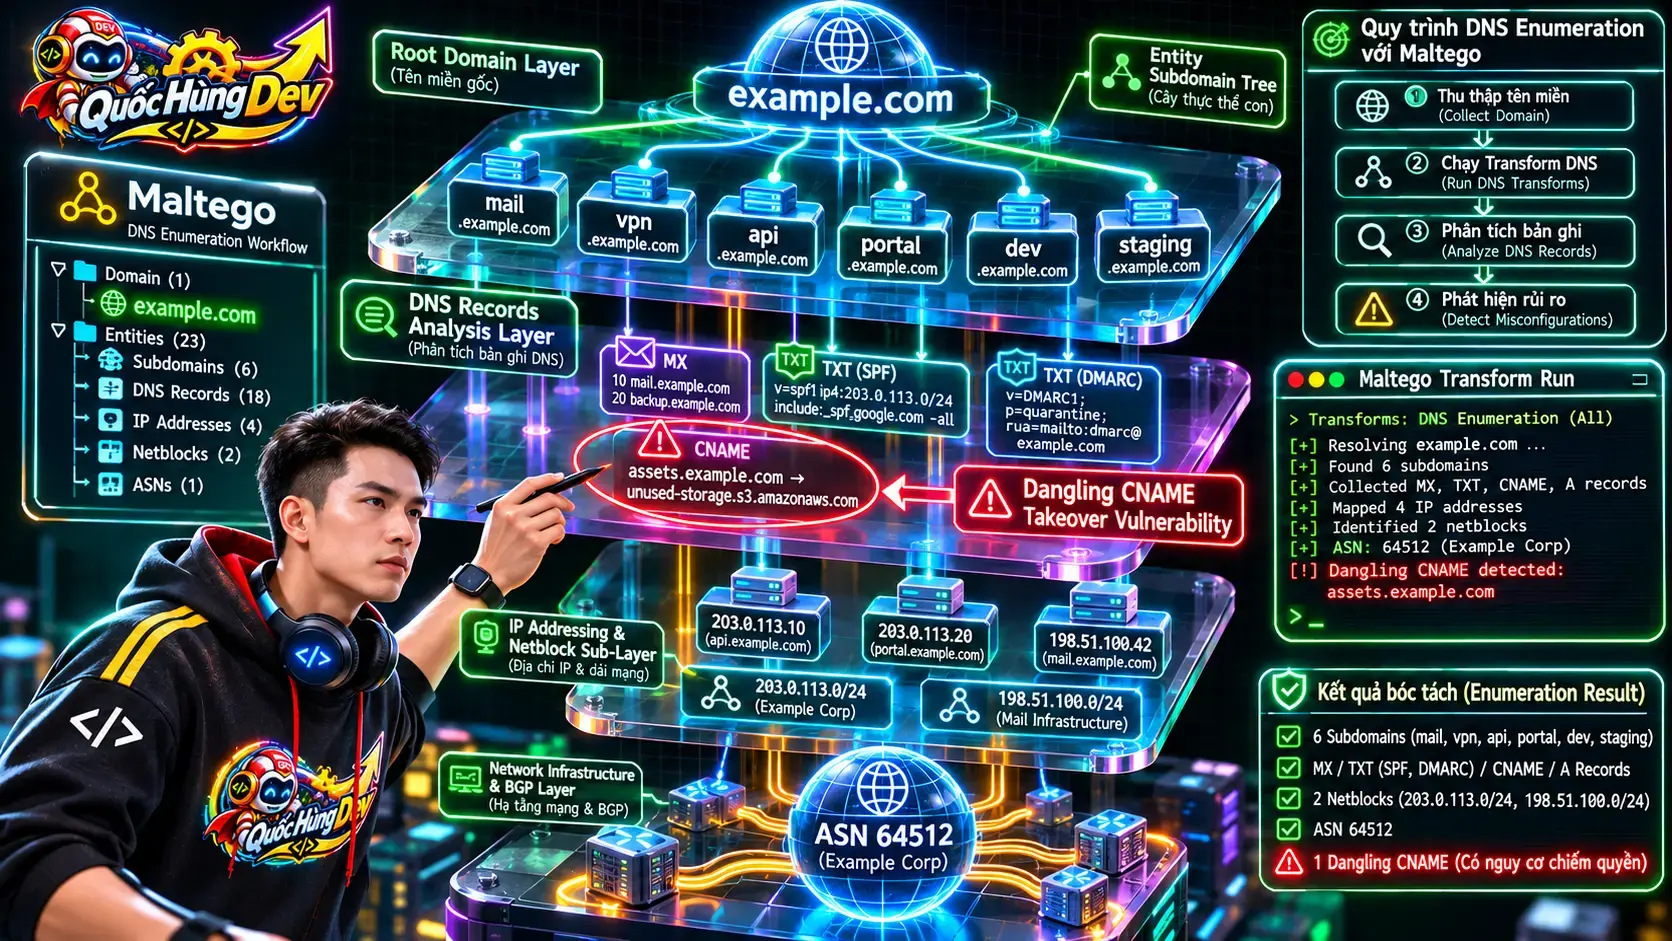
Trong giao diện phần mềm, quy trình thực hiện theo hướng dẫn DNS enumeration Maltego chuẩn bắt đầu bằng việc kéo thả nút thực thể Domain từ bảng Entity Palette vào không gian làm việc, sau đó điền tên miền mục tiêu. Nhấp chuột phải vào nút và chọn nhóm Transform DNS để kích hoạt truy vấn.
- To DNS Name – NS (name server): Trích xuất toàn bộ máy chủ phân giải tên miền chính thức của tổ chức để xác định đơn vị quản lý DNS.
- To DNS Name – MX (mail server): Liệt kê các máy chủ tiếp nhận thư điện tử, giúp nhận diện nền tảng email mục tiêu đang sử dụng như Google Workspace hay Microsoft 365.
- To DNS Name – SOA (start of authority): Thu thập thông tin cấu hình vùng DNS và địa chỉ email của quản trị viên hệ thống.
- To Subdomains via Search Engines: Sử dụng các toán tử tìm kiếm nâng cao để bóc tách các tên miền con đã được lập chỉ mục công khai trên Google và Bing.
- To Subdomains via Certificate Transparency: Khai thác nhật ký chứng chỉ số SSL/TLS công khai để phát hiện các tên miền con nội bộ mới được khởi tạo.
Sau khi thực hiện chuỗi lệnh này, đồ thị footprinting bằng Maltego sẽ nở ra hàng loạt tên miền con quan trọng như vpn, mail, portal, dev, hay staging. Việc đối chiếu chéo kết quả từ nhiều nguồn dữ liệu độc lập giúp loại bỏ kết quả dương tính giả và xây dựng danh mục mục tiêu tin cậy.
Phân tích bản ghi MX và TXT để đọc vị kiến trúc bảo mật thư điện tử
Bản ghi MX và bản ghi TXT thường bị xem nhẹ trong các cuộc quét hạ tầng cơ bản, nhưng đối với chuyên gia an ninh thực hiện footprinting bằng Maltego, chúng là kho tàng thông tin tình báo giá trị. Bản ghi MX tiết lộ máy chủ nhận thư và cho biết tổ chức có sử dụng cổng bảo mật Proofpoint hay Cisco.
Bóc tách bản ghi TXT trong tiến trình footprinting bằng Maltego giúp chuyên gia đọc vị cơ chế xác thực email qua ba tiêu chuẩn cốt lõi: SPF, DKIM và DMARC. Phân tích chuỗi SPF làm lộ diện toàn bộ dải IP được phép gửi thư thay mặt doanh nghiệp, mở rộng thêm nhiều đầu mối điều tra.
Nhận diện lỗ hổng phân giải CNAME và nguy cơ chiếm quyền kiểm soát subdomain takeover
Trong quá trình hướng dẫn DNS enumeration Maltego, phát hiện có giá trị khai thác cao nhất là bản ghi CNAME mồ côi. Doanh nghiệp thường trỏ tên miền con về dịch vụ đám mây bên thứ ba như GitHub Pages hay AWS S3. Khi dịch vụ bị hủy nhưng quên xóa CNAME, nguy cơ Subdomain Takeover xuất hiện.
Maltego cho phép chuyên gia lọc nhanh các nút thực thể DNS Name có bản ghi CNAME trỏ về dịch vụ bên ngoài. Nếu máy chủ đích phản hồi tài nguyên chưa được đăng ký, kẻ tấn công có thể chiếm quyền kiểm soát. Nhận diện sớm nguy cơ này qua footprinting bằng Maltego giúp tổ chức chủ động vá lỗi.
Kỹ thuật whois lookup chuyên sâu và ánh xạ dải địa chỉ IP netblock
Nhiều người mới bắt đầu thường lầm tưởng rằng kể từ khi quy định GDPR có hiệu lực, kỹ thuật tra cứu Whois đã mất đi giá trị do thông tin cá nhân bị ẩn danh. Trong bức tranh hạ tầng doanh nghiệp, dữ liệu Whois dải IP vẫn cung cấp thông tin kỹ thuật cực kỳ chuẩn xác trong footprinting bằng Maltego.
Vượt qua giới hạn ẩn danh GDPR thông qua dữ liệu whois tổ chức và kỹ thuật
Mặc dù liên hệ của chủ thể đăng ký tên miền thường bị che chắn bởi Whois Privacy, các thông tin về cơ quan đăng ký, máy chủ Authoritative DNS và ngày hết hạn vẫn công khai. Dữ liệu Whois đối với dải IP do cơ quan quản lý khu vực cấp phát không bị che giấu trong footprinting bằng Maltego.
Bằng việc thực thi Transform chuyên biệt trong quá trình footprinting bằng Maltego, chuyên gia có thể trích xuất pháp nhân sở hữu dải mạng, người phụ trách kỹ thuật, số điện thoại vận hành và email lạm dụng. Những thực thể này trở thành mắt xích mới trên đồ thị, mở rộng điều tra sang các công ty con.
Phân tích dải netblock và trích xuất danh sách máy chủ lân cận
Từ địa chỉ IP máy chủ đơn lẻ phát hiện qua DNS, thao tác chuyển đổi To Netblock trong Maltego sẽ xác định dải mạng chứa IP đó (ví dụ: 198.51.100.0/24). Đây là bước nhảy quan trọng trong điều tra hạ tầng mạng bằng Maltego, biến việc trinh sát máy chủ đơn lẻ thành định vị cả trung tâm dữ liệu.
Khi nút Netblock hiển thị trên đồ thị, chuyên gia kích hoạt Transform To IP Addresses để mở rộng địa chỉ IP thành phần trong dải mạng. Kết hợp cơ sở dữ liệu thụ động, hệ thống tự động lọc ra các IP đang hoạt động và gán nhãn dịch vụ, hỗ trợ footprinting bằng Maltego bao quát tài nguyên.
Truy ngược số hiệu tự trị ASN và phân tích hạ tầng đa định tuyến BGP
Đỉnh cao của trinh sát hạ tầng mạng vật lý là việc truy ngược về Số hiệu Hệ Tự trị ASN. Một doanh nghiệp lớn thường sở hữu ASN riêng để tự vận hành giao thức định tuyến BGP kết nối trực tiếp với nhà mạng. Nắm giữ mã ASN đồng nghĩa với việc nắm giữ chìa khóa mở không gian số khi footprinting bằng Maltego.
Trong Maltego, lệnh chuyển đổi từ nút Netblock sang nút AS sẽ hiển thị thông tin chi tiết về hệ tự trị mục tiêu. Từ nút AS này, người điều tra tiếp tục chạy lệnh truy vấn ngược để liệt kê toàn bộ các dải Netblock khác cùng thuộc sở hữu. Kết quả mang lại bản đồ hạ tầng đồ sộ trong footprinting bằng Maltego.
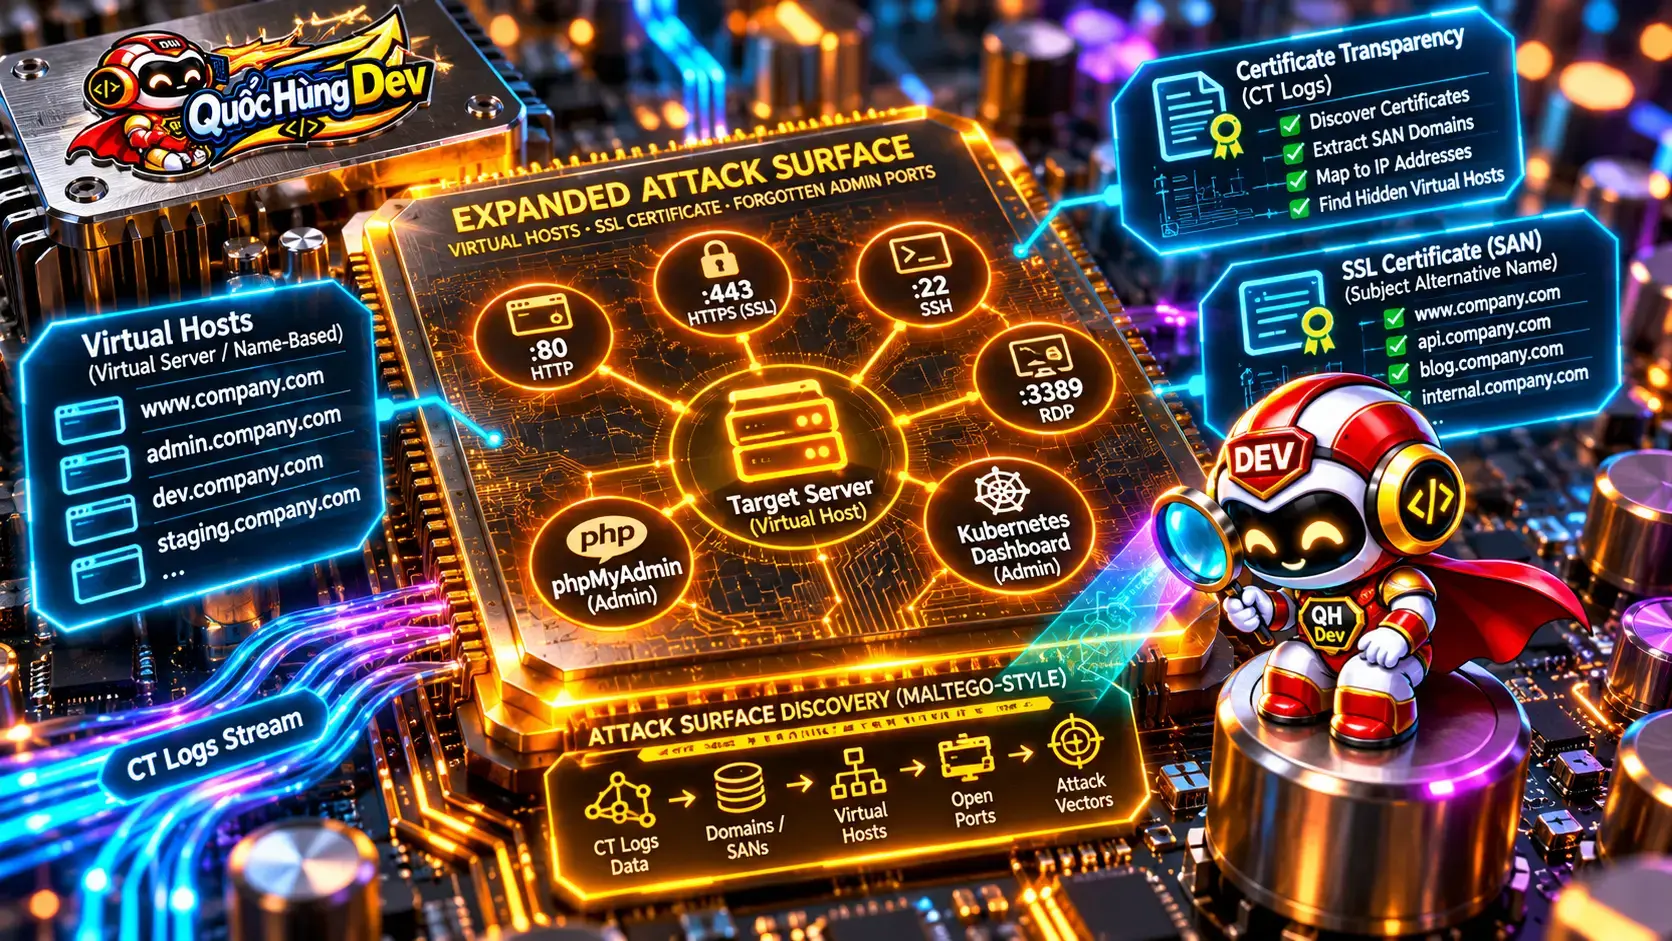
Mở rộng bề mặt tấn công từ máy chủ ảo virtual host và tên miền lãng quên
Trong kỷ nguyên ảo hóa và vi dịch vụ, một máy chủ vật lý hay một địa chỉ IP duy nhất có thể là nơi cư trú của hàng chục ứng dụng web khác nhau qua cơ chế máy chủ ảo. Những website bị lãng quên hay hệ thống thử nghiệm thường có bảo mật yếu kém, biến chúng thành mục tiêu nguy hiểm khi footprinting bằng Maltego.
Cơ chế reverse DNS và trích xuất chứng chỉ số SSL certificate transparency
Phương pháp đảo ngược địa chỉ IP truyền thống dựa vào bản ghi PTR thường không phản ánh đầy đủ thực tế do thiếu cấu hình hoặc máy chủ chứa nhiều tên miền khác nhau qua tiêu đề HTTP Host. Để khắc phục điểm mù này, footprinting bằng Maltego tích hợp kỹ thuật phân tích nhật ký Certificate Transparency hiện đại.
Mỗi khi chứng chỉ số SSL/TLS được cấp phát, thông tin chứng chỉ bắt buộc phải được ghi lại vào nhật ký công khai. Transform truy vấn chứng chỉ số trên Maltego bóc tách trường Subject Alternative Name (SAN), làm lộ diện danh sách tên miền và máy chủ ảo cùng dùng chứng chỉ, mở rộng bề mặt footprinting bằng Maltego.
Phát hiện cổng quản trị nội bộ và môi trường phát triển thử nghiệm bị lãng quên
Kịch bản phổ biến trong các tổ chức lớn là các nhóm phát triển tự ý khởi tạo môi trường thử nghiệm như dev-api.company.com trên máy chủ đám mây cá nhân nhưng lại kết nối vào mạng nội bộ công ty. Những hệ thống này thường dùng mật khẩu mặc định, chưa vá bảo mật và trở thành mục tiêu trong footprinting bằng Maltego.
Thông qua quy trình footprinting bằng Maltego đa tầng, các tên miền phụ và địa chỉ IP của môi trường phát triển này sẽ lập tức xuất hiện trên đồ thị điều tra. Chuyên gia có thể dễ dàng nhận diện dấu hiệu của các bảng điều khiển quản trị như phpMyAdmin, cPanel, Jenkins hay Kubernetes Dashboard đang mở ra Internet.
Kỹ thuật xâu chuỗi đa đồ thị để cô lập và xử lý dữ liệu phức tạp
Khi tiến hành trinh sát một tập đoàn sở hữu hàng trăm công ty con, việc gom tất cả dữ liệu vào một tệp đồ thị duy nhất sẽ dẫn đến suy giảm hiệu năng nghiêm trọng. Maltego cho phép áp dụng chiến lược đa đồ thị để chia nhỏ và quản lý thông tin khoa học trong toàn bộ chiến dịch footprinting bằng Maltego.
- Đồ thị trinh sát tổng quan (Master Graph): Chỉ lưu trữ các thực thể vĩ mô như Tên miền chính, dải Netblock, ASN và các trung tâm dữ liệu cốt lõi của doanh nghiệp.
- Đồ thị phân tích chi tiết (Sub-cluster Graphs): Mỗi đồ thị con dành riêng để đào sâu một phân vùng hạ tầng cụ thể như Cụm máy chủ thanh toán hoặc Hệ thống đám mây AWS.
- Đồ thị kiểm chứng độc lập (Sandbox Graph): Dùng để thử nghiệm các Transform nâng cao hoặc các nguồn dữ liệu chưa được xác thực độ tin cậy. Khi dữ liệu được kiểm chứng chuẩn xác, các nút giá trị mới được sao chép sang đồ thị chính.
Tích hợp Shodan và traceroute để xác minh trạng thái hạ tầng thụ động
Sau khi dựng nên bộ khung đồ thị hoàn chỉnh gồm tên miền, địa chỉ IP và dải mạng, bước tiếp theo trong quy trình footprinting bằng Maltego là kiểm tra cổng dịch vụ đang mở, nhận diện phiên bản phần mềm máy chủ và xác định vị trí địa lý của tài sản số.
Truy vấn Shodan API trích xuất danh mục cổng dịch vụ mở và banner thông tin
Shodan là công cụ tìm kiếm kết nối Internet chuyên thu thập dữ liệu bằng cách liên tục quét toàn bộ không gian địa chỉ IPv4 toàn cầu và lưu trữ các biểu ngữ phản hồi. Tích hợp Shodan Transform Hub vào Maltego cho phép chuyên gia truy vấn toàn bộ cổng mở của IP mục tiêu mà không cần quét trực tiếp trong footprinting bằng Maltego.
Thao tác To Service Details [Shodan] hiển thị trực tiếp lên đồ thị các cổng dịch vụ phổ biến như HTTP (80), HTTPS (443), SSH (22), RDP (3389) hay cơ sở dữ liệu mở như Elasticsearch (9200) và Redis (6379). Shodan còn tự động gắn cờ các lỗ hổng bảo mật đã biết (CVE), hỗ trợ đắc lực cho footprinting bằng Maltego.
Kết hợp phân tích định tuyến mạng qua traceroute và MTR để phát hiện WAF và anycast
Để xác định chính xác một địa chỉ IP có phải là máy chủ vật lý thực thụ hay chỉ là một điểm hiện diện biên sử dụng công nghệ định tuyến Anycast BGP, chuyên gia cần phân tích số lượng bước nhảy định tuyến. Kỹ thuật footprinting bằng Maltego hỗ trợ trực quan hóa đường đi gói tin qua traceroute.
Nếu phân tích cho thấy gói tin kết thúc hành trình chỉ sau 3 đến 5 bước nhảy và điểm đến đặt tại máy chủ Internet Exchange cục bộ, gần như chắc chắn địa chỉ IP đó là nút Anycast của CDN hoặc WAF. Chuỗi định tuyến kéo dài 15 đến 20 bước nhảy sẽ dẫn trực tiếp đến máy chủ gốc trong footprinting bằng Maltego.
Bảng ma trận nguồn dữ liệu đối chiếu chéo đảm bảo độ tin cậy tuyệt đối
Trong thực tế trinh sát tình báo, không một nguồn dữ liệu đơn lẻ nào đảm bảo tính chính xác tuyệt đối 100%. Dữ liệu lưu trong bộ nhớ đệm có thể bị lỗi thời, các bản ghi DNS có thể chưa cập nhật, hoặc máy quét công cộng bị đánh lừa bởi honeypot. Nguyên tắc cốt lõi của footprinting bằng Maltego là đối chiếu chéo.
| Nguồn dữ liệu tình báo | Loại hình thu thập | Điểm mạnh cốt lõi | Giới hạn kỹ thuật | Ứng dụng trên Maltego |
|---|---|---|---|---|
| Shodan | Quét cổng thụ động Internet | Nhận diện biểu ngữ dịch vụ và mã CVE | Dữ liệu có thể trễ vài tuần | Xác định cổng mở và rò rỉ dịch vụ |
| Censys | Quét không gian mạng và TLS | Quét sâu chứng chỉ số và cấu hình TLS | Giới hạn hạn mức API miễn phí | Bóc tách máy chủ ảo qua chứng chỉ SSL |
| SecurityTrails | Lịch sử DNS và Whois | Lưu trữ dữ liệu lịch sử DNS nhiều năm | Yêu cầu tài khoản trả phí cho dữ liệu sâu | Tìm IP gốc ẩn danh sau lớp CDN |
| AlienVault OTX | Tình báo mối đe dọa cộng đồng | Dấu hiệu xâm phạm IOC và mã độc liên kết | Độ nhiễu dữ liệu cao cần sàng lọc | Đánh giá danh tiếng IP và tên miền |
| VirusTotal | Phân tích tệp tin và URL đa động cơ | Tương quan mẫu mã độc và hạ tầng C2 | Giới hạn tốc độ truy vấn API miễn phí | Xác minh tên miền độc hại và hạ tầng tấn công |
Chi phí sử dụng Maltego và quy hoạch hạ tầng phần cứng trinh sát
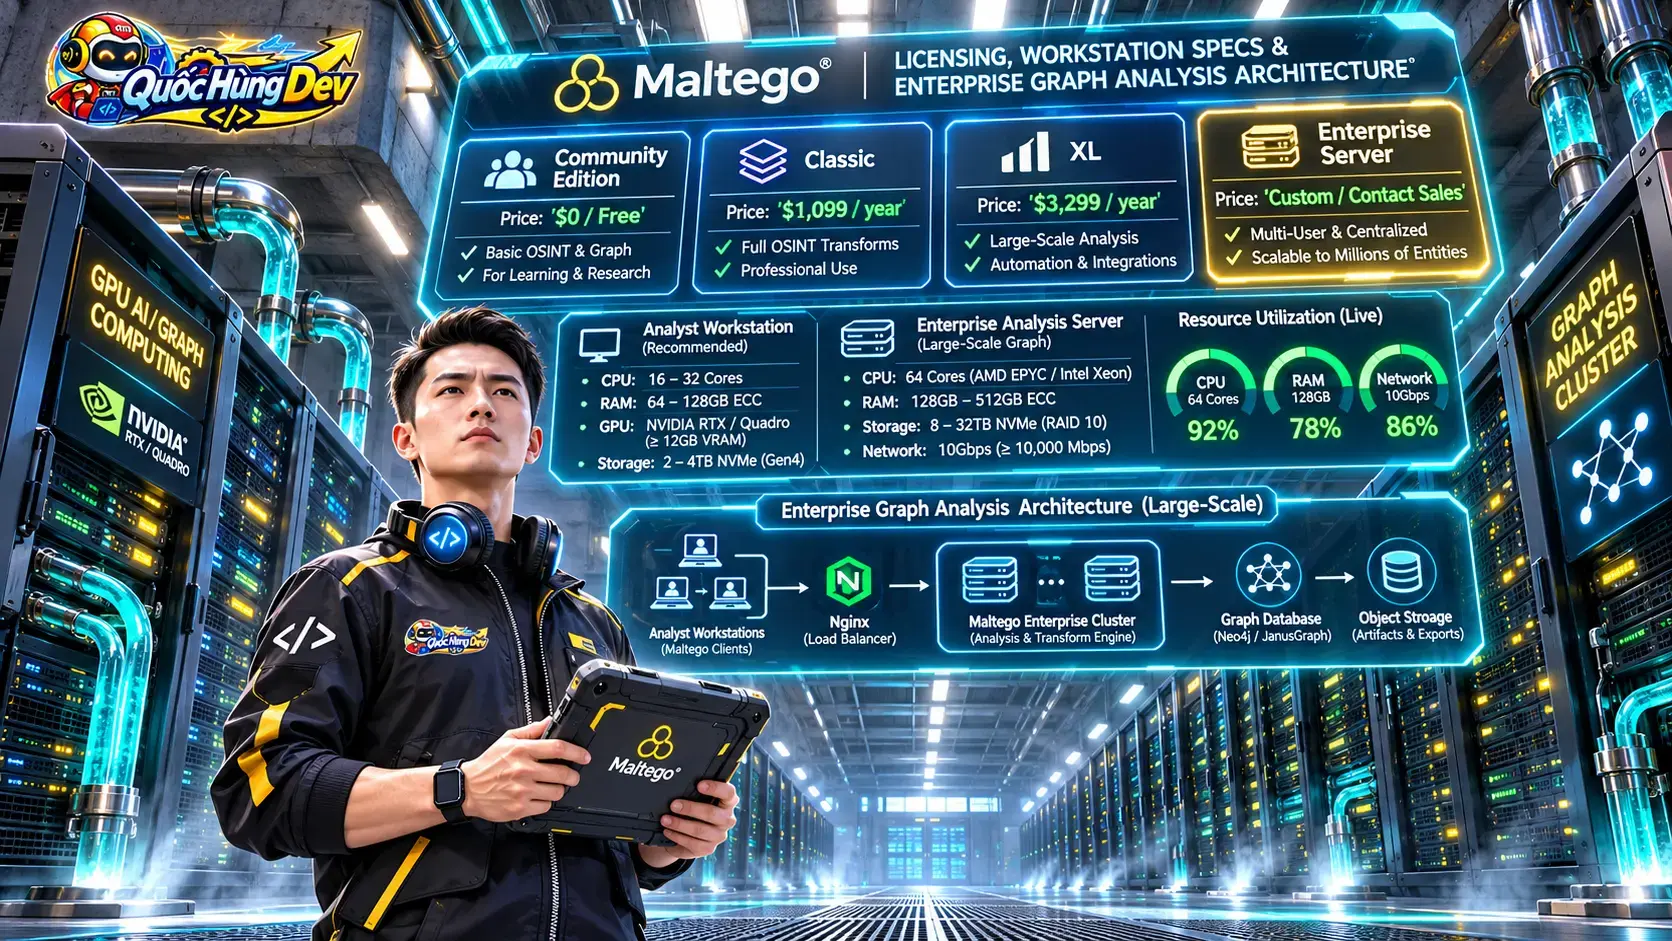
Đối với các trung tâm điều hành an ninh mạng SOC, các công ty tư vấn an ninh mạng chuyên nghiệp và chuyên gia nghiên cứu độc lập, việc hoạch định ngân sách đầu tư cho bộ công cụ điều tra là yếu tố quyết định hiệu quả lâu dài. Xem xét cẩn trọng về chi phí sử dụng Maltego là tiền đề bảo đảm hiệu suất cao cho footprinting bằng Maltego.
Phân tích chi tiết các phiên bản bản quyền Maltego hiện hành
Maltego cung cấp các gói cấp phép linh hoạt phục vụ từ đối tượng học tập nghiên cứu đến các tập đoàn an ninh quy mô lớn. Việc hiểu rõ ranh giới tính năng giữa từng phiên bản giúp tổ chức cân đối ngân sách và tối ưu hóa chi phí sử dụng Maltego một cách thông minh nhất khi triển khai các dự án an ninh mạng.
| Phiên bản phần mềm | Đối tượng phục vụ | Giới hạn nút trên đồ thị | Hạn mức kết quả mỗi Transform | Mức chi phí ước tính |
|---|---|---|---|---|
| Community Edition (CE) | Học viên và cá nhân nghiên cứu | Tối đa 10.000 thực thể trên đồ thị | Giới hạn tối đa 12 kết quả mỗi lần chạy | Miễn phí đăng ký tài khoản cộng đồng |
| Maltego Classic | Chuyên gia bảo mật và Red Team | Tối đa 10.000 thực thể trên đồ thị | Lên đến 10.000 kết quả mỗi lần chạy | Khoảng 999 USD mỗi năm cho 1 người dùng |
| Maltego XL | Doanh nghiệp và tổ chức điều tra lớn | Lên đến 1.000.000 thực thể trên đồ thị | Lên đến 64.000 kết quả mỗi lần chạy | Khoảng 1.999 USD mỗi năm cho 1 người dùng |
| Enterprise Server | Trung tâm SOC và cơ quan an ninh chính phủ | Không giới hạn số lượng thực thể | Không giới hạn tùy chỉnh hạ tầng máy chủ | Báo giá doanh nghiệp theo quy mô cụ thể |
Quy hoạch phần cứng máy trạm phân tích đồ thị quy mô lớn
Khác với các công cụ dòng lệnh tiêu tốn ít tài nguyên, Maltego được xây dựng trên nền tảng Java Virtual Machine (JVM) và đòi hỏi khả năng xử lý đồ họa mạnh mẽ để dựng các cấu trúc đồ thị liên kết hàng chục ngàn nút thời gian thực. Nếu cấu hình không đáp ứng đủ, việc footprinting bằng Maltego sẽ gặp gián đoạn.
| Cấu hình đề xuất | Bộ xử lý trung tâm (CPU) | Bộ nhớ truy cập ngẫu nhiên (RAM) | Ổ cứng lưu trữ | Card đồ họa (GPU) |
|---|---|---|---|---|
| Mức tối thiểu (Thử nghiệm CE) | 4 nhân vật lý (Intel Core i5 hoặc Ryzen 5) | Tối thiểu 16 GB DDR4 | 512 GB SSD NVMe PCIe 3.0 | Card đồ họa tích hợp Intel UHD Graphics |
| Mức tiêu chuẩn (SOC & Red Team) | 8 nhân 16 luồng (Core i7 hoặc Ryzen 7) | 32 GB DDR4/DDR5 | 1 TB SSD NVMe PCIe 4.0 | NVIDIA RTX 3060 12GB VRAM chuyên dụng |
| Mức chuyên sâu (Enterprise Graph) | 16 nhân 32 luồng (Core i9 hoặc Threadripper) | 64 GB hoặc 128 GB ECC RAM | 2 TB SSD NVMe PCIe 4.0 cấu hình RAID 1 | NVIDIA RTX 4080 16GB hoặc card đồ họa Quadro |
Ma trận lựa chọn quy trình trinh sát theo mô hình hạ tầng mục tiêu
Không có một kịch bản trinh sát duy nhất nào phù hợp cho mọi tổ chức. Tùy thuộc vào quy mô, đặc thù công nghệ và mức độ trưởng thành an ninh của mục tiêu, chuyên gia cần lựa chọn chiến thuật điều tra hạ tầng mạng bằng Maltego tương ứng để đạt hiệu quả cao nhất với thời gian và chi phí tối ưu.
Doanh nghiệp vừa và nhỏ (SME)
Hạ tầng thường tập trung tại 1 đến 2 nhà cung cấp dịch vụ lưu trữ đơn lẻ. Tên miền phụ ít và hiếm khi sở hữu ASN riêng biệt. Trọng tâm chiến thuật footprinting bằng Maltego là kiểm tra toàn diện bản ghi DNS, phát hiện các cổng quản trị web mở công khai và rà soát dịch vụ đám mây an toàn.
Tập đoàn đa quốc gia
Hạ tầng mạng vô cùng phức tạp với nhiều số hiệu ASN độc lập, hàng trăm dải Netblock phân bổ tại nhiều quốc gia và hàng ngàn tên miền phụ. Trọng tâm chiến thuật footprinting bằng Maltego là lập bản đồ sở hữu ASN, truy vết các công ty con qua dữ liệu Whois tổ chức và nhận diện các máy chủ nội bộ.
Fintech và nền tảng SaaS
Hạ tầng chạy hoàn toàn trên nền tảng đám mây đa vùng kết hợp kiến trúc microservices và được bảo vệ nghiêm ngặt bởi các lớp CDN và WAF tiên tiến. Trọng tâm chiến lược footprinting bằng Maltego là bóc tách nhật ký Certificate Transparency, phân tích bản ghi MX/TXT để tìm IP gốc và săn tìm lỗ hổng Subdomain Takeover.
Checklist an toàn pháp lý và nguyên tắc đạo đức trong trinh sát hạ tầng
Trinh sát thông tin hạ tầng mạng là một ranh giới hết sức nhạy cảm giữa nghiên cứu an ninh phòng thủ hợp pháp và hành vi thu thập thông tin thám thính bất hợp pháp. Việc thiếu hiểu biết về khung khổ pháp lý có thể đẩy các kỹ sư bảo mật vào những rủi ro pháp lý nghiêm trọng ngay cả khi thực hiện footprinting bằng Maltego.
Cảnh báo an toàn và pháp lý: Kỹ thuật footprinting bằng Maltego phải luôn được thực hiện trong phạm vi ủy quyền hợp pháp bằng văn bản từ chủ sở hữu hệ thống (Rules of Engagement – RoE). Người thực hiện tuyệt đối không được tự ý kích hoạt các Transform tương tác trực tiếp gửi tải trọng tấn công hoặc khai thác lỗ hổng khi chưa được cho phép. Mọi hoạt động phải tuân thủ nghiêm ngặt Luật An toàn thông tin mạng và Bộ luật Hình sự hiện hành.
- Xác lập văn bản ủy quyền pháp lý rõ ràng: Đảm bảo hợp đồng kiểm thử xâm nhập hoặc tài liệu ủy quyền phạm vi đánh giá đã được ký kết đầy đủ bởi cấp thẩm quyền của đơn vị chủ quản trước khi bắt đầu.
- Kiểm soát chặt chẽ ranh giới Transform: Chỉ kích hoạt các Transform thụ động và bán thụ động. Tuyệt đối không nhấp chạy các Transform can thiệp tích cực vào ứng dụng mục tiêu nếu chưa có thỏa thuận cụ thể.
- Bảo mật tuyệt đối tệp đồ thị điều tra: Mọi tệp dữ liệu đồ thị (.mtgx) và các ghi chú chứa thông tin hạ tầng mục tiêu phải được mã hóa bằng thuật toán mạnh và lưu trữ an toàn trong suốt vòng đời dự án.
- Tuân thủ giới hạn điều khoản dịch vụ API: Thiết lập tốc độ truy vấn hợp lý khi gọi các API bên thứ ba trên Transform Hub nhằm tránh vi phạm chính sách sử dụng và bị khóa tài khoản điều tra.
- Áp dụng chuẩn mực đạo đức nghề nghiệp quốc tế: Nghiêm túc tuân thủ quy tắc ứng xử chuẩn mực PTES (Penetration Testing Execution Standard) và NIST SP 800-115 trong mọi chiến dịch footprinting bằng Maltego.
Câu hỏi thường gặp về kỹ thuật footprinting bằng Maltego
Hệ thống phòng thủ của mục tiêu có phát hiện được hành vi footprinting bằng Maltego không?
Trong hầu hết trường hợp, quá trình footprinting bằng Maltego hoàn toàn tàng hình trước hệ thống phòng thủ của mục tiêu do gửi truy vấn qua máy chủ trung gian Transform Hub hoặc Shodan, Censys. Nếu kích hoạt Transform quét cục bộ, IP của bạn có thể bị tường lửa IDS/IPS ghi nhận và đưa vào danh sách chặn.
Phiên bản Maltego Community Edition (CE) có đủ dùng cho nhu cầu thực chiến không?
Phiên bản Maltego CE đáp ứng tốt mục đích học tập nghiên cứu và trinh sát hệ thống quy mô vừa trong footprinting bằng Maltego. Dù giới hạn tối đa 12 kết quả mỗi Transform và 10.000 thực thể trên đồ thị, việc gom cụm và lọc từ khóa hợp lý vẫn giúp xây dựng bản đồ hoàn chỉnh.
Làm thế nào để phân biệt đâu là địa chỉ IP máy chủ gốc và đâu là IP của CDN trên đồ thị?
Để phân biệt chính xác, bạn quan sát nút Netblock và ASN trên đồ thị footprinting bằng Maltego. Nếu IP thuộc ASN của CDN như Cloudflare (AS13335) hay Akamai (AS20940), đó là IP biên. Nếu nút IP kết nối về ASN của AWS hay ASN doanh nghiệp, đó là máy chủ gốc Origin Server.
Có thể tự viết thêm các Transform tùy chỉnh cho Maltego bằng ngôn ngữ lập trình nào?
Bạn hoàn toàn có thể tự phát triển Transform tùy chỉnh cho Maltego bằng Python qua thư viện Maltego TRX. Thư viện cung cấp đầy đủ lớp đối tượng thực thể và hàm xử lý, giúp kết nối footprinting bằng Maltego với công cụ nội bộ riêng hoặc nguồn cấp dữ liệu tình báo độc quyền của doanh nghiệp.
Làm thế nào để xuất báo cáo trực quan từ Maltego cho ban lãnh đạo doanh nghiệp?
Maltego hỗ trợ xuất báo cáo chuyên nghiệp sang định dạng PDF, ảnh PNG/SVG hoặc bảng tính CSV. Đối với ban lãnh đạo, bạn nên dùng chế độ bố cục Circular hoặc Organic Layout, gom nhóm thực thể theo màu sắc và xuất báo cáo PDF tổng hợp từ tiến trình footprinting bằng Maltego.
Dữ liệu lịch sử Whois trong Maltego có ý nghĩa gì đối với việc điều tra an ninh?
Dữ liệu Whois trong quá khứ tiết lộ sự dịch chuyển kiến trúc hạ tầng doanh nghiệp theo thời gian trong quá trình footprinting bằng Maltego. Thông qua lịch sử thay đổi Nameserver, IP và liên hệ kỹ thuật, chuyên gia tìm ra các dải mạng cũ còn kết nối nội bộ, mở ra hướng trinh sát quý giá.
Kết luận và định hướng điều tra hạ tầng mạng bền vững
Kỹ thuật footprinting bằng Maltego là hiện thân của tư duy phân tích tình báo có phương pháp luận sâu sắc. Năng lực liên kết các mẩu dữ liệu phân tán trên không gian mạng thành bức tranh trực quan toàn cảnh chính là phẩm chất cốt lõi của chuyên gia an ninh. Thực hiện footprinting bằng Maltego bài bản mang lại tầm nhìn bảo mật vượt trội cho tổ chức.
Trong bối cảnh bề mặt tấn công mở rộng, trinh sát thụ động qua đồ thị tri thức giữ vai trò chiến lược hàng đầu. Nắm vững phương pháp điều tra hạ tầng mạng bằng Maltego, thực thi chuẩn xác hướng dẫn DNS enumeration Maltego, xâu chuỗi Netblock và tối ưu chi phí sử dụng Maltego sẽ mang lại lợi thế phòng thủ chủ động vượt trội cho tổ chức.
Để không ngừng hoàn thiện kỹ năng trinh sát và nâng cao năng lực bảo vệ hạ tầng công nghệ thông tin, kỹ sư an toàn thông tin nên chủ động thực hành footprinting bằng Maltego thường xuyên trong phòng lab an toàn, kết hợp công cụ đồ thị với dòng lệnh và tuân thủ chuẩn mực đạo đức nghề nghiệp.
Tham khảo thêm các hướng dẫn kỹ thuật chuyên sâu tại: Maltego Official Documentation, tài liệu tiêu chuẩn RFC 1035 Domain Implementation, cổng thông tin Shodan Developer API Documentation và tài liệu an ninh Kali Linux Penetration Testing Documentation.