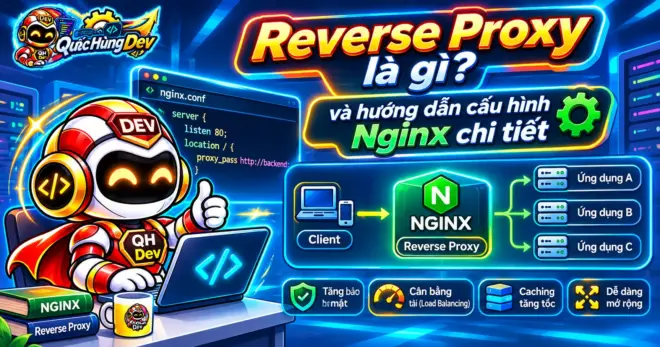
Reverse proxy là gì và đóng vai trò gì khi đưa ứng dụng web vào môi trường sản xuất thực tế? Khi một phần mềm chạy trên cổng nội bộ như 3000 hoặc 8000, hệ thống đòi hỏi phải có một lớp trung gian đứng trước để tiếp nhận kết nối an toàn từ mạng công cộng.
Nếu để người dùng truy cập trực tiếp vào máy chủ backend, doanh nghiệp sẽ đối mặt với chi phí băng thông lãng phí, rủi ro lộ hạ tầng nội bộ và nguy cơ nghẽn mạng cục bộ. Một máy chủ trung gian đóng vai trò điều phối sẽ tối ưu hóa toàn bộ chu trình xử lý này.
Bài viết này phân tích bản chất công nghệ, giải đáp cặn kẽ câu hỏi reverse proxy là gì, đối chiếu chi tiết các mô hình kiến trúc mạng, hướng dẫn cấu hình thực chiến trên Nginx và chia sẻ các nguyên tắc bảo mật tối quan trọng giúp hệ thống vận hành bền bỉ.
Khái niệm reverse proxy là gì và nền tảng cốt lõi
Để trả lời trọn vẹn câu hỏi reverse proxy là gì, chúng ta cần nhìn vào luồng lưu chuyển dữ liệu giữa máy khách và hạ tầng máy chủ. Reverse proxy là một máy chủ trung gian được đặt cố định ở phía trước một hoặc nhiều cụm máy chủ ứng dụng nội bộ.
Khi trình duyệt web hoặc ứng dụng di động gửi yêu cầu qua giao thức HTTP hoặc HTTPS, yêu cầu đó không đi thẳng vào code ứng dụng. Thay vào đó, máy chủ reverse proxy sẽ đón đầu gói tin tại cổng kết nối công cộng và tiến hành xử lý vòng ngoài.
Nguyên lý hoạt động hai chiều của reverse proxy
Quá trình tương tác của một máy chủ đại diện ngược diễn ra theo quy trình hai chiều khép kín. Hiểu được nguyên lý reverse proxy là gì giúp quản trị viên dễ dàng nắm bắt được luồng chuyển mạch gói tin từ ngoài vào trong.
Ở chiều đi, proxy tiếp nhận yêu cầu từ client, bóc tách gói tin, kiểm tra tính hợp lệ của giao thức và định tuyến yêu cầu đó đến máy chủ nội bộ thích hợp.
Ở chiều về, máy chủ ứng dụng xử lý logic nghiệp vụ xong sẽ gửi kết quả phản hồi ngược lại cho reverse proxy. Reverse proxy tiếp nhận dữ liệu này, có thể nén dữ liệu hoặc ghi vào bộ đệm cache, sau đó mới gửi gói tin phản hồi hoàn chỉnh về cho client.
Điểm mấu chốt ở đây là tính chất giấu kín thông tin. Trong suốt vòng đời giao tiếp, người dùng bên ngoài hoàn toàn chỉ nhìn thấy địa chỉ IP công khai của reverse proxy mà không thể biết được địa chỉ IP nội bộ hay cấu trúc cụm máy chủ bên trong.
Vị trí then chốt trong kiến trúc mạng phân tán
Trong các hạ tầng công nghệ hiện đại, việc phân tách các tầng kiến trúc là nguyên tắc sống còn. Các ngôn ngữ backend như Python, Node.js, Go hay Java được thiết kế tối ưu cho việc xử lý logic nghiệp vụ phức tạp, truy vấn cơ sở dữ liệu và tính toán thuật toán.
Những máy chủ ứng dụng này thường không được tối ưu để xử lý hàng chục nghìn kết nối mạng đồng thời dạng keepalive chậm chạp từ Internet. Đặt một reverse proxy chuyên dụng như Nginx ở phía trước giúp giảm tải hoàn toàn phần việc quản lý kết nối TCP thô.
Bên cạnh đó, việc hiểu rõ reverse proxy là gì giúp các kỹ sư thiết kế ranh giới bảo mật vững chắc. Mọi quy tắc kiểm soát truy cập, tường lửa ứng dụng web và chứng chỉ mã hóa đều được tập trung xử lý tại một điểm duy nhất thay vì phân tán rải rác.
Bảng so sánh tổng quan nhanh & sơ đồ luồng
Trong thực tế vận hành hạ tầng mạng, nhiều người vẫn thường nhầm lẫn giữa ba khái niệm phổ biến: Forward Proxy, Reverse Proxy và API Gateway. Bảng so sánh dưới đây phân tích các tiêu chí kỹ thuật cốt lõi giúp bạn phân định ranh giới rõ ràng.
| Tiêu chí kỹ thuật | Forward Proxy | Reverse Proxy | API Gateway |
|---|---|---|---|
| Vị trí đứng | Phía máy khách (Mạng nội bộ client) | Phía máy chủ (Trước các cụm backend) | Phía máy chủ (Trước các vi dịch vụ API) |
| Đối tượng quản lý | Người dùng nội bộ hoặc nhân viên IT | Kỹ sư vận hành hệ thống (DevOps/SRE) | Đội ngũ phát triển phần mềm và API |
| Thông tin che giấu | Che giấu IP và danh tính máy khách | Che giấu IP và cấu trúc máy chủ nội bộ | Che giấu cấu trúc chi tiết microservices |
| Nhiệm vụ cốt lõi | Kiểm soát duyệt web, vượt tường lửa, cache | Giải mã HTTPS, cân bằng tải, trả file tĩnh | Xác thực JWT, rate limiting, quản lý phiên bản |
| Phần mềm tiêu biểu | Squid, Privoxy, Shadowsocks | Nginx, HAProxy, Caddy, Traefik | Kong, Apache APISIX, AWS API Gateway |
| Mức độ can thiệp dữ liệu | Thấp (Chuyển tiếp gói tin ra ngoài) | Trung bình (Xử lý header, nén, đệm cache) | Cao (Biến đổi payload, gộp API, logic nghiệp vụ) |
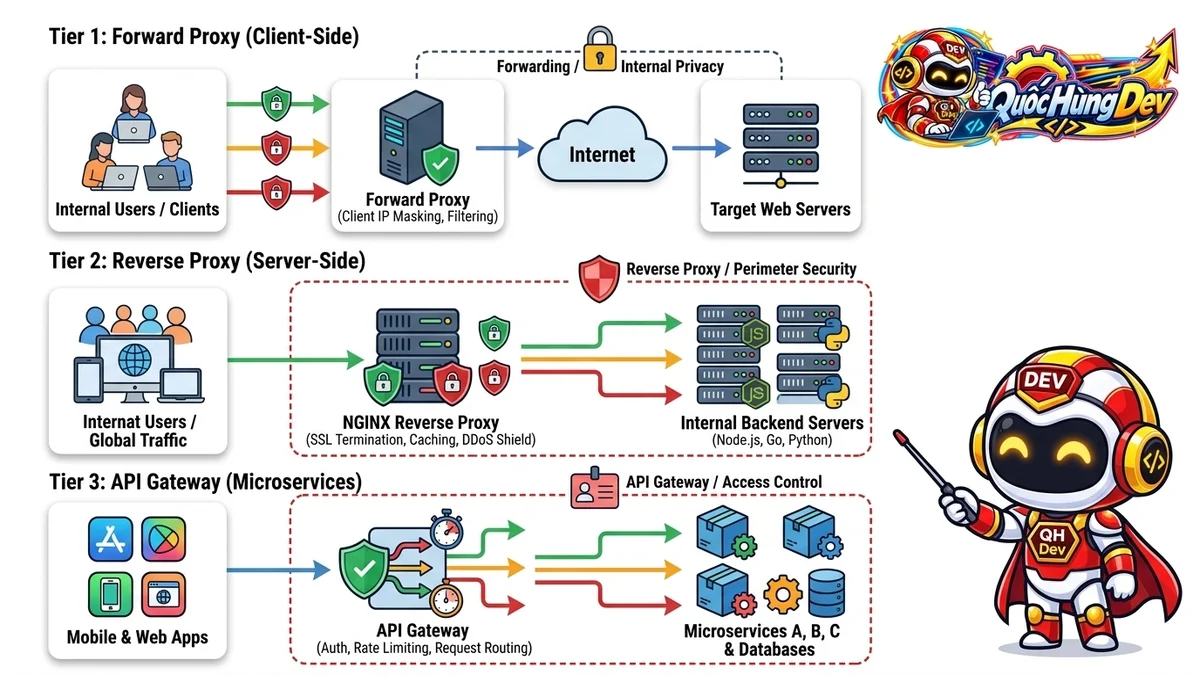
Nhìn vào sơ đồ trực quan, luồng lưu thông của các mô hình thể hiện sự khác biệt rõ rệt. Forward proxy kiểm soát luồng đi ra từ trong nội bộ doanh nghiệp, trong khi reverse proxy và API gateway bảo vệ và điều hướng luồng đi vào từ thế giới bên ngoài.
Việc hiểu sâu reverse proxy là gì sẽ giúp bạn lựa chọn đúng công cụ cho từng bài toán hạ tầng, tránh lãng phí tài nguyên máy chủ vào các phần mềm quá cồng kềnh khi nhu cầu chỉ dừng ở mức chuyển tiếp mạng tốc độ cao.
Điểm khác biệt cốt lõi: phân biệt forward proxy và reverse proxy
Khái niệm phân biệt forward proxy và reverse proxy thường gây bối rối cho những người mới tiếp cận lĩnh vực quản trị mạng. Mặc dù cả hai đều mang bản chất là máy chủ chuyển tiếp trung gian, nhưng mục đích thiết kế và góc nhìn bảo vệ của chúng lại hoàn toàn trái ngược nhau.
Góc nhìn máy khách và góc nhìn máy chủ
Đối với Forward Proxy, máy chủ này đại diện cho quyền lợi của máy khách. Khi một nhân viên trong văn phòng muốn truy cập vào một trang web trên mạng, trình duyệt sẽ gửi tín hiệu tới forward proxy nội bộ. Forward proxy sau đó đứng ra thay mặt máy khách để tải nội dung về.
Trang web đích hoàn toàn không biết địa chỉ IP thực của nhân viên đó mà chỉ ghi nhận địa chỉ IP của forward proxy. Mục đích chính của mô hình này là kiểm soát chính sách truy cập nội bộ của tổ chức, lọc bỏ các trang web độc hại và tối ưu băng thông thông qua bộ nhớ đệm.
Ngược lại, khi phân biệt forward proxy và reverse proxy, reverse proxy đại diện tuyệt đối cho quyền lợi của máy chủ dịch vụ. Người dùng trên toàn cầu gửi yêu cầu tới tên miền của bạn mà không hề biết rằng đằng sau đó là một cụm gồm nhiều máy chủ đang cùng nhau san sẻ gánh nặng.
Forward proxy thường đòi hỏi người dùng hoặc quản trị viên phải cấu hình tham số mạng thủ công trên máy trạm hoặc trình duyệt. Trong khi đó, reverse proxy vận hành hoàn toàn trong suốt đối với người dùng cuối, không yêu cầu bất kỳ cài đặt nào từ phía client.
Bản chất kỹ thuật khi giải thích reverse proxy là gì chính là tạo ra một điểm trừu tượng hóa hạ tầng, biến hàng chục cụm máy chủ nội bộ phức tạp thành một điểm đến thống nhất, duy nhất và an toàn trước mắt người dùng toàn cầu.
Ranh giới giữa reverse proxy và API gateway
Một câu hỏi kỹ thuật thường gặp khác là khi nào nên dùng reverse proxy và khi nào cần tới API gateway. Bạn có thể tham khảo bài viết chi tiết về kiến trúc cân bằng tải Nginx để hiểu rõ cách phối hợp nhiều tầng.
Về cơ bản, API gateway có thể coi là một reverse proxy nâng cao được trang bị thêm lớp logic nghiệp vụ chuyên sâu cho các giao diện lập trình ứng dụng. Ngoài việc định tuyến mạng thô, API gateway còn thực hiện phân tích mã định danh JWT, đo đếm hạn ngạch gọi API của từng khách hàng và biến đổi dữ liệu phản hồi.
Nếu hệ thống chỉ cần giải mã SSL, cân bằng tải đơn giản và phục vụ tài nguyên tĩnh tốc độ cao, reverse proxy là lựa chọn nhẹ nhàng và tiết kiệm chi phí hơn rất nhiều. Việc lạm dụng API gateway cho toàn bộ các tác vụ tĩnh chỉ làm tăng thêm độ trễ không cần thiết cho người dùng.
Phân tích kỹ thuật & cơ chế chuyển tiếp HTTP headers
Khi gói tin HTTP đi qua một máy chủ trung gian, một vấn đề kỹ thuật lớn phát sinh là sự biến đổi của các thông tin định danh ban đầu. Nếu không nắm vững cơ chế reverse proxy là gì, máy chủ backend phía sau sẽ hoàn toàn mất dấu vết về nguồn gốc thật sự của kết nối.
Tầm quan trọng của header Host trong định tuyến dịch vụ
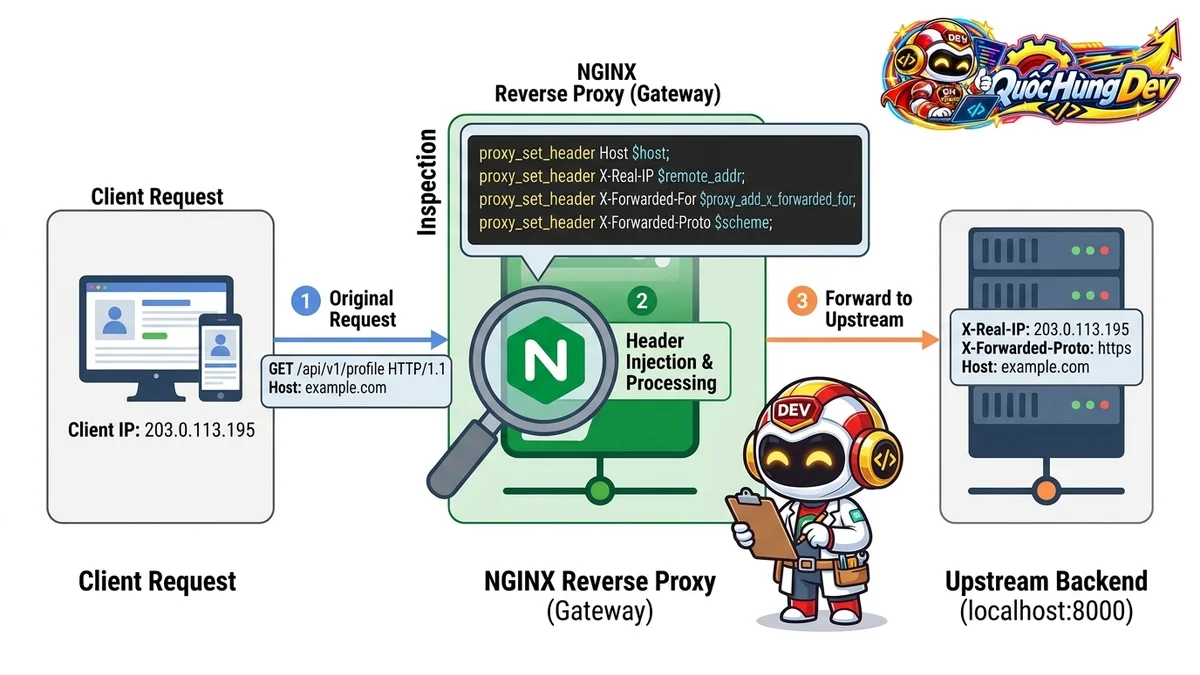
Mặc định trên phần mềm Nginx, khi sử dụng chỉ thị chuyển tiếp proxy_pass, giá trị của header Host gửi tới backend sẽ bị ghi đè bằng tên định danh khai báo trong chỉ thị đó. Đây là nguyên nhân hàng đầu khiến các ứng dụng web bị lỗi chuyển hướng vòng lặp hoặc tạo sai liên kết nội bộ.
Để bảo toàn tên miền gốc mà người dùng gõ trên trình duyệt, quản trị viên bắt buộc phải cấu hình chỉ thị thiết lập lại thông tin header này. Việc truyền đúng Host giúp ứng dụng backend dễ dàng nhận diện đúng môi trường thực thi và phục vụ chính xác nội dung tương ứng.
Phân tích X-Real-IP và chuỗi X-Forwarded-For
Do kết nối TCP trực tiếp tới backend xuất phát từ chính máy chủ reverse proxy, nên biến địa chỉ IP nguồn mặc định ghi nhận ở backend sẽ luôn là IP của proxy, ví dụ 127.0.0.1. Mọi tính năng ghi nhật ký truy cập, giới hạn tần suất hoặc chặn địa chỉ IP xấu sẽ hoàn toàn bị vô hiệu hóa nếu thiếu thông tin thực.
Header X-Real-IP được sinh ra để mang theo địa chỉ IP nguồn kết nối trực tiếp vào reverse proxy. Trong khi đó, X-Forwarded-For là một chuỗi danh sách các địa chỉ IP được bổ sung liên tiếp qua mỗi chặng trung gian, phản ánh toàn bộ con đường mà gói tin đã đi qua.
Một lưu ý bảo mật cực kỳ quan trọng là chuỗi X-Forwarded-For có thể bị giả mạo ở phần đầu bởi chính client gửi lên. Ứng dụng backend tuyệt đối không được tin tưởng mù quáng vào phần tử đầu tiên của chuỗi này mà chỉ nên căn cứ vào giá trị do chính reverse proxy nội bộ tin cậy thiết lập.
Xác thực giao thức gốc với X-Forwarded-Proto và giải mã TLS
Trong mô hình tối ưu hạ tầng, reverse proxy thường đảm nhiệm vai trò giải mã chứng chỉ bảo mật TLS ở vòng ngoài, sau đó giao tiếp với các máy chủ backend bên trong bằng giao thức HTTP thuần túy để tiết kiệm chu kỳ xử lý của vi xử lý.
Khi đó, ứng dụng backend cần biết kết nối ban đầu của khách hàng là bảo mật hay không để sinh ra các đường dẫn HTTPS chuẩn xác và gắn cờ bảo mật Secure cho Cookie phiên làm việc. Header X-Forwarded-Proto chính là cầu nối kỹ thuật cung cấp thông tin sống còn này.
Bạn có thể tham khảo thêm các chỉ dẫn chi tiết từ tài liệu chính thức ngx_http_proxy_module để cấu hình sâu hơn các cờ giao thức nâng cao.
Cơ chế cân bằng tải, failover & xử lý lỗi 502 bad gateway
Một trong những giá trị to lớn nhất khi trả lời câu hỏi reverse proxy là gì nằm ở năng lực phân phối lưu lượng và duy trì tính liên tục cho dịch vụ. Khi một máy chủ đơn lẻ không còn đủ sức gánh vác lượng truy cập tăng vọt, cụm backend phía sau sẽ được mở rộng linh hoạt.
Các thuật toán phân phối tải thông dụng trên Nginx
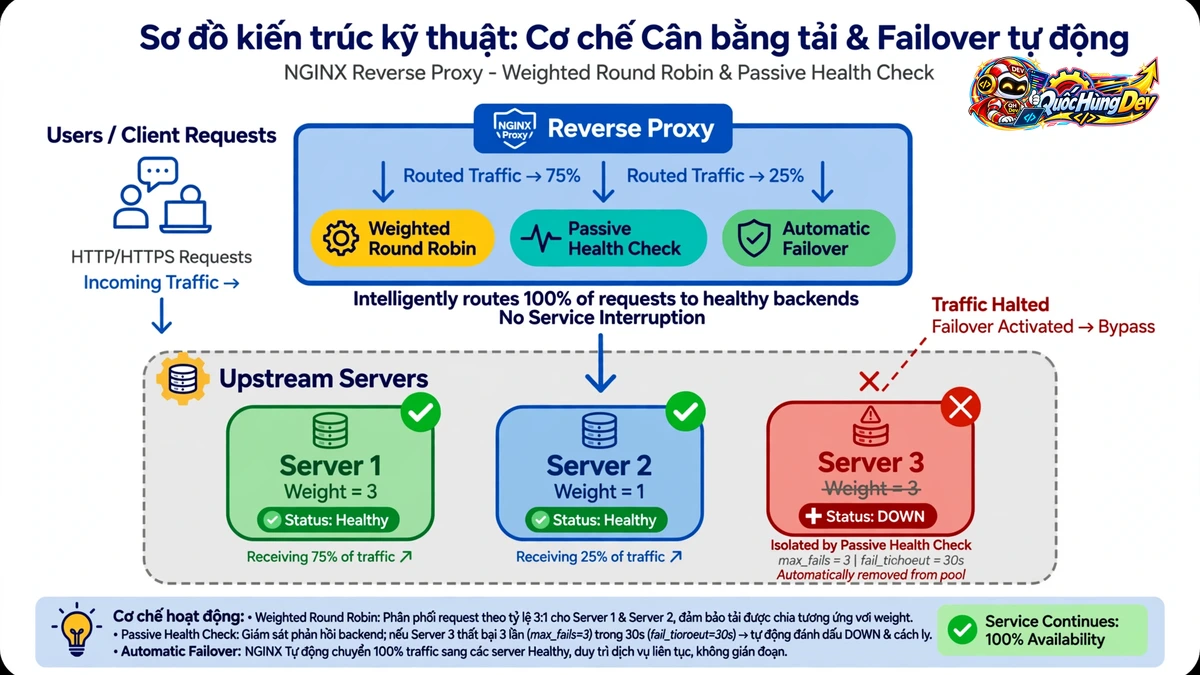
Mặc định, Nginx phân chia các yêu cầu tới cụm máy chủ nội bộ theo cơ chế xoay vòng lần lượt Round-Robin. Mỗi máy chủ trong danh sách khai báo sẽ nhận một yêu cầu tương ứng, đảm bảo công việc được dàn đều mà không cần cấu hình phức tạp.
Đối với các hệ thống có các tác vụ xử lý tốn nhiều thời gian như xuất báo cáo hay xử lý ảnh, thuật toán Least Connections sẽ chuyển tiếp yêu cầu mới đến máy chủ hiện đang có ít kết nối hoạt động nhất. Điều này giúp ngăn chặn tình trạng một máy chủ bị dồn ứ công việc trong khi các máy khác đang rảnh rỗi.
Trong trường hợp ứng dụng phụ thuộc vào trạng thái phiên làm việc cục bộ chưa được đồng bộ ra Redis, thuật toán IP Hash sẽ cố định các yêu cầu từ cùng một địa chỉ IP mạng tới duy nhất một máy chủ cụ thể, giúp duy trì phiên đăng nhập của người dùng liền mạch.
Kiểm tra sức khỏe chủ động và cặp tham số max_fails fail_timeout
Trong môi trường vận hành thực tế, các tiến trình ứng dụng có thể bị dừng đột ngột do lỗi tràn bộ nhớ hoặc cập nhật mã nguồn. Nginx cung cấp cơ chế bảo vệ thông qua hai tham số cấu hình cốt lõi là max_fails và fail_timeout.
Khi một máy chủ trong cụm phản hồi lỗi hoặc không thể thiết lập kết nối vượt quá số lần quy định trong khoảng thời gian đã định, Nginx sẽ tự động đánh dấu máy chủ đó là tạm ngưng hoạt động. Các yêu cầu tiếp theo sẽ ngay lập tức được chuyển hướng tới các máy chủ khỏe mạnh còn lại.
Cơ chế xử lý thông minh này chính là câu trả lời trực quan nhất cho việc reverse proxy là gì và tại sao mọi hệ thống có tính sẵn sàng cao đều bắt buộc phải triển khai giải pháp này.
Nguyên nhân gốc rễ và cách xử lý triệt để lỗi 502 bad gateway
Mã lỗi 502 bad gateway là nỗi ám ảnh kinh điển của các kỹ sư vận hành. Bản chất của lỗi này xảy ra khi reverse proxy đóng vai trò cổng trung gian nhưng không nhận được phản hồi hợp lệ từ máy chủ backend phía sau.
Nguyên nhân phổ biến nhất là do ứng dụng backend đã bị tắt, tiến trình bị treo cứng, hoặc khai báo sai cổng kết nối trong tệp cấu hình của proxy. Khi toàn bộ các máy chủ trong cụm upstream đều không phản hồi, reverse proxy không còn lựa chọn nào khác ngoài việc trả về mã lỗi 502 cho người dùng.
Để xử lý triệt để, bạn cần kiểm tra trạng thái tiến trình backend bằng lệnh hệ thống, đối chiếu chính xác cổng lắng nghe và cấu hình tham số proxy_next_upstream để Nginx tự động thử lại trên máy chủ dự phòng trước khi quyết định báo lỗi ra ngoài.
Tình huống ứng dụng thực tế theo mô hình hệ thống
Tùy thuộc vào quy mô và giai đoạn phát triển của dự án phần mềm, cách thức bố trí reverse proxy sẽ có sự biến hóa linh hoạt để giải quyết đúng bài toán thắt cổ chai của hệ thống.
Mô hình đơn máy chủ kết hợp giải mã SSL và phục vụ file tĩnh
Đây là kịch bản phổ biến nhất cho các dự án vừa và nhỏ hoặc các trang tin tức công nghệ. Ứng dụng chính có thể viết bằng Node.js hoặc Django chạy trên cổng nội bộ, trong khi Nginx đảm nhận toàn bộ việc quản lý chứng chỉ bảo mật và giải nén dữ liệu.
Các tài nguyên tĩnh như hình ảnh, tệp định dạng CSS và JavaScript được Nginx đọc trực tiếp từ ổ đĩa cứng và phản hồi thẳng cho trình duyệt với tốc độ vượt trội. Code backend hoàn toàn không phải tốn tài nguyên xử lý cho các tệp tin không đổi này.
Mô hình phân luồng microservices theo đường dẫn URL
Khi ứng dụng phát triển lớn mạnh và chuyển dịch sang mô hình kiến trúc microservices, nhiều dịch vụ độc lập sẽ cùng tồn tại. Reverse proxy đóng vai trò nhạc trưởng phân luồng lưu lượng dựa trên tiền tố đường dẫn.
Chẳng hạn, các yêu cầu có tiền tố đường dẫn dành cho thanh toán sẽ được chuyển vào cụm máy chủ chuyên biệt, trong khi các yêu cầu tra cứu danh mục hàng hóa được đẩy vào một cụm khác. Toàn bộ hệ thống vẫn xuất hiện duy nhất dưới một tên miền đồng nhất.
Khi triển khai mô hình phức tạp này, việc hiểu rõ reverse proxy là gì giúp các kiến trúc sư tự tin phân tách các dịch vụ vi mô mà không làm xáo trộn cấu trúc URL công khai của khách hàng.
Mô hình hệ thống thương mại điện tử chịu tải cao với caching
Trong các đợt khuyến mãi lớn, lượng truy cập vào trang chi tiết sản phẩm có thể tăng gấp hàng trăm lần. Việc áp dụng cơ chế hoạt động của cache ngay tại tầng reverse proxy là giải pháp cứu tinh cho hạ tầng cơ sở dữ liệu.
Nginx có thể lưu giữ bản sao phản hồi HTML của sản phẩm trong bộ nhớ đệm trong vòng vài phút. Hàng triệu người dùng truy cập cùng lúc sẽ nhận được dữ liệu tức thì từ bộ đệm của proxy mà không làm tiêu tốn dù chỉ một truy vấn vào cụm máy chủ cơ sở dữ liệu phía sau.
Hướng dẫn cấu hình reverse proxy Nginx thực chiến
Sau khi đã nắm vững lý thuyết nền tảng, việc nắm bắt hướng dẫn cấu hình reverse proxy nginx một cách chuẩn xác sẽ giúp bạn tự tin triển khai hệ thống lên môi trường thực tế mà không gặp phải những sự cố đáng tiếc.
Thiết lập khối upstream và tối ưu kết nối keepalive
Khối khai báo upstream được dùng để định nghĩa danh sách các máy chủ backend tiếp nhận công việc. Một kỹ thuật tối ưu hóa hiệu năng kinh điển nhưng thường bị bỏ quên là duy trì các kết nối keepalive liên tục giữa proxy và các ứng dụng nội bộ.
Việc tái sử dụng lại các kết nối TCP đã mở sẵn giúp giảm thiểu thời gian bắt tay ba bước, từ đó cắt giảm đáng kể độ trễ phản hồi của hệ thống. Dưới đây là cách khai báo nhóm máy chủ dịch vụ chuẩn mực trên Nginx.
upstream backend_cluster {
    # Khai báo các máy chủ backend nội bộ
    server 127.0.0.1:9001 max_fails=2 fail_timeout=10s;
    server 127.0.0.1:9002 max_fails=2 fail_timeout=10s;

    # Duy trì các kết nối TCP mở sẵn để giảm độ trễ
    keepalive 32;
}
Cấu hình khối server và cạm bẫy dấu gạch chéo cuối proxy_pass
Cạm bẫy lớn nhất trong toàn bộ hướng dẫn cấu hình reverse proxy nginx nằm ở sự hiện diện của dấu gạch chéo ở cuối dòng chỉ thị proxy_pass. Hai cách viết tưởng chừng như tương đương này lại tạo ra hành vi xử lý đường dẫn hoàn toàn trái ngược nhau.
Nếu bạn viết proxy_pass không có dấu gạch chéo ở cuối, Nginx sẽ giữ nguyên toàn bộ chuỗi đường dẫn URI của yêu cầu ban đầu để chuyển tiếp vào backend. Nếu có thêm dấu gạch chéo ở cuối tên upstream, phần đường dẫn khớp với khối location sẽ bị cắt bỏ và thay thế.
Việc nắm vững quy tắc này trong hướng dẫn cấu hình reverse proxy nginx giúp các lập trình viên tránh được tình trạng ứng dụng backend báo lỗi không tìm thấy tài nguyên 404 do bị cắt cụt mất tiền tố đường dẫn cần thiết.
File cấu hình hoàn chỉnh và quy trình nạp lại không downtime
Dưới đây là tệp cấu hình máy chủ hoàn chỉnh kết hợp đầy đủ các tiêu chuẩn về truyền nhận header, thời gian chờ kết nối và phục vụ tài nguyên tĩnh an toàn cho một hệ thống vận hành thực tế.
server {
    listen 80;
    server_name example.com;

    # Phân luồng các yêu cầu API vào cụm backend
    location /api/ {
        proxy_pass http://backend_cluster;

        # Thiết lập các HTTP Header bắt buộc
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # Tối ưu hóa giao thức HTTP/1.1 cho kết nối keepalive
        proxy_http_version 1.1;
        proxy_set_header Connection "";

        # Kiểm soát thời gian chờ an toàn
        proxy_connect_timeout 5s;
        proxy_read_timeout 60s;
        proxy_send_timeout 60s;
    }

    # Phục vụ tài nguyên giao diện tĩnh trực tiếp
    location / {
        root /var/www/html;
        index index.html;
        try_files $uri $uri/ =404;
    }
}
Trước khi áp dụng cấu hình mới vào sản xuất, bạn luôn phải chạy lệnh kiểm tra cú pháp để đảm bảo không có sai sót ngớ ngẩn nào làm gián đoạn máy chủ. Quy trình chuẩn mực luôn bắt đầu bằng lệnh kiểm tra cú pháp và nạp lại cấu hình mượt mà không làm rớt kết nối đang xử lý.
# Kiểm tra tính đúng đắn của cú pháp cấu hình
sudo nginx -t

# Nạp lại cấu hình mà không làm gián đoạn các kết nối hiện có
sudo nginx -s reload
Chi phí triển khai reverse proxy & tối ưu tài nguyên hạ tầng
Khi xây dựng hạ tầng kỹ thuật cho doanh nghiệp, bài toán cân đối ngân sách luôn được đặt lên bàn cân. Phân tích chi phí triển khai reverse proxy giúp các nhà quản lý kỹ thuật đưa ra quyết định đầu tư đúng đắn và hiệu quả nhất.
Đánh giá chi phí phần cứng và mức độ tiêu hao CPU
Một trong những ưu thế vượt trội của phần mềm Nginx là kiến trúc xử lý hướng sự kiện không đồng bộ. Nhờ thiết kế tinh gọn này, một máy chủ ảo với cấu hình khiêm tốn gồm 2 lõi vi xử lý và 2GB bộ nhớ RAM có thể dễ dàng quản lý hàng chục nghìn kết nối đồng thời.
Nếu không có tầng trung gian này và để các ứng dụng chạy trên máy chủ backend tiếp nhận kết nối trực tiếp, bạn sẽ phải trả thêm một khoản chi phí triển khai reverse proxy gián tiếp rất lớn để nâng cấp cấu hình máy chủ cho toàn bộ các node phía sau.
Nhìn từ góc độ kinh tế, bản chất reverse proxy là gì chính là một công cụ đòn bẩy chi phí, cho phép doanh nghiệp tối đa hóa hiệu suất phần cứng hiện có mà không phải mua thêm máy chủ vật lý đắt đỏ.
Tối ưu bộ nhớ đệm proxy cache cắt giảm chi phí máy chủ
Việc kích hoạt tính năng lưu đệm tại tầng proxy có thể giúp giảm tải từ 60% đến 80% lưu lượng truy cập trực tiếp vào hệ thống cơ sở dữ liệu. Điều này đồng nghĩa với việc doanh nghiệp có thể duy trì quy mô máy chủ cơ sở dữ liệu ở mức vừa phải mà không lo quá tải.
Ngoài ra, bạn cũng có thể mở rộng tính năng với giải pháp máy chủ nâng cao. Hãy tham khảo thêm bài viết tìm hiểu OpenResty để biết cách nhúng mã nguồn Lua tối ưu xử lý logic ngay tại tầng mạng.
So sánh chi phí tự triển khai Nginx và dịch vụ đám mây quản lý
Nhiều tổ chức phân vân giữa việc tự dựng máy chủ Nginx riêng hay sử dụng các dịch vụ cân bằng tải có sẵn trên nền tảng đám mây như AWS ALB hay Google Cloud Load Balancing. Mỗi phương án đều có những ưu điểm kinh tế riêng biệt cần cân nhắc.
Tự triển khai Nginx trên máy chủ ảo VPS giúp bạn kiểm soát toàn quyền cấu hình và có mức chi phí triển khai reverse proxy hàng tháng cố định, dự đoán được dễ dàng. Ngược lại, dịch vụ đám mây tính phí linh hoạt theo lưu lượng dữ liệu và số lượng kết nối, phù hợp cho các doanh nghiệp ưu tiên tính tự động hóa cao.
Ma trận ra quyết định theo quy mô hệ thống
Để giúp các kiến trúc sư phần mềm và kỹ sư DevOps định hình giải pháp phù hợp nhất, dưới đây là ma trận phân tích phương án kiến trúc tương ứng với từng giai đoạn mở rộng quy mô của hệ thống công nghệ.
Dự án nhỏ & khởi nghiệp
Mô hình tất cả trong một (All-in-one). Dựng một máy chủ Nginx duy nhất ngay trên cùng máy chủ vật lý với ứng dụng backend.
Nginx đảm nhiệm giải mã HTTPS qua chứng chỉ miễn phí Let’s Encrypt, nén dữ liệu gzip và phục vụ toàn bộ thư mục tệp tĩnh.
Ưu điểm nổi bật là chi phí cực thấp, vận hành đơn giản và thời gian triển khai nhanh chóng trong vài phút.
Doanh nghiệp vừa
Mô hình cụm phân tán có dự phòng. Tách biệt hai máy chủ Nginx độc lập kết hợp cơ chế chuyển đổi địa chỉ IP ảo qua Keepalived.
Phía sau là cụm từ 3 đến 5 máy chủ backend chuyên trách xử lý nghiệp vụ, được kiểm tra sức khỏe và phân phối tải tự động.
Đảm bảo loại bỏ điểm lỗi đơn lẻ (Single Point of Failure), duy trì tính sẵn sàng cao và khả năng mở rộng linh hoạt.
Hạ tầng lớn
Mô hình đa tầng chuyên sâu. Kết hợp cân bằng tải phần cứng Layer 4 ở lớp ngoài cùng để phân bổ lưu lượng thô cực lớn.
Lớp tiếp theo là cụm Nginx Reverse Proxy xử lý giải mã chứng chỉ và bảo vệ an ninh, trước khi chuyển giao vào API Gateway.
Cung cấp khả năng mở rộng không giới hạn, kiểm soát an ninh đa tầng và phân tích dữ liệu chuyên sâu cho hàng triệu người dùng.
Việc hiểu sâu reverse proxy là gì và định vị chính xác giai đoạn phát triển hiện tại sẽ giúp bạn tránh được hai sai lầm phổ biến: thiết kế hệ thống quá mức cần thiết gây lãng phí chi phí, hoặc thiết kế quá sơ sài dẫn tới sự cố sập mạng khi lưu lượng tăng đột biến.
Checklist an toàn & lưu ý bảo mật reverse proxy
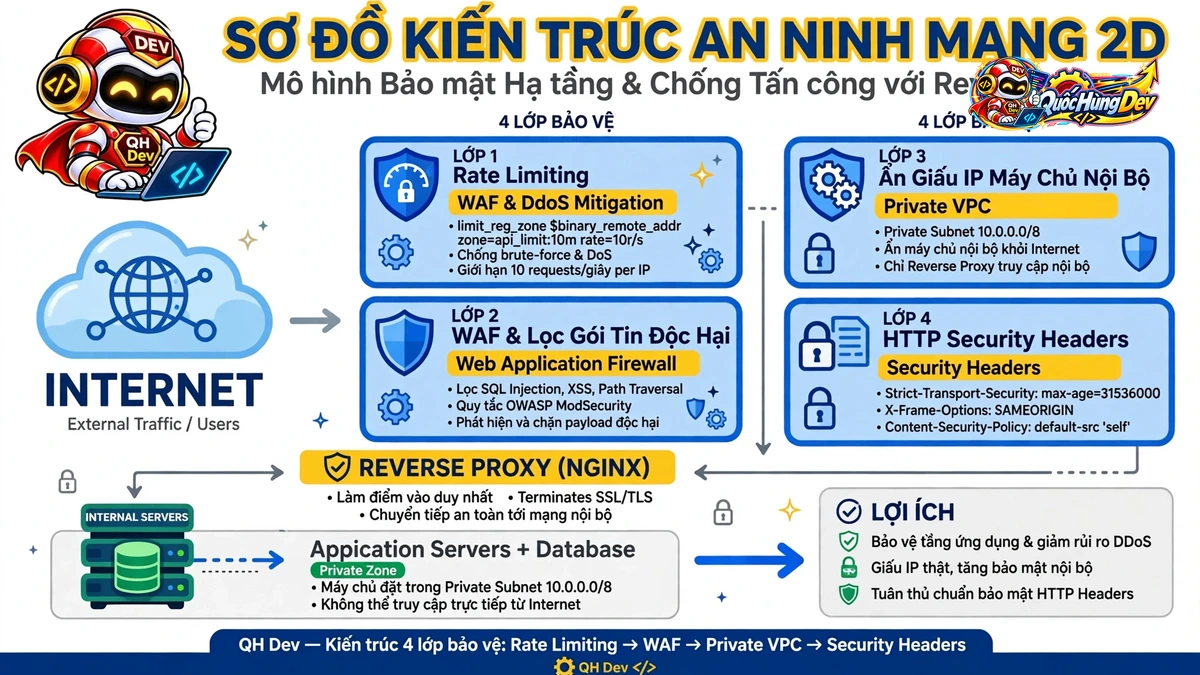
Triển khai một máy chủ đại diện ra mạng công cộng đồng nghĩa với việc đưa nó vào tầm ngắm của các đợt rà quét tự động. Việc ghi nhớ các lưu ý bảo mật reverse proxy là yêu cầu bắt buộc đối với mọi quản trị viên hệ thống chuyên nghiệp.
Cảnh báo an ninh hạ tầng: Tuyệt đối không bao giờ mở công khai các cổng kết nối của máy chủ backend ra ngoài Internet. Mọi giao tiếp với thế giới bên ngoài bắt buộc phải đi qua các quy tắc sàng lọc của reverse proxy.
Đóng kín cổng ứng dụng nội bộ khỏi mạng công cộng
Một sai sót kinh điển là quản trị viên cấu hình reverse proxy ở cổng 80 và 443 nhưng lại quên đóng cổng 3000 hoặc 8000 của ứng dụng trên tường lửa hệ thống. Kẻ tấn công có thể bỏ qua toàn bộ lớp bảo vệ của Nginx để tấn công thẳng vào ứng dụng.
Luôn cấu hình mã nguồn backend chỉ lắng nghe trên địa chỉ cục bộ 127.0.0.1 hoặc mạng nội bộ riêng biệt. Đồng thời, cấu hình tường lửa máy chủ để chặn toàn bộ các kết nối ngoại vi nhắm vào các cổng dịch vụ nội bộ này.
Chống tấn công giả mạo IP bằng ngx_http_realip_module
Trong danh sách các lưu ý bảo mật reverse proxy, nguy cơ bị làm giả địa chỉ IP qua header là mối đe dọa thường trực. Kẻ xấu có thể chèn một địa chỉ IP ngẫu nhiên vào header để vượt qua các bộ đếm hạn chế truy cập hoặc làm sai lệch nhật ký điều tra.
Khi sử dụng Nginx, bạn nên kích hoạt mô-đun Real IP và khai báo tường minh danh sách các dải mạng proxy đáng tin cậy. Chỉ những địa chỉ IP được xác thực từ các nút tin cậy này mới được phép cập nhật vào giá trị IP thực của phiên kết nối.
# Chỉ tin cậy các địa chỉ IP chuyển tiếp từ dải mạng nội bộ
set_real_ip_from 10.0.0.0/8;
set_real_ip_from 127.0.0.1;

# Sử dụng trường thông tin chuẩn để gán địa chỉ IP thực
real_ip_header X-Forwarded-For;
real_ip_recursive on;
Thiết lập giới hạn tốc độ truy cập và ẩn định danh phần mềm
Để bảo vệ các điểm cuối quan trọng như biểu mẫu đăng nhập hoặc gọi API khỏi các cuộc tấn công vét cạn mật khẩu, reverse proxy cần được trang bị các bộ lọc giới hạn tần suất truy cập. Nginx hỗ trợ cơ chế bộ nhớ chia sẻ giúp theo dõi số lượng yêu cầu theo từng giây.
Ngoài ra, một trong những lưu ý bảo mật reverse proxy cần ghi nhớ là luôn tắt tính năng hiển thị phiên bản phần mềm trong các phản hồi lỗi. Việc giấu đi thông tin phiên bản Nginx đang chạy giúp hạn chế việc kẻ xấu khai thác các lỗ hổng bảo mật đã được công bố của các phiên bản phần mềm cụ thể.
# Tắt hiển thị phiên bản Nginx trong tiêu đề phản hồi và trang lỗi
server_tokens off;

# Khai báo vùng nhớ kiểm soát giới hạn tần suất truy cập
limit_req_zone $binary_remote_addr zone=api_limit:10m rate=10r/s;
Câu hỏi thường gặp
Dưới đây là phần giải đáp chi tiết cho những thắc mắc kỹ thuật phổ biến nhất được các lập trình viên và kỹ sư hệ thống quan tâm khi tìm hiểu về công nghệ máy chủ trung gian.
Khi nào một dự án bắt buộc phải sử dụng reverse proxy?
Một dự án cần triển khai reverse proxy ngay khi đưa ra môi trường công cộng nếu cần một trong các yếu tố sau: cài đặt chứng chỉ bảo mật HTTPS, phục vụ tài nguyên tĩnh tốc độ cao, gom nhiều dịch vụ backend dưới một tên miền duy nhất, hoặc phân phối tải cho từ hai máy chủ trở lên để tránh gián đoạn dịch vụ.
Reverse proxy có làm tăng độ trễ mạng của ứng dụng không?
Về mặt lý thuyết, việc thêm một chặng trung gian sẽ cộng thêm một khoảng thời gian xử lý cực nhỏ (dưới 1 mili-giây). Tuy nhiên, trên thực tế, việc nắm vững reverse proxy là gì và tối ưu bộ đệm sẽ giúp tổng thể ứng dụng chạy nhanh hơn đáng kể nhờ năng lực nén dữ liệu, lưu bộ nhớ đệm thông minh và tối ưu các kết nối mạng duy trì liên tục.
Nên sử dụng Nginx, Caddy hay HAProxy cho vị trí reverse proxy?
Nginx là lựa chọn phổ biến và cân bằng nhất, vừa phục vụ file tĩnh xuất sắc vừa làm proxy mạnh mẽ. HAProxy là lựa chọn hàng đầu nếu bạn cần hiệu năng cân bằng tải thuần túy ở mức tối đa. Caddy lại rất phù hợp cho các dự án cần sự tiện lợi nhờ khả năng tự động cấp và gia hạn chứng chỉ SSL hoàn toàn tự động.
Làm thế nào để ứng dụng backend nhận biết client đang dùng HTTPS khi proxy đã giải mã TLS?
Bạn chỉ cần cấu hình reverse proxy gửi kèm header X-Forwarded-Proto với giá trị là scheme kết nối gốc của client. Ứng dụng backend sẽ đọc giá trị của trường này để xác định người dùng đang truy cập qua giao thức bảo mật và phản hồi lại cho phù hợp.
Sự khác biệt giữa lỗi 502 bad gateway và 504 Gateway Timeout là gì?
Lỗi 502 bad gateway xuất hiện khi reverse proxy nhận được phản hồi không hợp lệ hoặc kết nối bị từ chối ngay lập tức do backend đã bị tắt. Trong khi đó, lỗi 504 Gateway Timeout xảy ra khi máy chủ backend vẫn đang chạy nhưng xử lý tác vụ quá lâu, vượt quá giới hạn thời gian chờ proxy_read_timeout đã được thiết lập.
Kết luận & định hướng kiến trúc công nghệ bền vững
Tổng kết lại, việc thấu hiểu tường tận reverse proxy là gì không chỉ giúp bạn giải quyết bài toán trước mắt về gắn tên miền và cài đặt chứng chỉ bảo mật, mà còn định hình tư duy thiết kế hệ thống phân tán bài bản cho tương lai lâu dài.
Một tầng máy chủ trung gian được cấu hình tối ưu sẽ trở thành bức tường thành vững chắc bảo vệ ứng dụng nội bộ khỏi các mối đe dọa an ninh, giải phóng tài nguyên tính toán quý giá và mang lại trải nghiệm mượt mà, tốc độ cao cho người dùng cuối.
Khi hệ thống phát triển lên quy mô lớn hơn với kiến trúc container và điều phối cụm tự động, các nguyên lý hoạt động cốt lõi của reverse proxy vẫn sẽ là nền tảng cốt tử được áp dụng xuyên suốt trong các bộ điều khiển Ingress Controller hay mạng lưới Service Mesh hiện đại.