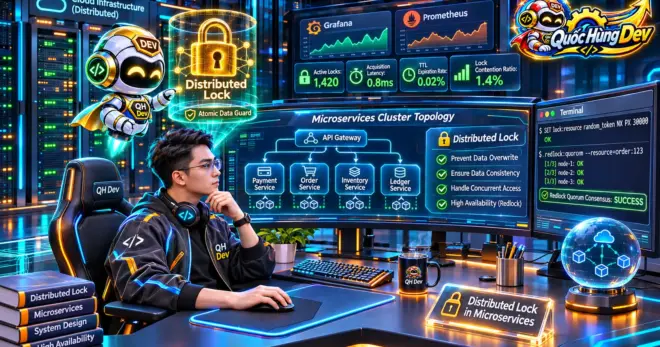
Trong kiến trúc hệ thống phân tán chịu tải cao, distributed lock là gì và tại sao cơ chế này trở thành phòng tuyến quan trọng giúp ngăn chặn các tiến trình microservices chạy trùng lặp một tác vụ then chốt? Khi các doanh nghiệp mở rộng quy mô hạ tầng từ một máy chủ đơn lẻ lên hàng chục container độc lập, các giải pháp khóa truyền thống trong bộ nhớ hoàn toàn mất đi hiệu lực điều phối.
Thiệt hại kinh tế từ sự cố tranh chấp tài nguyên thường vượt xa chi phí đầu tư hạ tầng máy chủ, từ việc người dùng bị trừ tiền hai lần trong ví điện tử, gửi trùng lặp hàng nghìn email nhắc nợ, cho đến việc làm sai lệch vĩnh viễn số dư sổ cái kế toán. Việc hiểu sai bản chất khóa phân tán và phụ thuộc mù quáng vào các lệnh lưu trữ tạm thời là nguyên nhân hàng đầu dẫn đến các thảm họa dữ liệu nghiêm trọng.
Bài phân tích chuyên sâu này sẽ bóc tách toàn diện bản chất kỹ thuật của khóa phân tán, giúp bạn hiểu rõ bản chất distributed lock là gì trong thực tế, phân định rạch ròi giữa khóa tối ưu hiệu năng và khóa bảo toàn tính đúng đắn, mổ xẻ rủi ro trôi hạn khi tiến trình bị ngưng trệ, và cung cấp giải pháp fencing token cùng mã nguồn Go thực chiến giúp bảo vệ toàn vẹn dữ liệu cho hệ thống doanh nghiệp.
Bản chất công nghệ của distributed lock là gì và ranh giới với mutex
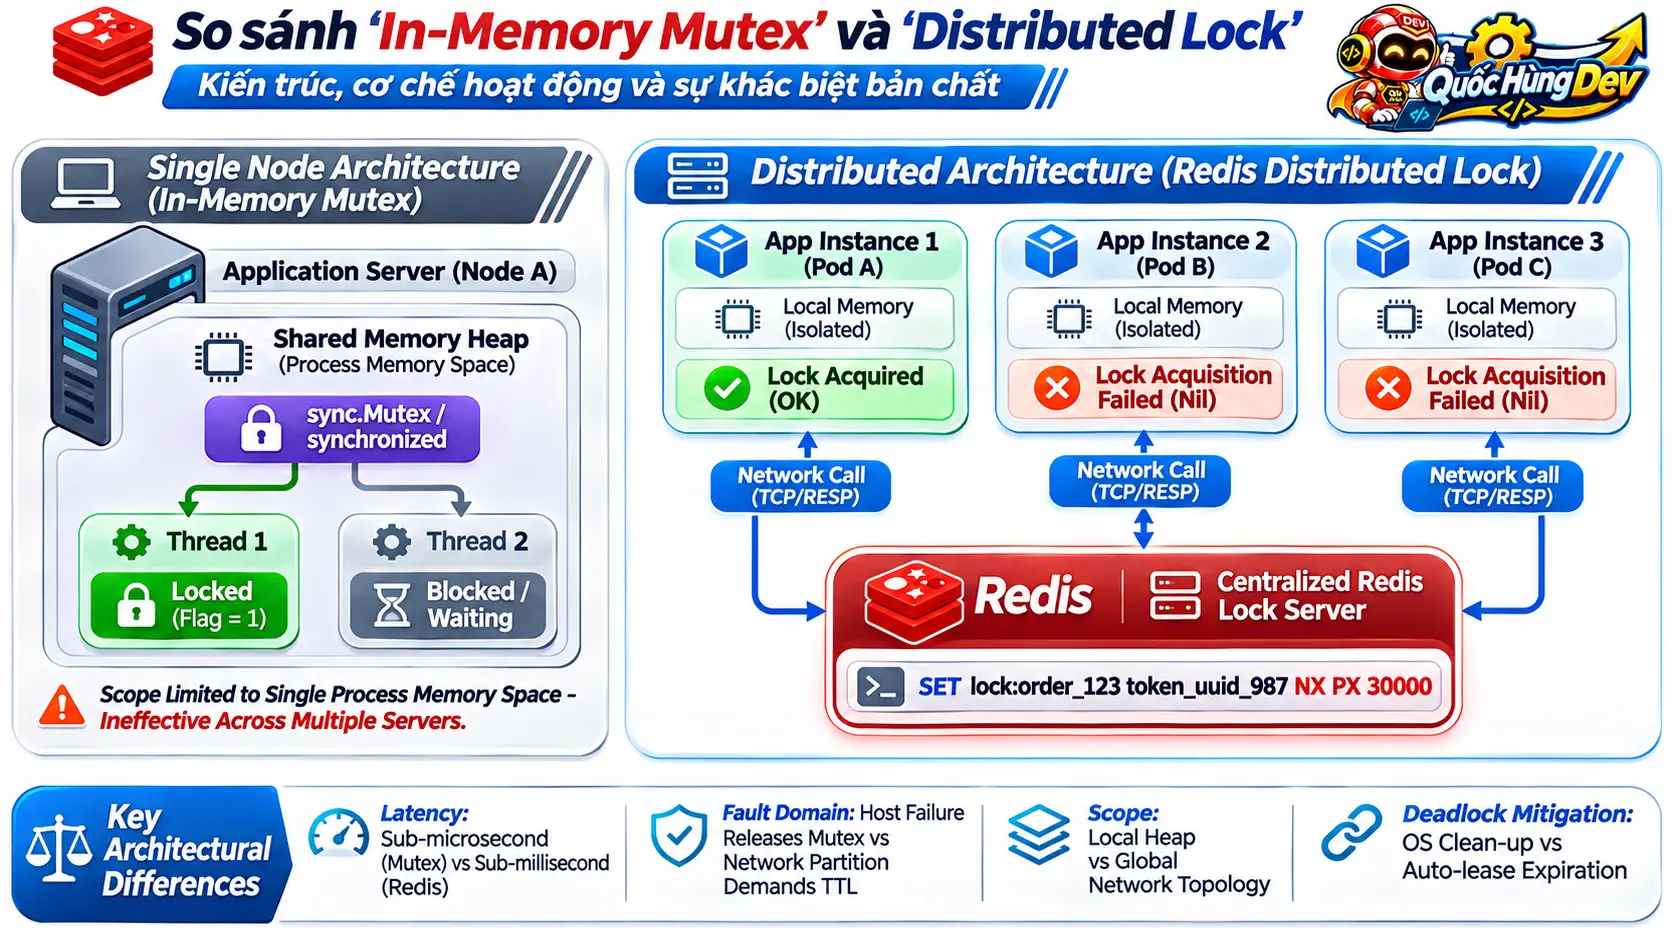
Để trả lời trọn vẹn câu hỏi distributed lock là gì, trước hết chúng ta cần quay về môi trường đơn khối nguyên khối truyền thống, nơi các kỹ sư phần mềm thường sử dụng cấu trúc mutex cục bộ được quản trị trực tiếp bởi hệ điều hành hoặc ngôn ngữ lập trình. Các cấu trúc như sync.Mutex trong Go hay synchronized trong Java vận hành dựa trên cơ chế chia sẻ không gian địa chỉ bộ nhớ chung.
Khi một luồng xử lý kích hoạt lệnh khóa, con trỏ trạng thái trong bộ nhớ heap được thiết lập cờ nhị phân nguyên tử. Mọi luồng khác trong cùng một tiến trình hệ điều hành khi muốn chạm vào tài nguyên đều bị chặn lại ở cấp độ lời gọi hệ thống cho đến khi khóa được giải phóng.
Tuy nhiên, bức tranh công nghệ thay đổi hoàn toàn khi hệ thống chuyển dịch sang kiến trúc microservices hoặc chạy nhiều bản sao container độc lập thông qua Kubernetes hay Docker Swarm. Mỗi tiến trình hiện diện trên một máy chủ vật lý hoặc máy ảo tách biệt, hoàn toàn không có khả năng nhìn thấy vùng nhớ của nhau.
Hiện tượng phân mảnh không gian bộ nhớ này khiến mutex cục bộ hoàn toàn vô hiệu hóa trong việc phối hợp liên máy chủ. Nếu hai tiến trình chạy tác vụ thanh toán hóa đơn cùng lúc trên hai container khác nhau, cả hai đều có thể chiếm được mutex nội bộ của riêng mình và đồng thời gửi yêu cầu trừ tiền của khách hàng.
Để giải quyết bài toán hóc búa này, mô hình khóa phân tán ra đời như một thực thể điều phối trạng thái trung gian độc lập. Khái niệm cốt lõi của distributed lock là gì lúc này được định nghĩa là một dịch vụ cấp quyền độc quyền truy cập tài nguyên xuyên suốt toàn bộ các nút mạng máy tính độc lập.
Một điểm khác biệt mang tính sống còn nằm ở bản chất chịu lỗi của hệ thống phân tán so với môi trường đơn máy. Trong một ứng dụng cục bộ, nếu tiến trình gặp sự cố nghiêm trọng, toàn bộ bộ nhớ bị thu hồi và khóa tự động biến mất cùng với tiến trình.
Ngược lại, trong mạng lưới phân tán, các nút mạng và đường truyền cáp quang có thể gặp lỗi hoàn toàn độc lập với nhau. Một nút ứng dụng đang giữ khóa có thể bị mất kết nối mạng đột ngột, bị sập nguồn hoặc rơi vào trạng thái treo cứng trong khi các nút khác vẫn đang vận hành bình thường.
Nếu khóa phân tán được thiết kế như một ổ khóa vĩnh viễn không có thời hạn, sự cố sập nguồn của nút nắm giữ khóa sẽ khiến toàn bộ hệ thống rơi vào trạng thái bế tắc vô tận. Mọi tiến trình khác trong hệ thống sẽ mãi mãi chờ đợi một tài nguyên không bao giờ được giải phóng.
Chính vì nguyên lý cốt lõi này, các chuyên gia kiến trúc khẳng định bản chất distributed lock là gì không phải là một ổ khóa cứng, mà là một hợp đồng thuê có thời hạn xác định trước. Quyền sở hữu tài nguyên luôn gắn liền với thời gian sống của bản ghi dữ liệu.
Khi thời gian sống hết hạn, quyền chiếm hữu tài nguyên sẽ tự động bị tước bỏ bởi máy chủ điều phối trung gian, cho phép các tiến trình khác tiếp tục tham gia cạnh tranh. Để hiểu rõ hơn về các cơ chế khóa ở tầng lưu trữ, bạn có thể tham khảo thêm bài phân tích về cơ chế locking database optimistic và pessimistic nhằm có góc nhìn toàn diện hơn giữa khóa ứng dụng và khóa cơ sở dữ liệu.
Bảng so sánh tổng quan các cơ chế khóa trong hệ thống
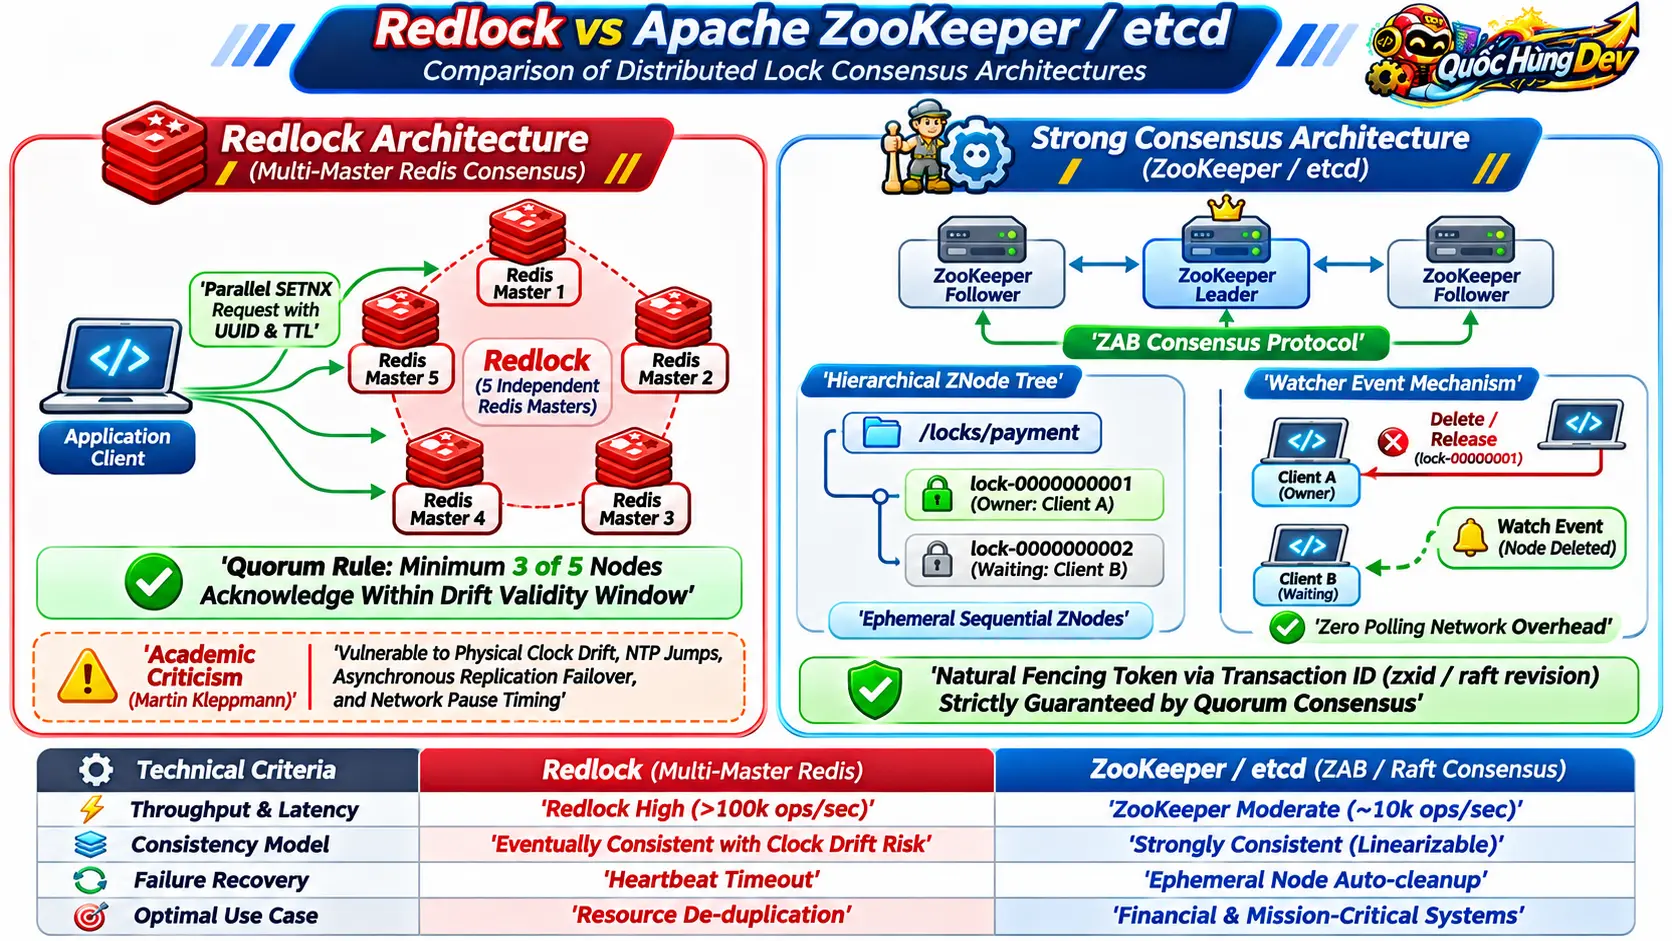
Để làm rõ khái niệm distributed lock là gì so với các giải pháp khác, bảng tổng hợp dưới đây phân tích chi tiết bốn trường phái khóa thông dụng nhất hiện nay trong thiết kế phần mềm hiện đại, giúp kỹ sư lựa chọn phương án tối ưu.
| Tiêu chí đánh giá | In-memory Mutex | Database Pessimistic Lock | Redis Distributed Lock | Consensus Quorum Lock |
|---|---|---|---|---|
| Phạm vi hoạt động | Đơn tiến trình nội bộ | Đa tiến trình qua DB chung | Toàn bộ cụm phân tán | Cụm phân tán đa vùng |
| Độ trễ trung bình | Dưới 10 nanosecond | 5ms – 50ms tùy chỉ mục | Dưới 1ms qua RAM | 2ms – 10ms qua mạng |
| Bảo toàn tính đúng đắn | Tuyệt đối trong một app | Rất cao qua engine ACID | Khá (cần token bảo vệ) | Tuyệt đối qua thuật toán |
| Khả năng chịu lỗi | Phụ thuộc tiến trình OS | Phụ thuộc máy chủ DB | Cần cấu hình Sentinel | Chịu lỗi quá bán node |
| Mức độ phức tạp | Tối thiểu, có sẵn ở core | Thấp, dùng lệnh SQL | Trung bình, cần Lua script | Cao, yêu cầu vận hành cụm |
| Tình huống tối ưu | Xử lý luồng đơn máy | Giao dịch tiền tệ ngắn hạn | Tác vụ nền, cron, batch | Hệ thống lõi ngân hàng |
Từ bảng đối chiếu trên, chúng ta nhận thấy không có một giải pháp vạn năng nào có thể đáp ứng hoàn hảo mọi tiêu chí kỹ thuật. Sự đánh đổi giữa tốc độ phản hồi tính bằng microsecond và cam kết tính đúng đắn tuyệt đối là ranh giới phân định mà mọi kiến trúc sư hệ thống bắt buộc phải cân nhắc kỹ lưỡng.
Điểm khác biệt cốt lõi giữa khóa hiệu năng và khóa tính đúng đắn
Khi nghiên cứu sâu xem distributed lock là gì, một trong những đóng góp học thuật quan trọng nhất của chuyên gia hệ thống phân tán Martin Kleppmann là việc phân loại mục đích sử dụng khóa thành hai nhóm ranh giới hoàn toàn riêng biệt: khóa vì mục tiêu hiệu năng và khóa vì mục tiêu bảo toàn tính đúng đắn.
Khóa vì hiệu năng ra đời nhằm mục đích tối ưu hóa tài nguyên phần cứng và ngăn chặn việc hệ thống thực hiện lặp đi lặp lại một công việc nặng nhọc gây lãng phí. Các ví dụ điển hình bao gồm việc tính toán lại bảng báo cáo thống kê, nén một tệp dữ liệu video dung lượng lớn, hoặc gửi email nhắc nhở định kỳ.
Trong kịch bản khóa vì hiệu năng, nếu cơ chế khóa phân tán gặp lỗi hiếm hoi do phân tách mạng hoặc độ trễ hệ thống, hậu quả thực tế chỉ dừng lại ở mức độ phiền toái nhỏ. Người dùng có thể nhận hai email thông báo giống hệt nhau hoặc máy chủ tiêu tốn thêm một chu kỳ tính toán của bộ xử lý trung tâm.
Với nhu cầu này, việc triển khai một giải pháp khóa gọn nhẹ, độ trễ thấp trên một máy chủ Redis đơn lẻ với lệnh gán có điều kiện là hoàn toàn đủ tốt. Chi phí vận hành thấp và tốc độ xử lý hàng trăm nghìn thao tác mỗi giây mang lại lợi ích kinh tế vượt trội so với rủi ro chấp nhận được.
Trái lại, nhóm khóa vì tính đúng đắn đặt ra những tiêu chuẩn khắt khe hơn gấp bội. Mục tiêu tối thượng của nhóm này khi ứng dụng distributed lock là gì chính là bảo vệ tài nguyên số khỏi nguy cơ bị hư hỏng, bị ghi đè dữ liệu bất hợp pháp hoặc phát sinh xung đột logic không thể cứu vãn.
Hãy hình dung tình huống hai luồng dịch vụ cùng nhận được ủy quyền rút tiền từ một tài khoản chỉ còn số dư đủ cho một giao dịch. Nếu cơ chế khóa phân tán thất bại và cấp quyền cho cả hai bên cùng lúc, hệ thống sẽ gây ra thâm hụt tài chính nghiêm trọng cho doanh nghiệp vận hành.
Đối với bài toán bảo toàn tính đúng đắn, các nhà nghiên cứu cảnh báo rằng việc chỉ tin tưởng mù quáng vào một cờ nhớ tạm thời trong bộ nhớ là một sai lầm chết người. Khóa chỉ là một nửa của giải pháp; nửa còn lại bắt buộc phải nằm ở khả năng từ chối các hành động muộn tại chính nơi lưu trữ dữ liệu bền vững.
Cơ chế hoạt động của distributed lock trên Redis với SET NX và TTL
Nhờ vào tốc độ xử lý siêu tốc và tập lệnh phong phú trên bộ nhớ RAM, Redis là nền tảng phổ biến nhất được cộng đồng kỹ sư toàn cầu lựa chọn để ứng dụng cơ chế distributed lock redis. Để hiểu rõ hơn về quy chuẩn kỹ thuật chính thức, bạn có thể tham khảo tài liệu mô hình distributed lock trên Redis từ đội ngũ tác giả.
Về mặt kỹ thuật, việc triển khai chuẩn mực trên Redis được thiết lập thông qua lệnh gán khóa kèm theo các tham số điều kiện khắt khe. Một lệnh hợp lệ bắt buộc phải thỏa mãn hai yếu tố: tính nguyên tử khi tạo mới và thời hạn sống tự động triệt tiêu rủi ro bế tắc.
SET lock:invoice_processing random_worker_token NX PX 30000Trong câu lệnh mẫu trên, tiền tố NX chỉ thị cho máy chủ Redis chỉ thực hiện việc tạo khóa khi khóa đó chưa hề tồn tại trong cơ sở dữ liệu. Nếu một tiến trình khác đã nắm giữ khóa, lệnh sẽ lập tức trả về giá trị rỗng, báo hiệu yêu cầu chiếm quyền đã thất bại.
Tham số PX 30000 thiết lập thời gian sống chính xác 30.000 mili-giây cho khóa. Sau khoảng thời gian này, Redis sẽ tự động xóa khóa khỏi bộ nhớ mà không cần sự can thiệp từ phía ứng dụng, loại bỏ hoàn toàn nguy cơ máy chủ giữ khóa bị sập làm treo hệ thống vĩnh viễn.
Một chi tiết then chốt thường bị các lập trình viên thiếu kinh nghiệm bỏ qua là giá trị của khóa. Giá trị này bắt buộc phải là một chuỗi định danh duy nhất ngẫu nhiên cho từng lượt yêu cầu của mỗi máy khách, ví dụ như một mã UUID phiên bản bốn kết hợp với định danh tiến trình.
Mục đích sống còn của chuỗi định danh ngẫu nhiên này xuất hiện ở khâu giải phóng khóa. Hãy tưởng tượng nếu một lập trình viên nhả khóa bằng lệnh xóa khóa trần thông thường, một thảm họa logic có thể xảy ra khi tiến trình A chạy quá hạn thời gian sống và bị tước khóa.
Lúc này, tiến trình B đã giành được quyền sở hữu khóa mới. Khi tiến trình A hoàn thành công việc muộn và phát lệnh xóa trần, nó sẽ vô tình xóa mất khóa hợp lệ của tiến trình B, mở toang cánh cửa cho tiến trình C nhảy vào và phá vỡ tính loại trừ tương hỗ.
Để đảm bảo một máy khách chỉ có thể xóa chính chiếc khóa mà mình đã tạo ra, thao tác nhả khóa bắt buộc phải kiểm tra giá trị bên trong trước khi xóa. Trong các phiên bản Redis phổ biến, kỹ thuật này được thực thi nguyên tử thông qua một đoạn mã Lua ngắn gọn.
if redis.call("get", KEYS[1]) == ARGV[1] then
    return redis.call("del", KEYS[1])
else
    return 0
end
Bằng cách đóng gói logic so sánh và xóa vào trong một script Lua, Redis đảm bảo toàn bộ khối lệnh được chạy liên tục không bị gián đoạn trên luồng xử lý đơn. Đối với những hệ thống hiện đại sử dụng phiên bản bộ nhớ mới, bạn có thể tham khảo bài viết về tính năng mới trên Redis để khám phá các lệnh nguyên tử được bổ sung giúp tinh giản mã nguồn.
Hiện tượng lock hết hạn giữa chừng và cơ chế bảo vệ của fencing token
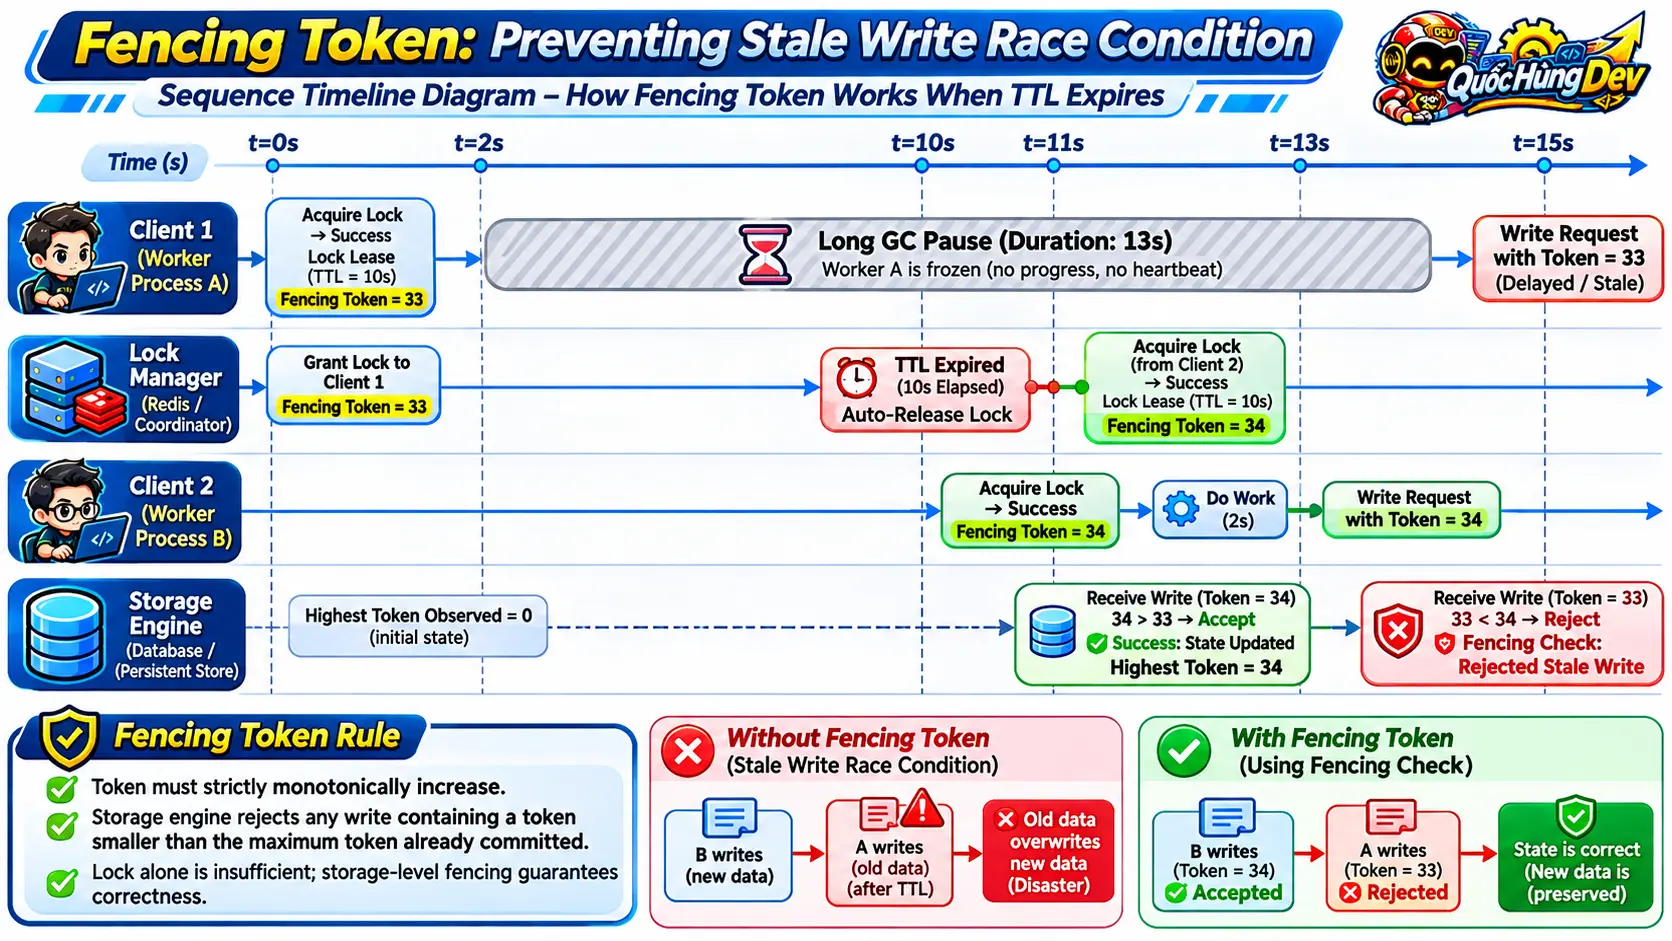
Mặc dù việc sử dụng script Lua giúp loại bỏ nguy cơ xóa nhầm khóa của người khác, nó vẫn chưa thể giải quyết được bài toán hóc búa nhất trong thế giới phân tán: hiện tượng lỗi race condition distributed lock phát sinh khi thời gian thực thi của tác vụ vượt quá thời hạn sống của khóa.
Để hiểu tại sao có distributed lock là gì mà dữ liệu vẫn bị sai lệch, hãy phân tích một kịch bản thực tế: Tiến trình A thành công lấy được khóa với thời hạn 10 giây. Tuy nhiên, ngay sau đó, máy ảo chạy tiến trình A bất ngờ bị đóng băng toàn diện trong 15 giây do hiện tượng thu gom rác bộ nhớ, tranh chấp tài nguyên bộ xử lý hoặc lỗi đọc trang nhớ.
Khi đồng hồ thời gian vượt qua giây thứ 10, máy chủ điều phối tự động giải phóng khóa vì hết hạn. Tiến trình B lập tức gửi yêu cầu chiếm khóa thành công và bắt đầu thực hiện thao tác sửa đổi trạng thái tài nguyên trong cơ sở dữ liệu chung.
Đến giây thứ 15, tiến trình A tỉnh giấc sau cơn đóng băng cục bộ. Do không hề nhận biết được việc chiếc khóa của mình đã bốc hơi trong quá khứ, tiến trình A tiếp tục gửi lệnh ghi dữ liệu cũ đè lên thành quả mới nhất mà tiến trình B vừa cập nhật, gây ra hiện tượng phân tách não bộ và sai lệch dữ liệu vĩnh viễn.
Nhiều nhà phát triển lầm tưởng rằng chỉ cần kiểm tra xem khóa còn hiệu lực hay không ngay trước khi ghi dữ liệu là đủ an toàn. Tuy nhiên, các nhà khoa học máy tính đã chứng minh rằng tiến trình hoàn toàn có thể bị gián đoạn đúng vào khoảnh khắc nằm giữa lệnh kiểm tra khóa và lệnh thực thi ghi dữ liệu.
Giải pháp phòng vệ hoàn hảo cho vấn đề này chính là áp dụng kỹ thuật fencing token distributed lock. Về mặt nguyên lý, fencing token là một con số nguyên đơn điệu tăng dần được phát hành tự động mỗi khi có một máy khách chiếm được khóa thành công trong hệ thống.
Mỗi khi một tiến trình gửi lệnh thao tác dữ liệu xuống kho lưu trữ bền vững, nó bắt buộc phải đính kèm số token mà mình đang sở hữu. Về phía tầng cơ sở dữ liệu, kho lưu trữ có trách nhiệm ghi nhớ số token lớn nhất mà nó từng tiếp nhận từ trước đến nay.
Nếu một lệnh ghi mang số token nhỏ hơn con số cao nhất đã được ghi nhận, kho lưu trữ sẽ lập tức kích hoạt cơ chế từ chối và hủy bỏ thao tác. Quay trở lại ví dụ trên, tiến trình A cầm token số 1 bị đóng băng, tiến trình B nhận token số 2 và ghi thành công; khi A thức dậy phát lệnh với token 1, kho lưu trữ sẽ gạt bỏ lệnh của A, bảo vệ toàn vẹn dữ liệu của B.
Dưới đây là đoạn mã nguồn minh họa thực nghiệm bằng ngôn ngữ Go, mô phỏng chính xác ba kịch bản: chạy không khóa, chạy có khóa tiêu chuẩn, và kịch bản khóa hết hạn giữa chừng được bảo vệ bằng fencing token.
package main

import (
	"context"
	"fmt"
	"sync"
	"time"
	"github.com/redis/go-redis/v9"
)

var ctx = context.Background()
const lockKey = "lock:payment-service"
const fenceKey = "fence:payment-service"

type StorageEngine struct {
	mu         sync.Mutex
	checkFence bool
	lastToken  int64
	data       string
}

func (s *StorageEngine) Write(token int64, val string) bool {
	s.mu.Lock()
	defer s.mu.Unlock()
	if s.checkFence && token < s.lastToken {
		return false // Tu choi lenh ghi co token cu
	}
	if token > s.lastToken {
		s.lastToken = token
	}
	s.data = val
	return true
}

func main() {
	rdb := redis.NewClient(&redis.Options{Addr: "127.0.0.1:6379"})
	defer rdb.Close()

	st := &StorageEngine{checkFence: true}
	var wg sync.WaitGroup
	wg.Add(2)

	// Worker A: Lay khoa ngan han 300ms nhung bi treo 600ms
	go func() {
		defer wg.Done()
		ok, _ := rdb.SetNX(ctx, lockKey, "worker-A", 300*time.Millisecond).Result()
		if !ok { return }
		token := rdb.Incr(ctx, fenceKey).Val()
		fmt.Printf("Worker-A nhan khoa voi Token=%d, TTL=300ms\n", token)

		time.Sleep(600 * time.Millisecond) // Mo phong GC pause hoac network lag
		accepted := st.Write(token, "Du lieu cua Worker-A")
		fmt.Printf("Worker-A thuc day ghi du lieu voi Token=%d -> Chap nhan: %v\n", token, accepted)
	}()

	// Worker B: Lay khoa sau khi khoa cu het han
	go func() {
		defer wg.Done()
		time.Sleep(350 * time.Millisecond) // Doi khoa cu het han
		ok, _ := rdb.SetNX(ctx, lockKey, "worker-B", 2*time.Second).Result()
		if !ok { return }
		token := rdb.Incr(ctx, fenceKey).Val()
		fmt.Printf("Worker-B nhan khoa moi voi Token=%d\n", token)

		accepted := st.Write(token, "Du lieu cua Worker-B")
		fmt.Printf("Worker-B ghi du lieu voi Token=%d -> Chap nhan: %v\n", token, accepted)
	}()

	wg.Wait()
	fmt.Printf("Ket qua cuoi cung trong Storage: %q\n", st.data)
}
Kết quả đầu ra của chương trình chứng minh tính hiệu quả vượt trội của kiến trúc này: Khi Worker A thức dậy và phát lệnh ghi muộn mang Token=1, tầng lưu trữ đã từ chối thao tác vì token cao nhất hiện tại là 2 của Worker B. Trạng thái cuối cùng của hệ thống luôn là dữ liệu hợp lệ của Worker B.
Phân tích sâu thuật toán redlock và cuộc tranh luận học thuật kinh điển
Một điểm yếu cốt tử của mô hình triển khai Redis đơn node khi áp dụng distributed lock là gì chính là sự tồn tại của điểm nghẽn chịu lỗi duy nhất. Nếu máy chủ Redis duy nhất gặp sự cố sập nguồn hoặc quá tải đường truyền, toàn bộ các tiến trình ứng dụng trong hệ sinh thái đều mất khả năng điều phối khóa.
Nhiều nhóm kỹ thuật cố gắng giải quyết bài toán này bằng cách thiết lập mô hình máy chủ chính và phụ có cơ chế tự động chuyển vùng dự phòng. Tuy nhiên, tài liệu kỹ thuật chính thức của Redis cảnh báo rằng cơ chế sao chép dữ liệu giữa các máy chủ Redis diễn ra hoàn toàn bất đồng bộ.
Trong trường hợp máy chủ chính tiếp nhận lệnh tạo khóa nhưng sập nguồn đột ngột trước khi kịp đồng bộ bản ghi sang máy chủ phụ, máy chủ phụ sẽ được thăng cấp lên làm chủ mới. Máy chủ mới này không hề biết về sự tồn tại của chiếc khóa trước đó và sẽ vui vẻ cấp khóa trùng lặp cho một tiến trình khác.
Để khắc phục triệt để lỗ hổng của cơ chế sao chép bất đồng bộ, tác giả của Redis là Salvatore Sanfilippo đã sáng tạo ra thuật toán Redlock. Thay vì phụ thuộc vào một cụm có máy chủ phụ, Redlock yêu cầu triển khai N máy chủ Redis chính hoàn toàn độc lập với nhau, thông thường là 5 máy chủ riêng biệt.
Khi một máy khách muốn chiếm quyền, nó sẽ gửi yêu cầu tạo khóa song song tới toàn bộ 5 máy chủ với cùng một chuỗi định danh ngẫu nhiên và cùng một mức thời gian sống. Khóa chỉ được coi là thành công khi máy khách chiếm được đa số quá bán, tức là ít nhất 3 trên 5 máy chủ, trong một khoảng thời gian ngắn hơn thời hạn sống của khóa.
Tuy nhiên, thuật toán Redlock đã làm dấy lên một cuộc tranh luận học thuật nảy lửa giữa Martin Kleppmann và Salvatore Sanfilippo. Bạn có thể đọc bài phân tích gốc của Martin Kleppmann về cách tiếp cận distributed locking an toàn để nắm bắt toàn diện các luận điểm kỹ thuật sâu sắc.
Kleppmann lập luận rằng Redlock dựa trên một giả định hết sức nguy hiểm: sự tin cậy tuyệt đối vào đồng hồ vật lý của các máy chủ phần cứng. Trong thực tế vận hành mạng lưới máy chủ, đồng hồ hệ thống có thể bị trôi dạt do nhiệt độ phần cứng, hoặc bị nhảy vọt về thời gian do tiến trình đồng bộ thời gian mạng điều chỉnh đột ngột.
Nếu đồng hồ trên một số máy chủ bị nhảy nhanh hơn thực tế, khóa sẽ bị hết hạn sớm hơn tính toán của máy khách, dẫn đến vi phạm tính loại trừ. Ngược lại, Salvatore Sanfilippo bảo vệ quan điểm của mình bằng cách chỉ ra rằng Redlock luôn đo lường tổng thời gian trôi qua thực tế trước khi xác nhận khóa, và khuyến nghị hệ điều hành nên cấu hình bước nhảy thời gian mượt mà.
Triển khai distributed lock với các hệ thống đồng thuận zookeeper và etcd
Khi yêu cầu nghiệp vụ bắt buộc phải đảm bảo tính toàn vẹn dữ liệu ở mức độ tuyệt đối, cộng đồng kỹ sư thường tìm đến các hệ thống đồng thuận mạnh dựa trên các thuật toán đồng thuận chuẩn mực như Paxos, Raft hoặc ZAB Protocol. Điển hình trong số này là Apache ZooKeeper, etcd và HashiCorp Consul.
Khác biệt căn bản khi thực hiện so sánh redlock và zookeeper nằm ở cơ chế quản lý vòng đời của khóa. ZooKeeper sử dụng khái niệm nút tạm thời tuần tự trong cây thư mục dữ liệu phân tán. Mỗi khi một ứng dụng khách kết nối và yêu cầu khóa, nó duy trì một phiên làm việc với tín hiệu nhịp tim liên tục.
Máy khách tạo một nút con có số thứ tự tự động tăng dần dưới một đường dẫn chung. Quy tắc phân định quyền sở hữu cực kỳ tường minh: Máy khách nào sở hữu nút có số thứ tự nhỏ nhất trong danh sách sẽ chính thức nắm giữ khóa phân tán.
Các máy khách còn lại không cần phải liên tục phát lệnh thăm dò gây nghẽn mạng. Thay vào đó, mỗi máy khách chỉ cần đăng ký một bộ lắng nghe sự kiện trên nút có số thứ tự ngay trước mình. Khi nút phía trước bị xóa do hoàn thành công việc hoặc do máy khách bị mất kết nối, máy khách kế tiếp sẽ tự động được đánh thức.
Đặc biệt hơn nữa, các hệ thống đồng thuận như ZooKeeper hay etcd tự nhiên sản sinh ra mã phiên giao dịch đơn điệu tăng dần, như zxid trong ZooKeeper hoặc revision trong etcd. Các chỉ số này đóng vai trò hoàn hảo như những fencing token tự nhiên mà không cần ứng dụng phải tự xây dựng cơ chế đếm bên ngoài.
Nếu hệ thống của bạn đã sở hữu một cơ sở dữ liệu quan hệ mạnh mẽ, đôi khi việc tích hợp các giao dịch nguyên tử trực tiếp lại là con đường ngắn nhất và an toàn nhất. Bạn có thể tham khảo thêm bài viết về tính chất transaction và acid trong database để đánh giá khả năng tận dụng locking cấp độ hàng thay vì dựng thêm cụm hạ tầng mới.
Chi phí hạ tầng và bảng giá vận hành các giải pháp khóa phân tán
Khi đưa câu hỏi distributed lock là gì vào thực tiễn dự án, bài toán tổng chi phí sở hữu luôn đóng vai trò quyết định. Chi phí ở đây không chỉ đơn thuần là tiền thuê máy chủ hàng tháng, mà bao gồm cả nguồn lực kỹ sư vận hành, giám sát và khắc phục sự cố.
Dưới đây là bảng phân tích chi phí hạ tầng ước tính theo mặt bằng giá dịch vụ đám mây phổ biến hiện nay, giúp đội ngũ quản trị đưa ra quyết định tối ưu giữa ngân sách và độ ổn định của hệ thống.
| Giải pháp kiến trúc | Quy mô máy chủ tối thiểu | Chi phí phần cứng ước tính | Chi phí vận hành & bảo trì | Hiệu quả trên chi phí |
|---|---|---|---|---|
| Redis Standalone / Sentinel | 1 máy chủ chính + 2 máy phụ | Khoảng 30 – 80 USD / tháng | Thấp, công cụ quản trị phổ thông | Rất cao cho tác vụ tối ưu hiệu năng |
| Redis Redlock Độc lập | 5 máy chủ chính riêng biệt | Khoảng 150 – 300 USD / tháng | Trung bình, cần giám sát 5 node độc lập | Tương đối, độ phức tạp cấu hình cao |
| Cụm etcd / ZooKeeper Quorum | 3 đến 5 node yêu cầu đĩa NVMe | Khoảng 200 – 500 USD / tháng | Cao, yêu cầu chuyên môn sâu về Raft/Paxos | Xuất sắc cho hệ thống tài chính trọng yếu |
| Database Advisory Locks | Tận dụng cụm DB sẵn có | Gần như 0 USD chi phí mới | Rất thấp, quản trị chung với database | Tối ưu nhất cho doanh nghiệp vừa và nhỏ |
Đối với các công ty khởi nghiệp và doanh nghiệp quy mô vừa khi tìm hiểu distributed lock là gì, việc tận dụng ngay hạ tầng PostgreSQL hoặc MySQL sẵn có thông qua cơ chế khóa tư vấn thường là sự lựa chọn kinh tế nhất. Khi quy mô lưu lượng đạt tới hàng chục nghìn lượt truy cập mỗi giây, việc chuyển dịch sang Redis hoặc etcd chuyên dụng mới thực sự phát huy tối đa giá trị đầu tư.
Ma trận ra quyết định lựa chọn giải pháp khóa theo quy mô hệ thống
Nhằm giải đáp trọn vẹn cho bài toán distributed lock là gì trong từng giai đoạn phát triển, ma trận phân khúc dưới đây cung cấp các chỉ dẫn cụ thể tương ứng với từng cấp độ trưởng thành của sản phẩm công nghệ.
Hệ thống khởi nghiệp và tải vừa
Quy mô dưới 5.000 yêu cầu mỗi giây. Khuyến nghị tận dụng tính năng khóa có sẵn của cơ sở dữ liệu quan hệ hoặc Redis đơn node kết hợp lệnh SET NX. Tập trung vào việc hoàn thiện logic nghiệp vụ và áp dụng fencing token đơn giản tại kho lưu trữ.
Nền tảng phân tán tầm trung
Quy mô từ 5.000 đến 50.000 yêu cầu mỗi giây. Sử dụng cụm Redis có quản trị dự phòng kết hợp các thư viện chuyên nghiệp như Redisson trong Java hoặc Go-Redis. Bắt buộc tích hợp cơ chế tự động gia hạn thời gian sống và xử lý lỗi theo chuẩn bài viết xử lý lỗi web api chuyên nghiệp.
Hạ tầng tài chính trọng yếu
Quy mô trên 50.000 yêu cầu mỗi giây với cam kết nghiêm ngặt về số liệu kế toán. Triển khai cụm etcd hoặc ZooKeeper độc lập hoạt động trên phần cứng chuyên dụng. Kết hợp chặt chẽ mô hình phân mảnh dữ liệu để chia nhỏ phạm vi khóa, triệt tiêu hoàn toàn rủi ro nghẽn cổ chai.
Checklist an toàn kỹ thuật và các sai lầm nguy hiểm cần tránh
Trong quá trình vận hành thực tế, việc nắm vững distributed lock là gì thôi là chưa đủ; các kỹ sư còn phải nắm rõ những sai lầm kiến trúc phổ biến có thể khiến hệ thống sụp đổ khi lượng truy cập tăng vọt.
Cảnh báo kiến trúc: Khóa phân tán là một cơ chế phối hợp không hoàn hảo qua mạng lưới có độ trễ không xác định. Tuyệt đối không bao giờ coi distributed lock là giải pháp thay thế cho các ràng buộc toàn vẹn dữ liệu tại tầng lưu trữ cuối cùng.
Dưới đây là danh sách kiểm tra an toàn kỹ thuật gồm các nguyên tắc bất biến mà mọi nhóm phát triển cần rà soát trước khi đẩy mã nguồn lên môi trường thực tế:
Thứ nhất, tuyệt đối không bao giờ giải phóng khóa bằng lệnh xóa trần không có điều kiện. Luôn luôn sử dụng script Lua kiểm tra tính khớp nối của chuỗi định danh ngẫu nhiên để tránh việc một tiến trình chạy chậm xóa nhầm quyền sở hữu của tiến trình khác.
Thứ hai, thiết lập thời hạn sống của khóa phải có cơ sở tính toán khoa học dựa trên phân vị thời gian thực thi thứ 99 của tác vụ. Nếu tác vụ có thời gian chạy không thể dự đoán trước, bắt buộc phải triển khai cơ chế luồng phụ tự động gia hạn thời gian sống khi tác vụ vẫn đang tiến triển bình thường.
Thứ ba, luôn đính kèm cơ chế ngẫu nhiên hóa thời gian chờ khi máy khách gặp thất bại trong việc chiếm khóa. Nếu hàng trăm máy khách cùng thức dậy và tranh chấp khóa tại cùng một thời điểm chính xác, hiện tượng bão yêu cầu sẽ làm sập máy chủ quản lý khóa.
Thứ tư, đối với các luồng tiêu thụ thông điệp từ hàng đợi như Kafka hay RabbitMQ, hãy ưu tiên thiết kế kiến trúc máy khách xử lý lặp lại an toàn dựa trên khóa định danh duy nhất thay vì cố gắng bọc toàn bộ logic trong một chiếc khóa phân tán cồng kềnh.
Thứ năm, bắt buộc thực hiện kiểm tra fencing token hoặc phiên bản dữ liệu tại câu lệnh cập nhật cơ sở dữ liệu. Khóa phân tán có thể bị trôi hạn giữa chừng, nhưng câu lệnh cập nhật có điều kiện số token tại bảng cơ sở dữ liệu sẽ luôn là chốt chặn phòng thủ cuối cùng bảo vệ dữ liệu.
Câu hỏi thường gặp về distributed lock
Distributed lock là gì và khác gì so với cơ chế Optimistic Locking trong cơ sở dữ liệu?
Để hiểu rõ distributed lock là gì so với Optimistic Locking: Optimistic Locking vận hành hoàn toàn bên trong cơ sở dữ liệu dựa trên một cột đánh dấu phiên bản hoặc thời gian. Nó không hề khóa tài nguyên trước mà cho phép mọi giao dịch cùng đọc và xử lý; chỉ đến thời điểm ghi, nếu phiên bản dữ liệu đã bị thay đổi bởi giao dịch khác, thao tác sẽ thất bại và yêu cầu thử lại. Trong khi đó, Distributed Lock chặn các tiến trình ngay từ trước khi bắt đầu xử lý nhằm tránh lãng phí tài nguyên tính toán bên ngoài cơ sở dữ liệu.
Khi nào nên dùng Redis Redlock thay vì Redis một node duy nhất?
Bạn chỉ nên cân nhắc sử dụng Redlock khi hệ thống đòi hỏi tính sẵn sàng cao độ và không thể chấp nhận việc dịch vụ điều phối khóa bị tê liệt khi một máy chủ vật lý gặp sự cố. Tuy nhiên, nếu nghiệp vụ yêu cầu tính đúng đắn dữ liệu tuyệt đối 100%, các hệ sinh thái đồng thuận mạnh như etcd hay ZooKeeper kết hợp với fencing token vẫn là sự lựa chọn được các chuyên gia kiến trúc khuyến nghị hàng đầu.
Làm thế nào để xử lý việc một tác vụ chạy quá hạn TTL của khóa phân tán?
Để xử lý triệt để bài toán này, bạn cần áp dụng mô hình luồng giám sát tự động gia hạn thời gian sống thường được gọi là cơ chế Watchdog. Luồng phụ này sẽ định kỳ kiểm tra xem tiến trình chính còn đang hoạt động hay không; nếu tiến trình vẫn chạy bình thường, nó sẽ phát lệnh kéo dài thời gian sống trên máy chủ Redis thêm một khoảng an toàn trước khi khóa kịp hết hạn.
Có nên dùng distributed lock để kiểm soát số lượng tồn kho sản phẩm Flash Sale không?
Trong các kịch bản bán hàng chớp nhoáng với hàng chục nghìn yêu cầu mỗi giây trên cùng một mã sản phẩm, việc sử dụng khóa phân tán sẽ tạo ra điểm nghẽn nghiêm trọng vì các luồng phải xếp hàng tuần tự. Thay vì dùng khóa, giải pháp tối ưu là sử dụng các lệnh trừ số học nguyên tử trực tiếp trên RAM bằng lệnh DECR của Redis hoặc sử dụng kỹ thuật phân mảnh số lượng tồn kho thành nhiều ô nhỏ để phục vụ song song.
Fencing token có bắt buộc phải được sinh ra từ chính máy chủ cấp khóa không?
Fencing token không nhất thiết phải sinh ra từ máy chủ cấp khóa, nhưng nó bắt buộc phải là một con số nguyên đơn điệu tăng dần nghiêm ngặt và không bao giờ bị lặp lại trong toàn bộ vòng đời hệ thống. Một số hệ thống sử dụng lệnh tự tăng trên một dịch vụ đếm chuyên dụng, trong khi các hệ thống như ZooKeeper hay etcd tích hợp sẵn số thứ tự phiên giao dịch trực tiếp vào mỗi lần cấp khóa.
Kết luận và định hướng kiến trúc phân tán bền vững
Tổng kết lại hành trình khám phá xem distributed lock là gì, chúng ta thấy rằng khóa phân tán không phải là chiếc đũa thần có thể giải quyết mọi xung đột dữ liệu một cách độc lập. Trong môi trường mạng phân tán đầy rẫy sự bất định về độ trễ, hiện tượng đóng băng tiến trình và lỗi phần cứng cục bộ, việc kỳ vọng vào một cơ chế khóa hoàn hảo tuyệt đối là phi thực tế.
Một kiến trúc hệ thống bền vững luôn được xây dựng dựa trên triết lý phòng thủ theo chiều sâu khi triển khai distributed lock là gì trong doanh nghiệp. Các kỹ sư trưởng thành không bao giờ đặt toàn bộ niềm tin vào một tầng công nghệ duy nhất, mà luôn kết hợp hài hòa giữa việc điều phối sớm bằng khóa phân tán ở tầng ứng dụng và chốt chặn phòng vệ bằng ràng buộc toàn vẹn tại tầng lưu trữ cuối cùng.
Bằng cách nắm vững sự phân định rạch ròi giữa khóa hiệu năng và khóa tính đúng đắn, làm chủ cú pháp nguyên tử an toàn trên Redis, và triển khai triệt để cơ chế fencing token tại kho dữ liệu bền vững, bạn sẽ xây dựng được những nền tảng backend vững chắc, sẵn sàng mở rộng quy mô mạnh mẽ và miễn nhiễm trước các thảm họa tranh chấp dữ liệu phân tán.