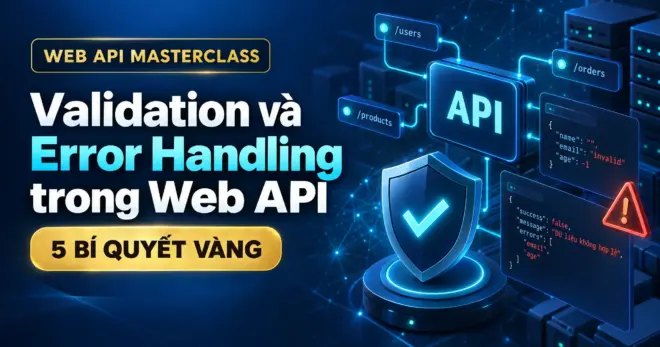
Khi xây dựng bất kỳ hệ thống backend hiện đại nào, hai thành phần được ví như lá chắn phòng thủ và chiếc kim chỉ nam điều hướng chính là cơ chế Validation và Error Handling trong Web API. Một ứng dụng dù sở hữu thuật toán tối ưu hay chạy trên hàng chục cụm máy chủ phân tán, nhưng nếu buông lỏng việc kiểm soát dữ liệu đầu vào và trả về những thông báo sự cố mơ hồ thì hệ thống đó vẫn bị coi là thiếu chuyên nghiệp và tiềm ẩn nhiều rủi ro.
Thực tế thì, việc kiểm tra dữ liệu kết hợp quản lý sự cố không đơn thuần là chèn vài dòng lệnh rải rác trong tầng điều khiển. Đó là cả một tư duy thiết kế bài bản về Validation và Error Handling trong Web API. Một kiến trúc vững chắc sẽ bảo vệ cơ sở dữ liệu khỏi các cuộc tấn công khai thác lỗ hổng, rút ngắn thời gian tích hợp cho đội ngũ frontend và đảm bảo trải nghiệm người dùng luôn ổn định.
Nếu bạn hỏi mình, điểm tạo nên sự khác biệt giữa một lập trình viên tay ngang và một kỹ sư backend kỳ cựu nằm chính ở kỹ năng xử lý lỗi trong web api. Hiểu rõ giá trị thực chiến của Validation và Error Handling trong Web API sẽ giúp bạn kiến tạo nên những API chuẩn mực. Trong bài viết này, mình sẽ cùng bạn phân tích chuyên sâu các tầng thẩm định dữ liệu, bóc tách 5 nguyên tắc cốt lõi khi thiết kế cơ chế phản hồi lỗi, và thực hành triển khai mã nguồn mẫu trên Spring Boot cùng Node.js TypeScript.
1. Bản Chất Của Validation Và Error Handling Trong Web API
Để thấu hiểu tại sao chủ đề Validation và Error Handling trong Web API lại đóng vai trò sống còn trong phát triển phần mềm, chúng ta cần tiếp cận vấn đề dưới hai lăng kính kỹ thuật then chốt: bảo vệ an toàn cho hạ tầng máy chủ và tối ưu hóa trải nghiệm làm việc giữa các nhóm kỹ thuật.
Lá Chắn Bảo Mật Data Validation Backend Cho Ứng Dụng
Nguyên tắc bất di bất dịch trong kỹ nghệ phần mềm là không bao giờ được tin tưởng dữ liệu do client gửi lên máy chủ. Mọi gói tin HTTP request, từ tham số đường dẫn (path variables), chuỗi truy vấn (query parameters) cho đến phần thân dữ liệu (request body) đều có thể bị kẻ xấu can thiệp hoặc giả mạo. Việc thiết lập tầng bảo mật data validation backend vững chắc là biện pháp trực tiếp nhất để ngăn chặn các hiểm họa kinh điển như SQL Injection, NoSQL Injection hay tấn công Remote Code Execution trong quy trình Validation và Error Handling trong Web API.
Nếu hệ thống buông lỏng việc thẩm định dữ liệu ngay tại cửa ngõ tiếp nhận, dữ liệu sai lệch sẽ xâm nhập sâu vào tầng logic nghiệp vụ và lưu trữ trực tiếp vào cơ sở dữ liệu. Hậu quả để lại là dữ liệu bị ô nhiễm, làm đứt gãy các tiến trình xử lý ngầm và tiêu tốn hàng tuần lễ của đội ngũ kỹ thuật chỉ để dọn dẹp hệ lụy. Chính vì vậy, việc áp dụng chuẩn mực Validation và Error Handling trong Web API ngay từ lớp tiếp nhận là phòng tuyến tiên quyết.
Quy tắc sống còn: Một hệ thống áp dụng chuẩn Validation và Error Handling trong Web API luôn kiểm tra và từ chối dữ liệu sai lệch ngay tại ranh giới ngoài cùng, không để gánh nặng lan vào tầng xử lý nghiệp vụ.
Tối Ưu Trải Nghiệm Phát Triển (DX) Và Chuẩn Hóa Giao Tiếp
Vấn đề là, nhiều lập trình viên chỉ quan tâm đến trường hợp dữ liệu chạy thành công mà bỏ quên việc xây dựng kịch bản phản hồi sự cố. Hãy tưởng tượng bạn là một lập trình viên frontend gọi API đăng ký tài khoản nhưng server chỉ phản hồi một mã lỗi 500 chung chung không kèm theo bất kỳ mô tả nào. Bạn sẽ phải tiêu tốn hàng giờ đồng hồ chỉ để suy đoán xem trường thông tin nào đã bị nhập sai quy cách khi thiếu đi mô hình Validation và Error Handling trong Web API.
Ngược lại, khi bạn chủ động chuẩn hóa error response api trong quy trình xử lý, API sẽ chỉ rõ từng trường dữ liệu không hợp lệ cùng nguyên nhân cụ thể. Sự kết hợp chặt chẽ này trong khuôn khổ Validation và Error Handling trong Web API giúp đội ngũ phát triển giao diện hiển thị ngay cảnh báo tương ứng trên màn hình người dùng, triệt tiêu những cuộc tranh luận không hồi kết giữa các team.
2. Hai Tầng Kiểm Tra: Syntactic Validation Và Semantic Validation
Trong các dự án thực tế, một chiến lược Validation và Error Handling trong Web API hiệu quả cần được phân tách rành mạch thành hai tầng kiểm tra riêng biệt: kiểm tra cú pháp định dạng (Syntactic Validation) và kiểm tra logic nghiệp vụ (Semantic Validation).
Syntactic Validation: Chặn Request Rác Ngay Tại Cổng Vào
Syntactic Validation đại diện cho lớp phòng thủ đầu tiên ngay khi yêu cầu HTTP tiếp cận controller của ứng dụng. Mục đích của tầng này là xác thực cấu trúc hình thức của dữ liệu mà chưa cần tiêu tốn tài nguyên truy vấn cơ sở dữ liệu:
- Trường dữ liệu có bị bỏ sót hay không (kiểm tra trường bắt buộc, rỗng, null hoặc khoảng trắng).
- Chuỗi ký tự có thỏa mãn độ dài quy định và định dạng đặc thù (như email, số điện thoại, định dạng ngày tháng ISO 8601).
- Kiểu dữ liệu số có nằm trong khoảng cho phép (số nguyên dương, số thực có giới hạn).
- Định dạng JSON gửi lên có tuân thủ đúng schema cấu trúc dữ liệu hay không.
Thực tế thì, việc lọc request rác ở tầng syntactic validation giúp giải phóng đáng kể năng lực xử lý của máy chủ. Bạn có thể tìm hiểu thêm về các tiêu chuẩn cốt lõi qua tài liệu về định nghĩa Data Validation trên Wikipedia để nắm rõ cách cộng đồng kỹ thuật phân định các phương pháp thẩm định dữ liệu.
Khi triển khai Validation và Error Handling trong Web API ở tầng này, ứng dụng sẽ phản hồi ngay lập tức nếu dữ liệu sai định dạng mà không cần khởi tạo bất kỳ kết nối mạng hay tác vụ I/O đắt đỏ nào.
Semantic Validation: Kiểm Soát Tính Toàn Vẹn Của Logic Nghiệp Vụ
Sau khi dữ liệu đã vượt qua vòng kiểm tra hình thức, ứng dụng sẽ bước vào giai đoạn semantic validation để đánh giá tính đúng đắn về mặt nghiệp vụ. Giai đoạn này bắt buộc phải truy vấn cơ sở dữ liệu hoặc kích hoạt các lời gọi service nội bộ:
- Địa chỉ email hoặc tên người dùng đăng ký đã từng tồn tại trong hệ thống hay chưa.
- Mã phiếu giảm giá có còn hạn sử dụng và đáp ứng điều kiện tổng giá trị đơn hàng hay không.
- Số dư tài khoản của khách hàng có đủ để thực hiện giao dịch thanh toán hiện tại.
- Sản phẩm trong giỏ hàng có còn đủ số lượng tồn kho thực tế để xuất bán hay không.
Điểm cốt lõi trong quy trình Validation và Error Handling trong Web API ở tầng nghiệp vụ là nếu phát hiện vi phạm, hệ thống phải phản hồi đúng ngữ cảnh để client hiểu rõ bước tiếp theo cần xử lý thay vì đưa ra thông báo chung chung.
Sự phân định ranh giới giữa kiểm tra cú pháp và logic nghiệp vụ giúp mô hình Validation và Error Handling trong Web API vận hành trong sáng, tránh tình trạng nhồi nhét câu lệnh query database vào tầng DTO validation.
3. 5 Quy Tắc Vàng Về Validation Và Error Handling Trong Web API
Để xây dựng một cơ chế xử lý lỗi trong web api chuyên nghiệp và bền bỉ theo thời gian, bạn nên áp dụng triệt để 5 nguyên tắc vàng dưới đây vào dự án của mình, tạo tiền đề cho một hệ thống Validation và Error Handling trong Web API hoàn thiện.
Quy Tắc 1: Chuẩn Hóa Error Response API Theo Chuẩn RFC 7807
Một thiếu sót thường gặp trong các hệ thống backend là mỗi endpoint lại trả về một kiểu phản hồi lỗi khác nhau. Endpoint này trả về đối tượng chứa thuộc tính errorMessage, endpoint khác lại trả về mảng chuỗi message. Tình trạng này khiến code xử lý ở phía frontend trở nên chắp vá và cực kỳ dễ gãy vụn khi mở rộng hệ thống Validation và Error Handling trong Web API.
Để giải quyết bài toán phân mảnh này, cộng đồng kỹ thuật quốc tế đã ban hành tài liệu đặc tả chuẩn RFC 7807 Problem Details. Cấu trúc chuẩn hóa error response api theo RFC 7807 định nghĩa một format chuẩn mực chứa các trường thông tin nhất quán, phục vụ đắc lực cho Validation và Error Handling trong Web API:
{
  "type": "https://api.vnhte.com/errors/invalid-input",
  "title": "Dữ liệu đầu vào không hợp lệ",
  "status": 400,
  "detail": "Một hoặc nhiều trường dữ liệu không đáp ứng quy định định dạng.",
  "instance": "/api/v1/users/register",
  "invalidParams": [
    {
      "name": "email",
      "reason": "Địa chỉ email không đúng định dạng chuẩn quốc tế."
    },
    {
      "name": "age",
      "reason": "Người dùng phải từ 18 tuổi trở lên để đăng ký tài khoản."
    }
  ]
}
Điểm đáng chú ý ở đây là việc cung cấp mảng invalidParams giúp client biết chính xác trường nào sai và lý do tại sao, từ đó highlight trực tiếp lên form giao diện. Việc chuẩn hóa này đóng vai trò bản lề trong toàn bộ bức tranh Validation và Error Handling trong Web API của doanh nghiệp.
Quy Tắc 2: Tận Dụng Mã HTTP Status Code Chuẩn
Thú thật là, mình từng chứng kiến không ít dự án luôn phản hồi mã HTTP 200 OK cho mọi request và nhét trạng thái thất bại vào body dạng success: false. Cách làm tai hại này vô hiệu hóa hoàn toàn cơ chế bộ nhớ đệm (caching) của CDN, đánh lừa các công cụ giám sát mạng và phá vỡ các chuẩn mực Validation và Error Handling trong Web API.
| Mã HTTP Status | Ý nghĩa chuẩn | Trường hợp áp dụng thực tế |
|---|---|---|
| 400 Bad Request | Lỗi cú pháp dữ liệu | Syntactic validation thất bại, JSON sai định dạng. |
| 401 Unauthorized | Chưa xác thực danh tính | Thiếu access token hoặc token đã hết hạn. |
| 403 Forbidden | Không có quyền truy cập | Đã xác thực nhưng không đủ quyền hạn đối với tài nguyên. |
| 404 Not Found | Không tìm thấy tài nguyên | Định danh ID của đối tượng không tồn tại trong hệ thống. |
| 409 Conflict | Xung đột dữ liệu | Vi phạm ràng buộc duy nhất (ví dụ: trùng email đăng ký). |
| 422 Unprocessable Entity | Lỗi logic dữ liệu | Cú pháp đúng nhưng vi phạm quy tắc nghiệp vụ. |
| 500 Internal Server Error | Lỗi nội bộ máy chủ | Sự cố ngoài dự kiến, lỗi kết nối cơ sở dữ liệu. |
Để nắm bắt đầy đủ ý nghĩa và cách vận dụng chuẩn xác các mã trạng thái trong hệ thống mạng, bạn có thể tham khảo thêm cẩm nang Các Mã Trạng Thái HTTP Toàn Tập Cho Developer nhằm tối ưu kiến trúc Validation và Error Handling trong Web API.
Đồng thời, nếu bạn muốn tối ưu website tránh bị suy giảm xếp hạng tìm kiếm do các mã phản hồi bất thường của client, hãy tìm hiểu bài viết Lỗi 4xx HTTP Và Ảnh Hưởng Đến Website để hoàn thiện kiến thức Validation và Error Handling trong Web API.
Quy Tắc 3: Xây Dựng Cấu Trúc Exception Handling Tập Trung
Việc lạm dụng các khối try-catch bao bọc từng phương thức trong controller là thói quen xấu dẫn đến mã nguồn bị trùng lặp nghiêm trọng. Khi cần cập nhật cấu trúc phản hồi lỗi, lập trình viên sẽ phải sửa đổi hàng chục tệp tin khác nhau, gia tăng rủi ro phát sinh sai sót trong luồng Validation và Error Handling trong Web API.
Thay vào đó, bạn cần thiết lập một cấu trúc exception handling tập trung ở tầng middleware hoặc interceptor. Mọi ngoại lệ phát sinh từ các tầng nghiệp vụ sâu hơn sẽ được đẩy lên bộ bắt lỗi trung tâm này để định dạng lại trước khi gửi về client. Đây là trụ cột kiến trúc giúp quy trình Validation và Error Handling trong Web API luôn gọn gàng và dễ bảo trì.
Bằng cách phân tách bộ xử lý ngoại lệ ra khỏi nghiệp vụ chính, cấu trúc exception handling giúp mã nguồn tuân thủ nguyên lý Single Responsibility, nâng cao tính khả bảo trì của toàn bộ hệ thống.
Quy Tắc 4: Tuyệt Đối Không Để Lộ Stack Trace Trên Môi Trường Production
Có một chi tiết thú vị là, việc rò rỉ vết thực thi mã nguồn (stack trace) nằm trong danh sách các lỗ hổng rò rỉ dữ liệu nhạy cảm được cảnh báo bởi OWASP Top 10 API Security. Khi gặp sự cố 500 trên máy chủ production, nếu bạn trả nguyên stack trace về cho trình duyệt, kẻ tấn công sẽ nắm được cấu trúc thư mục, tên framework, phiên bản thư viện và thậm chí là các đoạn câu lệnh SQL nội bộ.
Giải pháp an toàn khi thực thi Validation và Error Handling trong Web API là luôn tách biệt cấu hình môi trường. Trong môi trường phát triển cục bộ, bạn có thể bật đầy đủ chi tiết lỗi để lập trình viên gỡ lỗi. Tuy nhiên, khi đưa lên môi trường production, hãy ẩn toàn bộ thông tin nhạy cảm và chỉ hiển thị thông báo an toàn kèm mã số đối soát.
Thực thi nghiêm ngặt nguyên tắc che chắn dữ liệu này là cam kết bắt buộc để bảo vệ an toàn cho cơ chế Validation và Error Handling trong Web API trước các đợt rà quét lỗ hổng tự động từ internet.
Quy Tắc 5: Gắn Trace ID Và Ghi Log Chi Tiết Cho Việc Xử Lý Lỗi Trong Web API
Mặc dù che giấu vết thực thi trước người dùng cuối, hệ thống máy chủ của bạn bắt buộc phải ghi lại toàn bộ nhật ký sự cố chi tiết vào kho lưu trữ nội bộ. Mỗi request khi đi vào hệ thống cần được cấp phát một mã định danh duy nhất (Correlation ID hoặc Trace ID) phục vụ việc xử lý lỗi trong web api.
Khi có ngoại lệ xảy ra trong luồng Validation và Error Handling trong Web API, Trace ID này sẽ được gắn kèm vào phản hồi gửi về cho người dùng và ghi nhận đồng thời vào log server. Khi người dùng thông báo sự cố, đội ngũ kỹ thuật chỉ cần sao chép mã Trace ID là có thể tra cứu chính xác toàn bộ lịch sử luồng dữ liệu, tham số và stack trace trong hệ thống quản lý log tập trung mà không phải lục lọi thủ công.
Khả năng quan sát (observability) thông qua Trace ID là mảnh ghép hoàn thiện vòng đời của quy trình Validation và Error Handling trong Web API, rút ngắn thời gian khắc phục sự cố từ hàng giờ xuống vài phút.
4. Hướng Dẫn Thực Chiến Trong Spring Boot Và Express/NestJS
Để biến các nguyên lý trên thành sản phẩm thực tế, chúng ta hãy cùng xem xét mã nguồn triển khai mô hình Validation và Error Handling trong Web API chuẩn xác trên hai nền tảng phổ biến nhất hiện nay.
Triển Khai Trong Spring Boot Với Jakarta Validation Và @RestControllerAdvice
Trong hệ sinh thái Java Spring Boot, sự kết hợp giữa các annotation thuộc Jakarta Bean Validation và lớp xử lý ngoại lệ tập trung @RestControllerAdvice là tiêu chuẩn công nghiệp được áp dụng rộng rãi. Bạn có thể tham khảo thêm các kiến trúc chuẩn tại tài liệu chính thức của Spring Boot REST để thiết lập luồng Validation và Error Handling trong Web API hiệu quả.
Trước hết, chúng ta định nghĩa đối tượng truyền dữ liệu (DTO) với các ràng buộc kiểm tra cú pháp rõ ràng, đảm bảo quy chuẩn Validation và Error Handling trong Web API được tuân thủ ngay từ đầu vào:
import jakarta.validation.constraints.Email;
import jakarta.validation.constraints.Min;
import jakarta.validation.constraints.NotBlank;
import jakarta.validation.constraints.Size;

public class UserRegisterRequest {

    @NotBlank(message = "Tên đăng nhập không được để trống")
    @Size(min = 3, max = 50, message = "Tên đăng nhập phải từ 3 đến 50 ký tự")
    private String username;

    @NotBlank(message = "Email không được để trống")
    @Email(message = "Email không đúng định dạng hợp lệ")
    private String email;

    @Min(value = 18, message = "Người dùng phải đủ từ 18 tuổi trở lên")
    private int age;

    // Getter, Setter và Constructor
}
Tiếp theo, chúng ta tạo lớp GlobalExceptionHandler nhằm hiện thực hóa cấu trúc exception handling toàn cục, bắt giữ các ngoại lệ validation và biến đổi thành định dạng JSON chuẩn RFC 7807 trong kiến trúc Validation và Error Handling trong Web API:
import org.springframework.http.HttpStatus;
import org.springframework.http.ResponseEntity;
import org.springframework.web.bind.MethodArgumentNotValidException;
import org.springframework.web.bind.annotation.ExceptionHandler;
import org.springframework.web.bind.annotation.RestControllerAdvice;

import java.time.Instant;
import java.util.HashMap;
import java.util.Map;

@RestControllerAdvice
public class GlobalExceptionHandler {

    @ExceptionHandler(MethodArgumentNotValidException.class)
    public ResponseEntity<Map<String, Object>> handleValidationExceptions(
            MethodArgumentNotValidException ex) {

        Map<String, String> errors = new HashMap<>();
        ex.getBindingResult().getFieldErrors().forEach(error ->
            errors.put(error.getField(), error.getDefaultMessage())
        );

        Map<String, Object> response = new HashMap<>();
        response.put("type", "https://api.vnhte.com/errors/invalid-input");
        response.put("title", "Lỗi dữ liệu đầu vào");
        response.put("status", HttpStatus.BAD_REQUEST.value());
        response.put("timestamp", Instant.now().toString());
        response.put("invalidParams", errors);

        return ResponseEntity.status(HttpStatus.BAD_REQUEST).body(response);
    }

    @ExceptionHandler(Exception.class)
    public ResponseEntity<Map<String, Object>> handleGeneralException(Exception ex) {
        Map<String, Object> response = new HashMap<>();
        response.put("type", "https://api.vnhte.com/errors/internal-error");
        response.put("title", "Lỗi hệ thống máy chủ");
        response.put("status", HttpStatus.INTERNAL_SERVER_ERROR.value());
        response.put("detail", "Đã xảy ra sự cố nội bộ. Vui lòng thử lại sau.");

        return ResponseEntity.status(HttpStatus.INTERNAL_SERVER_ERROR).body(response);
    }
}
Thông qua lớp xử lý tập trung trên, mọi lỗi phát sinh đều được quy chuẩn nhất quán, giúp mô hình Validation và Error Handling trong Web API vận hành đồng bộ và ổn định.
Triển Khai Trong TypeScript Với Zod Và Express Middleware
Đối với thế giới Node.js và TypeScript, thư viện Zod kết hợp cùng Express Middleware mang lại khả năng xác thực dữ liệu chặt chẽ và đảm bảo tính type-safe từ đầu đến cuối luồng xử lý Validation và Error Handling trong Web API.
import express, { Request, Response, NextFunction } from 'express';
import { z, ZodError } from 'zod';

const app = express();
app.use(express.json());

// 1. Định nghĩa Zod Schema xác thực đầu vào
const UserRegisterSchema = z.object({
  username: z.string().min(3, "Tên đăng nhập tối thiểu 3 ký tự").max(50),
  email: z.string().email("Định dạng email không hợp lệ"),
  age: z.number().int().min(18, "Yêu cầu độ tuổi từ 18 trở lên")
});

// 2. Middleware validation tự động
const validateBody = (schema: z.ZodSchema) => {
  return (req: Request, res: Response, next: NextFunction) => {
    try {
      req.body = schema.parse(req.body);
      next();
    } catch (error) {
      next(error);
    }
  };
};

// 3. Khai báo Route với middleware
app.post('/api/v1/users', validateBody(UserRegisterSchema), (req: Request, res: Response) => {
  res.status(201).json({ message: "Đăng ký người dùng thành công!" });
});

// 4. Centralized Error Middleware bắt lỗi toàn cục
app.use((err: Error, req: Request, res: Response, next: NextFunction) => {
  if (err instanceof ZodError) {
    return res.status(400).json({
      type: "https://api.vnhte.com/errors/invalid-input",
      title: "Dữ liệu đầu vào không hợp lệ",
      status: 400,
      invalidParams: err.issues.map(issue => ({
        field: issue.path.join('.'),
        reason: issue.message
      }))
    });
  }

  // Lỗi không xác định: không để lộ stack trace
  console.error("Hệ thống phát hiện ngoại lệ chưa xử lý:", err);
  return res.status(500).json({
    type: "https://api.vnhte.com/errors/server-error",
    title: "Lỗi nội bộ hệ thống",
    status: 500,
    detail: "Máy chủ gặp sự cố ngoài ý muốn."
  });
});
Cơ chế bắt lỗi tự động của Zod kết hợp middleware giúp toàn bộ dữ liệu đầu vào của ứng dụng Node.js được kiểm soát chặt chẽ theo đúng tiêu chuẩn Validation và Error Handling trong Web API hiện đại.
Bên cạnh việc kiểm soát dữ liệu đầu vào, việc thiết lập các tầng phòng vệ trước các cuộc tấn công quét tần suất cao cũng là yếu tố sống còn. Bạn đọc có thể xem thêm hướng dẫn thực hành Rate Limiting Và Bảo Vệ API để hoàn thiện hệ sinh thái phòng thủ cho hệ thống backend của mình.
5. Xử Lý Ngoại Lệ Trong Mô Hình Asynchronous Và Reactive Streams
Khi bước chân vào các hệ thống đòi hỏi thông lượng cao vận hành theo mô hình bất đồng bộ hoặc Reactive Programming (như Spring WebFlux hay Node.js worker pools), bài toán Validation và Error Handling trong Web API lại xuất hiện thêm những thách thức mới đòi hỏi kỹ thuật xử lý chuyên biệt.
Khắc Phục Đứt Gãy Luồng Xử Lý Trong Reactive Streams
Trong mô hình đa luồng truyền thống, một thread duy nhất sẽ chịu trách nhiệm phục vụ request từ lúc nhận cho đến khi trả kết quả, giúp khối try-catch hoạt động liền mạch. Tuy nhiên, trong reactive stream, một request có thể được chuyền tay qua nhiều worker threads khác nhau trong event loop khi thực hiện Validation và Error Handling trong Web API.
Nếu một ngoại lệ phát sinh bên trong luồng reactive mà không có toán tử onErrorResume hoặc onErrorReturn bắt giữ, toàn bộ dòng dữ liệu (stream) sẽ bị ngắt kết nối âm thầm. Kết quả là kết nối TCP bị treo lơ lửng, client không nhận được phản hồi và tài nguyên máy chủ dần bị cạn kiệt. Đây là vấn đề nan giải nếu thiếu đi kiến trúc Validation và Error Handling trong Web API phù hợp cho luồng reactive.
Tiếp Cận Functional Error Handling Với Result Pattern
Để giảm thiểu chi phí tốn kém của việc khởi tạo stack trace mỗi khi tung ngoại lệ (throw exception), các kiến trúc phần mềm hiện đại đang dần dịch chuyển sang mô hình Functional Error Handling. Thay vì tung lỗi bừa bãi, các hàm xử lý logic sẽ trả về một đối tượng bao bọc kết quả theo khuôn mẫu Result Monad (tương tự Result<T, E> trong Rust) trong khuôn khổ Validation và Error Handling trong Web API.
Nếu bạn hỏi mình, điểm sáng giá nhất của Result Pattern là nó biến mọi kịch bản lỗi thành các giá trị kiểu dữ liệu tường minh tại thời điểm biên dịch (compile-time). Lập trình viên bắt buộc phải kiểm tra cả hai nhánh thành công và thất bại trước khi lấy dữ liệu ra sử dụng, loại bỏ hoàn toàn nguy cơ ứng dụng bị sập bất ngờ trong thời gian chạy khi áp dụng chiến lược Validation và Error Handling trong Web API.
Sự kết hợp giữa lập trình hàm và nguyên lý Validation và Error Handling trong Web API mang lại độ tin cậy tuyệt đối cho các hệ thống tài chính hoặc giao dịch thời gian thực.
6. Checklist Toàn Diện Cho Developer Trước Khi Đưa API Lên Production
Trước khi bàn giao API cho đối tác tích hợp hoặc đưa vào phục vụ người dùng thực tế, bạn hãy tự kiểm tra lại toàn bộ quy trình thiết kế Validation và Error Handling trong Web API theo danh sách kiểm duyệt nghiêm ngặt dưới đây:
- Đã thẩm định cú pháp dữ liệu ngay tại ranh giới controller chưa? Đảm bảo tất cả các trường đầu vào đều được gán schema kiểm tra định dạng và độ dài nghiêm ngặt.
- Đã thống nhất cấu trúc phản hồi lỗi theo RFC 7807 trên toàn hệ thống chưa? Mọi endpoint thất bại đều phải trả về cấu trúc JSON đồng nhất, có trường title, status và mảng invalidParams.
- Mã trạng thái HTTP phản ánh trung thực bản chất lỗi chưa? Tuyệt đối không trả về HTTP 200 cho các trường hợp thất bại; phân định rõ ràng giữa 400, 401, 403, 404, 409 và 422.
- Đã vô hiệu hóa việc in Stack Trace trên môi trường Production chưa? Đảm bảo các thông tin nhạy cảm về thư viện, tệp tin và cơ sở dữ liệu không bao giờ lộ ra ngoài internet.
- Mỗi phản hồi lỗi 500 đã được gắn kèm Trace ID hay chưa? Giúp đội ngũ vận hành dễ dàng đối soát nhật ký lỗi trên máy chủ khi nhận phản hồi từ khách hàng.
Việc tuân thủ đầy đủ checklist trên sẽ bảo đảm rằng cơ chế Validation và Error Handling trong Web API của bạn đã sẵn sàng đối mặt với lưu lượng truy cập thực tế ở môi trường production.
7. Tổng Kết: Góc Nhìn Thực Chiến Từ Cypher
Nói một cách đơn giản, chất lượng của một hệ thống backend không được đánh giá ở việc nó chạy mượt mà thế nào khi mọi thứ suôn sẻ, mà được thể hiện qua cách nó ứng xử khi sự cố ập đến. Việc xây dựng một quy chuẩn Validation và Error Handling trong Web API bài bản đòi hỏi sự kỷ luật ngay từ những ngày đầu khởi tạo dự án.
Khi bạn phân định rành mạch giữa kiểm tra cú pháp và logic nghiệp vụ, chuẩn hóa cấu trúc lỗi theo RFC 7807 và tập trung hóa bộ bắt ngoại lệ, bạn không chỉ bảo vệ an toàn cho hệ thống mà còn xây dựng một môi trường làm việc chuyên nghiệp, đáng tin cậy cho toàn bộ đội ngũ kỹ thuật thông qua giải pháp Validation và Error Handling trong Web API vững vàng.
Hy vọng những chia sẻ thực chiến trên sẽ giúp bạn nâng cấp tư duy thiết kế API trong các dự án sắp tới. Khi nắm vững nền tảng Validation và Error Handling trong Web API, bạn sẽ tự tin hơn trong việc xây dựng các hệ thống quy mô lớn. Nếu có bất kỳ thắc mắc hoặc tình huống xử lý ngoại lệ đặc thù nào về Validation và Error Handling trong Web API muốn trao đổi thêm, bạn hãy để lại bình luận bên dưới nhé!