Trước khi tin tặc có thể khai thác bất kỳ lỗ hổng bảo mật nào trong hệ thống của bạn, chúng luôn dành hơn 70% thời gian cho giai đoạn trinh sát (Reconnaissance) và thu thập thông tin tình báo nguồn mở (OSINT). Một cổng dịch vụ vô tình mở hé, một tên miền phụ (subdomain) của môi trường staging bị lãng quên hay một email quản trị viên bị rò rỉ đều có thể trở thành bàn đạp tấn công. Để chủ động bảo vệ hạ tầng, việc nắm vững hướng dẫn sử dụng maltego giúp các kỹ sư hệ thống và DevOps nhìn nhận toàn cảnh hệ thống dưới lăng kính của kẻ tấn công.
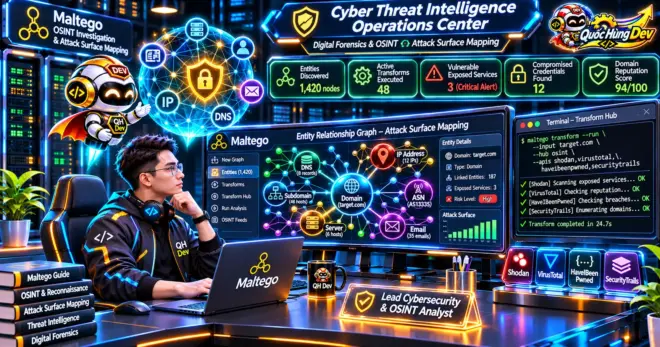
Maltego là nền tảng trực quan hóa mối quan hệ dữ liệu hàng đầu thế giới trong lĩnh vực an ninh mạng. Bài viết này hướng dẫn chi tiết cách áp dụng kỹ thuật osint bảo mật, cách chạy transforms trong maltego để thu thập thông tin mục tiêu và thiết lập quy trình quản lý bề mặt tấn công (Attack Surface Management) cho doanh nghiệp.
Kiến trúc cơ bản của Maltego: Entities và Transforms
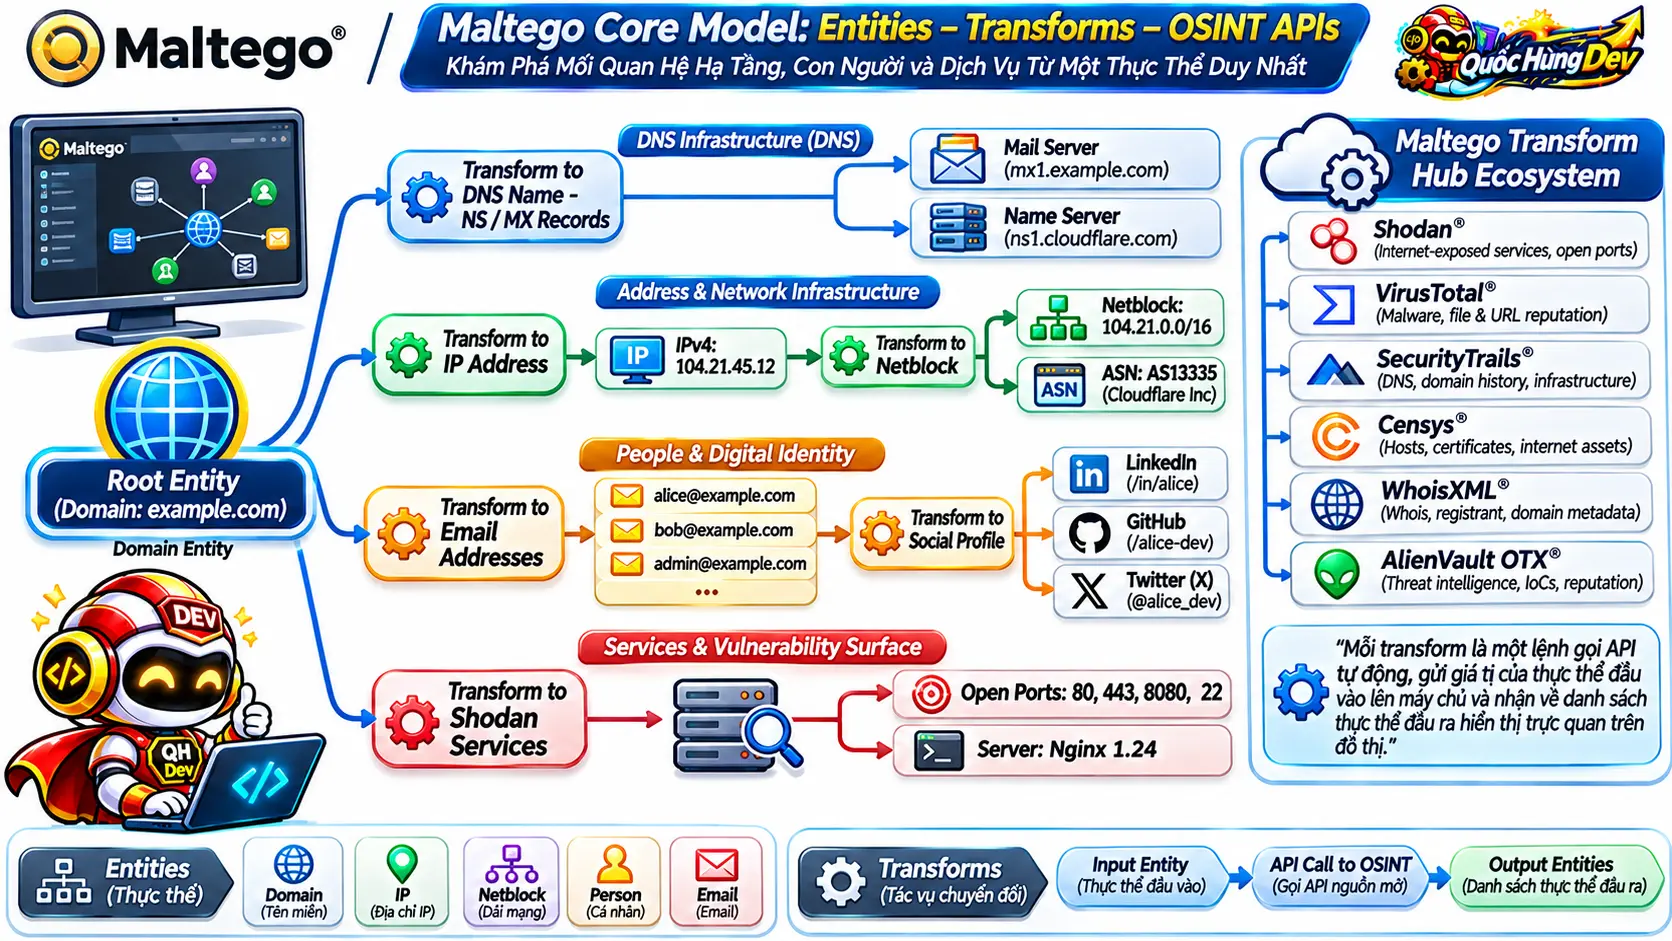
Khác với các công cụ quét dòng lệnh như Nmap hay Amass vốn chỉ trả về văn bản thô, Maltego tổ chức dữ liệu dưới dạng đồ thị nút (Node Graph) trực quan sinh động thông qua hai thành phần cốt lõi:
- Entities (Đối tượng): Đại diện cho các thực thể trong thế giới thực hoặc không gian mạng, bao gồm: Domain, DNS Name, IPv4 Address, Netblock, MX Record, Email, Person, Organization,…
- Transforms (Hàm chuyển đổi): Các đoạn mã hoặc API kết nối đến các kho dữ liệu tình báo toàn cầu (như Shodan, VirusTotal, Whois, SecurityTrails) để truy vấn và tự động vẽ liên kết giữa các Entity tương ứng.
💡 Mẹo chuyên gia: Maltego Community Edition (bản miễn phí) giới hạn hiển thị 12 kết quả cho mỗi lần chạy Transform. Để vượt qua rào cản này khi quét tên miền lớn, bạn có thể tích hợp API Key miễn phí từ các dịch vụ bên thứ ba như AlienVault OTX, Shodan Free, và Censys vào Hub Transform Manager của Maltego để tăng gấp 5 lần lượng dữ liệu thu thập.
Quy trình 4 bước chạy transforms trong maltego thu thập hạ tầng
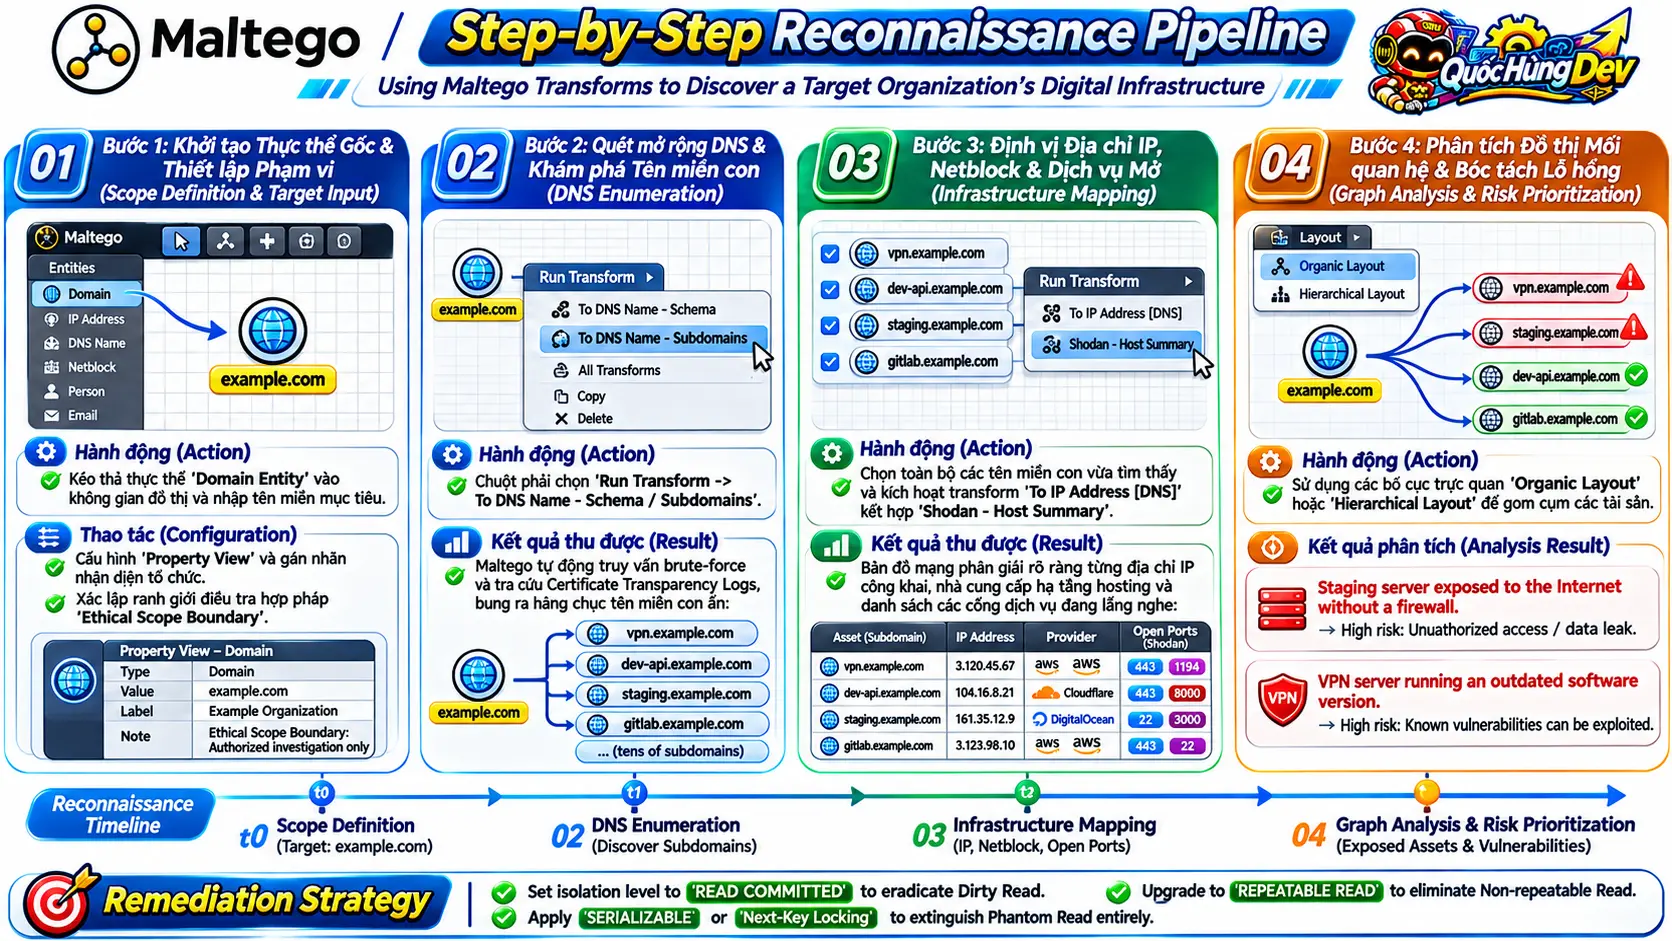
Dưới đây là kịch bản trinh sát thực tế khi bạn muốn audit bảo mật cho chính tên miền của tổ chức mình:
Bước 1: Khởi tạo Entity Domain mục tiêu
Mở Maltego, tạo một New Graph trống. Từ thanh công cụ Entity Palette bên trái, kéo đối tượng Domain vào giữa đồ thị và đổi giá trị thành tên miền cần khảo sát (ví dụ: example.com).
Bước 2: Tìm kiếm DNS Name và Subdomains
Nhấp chuột phải vào Domain Entity, chọn nhóm Transform DNS from Domain:
- Chạy To DNS Name – Find common subdomains: Maltego sẽ tra cứu từ điển brute-force để tìm các subdomain quen thuộc như `mail`, `dev`, `vpn`, `api`, `gitlab`.
- Chạy To DNS Name – using Certificate Transparency: Tìm kiếm các bản ghi SSL đã từng đăng ký trên crt.sh. Đây là cách nhanh nhất để phát hiện ra các subdomain bí mật mà không cần gửi gói tin quét vào máy chủ mục tiêu (Passive Recon).
Bước 3: Phân giải địa chỉ IP và ánh xạ Netblock
Sau khi có danh sách Subdomain, quét chọn tất cả và nhấp chuột phải chọn To IP Address [DNS]. Từ các IP này, tiếp tục chạy To Netblock [Using Whois] để xác định dải địa chỉ IP mà nhà cung cấp đám mây (AWS, Cloudflare, OVH, Viettel IDC) đã cấp phát cho tổ chức.
Bước 4: Nhận diện cổng dịch vụ mở qua Shodan Transform
Từ các IP tìm được, chạy Transform To Service [Shodan]. Maltego sẽ hiển thị ngay các cổng dịch vụ đang mở ra ngoài Internet như Port 22 (SSH), 3306 (MySQL), 5432 (PostgreSQL) hay 6379 (Redis). Nếu thấy cổng database mở public không có tường lửa bảo vệ, bạn cần xử lý ngay lập tức.
Kỹ thuật osint bảo mật: Nhận diện rò rỉ thông tin nhân sự và email
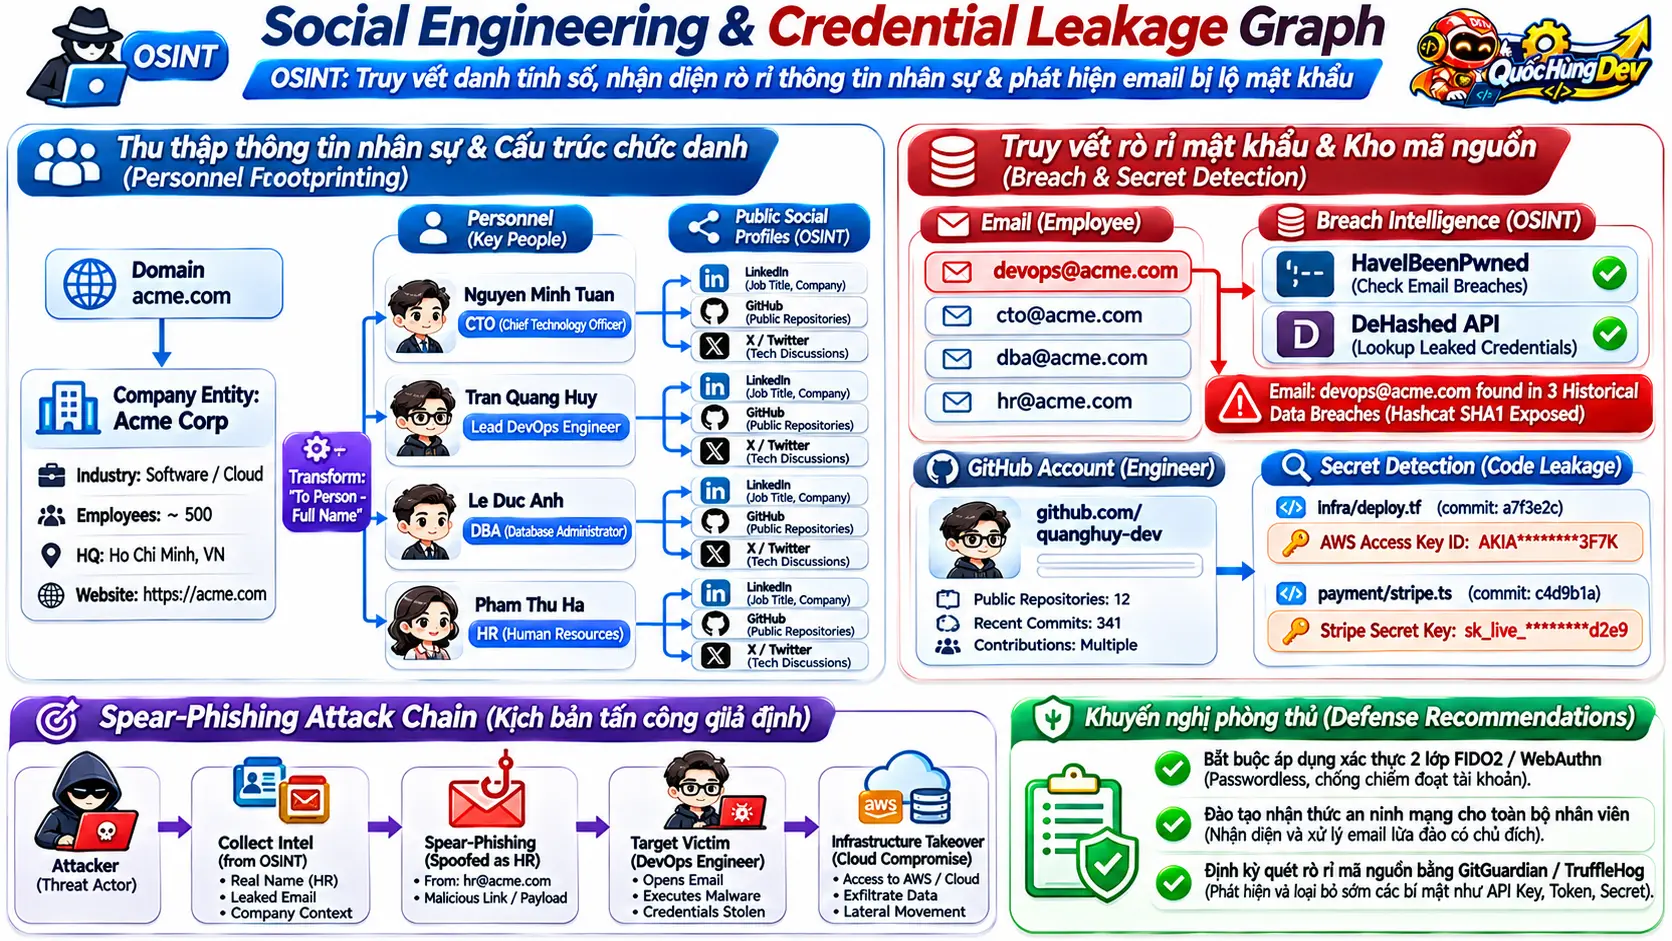
Bên cạnh hạ tầng máy chủ, con người là mắt xích yếu nhất trong chuỗi bảo mật. Khi thu thập thông tin mục tiêu, việc chạy Transform To Email addresses [from Domain] kết hợp với các cơ sở dữ liệu rò rỉ (HaveIBeenPwned) sẽ lập tức bóc tách:
- Các địa chỉ email của kỹ sư hệ thống từng xuất hiện trong các vụ rò rỉ dữ liệu cũ.
- Cấu trúc đặt tên người dùng của doanh nghiệp (ví dụ: `ten.ho@domain.com` hay `hodemten@domain.com`), tạo điều kiện cho các cuộc tấn công Password Spraying hoặc lừa đảo giả mạo (Spear Phishing).
⚠️ Cảnh báo pháp lý và đạo đức nghề nghiệp: Maltego là công cụ phân tích tình báo rất mạnh mẽ. Bạn chỉ được phép thực hiện quét và thu thập dữ liệu trên các tài sản số thuộc quyền sở hữu của mình hoặc khi đã có văn bản ủy quyền thực hiện pentest / audit bảo mật từ chủ sở hữu. Mọi hành vi thu thập thông tin nhằm mục đích xâm nhập trái phép đều vi phạm luật an ninh mạng.
Ứng dụng Maltego trong quản lý bề mặt tấn công của DevOps
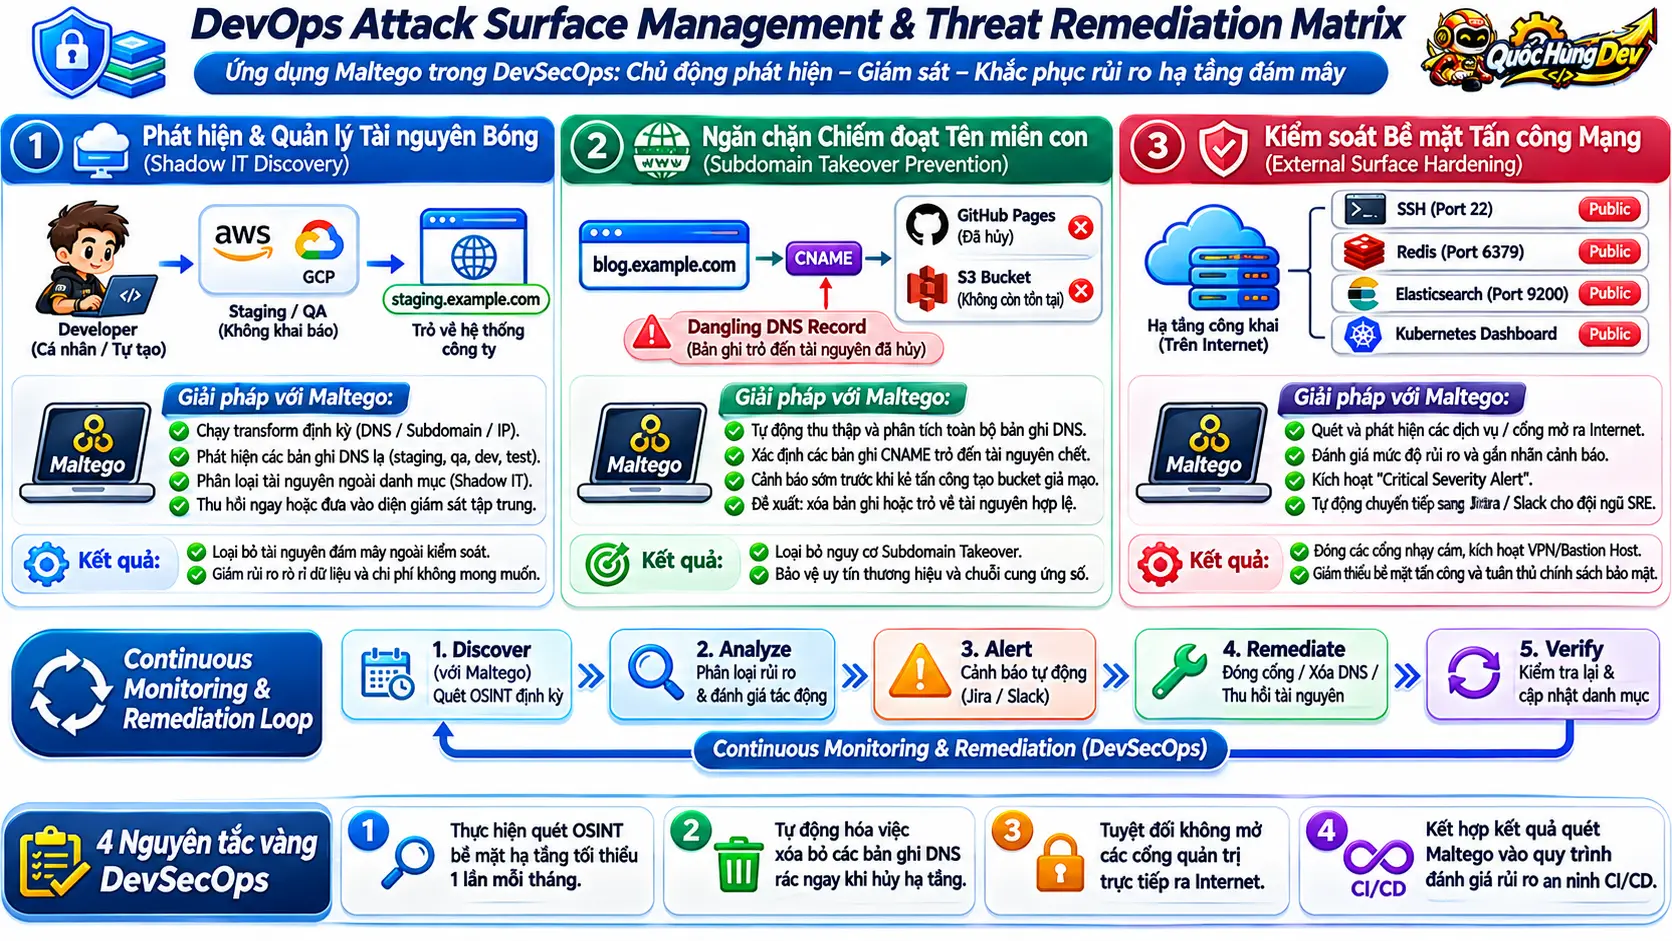
Đối với đội ngũ kỹ sư vận hành, sơ đồ Maltego sau khi hoàn thành là tài liệu quý giá để quản lý bề mặt tấn công. Bạn có thể xuất đồ thị ra dạng file PDF hoặc CSV để thực hiện các biện pháp phòng vệ kịp thời:
- Tắt ngay các máy chủ thử nghiệm (Staging/Dev) bị trỏ public DNS ra ngoài Internet.
- Đóng toàn bộ các cổng truy cập quản trị nhạy cảm (SSH, Remote Desktop, phpMyAdmin) và bắt buộc đi qua mạng nội bộ VPN WireGuard.
- Cập nhật các bản vá bảo mật khẩn cấp cho website. Hãy tham khảo thêm bài phân tích cách khắc phục lỗ hổng WordPress Core CVE-2026-87902 để bảo vệ hệ thống CMS trước các cuộc tấn công chiếm quyền điều khiển.
Khám phá kho thư viện Transform và tài liệu học tập chính thức tại: Maltego Official Documentation Center.