Nếu từng tham gia dự án phần mềm, chắc hẳn bạn từng nghe câu nói kinh điển: code chạy tốt trên máy em nhưng lên máy chủ lại lỗi. Vấn đề lệch pha môi trường và xung đột thư viện luôn là nỗi ám ảnh dai dẳng của lập trình viên. Đó chính là lý do câu hỏi Docker là gì trở thành chủ đề được quan tâm hàng đầu trong cộng đồng công nghệ suốt thập kỷ qua.
Thực tế thì Docker là gì không đơn thuần là một phần mềm, mà là cuộc cách mạng thay đổi tư duy vận hành hạ tầng. Dựa trên công nghệ container hóa, Docker là gì cho phép đóng gói mã nguồn cùng toàn bộ thư viện phụ thuộc vào một gói duy nhất chạy đồng nhất trên mọi máy chủ. Cẩm nang này Cypher sẽ cùng bạn mổ xẻ chi tiết Docker là gì, phân tích cấu trúc Docker, mối quan hệ Docker Image và Container, cùng các lợi ích của Docker trong thực tế.
Docker là gì và sự trỗi dậy của công nghệ container hóa
Để định nghĩa chính xác Docker là gì, chúng ta cần nhìn lại lịch sử ra đời của nền tảng này vào năm 2013 bởi Solomon Hykes. Ban đầu được xây dựng dưới dạng một dự án nội bộ của công ty dotCloud, Docker sau đó đã được mã nguồn mở hóa và nhanh chóng tạo nên một cơn địa chấn công nghệ. Về bản chất, Docker là gì là một nền tảng mở cho phép các nhà phát triển và quản trị viên hệ thống xây dựng, phân phối và khởi chạy các ứng dụng phân tán thông qua cơ chế ảo hóa ở cấp độ hệ điều hành (Operating System-level Virtualization).
Trước khi hiểu rõ Docker là gì, các doanh nghiệp thường phải phụ thuộc vào các máy ảo cồng kềnh để cô lập môi trường ứng dụng. Tuy nhiên, việc vận hành một hệ điều hành khách (Guest OS) riêng biệt chỉ để chạy một ứng dụng web đơn giản là sự lãng phí tài nguyên máy chủ vô cùng lớn. Docker là gì ra đời như một vị cứu tinh, tận dụng tối đa sức mạnh của nhân Linux để tạo ra các môi trường thực thi độc lập gọi là container, nhẹ hơn máy ảo gấp hàng chục lần nhưng vẫn đảm bảo tính an toàn và cô lập tuyệt đối.
Theo bách khoa toàn thư Wikipedia về nền tảng Docker, sự bùng nổ của Docker là gì đã đặt nền móng vững chắc cho sự chuyển dịch kiến trúc phần mềm từ dạng khối nguyên khối (Monolithic Architecture) sang kiến trúc vi dịch vụ (Microservices Architecture). Với Docker là gì, mỗi thành phần nhỏ của hệ thống từ frontend, backend, cơ sở dữ liệu cho đến hàng đợi tin nhắn đều có thể được đóng gói và vận hành độc lập, dễ dàng mở rộng quy mô chỉ trong vài giây.
So sánh toàn diện: Docker Container vs Máy ảo truyền thống (Virtual Machine)
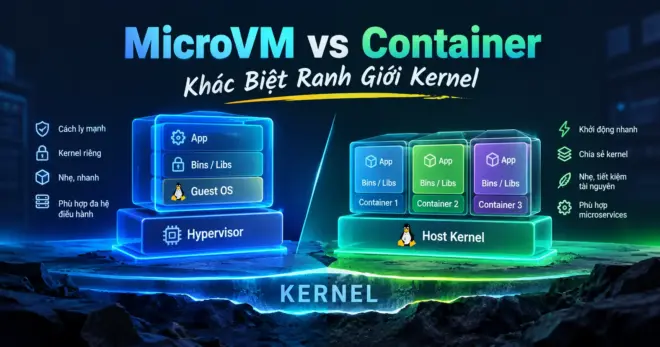
Một trong những thắc mắc phổ biến nhất khi tìm hiểu Docker là gì là sự khác biệt giữa container và máy ảo truyền thống (Virtual Machine – VM). Mặc dù cả hai đều phục vụ mục đích cô lập ứng dụng và tài nguyên, nhưng kiến trúc tầng thấp bên dưới của chúng lại hoàn toàn đối lập nhau.
Máy ảo truyền thống hoạt động dựa trên một phần mềm quản lý ảo hóa gọi là Hypervisor (như VMware ESXi, VirtualBox hay KVM). Mỗi máy ảo đều bắt buộc phải cài đặt một hệ điều hành khách hoàn chỉnh, bao gồm cả nhân kernel, các dịch vụ hệ thống và thư viện riêng biệt. Điều này khiến mỗi máy ảo ngốn từ vài gigabyte đến hàng chục gigabyte ổ cứng, đồng thời mất từ vài chục giây đến vài phút để khởi động lại.
Ngược lại, khi khám phá Docker là gì, bạn sẽ thấy container không hề chứa bất kỳ hệ điều hành khách nào. Thay vào đó, tất cả các container chạy trên cùng một máy chủ đều dùng chung nhân Linux Kernel của máy chủ vật lý (Host OS). Mỗi container chỉ chứa duy nhất mã nguồn ứng dụng và các thư viện tệp tin cần thiết nhất để chạy ứng dụng đó. Nhờ kiến trúc này, hiểu bản chất Docker là gì sẽ giúp bạn thấy container có thể khởi động ngay lập tức trong vài mili-giây và tiêu tốn cực ít bộ nhớ RAM.
| Tiêu chí so sánh | Máy ảo truyền thống (Virtual Machine) | Giải pháp Docker Container |
|---|---|---|
| Kiến trúc nền tảng | Ảo hóa phần cứng thông qua Hypervisor | Ảo hóa hệ điều hành dùng chung Host Kernel |
| Hệ điều hành khách | Mỗi VM bắt buộc cài đặt một Guest OS riêng | Không có Guest OS, chia sẻ nhân hệ điều hành |
| Dung lượng lưu trữ | Rất lớn (từ 5 GB đến 50 GB mỗi máy ảo) | Siêu nhẹ (từ vài megabyte đến vài trăm MB) |
| Thời gian khởi động | Chậm (mất từ 30 giây đến vài phút) | Tức thì (chỉ mất vài trăm mili-giây) |
| Mức độ tiêu hao RAM | Tốn kém (phải cấp phát RAM tĩnh cho OS) | Tối ưu (chỉ tiêu thụ đúng lượng RAM app cần) |
| Tính linh hoạt | Khó di chuyển, phụ thuộc định dạng file VM | Cực kỳ cơ động, chạy được trên mọi nền tảng |
Máy ảo giống như việc bạn xây dựng nhiều ngôi nhà độc lập có tường rào riêng, còn Docker container giống như các căn hộ chung cư dùng chung móng nhà và hệ thống điện nước nhưng không gian sống hoàn toàn biệt lập.
Để có cái nhìn so sánh mở rộng hơn giữa các công cụ container hiện đại, bạn có thể tham khảo thêm bài viết so sánh toàn diện giữa Docker và Podman để nắm bắt các giải pháp chạy container không cần quyền root.
Kiến trúc kỹ thuật và cấu trúc Docker Engine
Để hiểu sâu Docker là gì và thực sự làm chủ nền tảng, bạn cần thấu hiểu cấu trúc Docker Engine vận hành bên dưới như thế nào. Kiến trúc cốt lõi của Docker là gì hoạt động theo mô hình Client-Server truyền thống, bao gồm 3 thành phần chính: Docker Client, Docker Daemon và Container Runtime.
Trong hệ thống Docker là gì, thành phần đầu tiên của cấu trúc Docker là Docker Client (lệnh docker trên giao diện dòng lệnh). Đây là nơi lập trình viên nhập các câu lệnh quen thuộc như docker build, docker run hay docker pull. Bản thân Docker Client không trực tiếp quản lý container, mà đóng vai trò là một giao diện tương tác chuyển tiếp yêu cầu đến máy chủ thông qua giao thức REST API.
Thành phần thứ hai của cấu trúc Docker là Docker Daemon (chương trình dịch vụ dockerd). Theo tài liệu kỹ thuật chính thức của Docker, đây là bộ não trung tâm của toàn bộ hệ thống, chịu trách nhiệm lắng nghe các yêu cầu từ Docker Client, quản lý vòng đời của các đối tượng như Images, Containers, Networks và Data Volumes trên máy chủ.
Thành phần thứ ba trong cấu trúc Docker hiện đại là Container Runtime tầng thấp. Để tuân thủ các quy chuẩn công nghiệp do tiêu chuẩn mở Open Container Initiative OCI ban hành, Docker đã tách biệt việc quản lý vòng đời container cho các công cụ chuyên biệt là containerd và runc. Khi có lệnh khởi tạo, daemon sẽ chuyển giao nhiệm vụ cho containerd, và runc sẽ trực tiếp gọi các API nhân Linux để sinh ra container.
Toàn bộ phép màu của công nghệ container trong Docker là gì đều dựa trên hai trụ cột vững chắc của nhân hệ điều hành Linux:
- Linux Namespaces: Cơ chế theo tài liệu Linux man-pages về cơ chế Namespaces giúp cô lập góc nhìn của tiến trình. Mỗi container có một namespace riêng về tiến trình (PID), mạng (NET), tệp tin (MNT), người dùng (USER) và giao tiếp liên tiến trình (IPC), tạo ra cảm giác như đang sở hữu một hệ điều hành riêng biệt.
- Control Groups (cgroups): Cơ chế cho phép quản trị viên đặt giới hạn trần và giám sát việc tiêu thụ tài nguyên phần cứng như CPU, RAM, băng thông mạng và tốc độ đọc ghi đĩa cứng, đảm bảo một container lỗi không thể ngốn cạn tài nguyên của các container khác.
6 khái niệm nền tảng trong hệ sinh thái Docker
Khi bước chân vào thế giới của Docker là gì, bạn sẽ thường xuyên nghe nhắc đến 6 khái niệm cốt lõi. Hiểu rõ từng mắt xích này là điều kiện tiên quyết để bạn xây dựng và vận hành hệ thống một cách trơn tru.
1. Docker Image: Bản thiết kế tĩnh đa tầng
Trong mối quan hệ Docker Image và Container, Image đóng vai trò như một bản thiết kế (blueprint) hoặc một chiếc khuôn đúc bánh. Docker Image là một mẫu chỉ đọc (read-only template) chứa mã nguồn phần mềm, môi trường thực thi (runtime), các tệp nhị phân và biến môi trường cần thiết để ứng dụng hoạt động. Điểm độc đáo của Docker là gì là Image được xây dựng từ nhiều lớp xếp chồng lên nhau (Union File System Layers), giúp tối ưu dung lượng và chia sẻ các tầng dùng chung giữa nhiều ứng dụng.
2. Docker Container: Thực thể hoạt động của Image
Nếu Image là bản vẽ thiết kế của ngôi nhà thì Container chính là ngôi nhà hoàn thiện được xây dựng từ bản vẽ đó. Trong hệ sinh thái Docker Image và Container, Container là một phiên bản thực thi sống động (runnable instance) của Image. Khi bạn khởi chạy một Image, Docker sẽ phủ lên trên cùng một lớp đọc-ghi mỏng (thin read-write layer). Toàn bộ những thay đổi tệp tin trong suốt quá trình ứng dụng chạy sẽ được ghi vào lớp này mà không làm ảnh hưởng đến Image gốc bên dưới.
3. Dockerfile: Bản hướng dẫn tự động hóa quy trình đóng gói
Một thành phần không thể thiếu khi nghiên cứu Docker là gì là tệp Dockerfile. Đây là một tệp văn bản thuần túy chứa tập hợp các chỉ thị tuần tự hướng dẫn Docker Engine cách lắp ráp nên một Image hoàn chỉnh. Bạn chỉ cần viết sẵn các dòng lệnh như chọn hệ điều hành nền, cài đặt gói, sao chép mã nguồn và chỉ định lệnh khởi chạy, Docker sẽ tự động đọc và thực thi toàn bộ quy trình này một cách chuẩn xác.
# Ví dụ về một Dockerfile đơn giản cho ứng dụng Node.js
FROM node:18-alpine
WORKDIR /app
COPY package*.json ./
RUN npm install --production
COPY . .
EXPOSE 3000
CMD ["node", "server.js"]
4. Docker Volume: Cơ chế lưu trữ dữ liệu bền vững
Mặc định trong Docker là gì, vòng đời của container có tính chất tạm thời (ephemeral). Nếu bạn dừng hoặc xóa container, toàn bộ dữ liệu sinh ra trong lớp đọc-ghi sẽ biến mất vĩnh viễn. Để giải quyết bài toán lưu trữ cho cơ sở dữ liệu như MySQL hay PostgreSQL, Docker cung cấp cơ chế Docker Volume. Volume là một thư mục đặc biệt được gắn kết trực tiếp từ máy chủ vật lý vào container, giúp dữ liệu được bảo toàn nguyên vẹn ngay cả khi container bị xóa bỏ hoặc nâng cấp lên phiên bản mới.
5. Docker Network: Hệ thống mạng ảo kết nối các container
Khi tìm hiểu Docker là gì ở mức nâng cao, Docker Network cung cấp hạ tầng mạng ảo cho phép các container giao tiếp an toàn và biệt lập. Docker hỗ trợ nhiều driver mạng linh hoạt như bridge (mạng nội bộ mặc định trên một máy chủ), host (dùng chung card mạng của máy chủ) và overlay (kết nối đa máy chủ trong cụm swarm).
6. Docker Registry và Docker Hub: Kho lưu trữ Image toàn cầu
Một mảnh ghép trọng yếu khi học Docker là gì là Registry — nơi lưu trữ và phân phối các Docker Image. Kho chứa chính thức và lớn nhất thế giới hiện nay là Docker Hub, nơi cung cấp hàng trăm ngàn Image chính thống từ các tổ chức lớn như Nginx, Redis, Ubuntu hay Node.js. Bạn cũng có thể tự thiết lập các Private Registry riêng để bảo vệ mã nguồn kinh doanh nội bộ của doanh nghiệp.
Lợi ích của Docker trong quy trình phát triển phần mềm và DevOps
Không phải ngẫu nhiên mà câu hỏi Docker là gì lại trở thành chủ đề cốt lõi phải có trong hồ sơ của mọi kỹ sư phần mềm. Những lợi ích của Docker mang lại đã tháo gỡ hoàn toàn những nút thắt kinh điển trong quy trình sản xuất và bàn giao phần mềm.
Điểm sáng nổi bật khi áp dụng Docker là gì chính là tính nhất quán tuyệt đối của môi trường (Environment Consistency). Một gói container được đóng gói và kiểm thử thành công trên máy tính xách tay của lập trình viên chắc chắn sẽ hoạt động y hệt 100% khi được triển khai lên môi trường kiểm thử (Staging) và máy chủ sản xuất (Production). Nỗi lo sợ về sự khác biệt phiên bản PHP, Python hay thư viện hệ điều hành đã được Docker là gì xóa bỏ hoàn toàn.
Một ưu điểm lớn khác khi triển khai Docker là gì là khả năng tối ưu hóa tài nguyên và mở rộng quy mô tức thì. Vì container siêu nhẹ, một máy chủ vật lý từng chỉ chạy được 5 máy ảo nay có thể dễ dàng vận hành từ 50 đến 100 container đồng thời. Khi có đợt truy cập tăng đột biến, việc nhân bản thêm 10 container ứng dụng chỉ mất chưa đầy vài giây, giúp doanh nghiệp luôn đảm bảo trải nghiệm người dùng mượt mà nhất.
Lợi ích thứ ba của Docker là gì là khả năng tích hợp hoàn hảo vào các đường ống tự động hóa theo bài hướng dẫn xây dựng quy trình CI/CD Pipeline tự động hóa. Mỗi khi lập trình viên đẩy mã nguồn lên Git, hệ thống CI/CD sẽ tự động kích hoạt tiến trình build Docker Image, chạy bộ kiểm thử tự động trong container biệt lập và đẩy Image lên kho chứa để chuẩn bị triển khai tự động lên production.
Bảng tổng hợp các câu lệnh Docker thiết yếu cần nắm vững
Để thành thạo Docker là gì trong thực tế, bạn cần làm quen với các câu lệnh dòng lệnh cơ bản. Nếu bạn đang sử dụng máy chủ Ubuntu, hãy theo dõi bài viết hướng dẫn cài đặt Docker trên Ubuntu chi tiết để thiết lập môi trường trước khi thực hành các lệnh dưới đây.
| Cú pháp câu lệnh Docker | Phân loại chức năng | Ý nghĩa thao tác thực tế |
|---|---|---|
docker pull <image> | Quản lý Image | Tải Image từ Docker Hub về máy chủ cục bộ |
docker images | Quản lý Image | Liệt kê toàn bộ các Image hiện có trên máy |
docker build -t <tag> . | Quản lý Image | Biên dịch Image mới từ tệp Dockerfile hiện tại |
docker run -d -p 80:80 <image> | Quản lý Container | Khởi chạy container chạy ngầm và chuyển tiếp cổng |
docker ps -a | Quản lý Container | Hiển thị danh sách tất cả container đang chạy và đã dừng |
docker logs <container_id> | Quản lý Container | Xem nhật ký console xuất ra của container |
docker exec -it <id> /bin/sh | Quản lý Container | Truy cập dòng lệnh tương tác bên trong container |
docker stop <container_id> | Quản lý Container | Dừng an toàn một container đang hoạt động |
docker rm <container_id> | Quản lý Container | Xóa bỏ một container đã dừng khỏi hệ thống |
docker system prune -a | Dọn dẹp hệ thống | Xóa sạch toàn bộ container đã dừng, network và image rác |
Thực hành đều đặn các câu lệnh trên giúp bạn hiểu rõ Docker là gì và hình thành phản xạ tự nhiên khi tương tác với nền tảng Docker là gì trong công việc hàng ngày.
Kinh nghiệm thực chiến của Cypher: Tối ưu kích thước Image và bảo mật Container
Thú thật là khi mới bắt đầu tìm hiểu Docker là gì, mình từng tạo ra những Image cồng kềnh lên tới 1.5 GB chỉ cho một ứng dụng Node.js đơn giản. Hậu quả là thời gian đẩy và tải Image qua mạng cực kỳ chậm chạp, đồng thời tiềm ẩn vô số lỗ hổng bảo mật từ các gói phần mềm thừa thãi. Dưới đây là những kinh nghiệm xương máu mà Cypher đúc kết được sau nhiều năm chinh chiến trên các hệ thống container quy mô lớn.
Khi đã hiểu bản chất Docker là gì, bạn hãy luôn ưu tiên sử dụng kỹ thuật Multi-stage Build khi viết Dockerfile. Kỹ thuật này cho phép bạn sử dụng một môi trường đầy đủ các công cụ biên dịch (compiler, SDK) để build mã nguồn ở giai đoạn 1, sau đó chỉ sao chép tệp nhị phân đã biên dịch sang một Base Image siêu nhẹ như Alpine Linux hoặc Distroless ở giai đoạn 2. Nhờ đó, kích thước Image của bạn có thể giảm từ 1 GB xuống chỉ còn 30 MB đến 50 MB.
Điểm cốt tử trong bảo mật Docker là gì: tuyệt đối không chạy container bằng tài khoản root. Nếu ứng dụng có lỗ hổng bảo mật bị khai thác, kẻ tấn công có thể thực hiện kỹ thuật vượt ngục (Container Escape) để chiếm quyền điều khiển toàn bộ máy chủ vật lý bên ngoài. Hãy tham khảo thêm bài phân tích chuyên sâu về các nguyên tắc bảo mật Docker chuyên sâu để biết cách tạo người dùng không đặc quyền (non-root user) và quét mã độc định kỳ cho Image.
Một Docker Image hoàn hảo không phải là Image chứa tất cả mọi thứ có thể dùng, mà là Image không thể loại bỏ thêm bất kỳ một tệp tin hay thư viện nào nữa mà ứng dụng vẫn hoạt động an toàn.
Hy vọng qua cẩm nang toàn tập này, bạn đã giải đáp trọn vẹn câu hỏi Docker là gì, nắm vững bản chất kiến trúc và các khái niệm nền tảng trong thế giới container. Việc trang bị vững vàng tư duy container hóa sẽ là bệ phóng vững chắc giúp bạn tự tin tiến xa hơn trên con đường chinh phục các công nghệ điều phối quy mô lớn như Kubernetes và kiến trúc điện toán đám mây hiện đại.